
LONDON (IT BOLTWISE) – Eine Sicherheitsanalyse zeigt, dass ein von Lenovo als AES-256-verschlüsseltes USB-Laufwerk beworbenes Modell die Daten nicht wirklich schützt. Der Fingerabdruckleser aktiviert laut Analyse vor allem nur die USB-Verbindung. Dazu kommt eine zweite Schwachstelle bei einem externen SSD-Modell, bei der das korrekte Passwort über die USB-Schnittstelle in Klartext zurückgegeben wird. Betroffen sind offenbar mehrere Geräte, weil ein gemeinsames Software-Development-Kit in vielen Produkten zum Einsatz kommt.
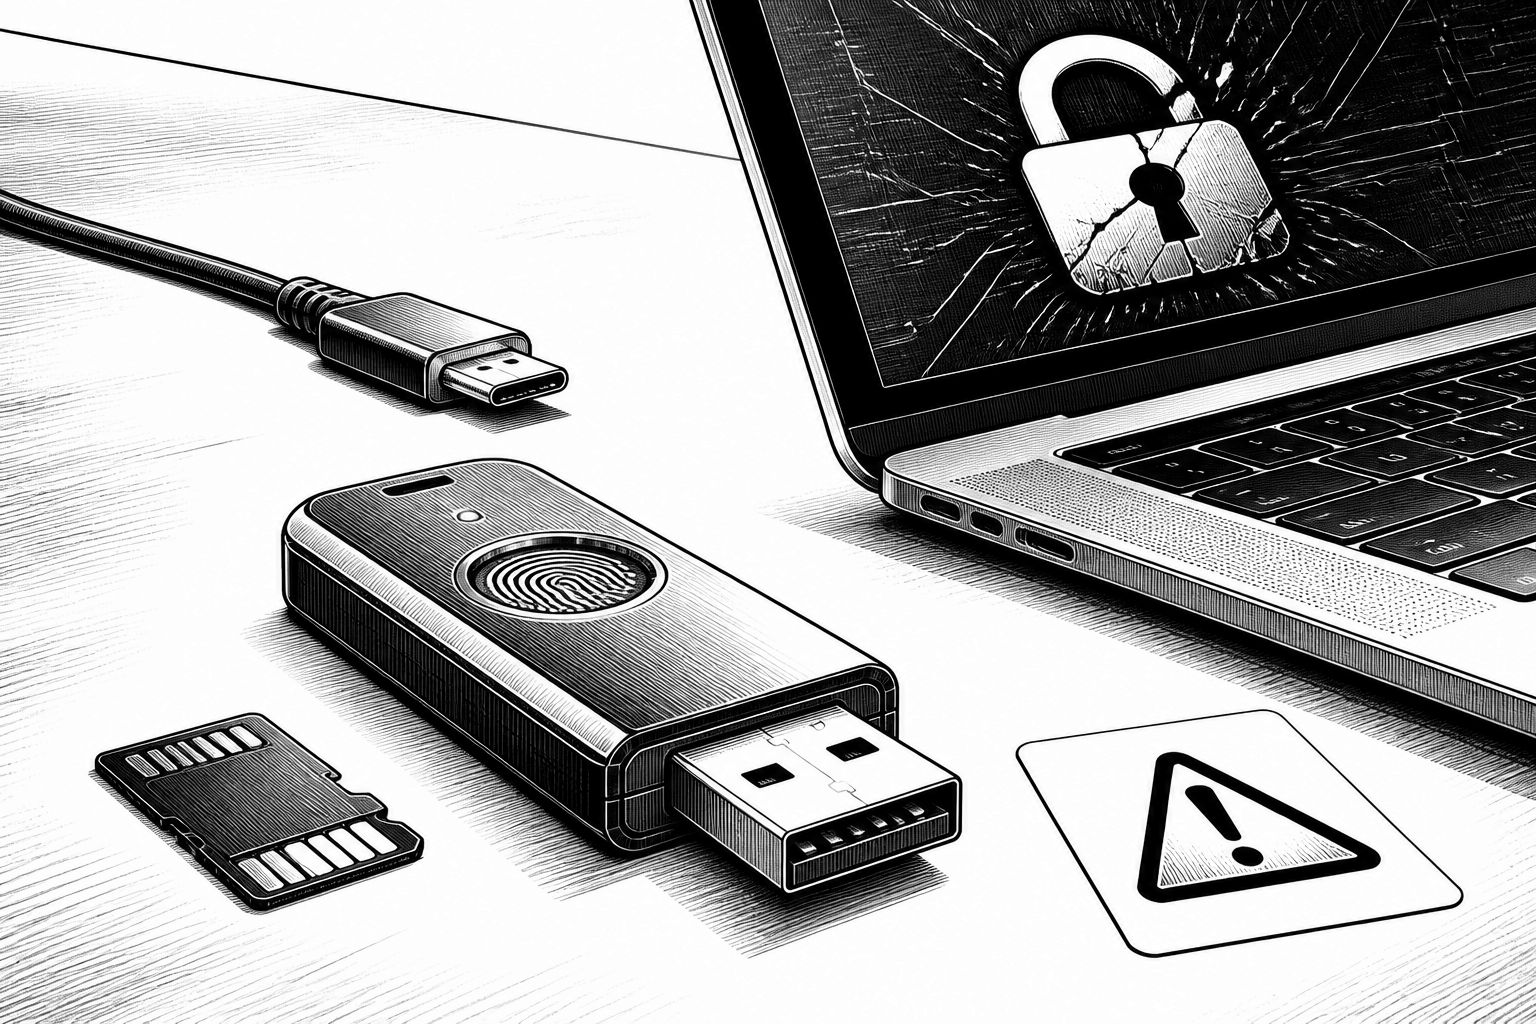
Lenovo wirbt bestimmte Speichergeräte mit „AES-256-Verschlüsselung“ und einem Fingerabdruckleser an, doch eine Sicherheitsanalyse zeichnet ein deutlich anderes Bild. Laut den Untersuchungen von Xusheng Li verschlüsselt der als Thinkplus FU100 vermarktete USB-Stick die gespeicherten Daten nicht. Stattdessen scheint der Fingerabdrucksensor vor allem dazu zu dienen, die Verbindung über USB zu aktivieren, nicht jedoch einen durchgängigen kryptografischen Schutz auf dem Datenträger bereitzustellen. In der Konsequenz wird aus dem vermeintlich geschützten Gerät in der Praxis ein Speicher mit einem Authentifizierungs-Hebel an der Schnittstelle – ohne dass die Inhalte kryptografisch abgesichert wären.
Die technische Kernaussage ist dabei besonders unbequem: Wenn „keinerlei Verschlüsselung greift“, wie die Analyse es beschreibt, kann nahezu jeder mit physischem Zugriff an die gespeicherten Informationen gelangen, ohne nennenswerte Hürden überwinden zu müssen. Li ordnet den Datenträger zudem als „ganz normale SD-Karte“ ein und beschreibt das Gerät im Rahmen eines Vortrags auf einer Konferenz entsprechend als SD-Karte im „schicken Gehäuse“. Damit rückt die Erwartung an eine echte Ende-zu-Ende-Verschlüsselung in den Hintergrund: Selbst wenn die Nutzung am Host an eine Fingerabdruckprüfung geknüpft ist, bleibt die eigentliche Datenablage angreifbar, sobald der Datenträger aus dem Sicherheitsversprechen heraus operationalisiert wird. Diese Diskrepanz zwischen Marketing-Bezeichnung und technischer Umsetzung ist genau der Punkt, an dem Unternehmens-IT in der Bedrohungsmodellierung typischerweise scheitert.
Historisch betrachtet ist der Fehlerfall nicht neu, aber er zeigt sich in einer besonders markanten Ausprägung. Bereits im Jahr 2025 lag der Ursprung der Untersuchung für das FU100 laut den Angaben im Raum; damals wurde die Karte als Übergangslösung mit Epoxidharz überzogen, also mechanisch „versiegelt“, statt die kryptografische Schutzkette zu implementieren. Mechanische Maßnahmen können das reine Öffnen erschweren, ersetzen aber keine funktionierende Schlüsselableitung, keinen passenden Verschlüsselungsmodus und keine sichere Passwort- bzw. Schlüsselverwaltung auf dem Datenträger. Anfang 2026 veröffentlichte Lenovo außerdem ein Sicherheitsupdate für die Konfigurationssoftware, das mehrere Modelle (FU100, FU200, TU800) sowie den TSD303-SSD abdecken soll. Ein in diesem Kontext genanntes CVE betrifft den Teil der Konfigurationssoftware; den Angaben zufolge kann ein lokal angemeldeter Nutzer die Geräteauthentifizierung umgehen und einen Fingerabdruck neu registrieren, wodurch sich die Schutzannahmen aus Kundensicht verschieben.
Für betroffene Kunden ist die praktische Umsetzung des Updates dabei offenbar nicht „one-click“-freundlich. Wie beschrieben, mussten Kunden eine chinesische Servicenummer anrufen und das Gerät entweder zurückschicken oder vor Ort updaten lassen. Lenovo riet zudem dringend dazu, vor dem Versand beziehungsweise der Einreichung alle Daten zu sichern und das Laufwerk vollständig zu löschen. Genau diese Kombination aus Sicherheitsproblem und aufwändiger Update-Logistik ist für viele IT-Abteilungen ein Stoppschild: Selbst wenn ein Patch existiert, steigt das Risiko, dass Geräte im Feld länger als geplant ungepatcht bleiben, etwa weil Recovery-Zyklen, Austauschprozesse und Betriebsunterbrechungen aufwändig sind. Ergänzend zeigt die Analyse eine zweite Lücke beim externen SSD-Modell TSD303: Dort waren die Daten zwar verschlüsselt, jedoch übertrug das Gerät das korrekte Passwort über die USB-Schnittstelle in Klartext zurück. Damit genügte es einem Angreifer, das Passwort mitzuschneiden.
Aus Angreiferperspektive entsteht damit ein zweistufiges Szenario: Erstens kann die Authentifizierung bzw. die Entschlüsselungsfähigkeit in der falschen Schicht „ausgehebelt“ werden, weil Schlüsselmaterial nicht ausreichend geschützt bleibt. Zweitens wird die Schutzwirkung durch kryptografische Designentscheidungen entwertet. Im konkreten Fall beschreibt Li, dass ein früher Patch nach rund drei Monaten nach der Erstmeldung genutzt haben soll: Blockchiffren-Verschlüsselung mit einem Schlüssel, der aus einem zeitstempelähnlichen Wert abgeleitet wird. Wenn die eigene Software den Schlüssel ebenfalls errechnen kann, wird der Schutz gerade im Diebstahlszenario praktisch unwirksam. Ein späteres Update habe das Passwort intern verifizieren sollen, wodurch die Passwörter das Gerät nie verlassen. Das verweist auf einen zentralen Sicherheitsgrundsatz: Geheimnisse sollten möglichst innerhalb der Vertrauensgrenze bleiben, und vermeintlich „verschlüsselte“ Transportwege müssen im Gesamtsystem validiert werden.
Besonders weitreichend wirkt die letzte Beobachtung aus der Präsentation: Das Software-Development-Kit hinter dem Laufwerk soll in neun weiteren Produkten verschiedener Hersteller zum Einsatz gekommen sein. Den Angaben zufolge weisen die meisten dieser Geräte denselben Schwachpunkt auf, zwei davon sollen sogar das Speichern unverschlüsselter Daten auf einer Micro-SD-Karte erlauben. Für die Markt- und Beschaffungsseite bedeutet das, dass der Blick auf das einzelne Gerät zu kurz greift: Wenn mehrere Hersteller ein gemeinsames SDK nutzen, entsteht eine systemische Verwundbarkeit über Marken- und Modellgrenzen hinweg. Für Unternehmen folgt daraus ein konkreter Prüfauftrag jenseits von Datenblättern: Nicht nur „AES-256“ muss stimmen, sondern auch, wie sich Authentifizierung und Schlüsselverwaltung im Betrieb wirklich verhalten – und ob ein späterer Patch realistisch im Feld durchsetzbar ist.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Lenovo-Fingerabdruck-Stick: AES-256-Versprechen ohne echte Verschlüsselung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Lenovo-Fingerabdruck-Stick: AES-256-Versprechen ohne echte Verschlüsselung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Lenovo-Fingerabdruck-Stick: AES-256-Versprechen ohne echte Verschlüsselung« bei Google Deutschland suchen, bei Bing oder Google News!