
LONDON (IT BOLTWISE) – Ein Lenovo-USB-Stick mit Fingerabdrucksensor sollte laut Marketing AES-256-Verschlüsselung bieten, tatsächlich lagen die Daten aber in Klartext auf einer internen SD-Karte. Der Fingerabdruck dient lediglich als Schalter, der die USB-Verbindung freigibt. Erst ein offizielles Update sowie das aufwendige Einschicken oder Vor-Ort-Aktualisieren schließen die Lücke. Zusätzlich wird bekannt: Auch eine externe Lenovo-SSD kann Passwörter ungeschützt übertragen.
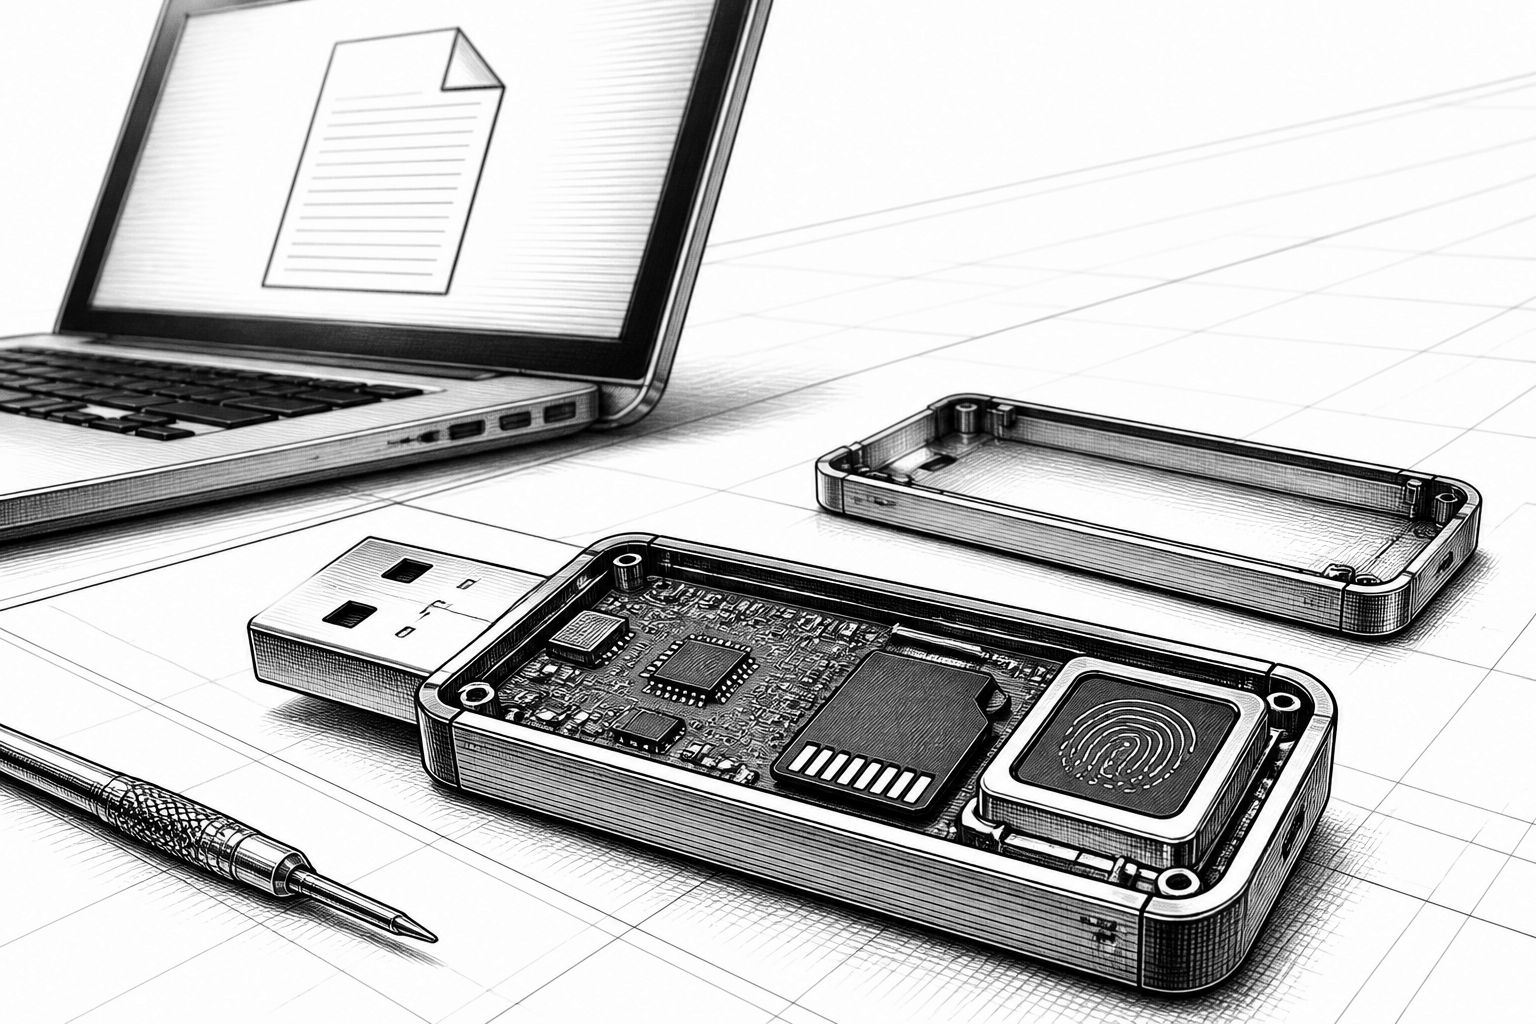
Lenovo musste sich mit einer Sicherheitsgeschichte auseinandersetzen, die vor allem eines offenlegt: Verschlüsselung auf dem Papier und tatsächlicher Schutz im Produkt sind nicht automatisch dasselbe. Der betroffene USB-Stick Thinkplus FU100 wird unter anderem mit einem Fingerabdruckleser beworben und soll eine robuste Verschlüsselung nach AES-256 bereitstellen. In einer Untersuchung zeigte sich jedoch, dass der versprochene Schutz praktisch ausfiel: Im Inneren des Sticks fand sich keine kryptografisch gesicherte Speichereinheit, sondern eine handelsübliche SD-Karte, auf der die Daten unverschlüsselt vorlagen.
Technisch entscheidet sich hier vieles an einer sehr konkreten Stelle: Sobald ein autorisierter Finger erkannt wird, aktiviert die Elektronik nicht etwa “stumm” eine Ende-zu-Ende-Verschlüsselung, sondern schaltet lediglich die USB-Verbindung zum Computer frei. Das bedeutet für Angreifer im Klartextmodus einen einfachen Pfad. Wer das Gehäuse öffnet, die SD-Karte entnimmt und die Inhalte ausliest, erhält die Informationen ohne weitere Hürden. Der Fingerabdruck wirkt damit wie ein Zugriffsschalter für den physisch-elektrischen Zustand, nicht wie ein Bestandteil eines echten Verschlüsselungs- oder Key-Management-Systems für die gespeicherten Daten.
Damit verschiebt sich der Schwerpunkt der Absicherung vom “Hardware-Trust” hin zu Update-Prozessen und Konfigurationslogik. Der Bericht schildert, dass die ursprüngliche Analyse bereits 2025 stattfand. Als Zwischenmaßnahme soll Lenovo die interne SD-Karte damals vorläufig mit Epoxidharz überzogen haben, um das Entnehmen zu erschweren. Anfang 2026 folgte dann ein offizielles Sicherheitsupdate, das nicht nur die nicht vorhandene Verschlüsselung adressiert, sondern auch eine Schwachstelle in der Konfigurationssoftware: Lokal angemeldete Nutzer konnten damit die Geräteauthentifizierung umgehen und zudem fremde Fingerabdrücke registrieren.
Für betroffene Kunden ist die Lage besonders unbequem, weil das Update nicht “überall” mit einem normalen Download abgeschlossen werden kann. Laut den Angaben müssen Betroffene eine chinesische Servicenummer kontaktieren und das Gerät einschicken oder vor Ort aktualisieren lassen. Das ist nicht nur organisatorisch aufwendig, sondern erhöht auch die Zeitspanne, in der bereits ausgelieferte Hardware weiterhin als riskant gilt. Gerade bei USB-Geräten, die oft in großen Flotten oder bei gelegentlicher Nutzung im Büro verbleiben, kann eine Verzögerung beim Patchen im Ergebnis mehr Datenexposition bedeuten als das reine Vorhandensein einer technischen Schwachstelle.
Die Untersuchung blieb zudem nicht beim USB-Stick stehen. Xusheng Li betrachtete auch die externe SSD TSD303 von Lenovo: Hier war zwar die Datenablage tatsächlich verschlüsselt, aber ein Konzeptfehler blieb bestehen. Das Laufwerk übertrug das Passwort ungeschützt über die USB-Schnittstelle an den Computer. Ein Angreifer musste folglich nicht die Verschlüsselung selbst brechen, sondern nur den Datenverkehr abfangen, um an den Schlüssel zu gelangen. Dieser Unterschied ist wichtig, weil er zeigt, wie Security-Design scheitern kann, wenn Key-Handling und Transportebene nicht konsequent zusammen gedacht werden.
Besonders relevant für die Branche ist dabei die Wiederverwendbarkeit des zugrundeliegenden Software-Development-Kits. Das Toolkit, auf dem die TSD303 basiert, soll in neun weiteren Produkten verschiedener Hersteller eingesetzt werden, bei denen laut der Untersuchung überwiegend derselbe Schwachpunkt auftreten dürfte. Zwei dieser Modelle sollen zudem wie der USB-Stick von Lenovo Daten unverschlüsselt auf Micro-SD-Karten abgelegt haben; die konkreten Herstellernamen wurden in den vorliegenden Informationen allerdings nicht genannt. Für IT-Entscheider heißt das: Die Gefahr beschränkt sich nicht zwingend auf ein einzelnes Gerät, sondern kann als Muster in einer ganzen Produktlinie auftauchen, wenn Sicherheitskomponenten in der Entwicklung zentral wiederverwendet werden.
Um weitere Lücken systematisch zu finden, nutzte Li laut Bericht das Programmierwerkzeug Codex von OpenAI. Die KI half dabei, Software zu analysieren, die Speichermedien eigentlich schützen soll. Im Kontext des Anbieters Netac entdeckte das System unter anderem einen fest eingebauten Schlüssel; außerdem schrieb die Software das Passwort unverschlüsselt in Diagnoseprotokolle. Auch bei anderen Programmen wurden in der Analyse schnelle Ergebnisse erzielt: USB Copy Protection von KakaSoft wurde in etwa 26 Minuten entschlüsselt, Copy Secure von Nexcopy dauerte rund zehn Minuten. Am Ende steht damit weniger eine einzelne Schwachstelle als ein wiederkehrendes Muster: Wenn KI-gestützte Codeanalyse in kurzer Zeit strukturelle Designfehler sichtbar macht, verliert das reine Vertrauen in Hardware-Verschlüsselungsversprechen an Substanz.
Die eigentliche Lehre betrifft die Praxis in Unternehmen. Wer sensible Daten auf Wechseldatenträgern verwaltet, sollte nicht nur auf Claims wie “AES-256” oder “fingerprint protected” schauen, sondern auch auf konkrete Implementierungsdetails: Wo liegt der Schlüssel, wie wird er gehandhabt, wie wird er transportiert und welche Angriffswege bleiben bei geöffnetem Gehäuse oder manipuliertem Gerät offen? Gleichzeitig zeigt der Fall, wie wichtig ein durchgängiger Security-Prozess bleibt, der vom Entwicklungs-Kit bis zur Update-Logistik reicht. Denn selbst überzeugend klingende Sicherheitsfunktionen nützen wenig, wenn die tatsächliche Schutzwirkung im Produktdesign nicht umgesetzt ist.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Lenovo: Fingerabdruck-USB-Stick speichert Daten scheinverschlüsselt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Lenovo: Fingerabdruck-USB-Stick speichert Daten scheinverschlüsselt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Lenovo: Fingerabdruck-USB-Stick speichert Daten scheinverschlüsselt« bei Google Deutschland suchen, bei Bing oder Google News!