
LONDON (IT BOLTWISE) – Synology ruft Besitzer von DiskStation-NAS dazu auf, ihr DiskStation-Manager-DSM kurzfristig zu aktualisieren, nachdem Ransomware-Angriffe gezielt auf ältere DSM-Versionen trafen. Der Hersteller verweist auf eine im Dezember 2024 gepatchte Schwachstelle und verknüpft das Vorgehen mit einem Advisory aus November 2024, in dem drei relevante Bugs samt CVSS-Werten aufgeführt werden. Betroffen sind unter anderem Web- und Plugin-Komponenten sowie die Update-Funktion, in der entfernte Manipulation möglich sein kann. Synology empfiehlt außerdem, automatische Updates zu aktivieren, um künftige Lücken schneller zu schließen.
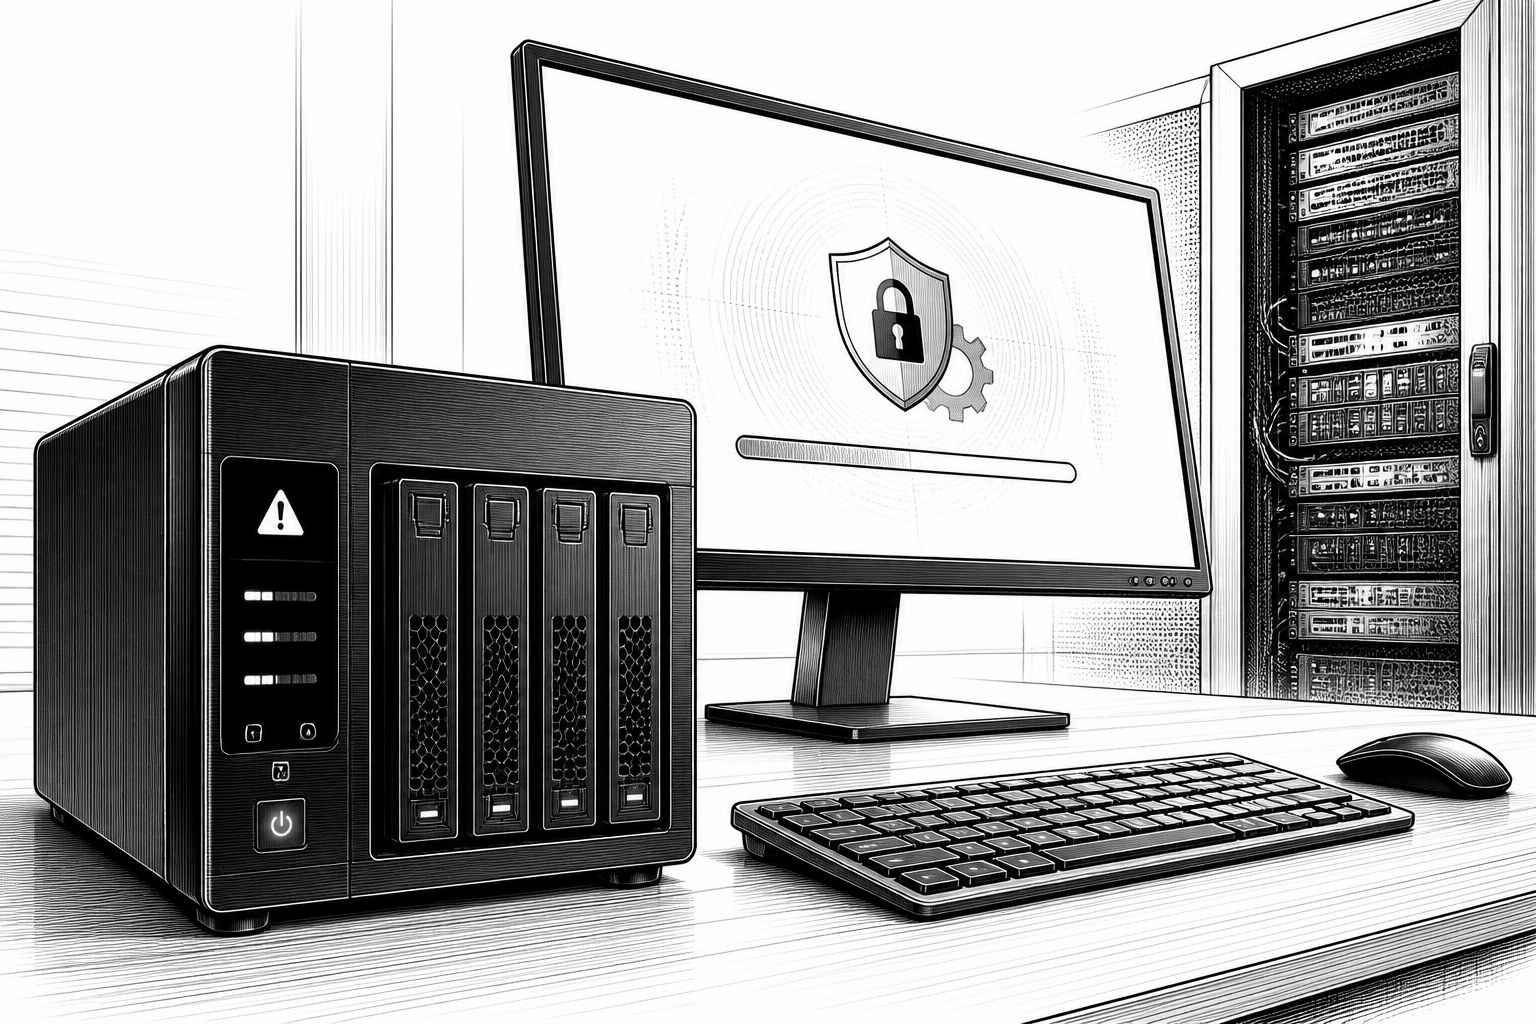
Synology setzt ein klares Signal: Wer ein DiskStation-Manager-DSM betreibendes NAS im Einsatz hat, soll die aktuelle Firmware zeitnah einspielen. Hintergrund sind Ransomware-Angriffe, bei denen Angreifer offenbar ältere DSM-Installationen ausnutzen und die Daten auf betroffenen Systemen verschlüsseln, um danach Lösegeld zu fordern. In einer Mitteilung macht der Hersteller zudem deutlich, dass das konkrete Angriffsmuster auf Schwachstellen abzielt, die bereits im Dezember 2024 behoben wurden – nur eben nicht in den Versionen, die der Angreiferseite als „verwundbar“ dienten.
Technisch verweist Synology auf ein Sicherheits-Update, das auf ein Advisory aus November 2024 zurückgeht und drei Schwachstellen beschreibt. Die höchste Priorität ordnet das Advisory dabei der CVE-2024-10441 mit einem CVSS-Score von 9,8 zu: Dabei handelt es sich um ein Problem mit fehlerhafter Kodierung oder Escape-Behandlung im System-Plugin-Daemon von DSM, das laut Beschreibung zu Remote Code Execution führen kann. Ebenfalls im Paket ist CVE-2024-50629 (CVSS 5,3), eine fehlerhafte Kodierung oder Escape-Behandlung in der WebAPI-Komponente, die Fernangreifern das Auslesen begrenzter Dateien ermöglichen kann. Ergänzt wird das Trio durch CVE-2024-10445 (CVSS 4,3), bei der es um eine unzureichende Zertifikatsvalidierung in der Update-Funktion geht – hier nennt das Advisory die Möglichkeit, dass Angreifer begrenzt Dateien schreiben könnten, sofern sie den Updatepfad beeinflussen können.
Für die Praxis ist vor allem entscheidend, welche DSM-Versionen Synology als ausreichend gepatcht einstuft. Für DSM 7.2.2 soll das Upgrade auf 7.2.2-72806-1 oder höher erfolgen; für DSM 7.2.1 nennt der Hersteller mindestens 7.2.1-69057-6. Bei DSM 7.2 ist ein Update auf 7.2-64570-4 oder neuer nötig, während DSM 7.1 mindestens 7.1.1-42962-7 voraussetzt. Auch ältere Plattformen werden adressiert: Für DSM 6.2 fordert Synology 6.2.4-25556-8 oder höher. Damit wird deutlich, dass es nicht um einen einzelnen „Fall“ geht, sondern um eine ganze Patchlinie über mehrere DSM-Generationen hinweg.
In der Meldung ordnet Synology das Ereignis zudem in eine breitere Ransomware-Realität ein. Kundenberichte stehen demnach im Raum, dass Systeme mit C3RB3R-Ransomware kompromittiert wurden, erkennbar unter anderem an einer „.L0CK3D“-Erweiterung an verschlüsselten Dateien. Dass NAS-Geräte überhaupt so stark in den Fokus geraten, ist kein neues Muster: Bereits 2019 wurden NAS-Systeme von QNAP durch QNAPCrypt (alias eCh0raix) kompromittiert. Im August 2021 warnte Synology außerdem vor Brute-Force-Angriffen über eine Malware-Familie namens StealthWorker, die darauf ausgelegt ist, gängige Administrator-Zugangsdaten zu erraten und – im Erfolgsfall – die eigene Schadsoftware nachzuladen. Die damalige Warnung beinhaltete auch den Hinweis, dass infizierte Geräte weitere Angriffe auf andere Linux-basierte Systeme durchführen können, darunter ebenfalls Synology-NAS.
Auch externe Analysen aus dem Umfeld der Cybersicherheitsforschung hatten dieses Motiv bereits aufgegriffen: Ein eCh0raix-Variant wurde demnach so beschrieben, dass er sowohl QNAP- als auch Synology-NAS ins Visier nimmt. Dabei wurde das Vorgehen mit bekannten Schwachstellen wie CVE-2021-28799 verknüpft, und parallel dazu spielten offensichtlich auch Zugriffsversuche per Standard- oder häufig verwendeten Administrator-Anmeldeinformationen eine Rolle. Diese Kombination aus „Patch-Ausnutzung“ und „Credential-Angriff“ ist für die Verteidigung wichtig, weil sie Unternehmen zwingt, nicht nur Einzelbugs zu schließen, sondern auch die Angriffsfläche rund um Authentifizierung und Remote-Zugriff konsequent zu reduzieren.
Für Administratoren bedeutet die aktuelle Synology-Empfehlung deshalb mehr als „Update einspielen und abhaken“. Wenn die Ausnutzung über eine DSM-WebAPI- oder Plugin-Komponente sowie über die Update-Validierung theoretisch möglich ist, dann sinkt das Risiko am stärksten durch die konsequente Aktualisierung auf die genannten Mindeststände – und zwar zeitnah, nicht in der nächsten Wartungsperiode. Synology rät explizit dazu, automatische Updates zu aktivieren, damit DSM in Zukunft schneller auf Sicherheitsfixes reagiert. Ergänzend liegt es nahe, den Systemzugriff zu überprüfen: Wer Dienste unnötig exponiert, Standard- oder schwache Passwörter nutzt oder MFA-Mechanismen nicht konsequent einsetzt, erleichtert die zweite Angriffsroute, selbst wenn die ursprüngliche Schwachstelle bereits geschlossen ist.
Langfristig zeigt der Vorfall eine typische Entwicklung in der NAS-Security: Geräte mit hoher Datenrelevanz werden zunehmend als „Persistenz- und Hebelpunkt“ betrachtet, weil sie häufig im Netzwerk verbleiben und administrativ verwaltet werden, obwohl sie für viele Organisationen eher Nebenrolle spielen. Die zeitliche Nähe der gepatchten Schwachstelle (Dezember 2024) zu den nun berichteten Angriffen unterstreicht zudem, wie schnell sich Exploits in der Praxis verbreiten können. Für Unternehmen ist das vor allem eine Organisationsfrage: Patch-Disziplin, Monitoring der Update-Status und klare Incident-Prozesse entscheiden darüber, ob ein NAS im Ernstfall als Datenquelle für Angreifer oder als stabiler Speicherpunkt dient.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Synology warnt vor Ransomware über DSM-Lücke: Updates sind jetzt Pflicht" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Synology warnt vor Ransomware über DSM-Lücke: Updates sind jetzt Pflicht" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Synology warnt vor Ransomware über DSM-Lücke: Updates sind jetzt Pflicht« bei Google Deutschland suchen, bei Bing oder Google News!