
LONDON (IT BOLTWISE) – In mehreren europäischen Ländern sind über das Internet erreichbare Kälteanlagen in Supermärkten manipuliert worden. Betroffen waren unter anderem Kühl- und Gefrierschränke, die in einen Defrost- oder deutlich wärmeren Modus gerieten. Dadurch mussten Läden Waren vorübergehend aus dem Verkauf nehmen oder entsorgen. Sicherheitsstellen und Hersteller rufen Betreiber zu gezielten Hardening-Schritten wie Updates, Abschirmung vom Internet und gesicherten Zugängen per VPN auf.
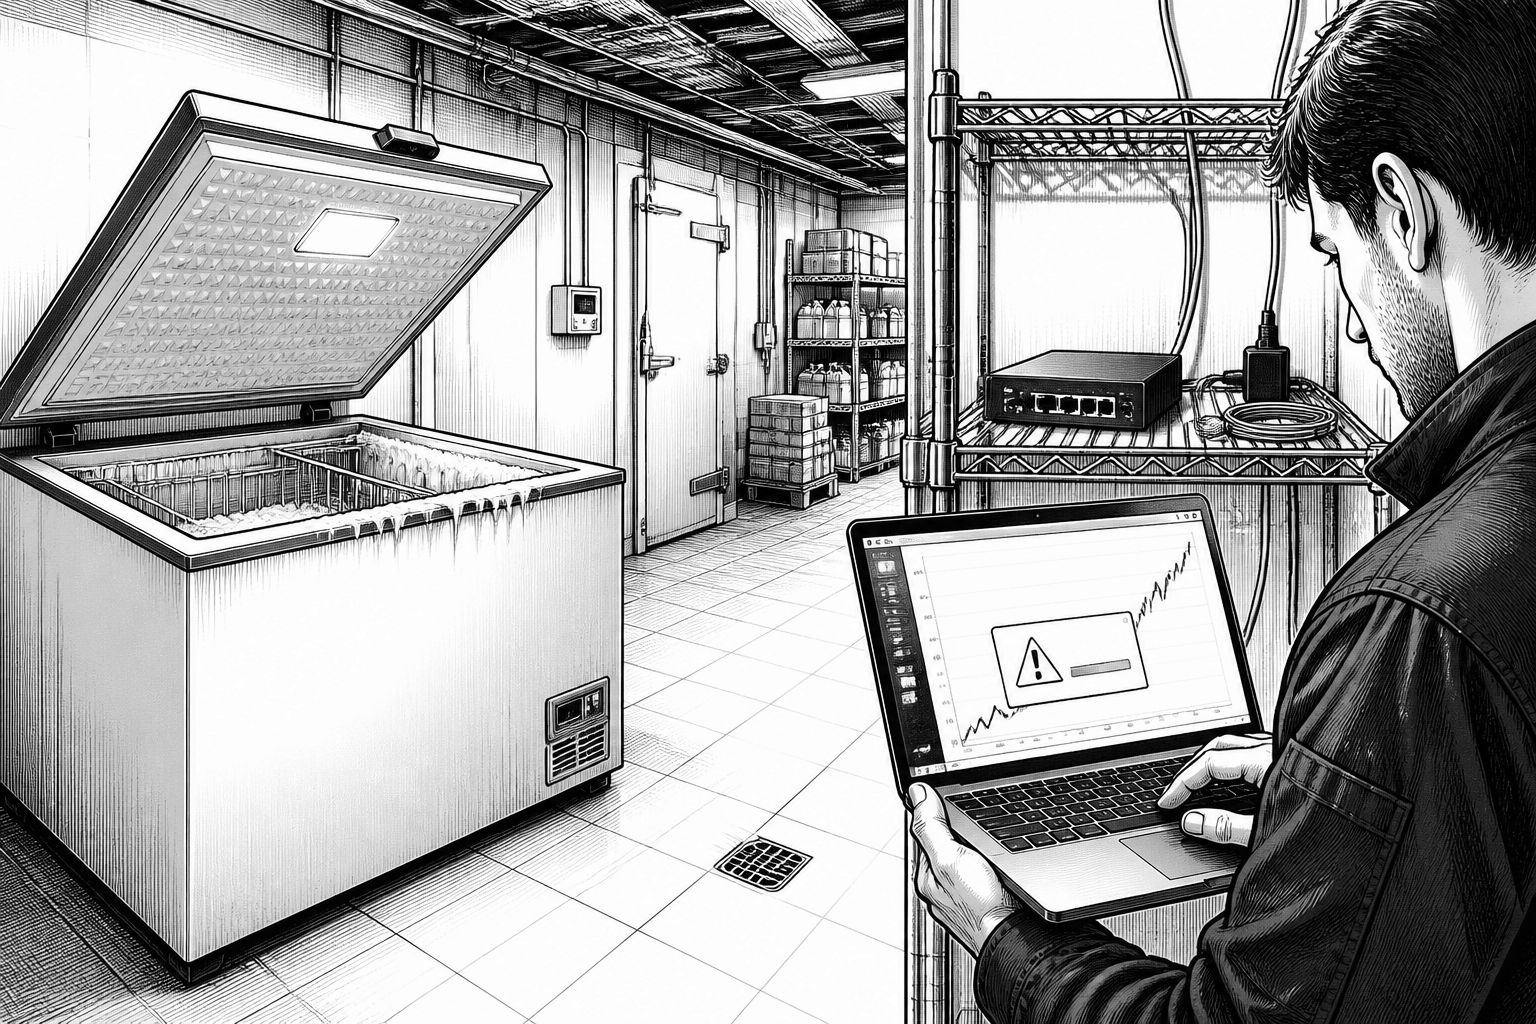
Was wie ein kurzfristiger Ausfall der Kühlkette aussieht, entpuppt sich bei genauerem Hinsehen als IT-Problem mit realen Auswirkungen auf Lebensmittel und Kassen. In der Nacht zum 2. November wurden in mehreren europäischen Ländern Einstellungen an Steuerungen für Kühl- und Gefriersysteme in Supermärkten verändert. In Belgien, Schweden und Estland sowie in weiteren Staaten lagen die Folgen je nach Laden von nur kurzzeitig ansteigenden Temperaturen bis hin zu Situationen, in denen Ware verdorben war und Regale vorübergehend geräumt werden mussten. Die zentrale technische Idee dahinter ist nicht neu: Moderne Kälte-Regelungen sind kleine Computersysteme, die oft über das Internet erreichbar sind, damit Dienstleister Störungen aus der Ferne überwachen und beheben können.
Der entscheidende Hebel sind dabei die sogenannten Refrigeration Controls, also Controller, die beispielsweise über Zeitpläne die Temperaturführung und auch den Defrost-Modus steuern. In Belgien berichtete der Chef eines auf Kälteanlagen spezialisierten Dienstleisters, die Angreifer hätten Kühlaggregate in den Defrost-Betrieb geschaltet. Der Defrost-Modus soll zwar Eis von Wärmetauschern entfernen, aber in diesem Fall führte er nach Angaben aus dem Umfeld der betroffenen Anlagen dazu, dass die Systeme aufheizten statt die Ware kalt zu halten. In anderen Fällen wurden schlicht Temperatur-Sollwerte erhöht, sodass Gefrier- und Kühlschränke in einen Bereich rutschten, der für Frische und Tiefkühlware kritisch ist. Die Spanne der gemeldeten Temperaturveränderungen reichte laut Berichten von deutlichen Sprüngen bis zu Fällen, in denen die Abweichung nur wenige Grad betrug und binnen kurzer Zeit stabilisiert wurde.
Auch die Verteilung der Vorfälle zeigt, wie heterogen die Landschaft aus Betreiber, Dienstleister und Zulieferer ist. Mehrere Handelsketten meldeten nur wenige Dutzend bis einzelne Filialen als betroffen; andere Fälle umfassten eine größere Zahl von Standorten oder gingen über Zuliefererkonzepte (etwa über eine externe Instanz für die Kühlsteuerung) in den Betrieb. In der Quelle werden zudem unterschiedliche Begrifflichkeiten verwendet: Einige Unternehmen sprechen von einem „IT incident“ oder einem „cyber incident“, andere bestätigen nicht ausdrücklich, dass es sich um einen Cyberangriff handelt. Technisch betrachtet deutet das Muster dennoch auf wiederverwendbare Schwachstellen hin: Wenn Controller im gleichen Gerätetyp-Umfeld angesprochen werden können, reicht ein einzelnes kompromittierbares Einfallstor, um mehrere Filialen über denselben Fernzugang zu beeinflussen.
Besonders relevant ist in diesem Zusammenhang die Rolle von Danfoss, einem Hersteller von Kälte-Reglern. Das Unternehmen wird in mehreren Fällen als Teil der betroffenen Gerätekategorie genannt, unter anderem bei Systemen, die nach einem älteren Firmware- und Update-Stand betrieben werden. Sicherheits- und Alarmhinweise, die in der Quelle referenziert werden, decken konkret bestimmte Controller-Serien ab und ordnen die Kampagne als wahrscheinlich noch laufend ein. Für Betreiber bedeutet das: Selbst wenn ein Laden wieder korrekt kühlt, kann ein dauerhaft offenes Einfallstor weiterhin neue Manipulationen ermöglichen. CERT-FR, eine französische Stelle für IT-Sicherheitswarnungen, beschreibt dafür unter anderem, dass Endgeräte nicht aus dem öffentlichen Internet erreichbar sein sollten, inklusive aller Geräte mit öffentlicher IP, und dass Zugriffe auf die Fernwartung nur über ein abgesichertes Setup wie VPN oder geschützte Netzsegmente erfolgen sollten.
Die operative Umsetzung dieser Empfehlungen ist allerdings nicht trivial, weil sie in bestehende Wartungsprozesse eingreift. In der Quelle wird außerdem betont, dass ein isoliertes „Software-Update“ allein oft nicht genügt, wenn für eine wirksame Abwehr physische und netzwerkseitige Anpassungen nötig sind und diese Aufwand kosten. Für den Alltag werden daher mehrere Maßnahmen zusammen gedacht: Zuerst muss die gesamte Geräte- und Konfigurationslandschaft überprüft werden, darunter auch die Defrost-Schedules. Danach folgt ein kontrollierter Neustart oder bei bereits kompromittierten Geräten die Rücksetzung, bevor die Systeme erneut konfiguriert und erst dann wieder in den Betrieb überführt werden. Ergänzend wird eine klare Firmware- und Passwortstrategie gefordert: Für Danfoss-Geräte soll der Sicherheitsmodus auf „Strict“ gesetzt und es sollen Standardpasswörter geändert werden. Für ältere Geräte, die keine Sicherheitsfixes mehr erhalten, gilt laut Hinweis sogar eine erhöhte Wahrscheinlichkeit, erneut kompromittiert zu werden, wenn sie weiterhin online erreichbar sind.
Unterm Strich verschiebt sich damit die Risikoanalyse von „Kälte ist ausfallsicher“ hin zu „Kälte ist softwareabhängig“. Denn in vielen Filialen sind die Kühlsysteme zwar mechanisch robuste Anlagen, die Steuerung dahinter aber funktioniert mit digitalen Schnittstellen, Fernwartungswegen und oft integrierter Logik für Wartungsfenster. Angreifer profitieren dabei von einer typischen Unternehmensrealität: Viele Installationen wurden Jahre zuvor geplant, Updates werden nicht immer zeitnah eingespielt, und Fernzugriffe sind manchmal so konzipiert, dass sie Wartung vereinfachen statt Angriffsflächen zu minimieren. Damit entsteht für IT- und Facility-Teams ein neuer Koordinationsbedarf, der über reine Vulnerability-Listen hinausgeht.
Gleichzeitig bleibt eine offene Frage, wer hinter den Vorfällen steckt und ob es sich um denselben Akteur handelt. In den Berichten wird zwar eine ähnliche Vorgehensweise in mehreren Ländern beschrieben, daraus lässt sich aber nicht automatisch schließen, dass auch dieselben Personen die Angriffe durchgeführt haben. Eine belgische Einrichtung für Cybersecurity erklärte, dass die Identifizierung der Verantwortlichen möglicherweise sogar nicht möglich sein könnte. Parallel dazu wird von einer begonnenen strafrechtlichen Untersuchung durch die zuständige Behörde berichtet, allerdings ohne dass damit bereits ein endgültiges Ergebnis feststünde. Für Organisationen heißt das: Die technische Härtung und die Nachverfolgung kompromittierender Veränderungen müssen unabhängig vom Täterprofil priorisiert werden, weil jeder weitere Online-Controller das Risiko neuer Manipulationen verlängern kann.
Für die Branche ergibt sich daraus ein sehr konkreter Handlungsdruck mit messbaren Betriebsfolgen. Betreiber können den Schaden begrenzen, indem sie zuerst die Reichweite des externen Zugriffs auf Kälte-Controller reduzieren und dabei die Wartungsanforderungen realistisch in ein Netzwerkmodell überführen. Außerdem sollten sie ihre Versicherungsverträge und Prozesse so prüfen, dass im Störfall die Kommunikation mit Dienstleistern nicht durch technische Blockaden verzögert wird. In der Quelle werden für Notfälle sogar temporäre Filterregeln über Firewall-Mechanismen genannt, die aber als Zwischenlösung gedacht sind. Letztlich entscheidet der Mix aus Update-Disziplin, gesicherten Fernzugriffen und sauberer Geräte-inventarisierung darüber, ob die nächste „Defrost“-Anomalie nur eine Alarmmeldung bleibt oder zur Unterbrechung der Kühlkette führt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kühlketten-Hersteller geraten unter Druck: Cyberangriffe auf Supermarkt-Kälteanlagen in Europa" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kühlketten-Hersteller geraten unter Druck: Cyberangriffe auf Supermarkt-Kälteanlagen in Europa" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kühlketten-Hersteller geraten unter Druck: Cyberangriffe auf Supermarkt-Kälteanlagen in Europa« bei Google Deutschland suchen, bei Bing oder Google News!