
WÜRZBURG / LONDON (IT BOLTWISE) – Der Cyber Resilience Act macht schnelle Reaktionen auf Sicherheitslücken verbindlich: Ausgenutzte Schwachstellen und schwere Vorfälle müssen binnen 24 Stunden an ENISA gemeldet werden. Die Pflichten greifen bereits ab September 2026 und werden parallel zu der ab 2027 EU-weit rechtsverbindlichen Maschinenverordnung neu zusammengeführt. Für Hersteller und Betreiber steigt damit der Aufwand bei Dokumentation, Software-Stücklisten und Schwachstellenmanagement spürbar. Bis Ende 2027 wird die Markteinführung digitaler Produkte und vernetzter Maschinen zusätzlich an vollständige CRA-Konformität gekoppelt.
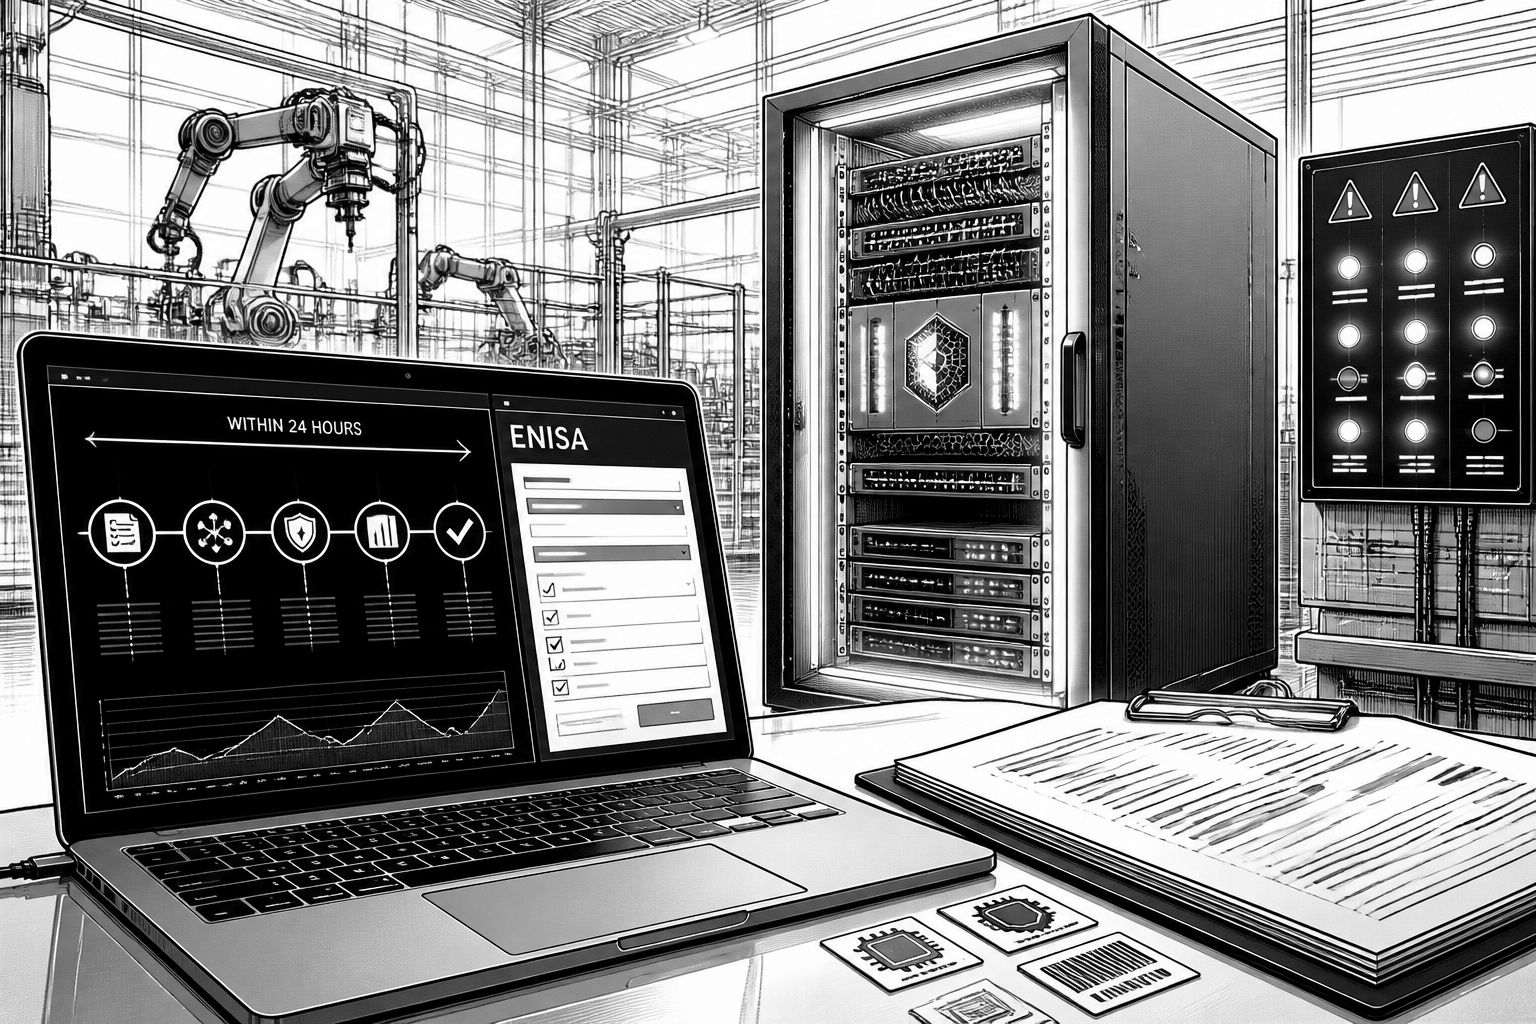
Auf dem Forum SPOTLIGHT in Würzburg wurde deutlich, wie stark der Cyber Resilience Act (CRA) die industrielle Sicherheitsarchitektur in der EU verschiebt: Während klassische Maschinensicherheit lange vor allem auf mechanische, elektrische und betriebliche Gefahren fokussierte, rückt jetzt die aktive IT-Resilienz in den Mittelpunkt. Der konkrete Zeithorizont ist dabei der wichtigste Treiber. Denn die neue Meldepflicht knüpft nicht erst an zukünftige Produktgenerationen an, sondern betrifft nach den beschriebenen Übergängen auch bereits ausgelieferte Systeme, sobald Schwachstellen ausgenutzt werden oder schwerwiegende Sicherheitsvorfälle auftreten.
Im Kern geht es um zwei klar definierte Ebenen: In Bezug auf den CRA wird ab dem 11. September 2026 eine verbindliche Meldepflicht wirksam. Hersteller müssen dann aktiv ausgenutzte Schwachstellen sowie schwerwiegende Sicherheitsvorfälle innerhalb von 24 Stunden über die Plattform der EU-Cybersicherheitsagentur ENISA melden. Diese kurze Frist verändert die operative Realität in Entwicklung, Betrieb und Incident Response. Wer heute auf manuelle Prüf- und Abstimmungswege setzt, muss Prozesse so umbauen, dass Verantwortlichkeiten, Entscheidungswege und technische Datenlieferung zu ENISA im Ernstfall in Stunden statt in Tagen funktionieren.
Parallel dazu wird die Maschinenverordnung (EU) 2023/1230 ab dem 20. Januar 2027 die bisherige Maschinenrichtlinie 2006/42/EG ablösen, und zwar ohne Übergangsfrist. Damit werden Sicherheits- und Gesundheitsschutzanforderungen künftig in Anhang III systematisch festgeschrieben. Für Unternehmen bedeutet das: Die Compliance-Last verteilt sich nicht mehr sauber auf „Maschinenregeln hier“ und „Cyber-Regeln dort“, sondern entsteht als überlappendes Set aus Risikoanalyse, Dokumentationsketten und Konformitätsnachweisen. Besonders relevant ist zudem der angekündigte Stichtag ab dem 11. Dezember 2027: Digitale Produkte und vernetzte Maschinen sollen dann nur noch mit vollständiger CRA-Konformität und CE-Kennzeichnung in den EU-Markt gelangen.
Technisch baut sich daraus eine Brücke zwischen klassischer Maschinenprüfung und IT-Sicherheitsstandards. Als harmonisierte Norm wird die EN 50742 genannt, die Anforderungen der klassischen Maschinensicherheit mit den IT-Sicherheitsstandards der Reihe IEC 62443 verknüpfen soll. Diese Verknüpfung ist in der Praxis mehr als ein Schlagwort: Sie zwingt zu einer Architektur, die sowohl Sicherheitsfunktionen auf Anlageebene als auch die sichere Zusammensetzung von Software-Komponenten adressiert. Genau an dieser Stelle rückt auch die kontinuierliche Pflege der Nachweise in den Vordergrund. In der Diskussion wurde zudem hervorgehoben, dass nicht rein punktuelle Einzelbelege reichen, sondern ein dauerhaftes Compliance-Management nötig ist.
Der operative Prüfmodus wird dadurch anspruchsvoller, gerade weil Audits häufig scheitern, wenn die Unterlagen nicht die technische Realität abbilden. Als konkrete Beispiele wurden fehlende Software-Stücklisten für Bauteile sowie pauschal formulierte Risikoanalysen genannt. Für das Team, das aus Entwicklersicht arbeitet, heißt das: SBOMs (z. B. im Format CycloneDX) und ein systematisches Management bekannter Schwachstellen (CVEs) müssen so in die Toolchain integriert sein, dass sich Auswirkungen auf Komponenten und Produkte nachvollziehbar ableiten lassen. Diese Fähigkeit entscheidet im Ernstfall darüber, ob man innerhalb der 24 Stunden zuverlässig melden kann, welche Schwachstellen ausgenutzt wurden und wie die betroffenen Systeme einzuordnen sind.
Auch die Dokumentationsform wandelt sich. Neben inhaltlichen Anforderungen wie dem Schutz gegen Korrumpierung wird eine digital zulässige Betriebsanleitung adressiert, etwa über QR-Codes, während eine Papierfassung auf Anfrage innerhalb eines Monats kostenfrei bereitgestellt werden soll. Damit wächst die Bedeutung von Lifecycle-Management: Dokumente müssen aktuell gehalten werden, und Versionierung darf nicht „nebenbei“ passieren. Gleichzeitig wird in der Debatte ein weiteres Risiko sichtbar: Verbände fordern Anpassungen an der Form einer einheitlichen EU-Konformitätserklärung, weil Produkte unter mehrere Rechtsakte fallen können. Laut den beschriebenen Forderungen verlangt der CRA derzeit eine physische Konformitätserklärung direkt am Produkt, während die überarbeitete Maschinenverordnung auch eine rein digitale Fassung erlaubt – die Branchenakteure wollen hier eine vereinheitlichte digitale Lösung per Markierung, ohne dass zusätzlich vereinfachte Papiererklärungen nötig sind.
Für Hersteller und Betreiber liegt die Konsequenz weniger in der reinen Erfassung von Pflichten als in der Abstimmung der Schnittstellen zwischen Teams: Entwicklung, Produktmanagement, Security Engineering, Qualitätsmanagement und Betreiberbetrieb müssen gemeinsame Datenquellen und klare Workflows etablieren. Wer die 12 bis 18 Monate typischer Projektlaufzeit für umfassende Umsetzungsprogramme bis zum Ende 2027 als realistische Planungsgröße betrachtet, muss jetzt schon die Kernbausteine priorisieren: SBOM-Strategie, CVE-Handling, Incident-Prozesse für 24-Stunden-Meldungen und eine durchgängige Nachweiskette, die sowohl Maschinenanforderungen als auch CRA-spezifische Cyber-Resilienz abdeckt. In dieser Verzahnung liegt der eigentliche Markt- und Wettbewerbsimpuls: Unternehmen, die Compliance als wiederholbaren Engineering-Prozess organisieren, reduzieren nicht nur Audit-Risiken, sondern verkürzen auch die Reaktionszeit bei realen Angriffen und Schwachstellen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyber Resilience Act: Schwachstellenmeldung in 24 Stunden ab 11.09.2026" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyber Resilience Act: Schwachstellenmeldung in 24 Stunden ab 11.09.2026" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyber Resilience Act: Schwachstellenmeldung in 24 Stunden ab 11.09.2026« bei Google Deutschland suchen, bei Bing oder Google News!