
STOCKHOLM / LONDON (IT BOLTWISE) – US-Behörden warnen vor Cyberangriffen auf Kühlsysteme, bei denen elektronische Temperatursteuerungen manipuliert werden. Laut CISA, FBI sowie weiteren Ministerien gefährden solche Eingriffe nicht nur verderbende Lebensmittel, sondern können auch Brandrisiken auslösen. Betroffen sind nach den Hinweisen unter anderem Kühl- und Gefrieranlagen in Einkaufsläden für Militärangehörige. Die Behörden raten Betreibern, Steuerungssysteme aus dem öffentlichen Internet zu entfernen und Zugriffe streng abzusichern.
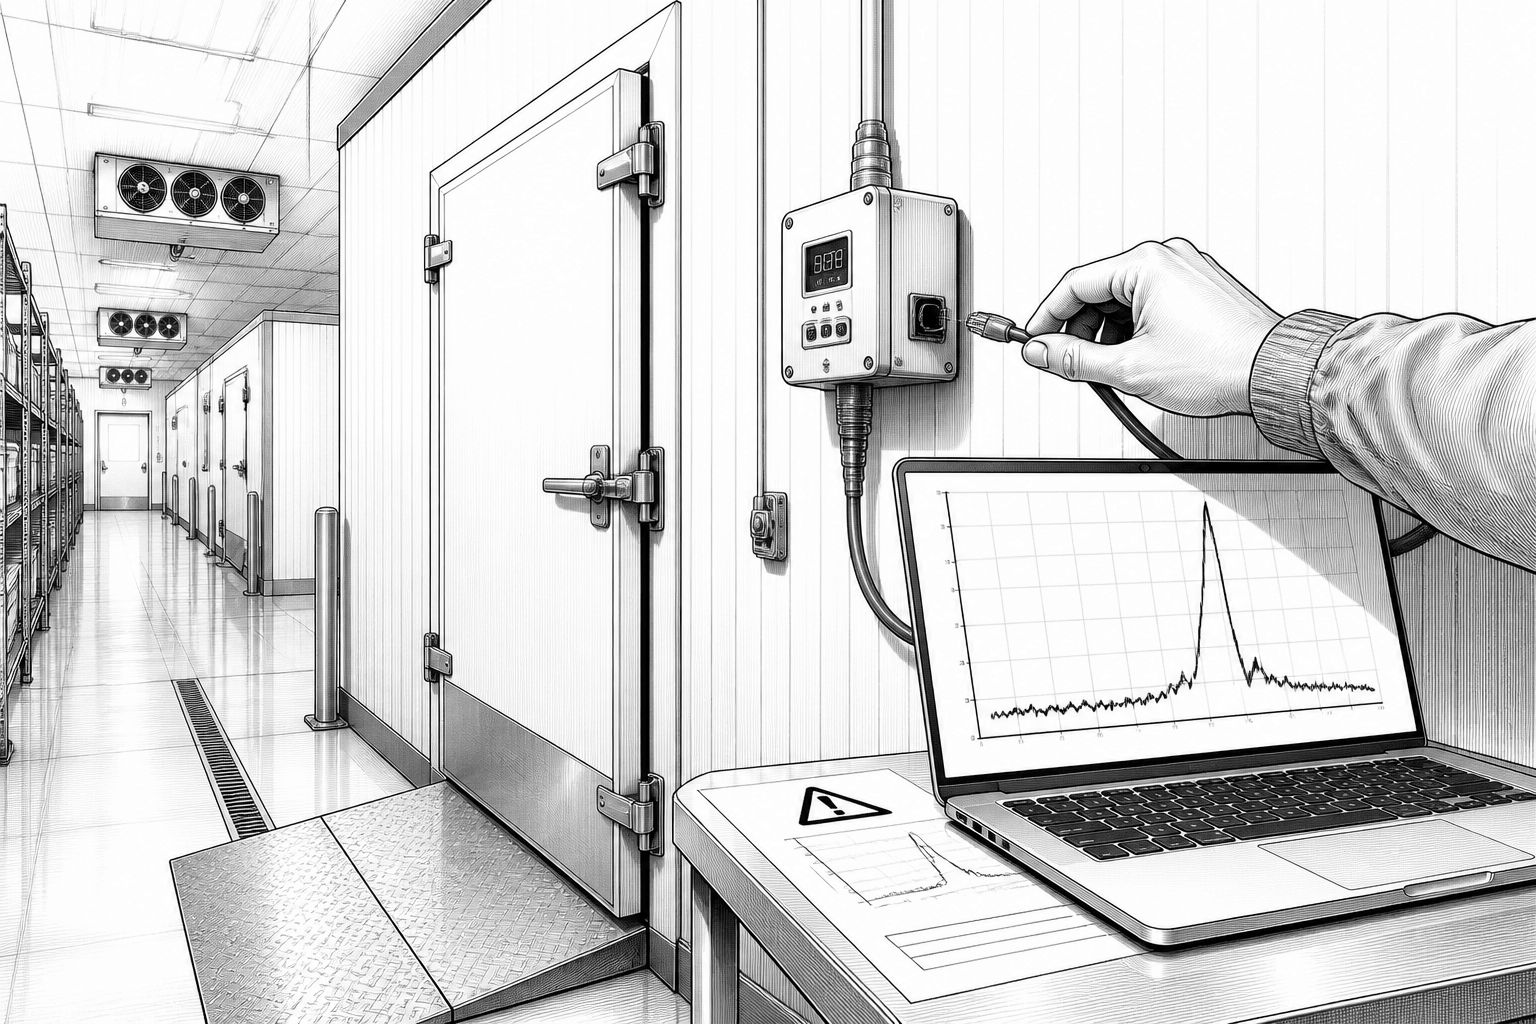
Die US-Cyberbehörden CISA, das FBI sowie mehrere Bundesministerien haben eine gemeinsame Warnung herausgegeben, die auf einen immer wiederkehrenden Angriffspfad bei Kühlsystemen zielt. Im Kern geht es um elektronische Temperaturkontrollen in Lebensmittelgeschäften und Cold-Storage-Einrichtungen, die so manipuliert werden können, dass Einheiten durchgehend heizen oder in dauerhafte Abtauzyklen geraten. Damit kippt der Normalbetrieb schnell in einen Zustand, der nicht nur zu verdorbenen Waren führt, sondern laut den Behörden auch Brandgefahren begünstigt und im schlimmsten Fall Verbraucher in Kontakt mit Produkten bringt, die außerhalb sicherer Temperaturbereiche gelagert wurden.
Technisch betrachtet liegen die Risiken nicht allein in der mechanischen Kälteerzeugung, sondern in den Steuer- und Überwachungskomponenten. Die Behörden beschreiben, dass Angreifer die aktuellen Temperaturen ausblenden oder die Anzeige so beeinflussen können, dass Betreiber den Zustand der Geräte schlechter überwachen. Zusätzlich machen digitale Schwachstellen, die mit den Kühlschrank- und Gefriersystemen verbunden sind, solche Angriffe plausibel: Viele Anlagen hängen an Netzwerken, werden zur Fernwartung genutzt oder lassen sich zur Statuskontrolle über das Internet erreichen. In der Praxis kann damit ein Manipulationsfenster entstehen, sobald ein Gerät unzureichend gepatcht ist, Standardzugänge nutzt oder in zu offene Netzwerkstrukturen eingebettet wurde.
Die zeitliche und geografische Einordnung der Warnung wirkt dabei wie ein Mustererkennen über mehrere Länder hinweg. In den USA ordnen Behörden die Vorfälle in ihrem aktuellen Lagebild offenbar als Verdachtsfall ein, bei dem Angreifer mit einer bestimmten staatlich-nahen Herkunftsrichtung in Verbindung gebracht werden; die Mitteilung nennt dabei keine endgültige Verantwortlichkeit. Parallel dazu berichten europäische Behörden von eigenen Vorfällen in mehreren Staaten, darunter ein Fallkontext mit Kühllogistik im Bereich Blutbanken sowie neue Attacken auf Supermärkte in verschiedenen Ländern, die den Betrieb so stark stören konnten, dass Lebensmittel entsorgt werden mussten. Für Betreiber bedeutet das vor allem: Selbst wenn die Ursprungskette nicht im Detail geklärt ist, ist der technische Hebel derselbe – und der lohnt sich.
Die Behördentaktik ist klar auf Sofortmaßnahmen ausgerichtet und zielt auf die Angriffsfläche rund um Fernzugriff und Netztrennung. In der gemeinsamen Guidance fordern CISA, FBI sowie die beteiligten Ressorts Betreiber auf, die Steuerungssysteme nicht mehr an das öffentliche Internet anzubinden und remote benötigten Zugriff entsprechend abzusichern. Außerdem empfehlen sie, Zugänge mit Default-Passwörtern zu ersetzen, Sicherheitsupdates zeitnah zu installieren und Geräte außer Betrieb zu nehmen, die vom Hersteller nicht mehr mit Patches unterstützt werden. Diese Punkte adressieren typische Schwachstellen: ausbleibende Wartung, schlecht gesicherte Remote-Management-Ports und mangelnde Segmentierung zwischen Produktionsumgebung und Business-Netz.
Dass gerade Kühltechnik ins Visier gerät, lässt sich auch wirtschaftlich und betrieblich erklären. Solche Anlagen sind meist groß, fest verbaut und teuer in der Vollerneuerung; außerdem ist der Ausfall riskant, weil die Systeme oft große Mengen an verderblichen oder zeitkritischen Beständen schützen. Aus der Perspektive eines Sicherheitsunternehmens wird diese Logik so beschrieben, dass Angreifer in solchen Umgebungen besonders gut mit „langem Atem“ operieren können: Wenn Geräte selten vollständig ersetzt und Sicherheitsstände nicht konsequent nachgeführt werden, steigt die Wahrscheinlichkeit, dass bekannte Schwachstellen über längere Zeit nutzbar bleiben. Genau dort setzen die Empfehlungen an, weil „nicht unterstützt“ und „nicht gepatcht“ in der Praxis schnell zu einem Stabilitätsproblem für Sicherheitskonzepte werden.
Für Krankenhäuser, pharmazeutische Zulieferer, Chemieunternehmen und Logistikdienstleister gilt die Warnung ausdrücklich auch über den Lebensmittelhandel hinaus. Kühlketten sind integraler Bestandteil vieler Prozesse; sie zu stören, trifft nicht nur Budgets, sondern kann auch Versorgungssicherheit und Arbeitssicherheit berühren. Gleichzeitig zeigt die europaweite Koordination – unter Beteiligung der Europäischen Kommission, ENISA sowie Strafverfolgungs- und nationalen Stellen – dass die Bedrohung als Infrastrukturthema verstanden wird. In Unternehmen führt das in der Regel zu einer Neubewertung der OT/IT-Grenzen: Wo beginnt das Produktionsnetz, welche Systeme dürfen remote erreichbar sein, und wie wird die Temperatur tatsächlich verifiziert, wenn die Anzeige manipuliert werden kann.
Der nächste Schritt ist weniger „Panik“ als saubere Betriebs- und Sicherheits-Hygiene. Wer Kühlsysteme betreibt, sollte den Fernzugriffsweg auditieren, die Geräteklassifizierung im Asset-Inventory schärfen und dokumentieren, welche Temperaturwerte wie überwacht werden – inklusive der Frage, ob es redundante Messpunkte gibt, die eine falsche Statusanzeige entlarven. Für die KI-gestützte Automatisierung in Betrieb und Wartung ist die Lage ebenfalls relevant: Auch wenn Modelle zur Prozessoptimierung eingesetzt werden, bleiben grundlegende Sicherheitsmaßnahmen für die Steuerung der realen Hardware der entscheidende Faktor. Denn am Ende gewinnt der Angreifer nicht über „intelligente“ Algorithmen, sondern über erreichbare Schnittstellen, fehlende Updates und unzureichende Netzwerktrennung.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "US-Behörden warnen vor KI-gestützten Kühlschrank-Hacks durch sabotierte Steuerungen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "US-Behörden warnen vor KI-gestützten Kühlschrank-Hacks durch sabotierte Steuerungen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »US-Behörden warnen vor KI-gestützten Kühlschrank-Hacks durch sabotierte Steuerungen« bei Google Deutschland suchen, bei Bing oder Google News!