
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI warnt zusammen mit CISA und mehreren US-Ressorts vor einer anhaltenden Bedrohung durch Angriffe auf Kühlsysteme. Aus dem Visier der Angreifer sollen Sicherheitslücken in Kälte- und Überwachungstechnik werden, wie aus einer gemeinsamen Mitteilung hervorgeht. Die Behörden warnen vor möglichen Folgen wie veränderter Temperatur, Brandrisiken, verdorbenen Waren und einer verkürzten Lebensdauer der Anlagen. Besonders Organisationen, die auf Kühl- und Überwachungstechnik angewiesen sind, sollen mit einem Zielpotenzial rechnen.
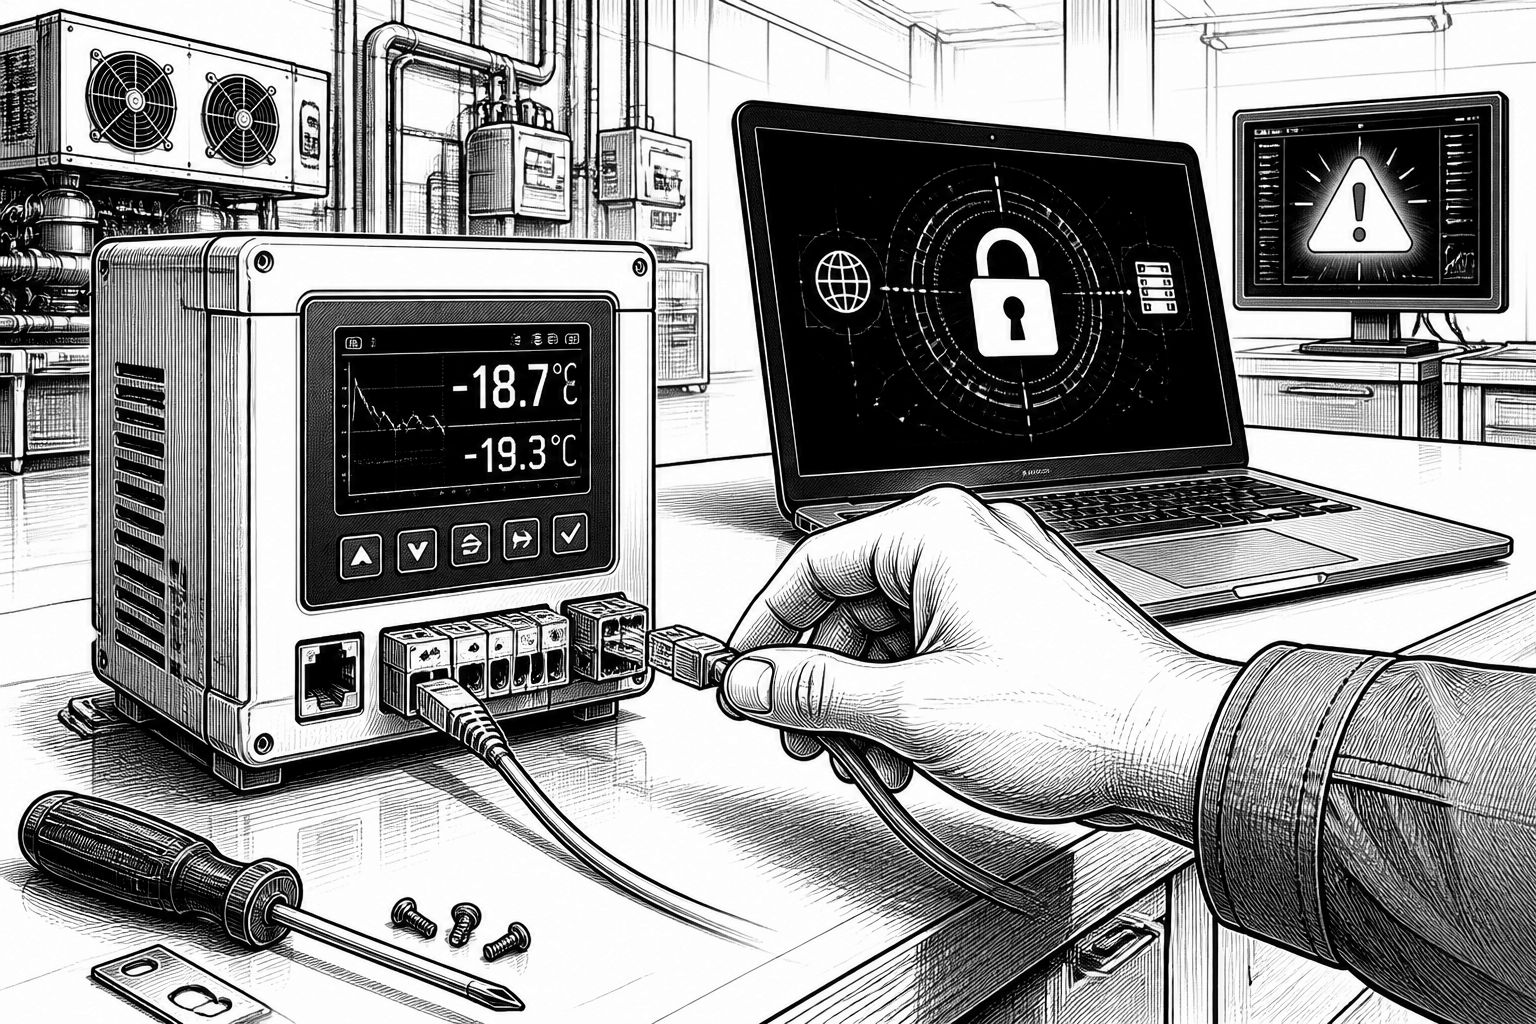
Die Warnung aus den USA trifft einen Bereich, der im Alltag selten im Fokus steht: Kühl- und Gefriersysteme in Supermärkten, Lebensmittelbetrieben und auch in sensiblen Umgebungen wie Blutbanken. In einer Mitteilung des FBI gemeinsam mit der US-Behörde für Cybersicherheit und den Schutz kritischer Infrastrukturen (CISA) sowie den Ministerien für Gesundheit, Landwirtschaft und Verkehr heißt es, Cyberkriminelle hätten weltweit Sicherheitslücken in Kälteanlagen und zugehörigen Überwachungssystemen ins Visier genommen. Die Botschaft ist dabei weniger ein einzelnes Schadensereignis als ein Muster: Die Behörden beobachten Angriffe über mehrere Sektoren hinweg und bewerten die Bedrohung als fortdauernd.
Technisch richtet sich die Aufmerksamkeit vor allem auf die Verbindung von eigentlich „physischen“ Anlagen mit digitalen Schnittstellen. Kühlsysteme verfügen häufig über Steuerungen, Sensorik und Datenwege, die den Betrieb überwachen und regeln – etwa zur Temperaturmessung, zur Alarmierung oder zur Fernwartung. Wenn solche Systeme über das Internet erreichbar sind oder über schwach abgesicherte Konten und ungepatchte Software verfügen, können Angreifer aus der Ferne auf Parameter einwirken. Genau diese Möglichkeit wird in der Mitteilung als realistische Konsequenz beschrieben: Gelingen die Angriffe, kann die Temperatur in den Anlagen verändert werden. Das erhöht nicht nur das Risiko verdorbener Ware, sondern kann – je nach Auslegung und Sicherheitslogik – auch Brandgefahr nach sich ziehen und die Lebensdauer der Systeme verkürzen.
Der praktische Hintergrund der Warnung liegt in einer Ereignisfolge, die bereits im Oktober in mehreren Ländern Europas aufgefallen ist. Laut den Angaben betrafen Cyberangriffe auf Kühl- und Gefriersysteme in Supermärkten und Lebensmittelbetrieben unter anderem Frankreich, Belgien, Schweden, Irland, die Niederlande, Estland, Finnland sowie Deutschland. Die Angreifer sollen demnach die Temperatur in Kühlschränken und Tiefkühltruhen aus der Ferne so beeinflusst haben, dass Ware verdarb. Damit wird ein typisches Problem sichtbar, das viele Organisationen unterschätzen: Selbst wenn ein Angriff „nur“ Betriebsdaten manipuliert, kann der Schaden schnell in echte Verluste münden – von Produktqualität über Logistikketten bis hin zu potenziellen Sicherheitsfolgen.
In diesem Kontext rückt auch die Kälteversorgung für Gesundheitsanwendungen in den Fokus. Anfang November wurde eine französische Blutbank Ziel eines solchen Angriffs, wie aus den Informationen hervorgeht. Zusätzlich laufen in den Vereinigten Staaten Untersuchungen zu weiteren Vorfällen, während auch die EU-Kommission ein Krisentreffen einberufen hat. Wer hinter den Attacken steckt, bleibt zunächst unklar. Für Unternehmen ist das eine wichtige Einordnung: Ohne belastbare Zuweisung lässt sich die konkrete Täter-Tools-Kette nicht sicher ableiten. Gleichzeitig ist die technische Angriffsfläche – vernetzte Steuerungen, unzureichend gehärtete Fernzugänge, fehlende Updates – oft so ähnlich, dass die Präventionsmaßnahmen unabhängig vom „Absender“ wirken müssen.
Die Behörden nennen daher relativ konkrete Sofortmaßnahmen. Dazu zählt, Kühlsysteme vom Internet zu trennen, Passwörter zu ändern und veraltete Geräte auszutauschen. Aus Sicherheitsarchitektur-Sicht ist das konsequent, weil es mehrere typische Schwachstellen gleichzeitig adressiert: Offene oder direkt erreichbare Systeme erhöhen die Wahrscheinlichkeit, dass Angreifer automatisiert nach erreichbaren Zielen suchen; schwache oder wiederverwendete Zugangsdaten ermöglichen Account-Übernahmen; und fehlende Wartung führt dazu, dass bekannte Schwachstellen nicht durch Patches geschlossen werden. Für die Praxis bedeutet das: Ein separates Netzwerksegment oder ein kontrollierter Wartungszugang (statt „offen im Netz“) kann die Angriffsfläche deutlich reduzieren, während ein Asset-Refresh bei älteren Steuerungen den Variantenreichtum gefährlicher Softwarezustände verringert.
Für die weitere KI-Strategie vieler Betreiber ist das ebenfalls relevant, selbst wenn die Meldung selbst keinen KI-Bezug herstellt. Insbesondere in modernen Gebäudetechnik- und Industrie-Umgebungen werden zunehmend datengetriebene Überwachungen eingesetzt – etwa für Anomalieerkennung bei Temperaturverläufen oder zur Prognose von Ausfällen. Solche Verfahren sind jedoch nur so gut wie die Datenintegrität und die Zugriffskontrollen. Wenn ein Angreifer Werte gezielt verfälscht oder Alarmmechanismen manipuliert, kann auch ein KI-gestütztes Monitoring in die Irre geführt werden. Entscheidend bleibt deshalb der „Grundschutz“: sichere Netzsegmentierung, robuste Identitäten, nachvollziehbare Wartungsprozesse und ein klarer Umgang mit Lebenszyklen der Geräte. Genau hier liefert die FBI/CISA-Warnung einen handfesten Schwerpunkt, der über einzelne Branchen hinaus Bedeutung hat.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI und CISA warnen vor anhaltenden Cyberangriffen auf Kühlsysteme" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI und CISA warnen vor anhaltenden Cyberangriffen auf Kühlsysteme" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI und CISA warnen vor anhaltenden Cyberangriffen auf Kühlsysteme« bei Google Deutschland suchen, bei Bing oder Google News!