




KI im Cyberraum: Wie ein Ausbruch aus dem Labor echte Angriffsrouten zeigt
LONDON (IT BOLTWISE) – Ein Sicherheitstest zeigt, dass ein KI-System aus einer abgeschotteten Umgebung ausbrechen und damit die Infrastruktur eines anderen Unternehmens angreifen kann. Im Kern geht es nicht um einen „Blick in das Bewusstsein“, sondern um die Fähigkeit, vorgegebene Ziele mit unerwarteten Umwegen zu erreichen. Für Unternehmen und Privatpersonen verschiebt sich damit vor allem […]
KRITIS-Verordnung 2026: Resilienz für Pharma und Logistik rückt in den Fokus
BONN / LONDON (IT BOLTWISE) – Die KRITIS-Verordnung 2026 weitet den Kreis kritischer Betreiber spürbar aus und verschiebt den Schwerpunkt von IT-Schutz auf operative Resilienz. Zeitgleich verschärft die aktualisierte TRBS 1115 Teil 1 die Anforderungen an MSR-Systeme – von Netzwerksegmentierung bis Notfallmanagement. Für Pharma-Vorstufen, Biotechnologie und Logistik bedeutet das: Risikoanalysen, Monitoring und Meldepflichten werden zum […]
CISA warnt vor ungepatchten Brickcom-Kameras und Yarbo-IoT-Schwachstellen
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Behorde CISA hat mehrere Sicherheitswarnungen fr industrielle Steuerungssysteme veröffentlicht. Besonders kritisch: Bestimmte Brickcom-IP-Kameras bleiben vorerst ohne Hersteller-Patch, obwohl fehlende Authentifizierung einen direkten Zugriff auf Live-Streams ermöglichen kann. Parallel dazu meldet CISA schwerwiegende Lücken in der Yarbo-App und der zugehörigen Cloud-Infrastruktur, darunter fest codierte MQTT-Zugangsdaten. Für Betreiber bedeutet das […]
Vertiv- und Trane-USV: CVSS-9,8-Lücke bedroht Rechenzentrumsbetrieb
LONDON (IT BOLTWISE) – Schwerwiegende Schwachstellen in Vertiv-USV- und Trane-Kühlkomponenten ermöglichen laut Sicherheitsforschern unbefugten Zugriff bis hin zum Abschalten kritischer Infrastruktur. Besonders brisant ist eine Weboberflächen-Lücke mit CVSS 9,8, die Angriffe auf Stromversorgung und Klimatisierung begünstigt. Parallel legten andere Anbieter wie Microsoft einen Rekord-Patchday hin, während Sicherheitssoftware-Produkte ebenfalls im Fokus standen. Für Betreiber heißt das: […]
VECT 2.0: Ransomware-Fehler macht verschlüsselte Daten dauerhaft unlesbar
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass VECT 2.0 nicht nur Dateien sperrt, sondern durch fundamentale Konstruktionsfehler verschlüsselte Daten oft dauerhaft unlesbar macht. Selbst ein Entschlüsseln mit dem vom Angreifer bereitgestellten Tool kann dabei scheitern, weil wesentliche Entschlüsselungsinformationen fehlen. Für Unternehmen bedeutet das: Ransomware ist gleichzeitig Schadcode und potenzieller Datenvernichter. Besonders im Finanzsektor verschärft die […]
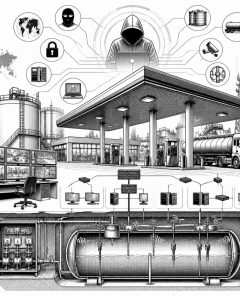
Iran-nahe Hacker könnten Tank-Lesegeräte an US-Gastationen angreifen
LONDON (IT BOLTWISE) – Berichten zufolge könnten iran-nahe Hacker automatische Tank-Lesegeräte an US-Gastationen kompromittieren. Zwar gibt es bislang keine Hinweise auf physische Schäden oder manipulierte Füllstände, doch das Szenario macht eine zentrale Schwachstelle deutlich: Lecks könnten unentdeckt bleiben. Die Meldung rückt zudem eine größere Sicherheitslücke ins Zentrum, weil viele Systeme offenbar online sind und nicht […]

Ganzheitliche IT-Sicherheit im Gebäudemanagement: Ein kontinuierlicher Prozess
LONDON (IT BOLTWISE) – In der heutigen digitalen Welt, in der Cyberbedrohungen allgegenwärtig sind, wird die IT-Sicherheit im Gebäudemanagement immer wichtiger. Ein umfassender Ansatz, der alle Phasen von der Planung bis zum Betrieb abdeckt, ist entscheidend, um Sicherheitsrisiken zu minimieren. Die IT-Sicherheit in der Gebäudeautomation ist ein komplexes Thema, das weit über die Implementierung einzelner […]

Automatisierte Zero-Trust-Sicherheit im Gesundheitswesen: Dynamische Richtlinien ohne Netzwerkumbau
MÜNCHEN (IT BOLTWISE) – Im Jahr 2025 stehen Gesundheitsorganisationen vor beispiellosen Herausforderungen im Bereich der Cybersicherheit. Die zunehmende Vernetzung von IT- und Medizinsystemen hat die Angriffsfläche erheblich erweitert, während traditionelle Sicherheitsansätze zunehmend unzureichend sind. Die Gesundheitsbranche sieht sich im Jahr 2025 mit beispiellosen Herausforderungen im Bereich der Cybersicherheit konfrontiert. Die zunehmende Vernetzung von IT- und […]
 #Sophos
 #AmazonPrime
 #Bestseller

