
LONDON (IT BOLTWISE) – Apple liefert macOS Golden Gate 27.2.1 mit Build 26B131 für aktuelle Macs aus. Das Minor-Update konzentriert sich auf Stabilität und Sicherheitskorrekturen und kommt mit genau 8 CVE-Einträgen. Zentral ist die Entfernung von fünf Root-CA-Zertifikaten sowie das Blockieren von zwölf betroffenen Intermediate-CAs rund um eMudhra. Parallel erscheinen auch Updates für macOS Tahoe und macOS Sequoia, die ebenfalls nur begrenzt CVEs abdecken.
macOS Golden Gate 27.2.1 (Build 26B131) setzt auf das, was Apple bei Sicherheits-Refreshes meist konsequent priorisiert: keine neuen Endanwender-Features, sondern eine berechenbare Korrektur von Risiken im System. Der zeitliche Abstand zur vorherigen Golden-Gate-Familie ist mit zwei Wochen eher kurz; offenbar will Apple bekannte Schwachstellen schnell schließen, bevor sich Angreifer länger darauf einstellen. Für die Installation nennt Apple einen Download von etwas mehr als 3 GB und einen Neustart des Systems, wobei die Bereitstellung des Delta-Updates bei aktiver Ausführungsumgebung Rosetta 2 zeitweise verzögert angezeigt werden kann.
In der konkreten Paketlandschaft liefert Apple neben der Standardvariante dedizierte Builds aus: 26B7131 richtet sich an MacBook Pro und iMac mit M6-Chip, während 26B8132 für MacBook Pro mit PROLED XDR Display vorgesehen ist. Damit wird zwar weiterhin eine klare Zielgruppenlogik gefahren, gleichzeitig bleibt aber die Voraussetzung streng: Die Golden-Gate-Generation setzt zwingend Apple-Silicon-Prozessoren voraus. Wer also auf älteren Intel-basierten Rechnern arbeitet, bleibt auf den Tahoe- oder Sequoia-Updates der jeweiligen Reihe beschränkt.
Beim Blick auf die Sicherheitskennzahlen fällt die Vergleichbarkeit innerhalb der Release-Familie besonders auf. Golden Gate 27.2.1 führt exakt 8 CVE-Einträge auf – deutlich weniger als in macOS 27.2, das zuvor 263 CVEs gezählt hatte. Auch bei den parallel bereitgestellten Versionen zeigt sich ein ähnliches Muster: macOS Tahoe 26.7.3 weist ebenfalls 8 CVEs auf, während Tahoe 26.7.2 noch 213 Schwachstellen enthält. Bei macOS Sequoia 15.8.3 wurden ebenfalls 8 CVEs behoben; Sequoia 15.8.2 brachte es zuvor auf 197 Einträge – ein Hinweis darauf, dass es sich bei 27.2.1 um eine gezielte Nachpflege handelt, nicht um ein großes Sicherheitspaket „für alles auf einmal“.
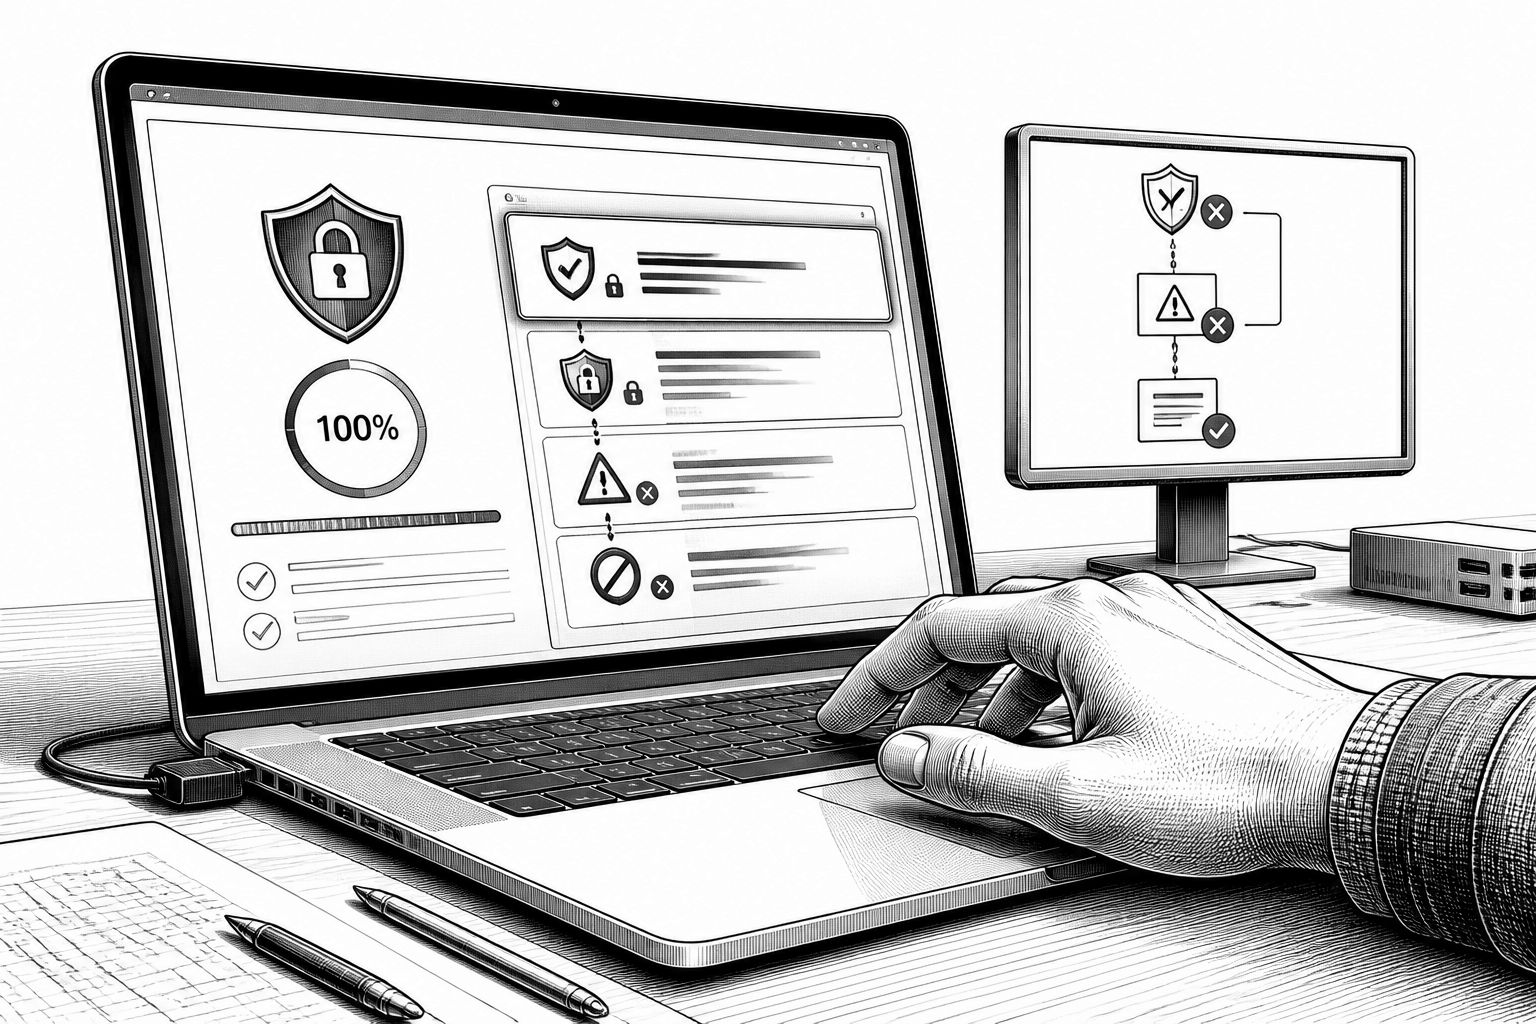
Der wichtigste technische Schwerpunkt des Updates liegt jedoch nicht nur in der Anzahl der Schwachstellen, sondern im Charakter der Korrektur: Apple adressiert kompromittierte Zertifikate rund um die Zertifizierungsstelle eMudhra. Die betroffenen Zertifikate wurden bereits im Oktober 2026 zuerst in Safari, Mail und zugehörigen Framework-Apps gesperrt; Kommandozeilenwerkzeuge waren dabei zunächst noch nicht vollständig abgedeckt. Mit macOS 27.2.1 akzeptieren Entwickler-Werkzeuge, die den lokalen Zertifikatsspeicher prüfen, die entsprechenden Zertifikate nicht mehr – konkret wird das für Tools wie curl, git, python3, ruby, perl und openssl beschrieben. Im Ergebnis blockiert das System nun zwölf betroffene Intermediate-CAs und entfernt fünf Root-CA-Zertifikate aus dem Speicher.
Hintergrund dieser Maßnahme war laut Quelle die Kompromittierung privater Schlüssel von acht Intermediate-CAs des Anbieters; sechs davon hatten TLS-Zertifikate ausgestellt. Eine Untersuchung von Mozilla hatte dabei offengelegt, dass die Schlüssel teilweise Werte unter 256 Bit aufwiesen und dadurch rekonstruierbar waren. Aus der Logik solcher Zertifikatsketten folgt eine direkte Angriffsfläche: Einem System, das noch fragwürdige Chain-Elemente vertraut, können dadurch unberechtigt gültige Zertifikate für beliebige Internetadressen präsentiert werden. Genau dieser Schutzmechanismus wird zudem als bereits durch Gegenmaßnahmen bei Google, Microsoft und Mozilla ausgelöst beschrieben; Apple ergänzt ihn nun auch in der Desktop-Umgebung durch die Root- und Intermediate-Sperrung. Zusätzlich heißt es, dass der Schutz auch in macOS 26.7.3 und 15.8.3 sowie in der Testversion macOS 27.3 Beta integriert ist.
Neben der Zertifikatsproblematik kommen weitere Sicherheitskorrekturen hinzu, die sich über mehrere Kommunikations- und Medienschnittstellen verteilen. In iMessage wird ein Fehler geschlossen, der es einem entfernten Angreifer ermöglicht haben soll, Gruppenchats beizutreten und Nachrichten mitzulesen, während später hinzugefügte Konten Zugriff auf zuvor erfolgte Verläufe erhielten. Bei AirPlay wird dem Update zufolge das Umgehen von Rate-Limits bei Kopplungscodes durch Angreifer in Funkreichweite unterbunden. Für Bluetooth wird eine unautorisierte Verbindung ohne Nutzerinteraktion sowie eine Speicherbeschädigung behoben; außerdem betreffen Korrekturen Systemkomponenten wie brotli, rapportd und CoreUtils, wobei Apple vier der Fehler intern identifiziert haben will.
Für die Einordnung der Plattformstrategie liefert die Quelle zudem Messpunkte aus der Systemanalyse: Die Zahl der Kernel-Erweiterungen in Golden Gate sinkt von 970 auf 917, während der Anteil privater Frameworks auf über 85 Prozent gestiegen ist. Parallel steigt der Speicherbedarf des Basissystems auf der internen SSD weiter an, was mit der festen Verankerung der Systemmodelle für Apple Intelligence begründet wird. Für Organisationen mit gemischten Macs bedeutet das vor allem Planbarkeit: Golden Gate führt Apple-Silicon als klare Grenze fort, während Sicherheitsupdates für ältere Hardware in der Tahoe- und Sequoia-Reihe laufen. In der Praxis lohnt sich damit eine Update-Strategie, die sowohl die Zertifikatskette als auch die betroffenen Kommunikationsfunktionen in iMessage, AirPlay und Bluetooth berücksichtigt – besonders dann, wenn Entwickler-Workflows (curl, git, openssl) oder automatisierte Clients über den lokalen Zertifikatsspeicher laufen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "macOS Golden Gate 27.2.1: Update entfernt kompromittierte Root-CA-Zertifikate" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "macOS Golden Gate 27.2.1: Update entfernt kompromittierte Root-CA-Zertifikate" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »macOS Golden Gate 27.2.1: Update entfernt kompromittierte Root-CA-Zertifikate« bei Google Deutschland suchen, bei Bing oder Google News!