
LONDON (IT BOLTWISE) – Bei Beget, einem der größten russischen Hoster und Domain-Registrare, haben Angreifer laut eigener Warnmeldung in die Verwaltungsinfrastruktur eingedrungen. Dabei sollen sie mithilfe von Malware Daten vieler Server gelöscht und teilweise auch Backups zerstört haben. Die Wiederherstellung dauert an, drei Tage nach dem Angriff waren zunächst rund 60 Prozent der Shared-Hosting-Systeme und 40 Prozent der dedizierten Server wieder erreichbar.
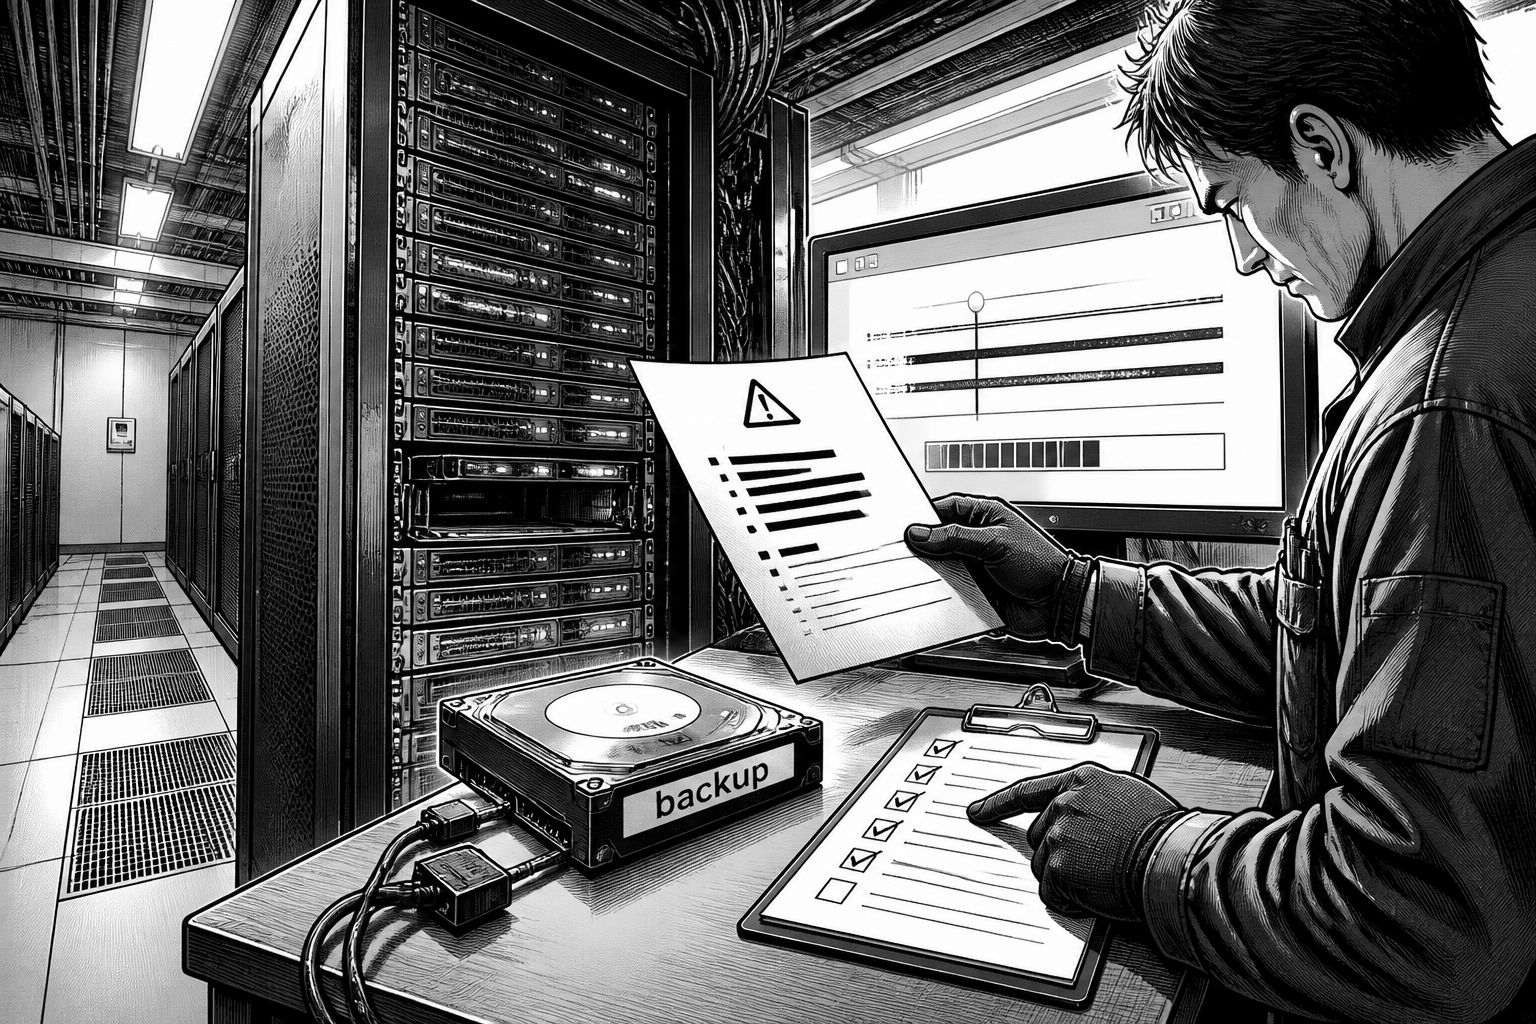
Der Vorfall trifft Beget an einer Stelle, die in Hosting-Umgebungen häufig weniger sichtbar ist als Frontend-Dienste: an der Verwaltungs- und Orchestrationsschicht, mit der Server, Speicher und Wiederherstellungsprozesse gesteuert werden. Laut einer Warnmeldung auf der eigenen Website gelang es den Angreifern, in die Verwaltungsinfrastruktur einzudringen und anschließend anhand einer Malware Daten von Servern zu löschen. Für Kunden bedeutet das nicht nur Ausfallzeiten, sondern im schlimmsten Fall einen Verlust der Datenbasis, auf die später Wiederherstellungsversuche aufbauen würden.
Beget positioniert sich selbst als einer der großen Anbieter in Russland: über 200.000 Kunden und mehr als 500.000 registrierte Domains. In der eigenen Darstellung heißt es zudem, dass zuletzt über 450.000 Websites auf Servern des Unternehmens gehostet wurden, die Auswirkung des Angriffs also potenziell viele Branchen betrifft. Der Angriff wurde demnach am 2. November entdeckt, seitdem arbeitet Beget an der Wiederherstellung der Systeme. Schon diese zeitliche Einordnung ist relevant: In der Praxis zählt beim Incident Response weniger der erste Alarm als die Geschwindigkeit, mit der man die Ursache in der Infrastruktur eingrenzt und die Integrität der noch vorhandenen Datenbestände verifizieren kann.
Technisch wird der Schwerpunkt des Schadens besonders deutlich, weil Beget den Umfang der gelöschten Daten auf mehrere Ebenen seiner Cloud-Infrastruktur bezieht. Dazu gehören dem Bericht zufolge unter anderem VPS- und S3-Dienste sowie Kubernetes-Umgebungen; außerdem sollen CDN-Einstellungen, IP-Konfigurationen und Binär-Backups für virtuelle Server vernichtet worden sein. Damit verschiebt sich das Problem von „Server sind nicht erreichbar“ zu „Wiederherstellung ist potenziell unvollständig“: Wenn Backups, Konfigurationen und möglicherweise auch Teile der zum Wiederaufbau nötigen Artefakte fehlen oder kompromittiert sind, wird ein Restore zu einem mühseligen Neuaufbau statt zu einem konsistenten Rollback.
Auch beim Thema Backups räumt Beget Einschränkungen ein. Zwar gebe es noch dateibasierte Backups, diese sollen jedoch nur einen Teil der Server abdecken. In einem veröffentlichten Statement sagte der Hoster: „Leider ist es unmöglich, alle Daten wiederherzustellen“. Außerdem erklärt Beget: „[N]ach unserer derzeitigen Einschätzung werden VPS-Dateisicherungen nur für die Hälfte der Nutzer verfügbar sein“. Hinzu kommt, dass die Zuordnung dateibasierter Backups zu den jeweiligen Nutzern „technisch komplex“ sei und deshalb Zeit brauche. Praktisch heißt das: Bevor Daten wieder in produktive Umgebungen zurückfließen, müssen sie korrekt zugeordnet, auf Konsistenz geprüft und in vielen Fällen erst für den jeweiligen Tenant wieder an die passende Infrastruktur gebunden werden.
Die operative Seite der Wiederherstellung zeigt sich in einer zweiten Dimension, die in solchen Vorfällen oft unterschätzt wird: die Beseitigung von Spuren und die Verhinderung einer Reinfektion. Laut Beget müssen mehr als 1.000 Server manuell auf Sicherheitslücken und versteckte Skripte der Angreifer geprüft werden, bevor sie wieder eingesetzt werden können. Das ist ein klassischer Hardening- und Trust-Rebuild-Schritt: Selbst wenn Daten theoretisch wiederhergestellt werden könnten, bleibt eine Umgebung nur dann wieder nutzbar, wenn man davon ausgehen kann, dass keine persistente Schadsoftware oder manipulierte Konfigurationsartefakte mehr aktiv sind.
Als Vergleich taucht ein Muster auf, das auch außerhalb Russlands bekannt ist: Angriffe, die sowohl Kundendaten als auch Sicherungen treffen, treffen Unternehmen besonders hart. Anfang 2024 wurde etwa Tietoevry Ziel einer Ransomwareattacke auf ein Rechenzentrum in Schweden; dabei sollen Kundendaten und Backups verschlüsselt worden sein, sodass einige Kunden ihre Daten dauerhaft verloren. Für Organisationen, die Hosting-Dienste einkaufen, lässt sich daraus eine klare betriebliche Konsequenz ableiten: Backup-Strategien müssen nicht nur „existieren“, sondern auch Wiederherstellbarkeit unter realen Schadensszenarien abdecken, inklusive sauberer Trennungen zwischen Produktivsystemen und Sicherungen sowie getesteter Restore-Prozesse.
Für die nächsten Wochen dürfte bei Beget vor allem entscheidend sein, in welchem Tempo sich die Daten- und Integritätsprüfung pro Kunde skalieren lässt. Drei Tage nach dem Angriff hieß es zunächst, etwa 60 Prozent der Shared-Hosting-Systeme und 40 Prozent der dedizierten Server seien wieder verfügbar. In der Praxis entscheidet nicht nur die Zahl der wieder online gehenden Server, sondern auch die Quote erfolgreicher Zuordnung und Validierung von Wiederherstellungspunkten. Unternehmen, die auf solche Plattformen angewiesen sind, sollten parallel prüfen, welche Datenbestände wirklich aus eigenen Quellen repliziert werden können, wie die eigene Abhängigkeit von Managed-Backups aussieht und welche Schutzmaßnahmen über die reine Verfügbarkeit hinaus greifen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf Beget: Kundendaten und Backups teilweise unwiederbringlich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf Beget: Kundendaten und Backups teilweise unwiederbringlich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf Beget: Kundendaten und Backups teilweise unwiederbringlich« bei Google Deutschland suchen, bei Bing oder Google News!