
LONDON (IT BOLTWISE) – In der Netzsicherheit reicht es nicht, nur Alerts auszulösen: Entscheidend ist, ob die dahinterliegenden Netzwerkdaten eine echte Untersuchung ermöglichen. Der Text argumentiert, dass Angreifer nach einem ersten Eindringen oft weitere Zugriffe benötigen, sich seitlich bewegen oder Systeme weiter erkunden. Tiefe, transaktionsnahe Daten mit Kontext erlauben es Analysten, Verbindungen über Hosts und Zeit hinweg nachzuvollziehen. Genau hier gewinnt der Qualitätsgrad der Daten im Zeitalter der KI-gestützten Abwehr an Bedeutung.
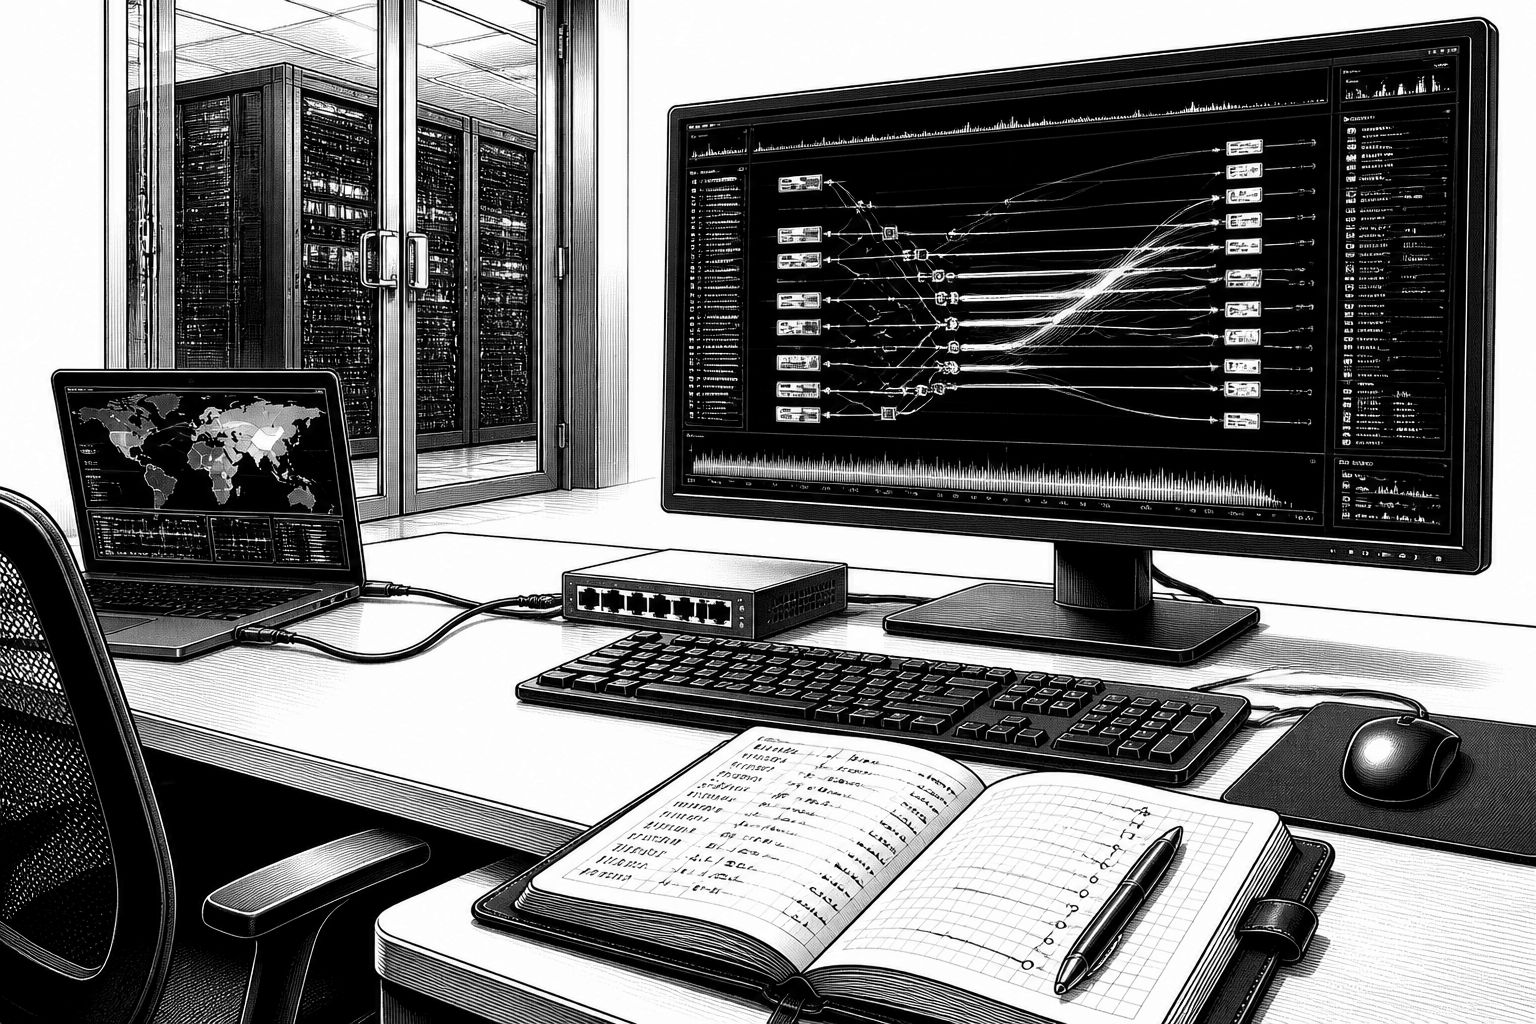
Der Ausgangspunkt ist unbequem, aber zentral: Irgendwann wird jede Sicherheitslage eine Schwachstelle nicht rechtzeitig abdecken. Die Konsequenz daraus ist keine Kapitulation, sondern ein Umdenken vom reinen Präventionsversprechen hin zu einem planbaren Interdiction-Ansatz. Wenn ein Alarm ausgelöst wird, bedeutet das erst einmal nur, dass „etwas passiert ist“ – und noch nicht, ob damit bereits Daten exfiltriert wurden oder ob das Zielsystem nur kurzzeitig gestört wurde. Angreifer nutzen solche Momente häufig, um zusätzlichen Zugriff zu beschaffen, die Perspektive zu wechseln (etwa durch Zugriff auf eine weitere Maschine) oder das Netzwerk weiter zu erkunden. Damit wird die Sicht auf den gesamten Verlauf der Aktivität zur eigentlichen Eingriffsmöglichkeit.
Im Evaluationsprozess von Sicherheitsprodukten liegt der Fokus erfahrungsgemäß schnell auf den Detektionen selbst. Alerts lassen sich vergleichen, quantifizieren und wirken greifbar: Erwischt die Lösung den Angriff? Doch der Text stellt die These auf, dass damit nicht automatisch die restliche Kette gelöst ist. Selbst wenn ein Detektionssignal hochwertig ist, kann eine Untersuchung scheitern, wenn das Datenmaterial hinter dem Signal nicht mitliefert. So kann ein Analyst zwar erkennen, welcher Zusammenhang den Alert ausgelöst hat, aber anschließend nicht zuverlässig verfolgen, wie sich die Aktivität fortgesetzt hat. Die Frage „Warum sehe ich nach einer Suche nichts?“ ist dann nicht nur eine Bedienfrage, sondern eine Datenfrage: Entweder hat die Aktivität tatsächlich nicht stattgefunden – oder das System sammelt und speichert nicht genügend Evidenz, um den weiteren Ablauf sichtbar zu machen.
Der eigentliche Konflikt lässt sich am Unterschied zwischen „flachen“ und „reichen“ Netzwerkdaten festmachen. Shallow Data bleibt oft bei Zeitstempeln, IP-Adressen und rudimentären Verbindungsinformationen. Das gibt zwar einen Startpunkt, aber keine belastbare Rekonstruktion: Wenn der Angriff über mehrere Stationen verläuft, reicht ein kurzer Blick auf die Koordinaten der ersten Verbindung nicht aus, um Muster zu bestätigen oder Hypothesen zu stützen. Rich Data hingegen enthält deutlich mehr Transaktionsdetails und ergänzt Kontext. In der Praxis bedeutet das, dass sich Ereignisse korrelieren lassen und man „pivotieren“ kann – also von einem Signal zu verwandten Aktivitäten wechseln, etwa indem man verwandte Hosts, Kommunikationsrichtungen oder zeitliche Abfolgen betrachtet. Dadurch kann die Untersuchung nicht nur beantworten, was den Alarm ausgelöst hat, sondern auch, was vorher geschah, was danach folgte und welche anderen Stellen im Netzwerk betroffen waren.
Damit wird ein weiterer Punkt greifbar: Datenqualität entscheidet über die Art, wie schnell und wie sicher eine Untersuchung vorankommt. Wenn nur eine kompakte Zusammenfassung vorliegt, entsteht häufig eine Sackgasse – die Detektion liefert zwar einen Hinweis, aber die Beweiskette bricht ab. Rich Data dagegen ermöglicht Rekonstruktion, weil der Analyst die relevanten Zusammenhänge fortführen kann, statt bei jedem nächsten Schritt neu zu spekulieren. Historisch ist die Sicherheitsindustrie von „Signature-only“-Ansätzen zu datenintensiveren Verfahren gewandert, weil Detektion allein selten genügt, um Angriffsverläufe rechts- und operativ sauber zu verstehen. Besonders bei modernen Angriffspfaden, die aus mehreren Phasen bestehen (Initial Access, laterale Bewegung, Zielerkundung, mögliche Exfiltration), wird genau diese Fähigkeit zur Verlaufsanalyse zum Engpass.
Im Kontext von „KI-Abwehr“ verschiebt sich die Gewichtung noch einmal. KI-Modelle können nur so gut arbeiten, wie die Eingabedaten es erlauben: Wenn ein Tool überwiegend Metadaten liefert, entstehen Trainings- und Entscheidungsgrundlagen, die wichtige semantische Hinweise auslassen. Der Text macht deshalb deutlich, warum aktuelle Diskussionen in Richtung Datenqualität gehen: Es geht nicht nur darum, dass ein System „mehr“ Daten sammelt, sondern darum, welche Detailtiefe verfügbar ist. Für Entscheider lässt sich das in Prüffragen übersetzen: Werden vollständige Transaktionsdetails bereitgestellt oder nur eine Zusammenfassung? Gibt es Zugriff auf Paketinhalte oder sogar auf extrahierbare Dateien? Wie weit zurück lässt sich suchen, und wie schnell ist diese Suche im produktiven Betrieb? Und kann man eine Verbindung über Hosts und über Zeit hinweg folgen, ohne die Untersuchung neu starten zu müssen, weil die Evidenzlücke zu groß ist?
Für die Umsetzung in Unternehmen ist besonders relevant, wie solche Daten in den operativen Alltag eingebettet werden. Eine Lösung kann etwa starke Detektionen liefern, aber wenn sie die Daten nur kurz vorhält oder keine brauchbaren Details für Korrelation und Pivoting bereitstellt, muss ein Team im Ernstfall „blind“ arbeiten. Das erhöht die Zeit bis zur Eindämmung, weil jeder zusätzliche Versuch, Bezüge zu rekonstruieren, auf mehr Annahmen hinausläuft. Umgekehrt erlaubt hochwertiges Netzwerkdatenmaterial nicht nur bessere Analysen, sondern auch eine stabilere Zusammenarbeit zwischen Detection Engineering und Security Operations: Detektionen können nachgeschärft werden, weil man den tatsächlichen Ablauf häufiger und genauer verifiziert. Damit wird KI-gestützte Abwehr realistisch anschlussfähig an die tägliche Incident-Response-Praxis statt bei der Detektion stehenzubleiben.
Aus strategischer Sicht ergibt sich daraus eine klare Reihenfolge: Erst muss die Untersuchung auf eine solide Evidenzbasis gestellt werden, dann kann Automatisierung und KI ihren Mehrwert entfalten. Genau deshalb ist das Argument „Beyond the Alert“ mehr als ein rhetorischer Titel: Es beschreibt den Unterschied zwischen einem System, das nur warnt, und einem System, das Handlungen ermöglicht. Wenn ein Angriff nach dem Alarm noch weitere Zugriffe nach sich zieht, entscheidet die Datenabdeckung darüber, ob das Team den Verlauf unterbrechen kann oder ob die Untersuchung zu früh an Informationsmangel endet. Für Sicherheitsverantwortliche bedeutet das: Bei der Bewertung neuer Tools nicht nur nach Trefferquoten für Detektionen fragen, sondern die Datenpfade im Detail prüfen – insbesondere Transaktionsqualität, Rückwirk-Fenster, Inhaltszugriff und die Fähigkeit, Verbindungen über mehrere Hosts hinweg konsistent zu verfolgen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Warum KI-gestützte Netzsicherheit vor allem von hochwertigem Netzwerkdatenmaterial lebt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Warum KI-gestützte Netzsicherheit vor allem von hochwertigem Netzwerkdatenmaterial lebt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Warum KI-gestützte Netzsicherheit vor allem von hochwertigem Netzwerkdatenmaterial lebt« bei Google Deutschland suchen, bei Bing oder Google News!