
LONDON (IT BOLTWISE) – Eine Authentifizierungsumgehung in Xen Orchestra wird offenbar aktiv ausgenutzt. Der Mechanismus hängt an einer fehlerhaften REST-Cookie- und Token-Verarbeitung, wodurch Angreifer Admin-Rechte erhalten und Schritte bis zur Root-Übernahme von XCP-ng möglich werden. Vates VMS hat die Lücke als VSA-2026-062 ohne CVE-Nummer eingeordnet und konkrete Indikatoren sowie Workarounds veröffentlicht. Betroffen sind insbesondere Integrationen, die Xen Orchestra öffentlich erreichbar betreiben.
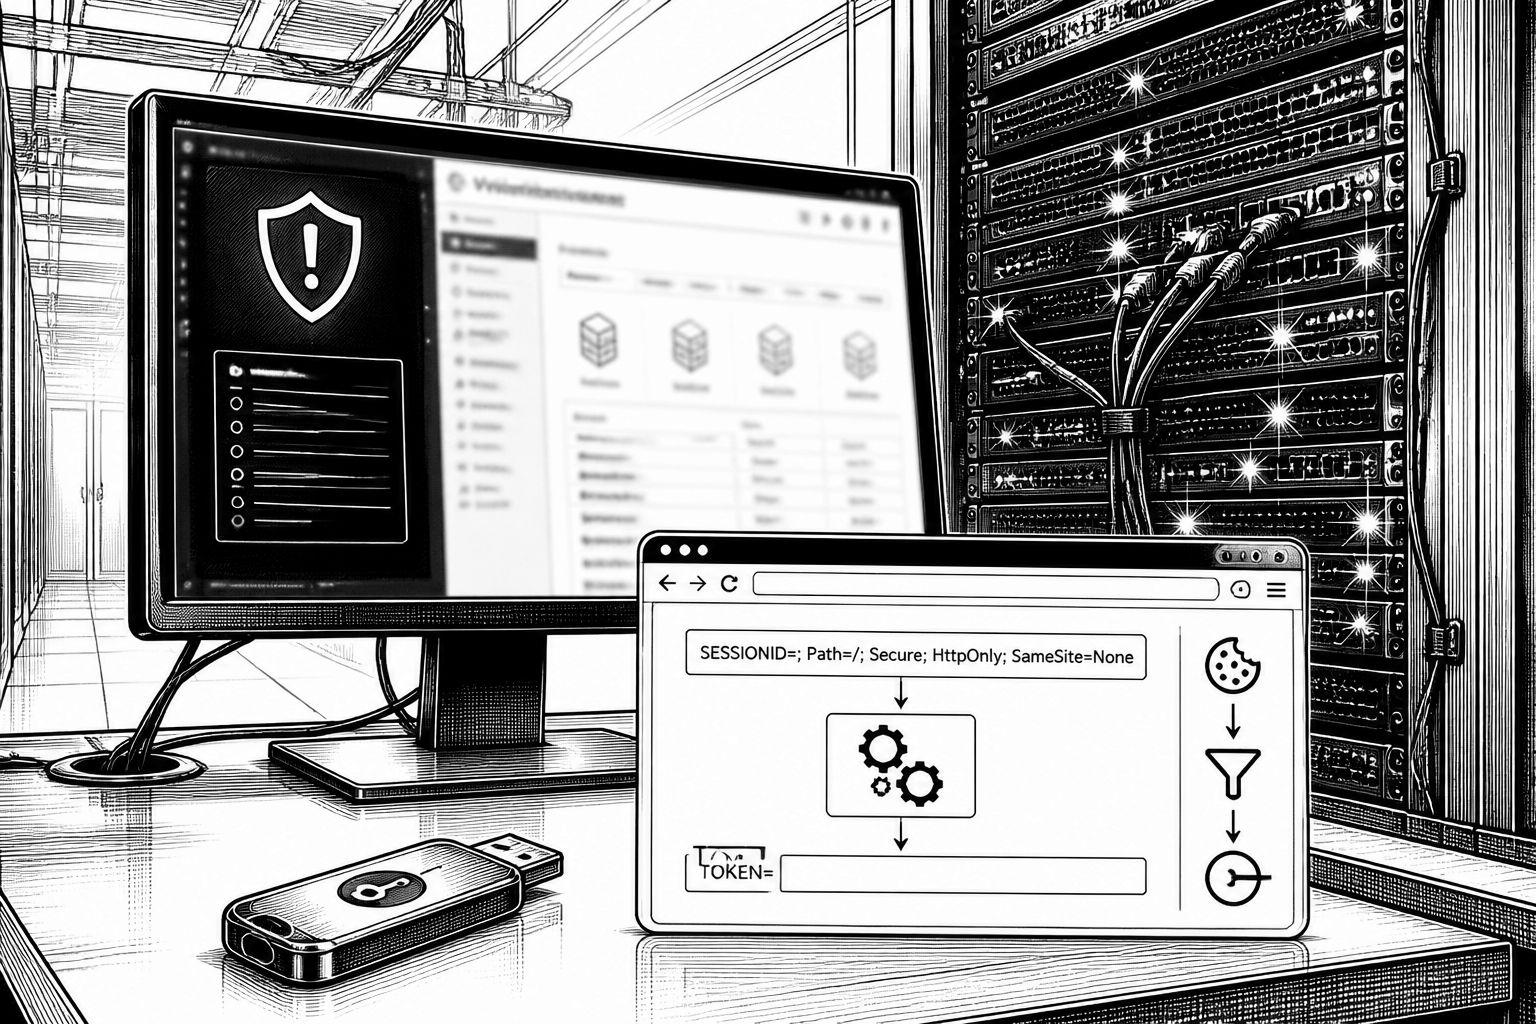
Vates VMS warnt vor einer kritischen Sicherheitslücke in Xen Orchestra, die nach den vorliegenden Informationen bereits „in the wild“ aktiv ausgenutzt wird. Die Schwachstelle trägt intern den Namen VSA-2026-062 und hat (noch) keine CVE-Nummer. Besonders brisant ist, dass der Fehler nicht nur zu einem Authentifizierungsproblem im engeren Sinn führt, sondern sich als Umgehung der Zugriffskontrolle bis in administrative Funktionen hinein auswirken kann.
Technisch gesehen entsteht das Problem beim Parsing von REST-Requests, genauer bei der Verarbeitung eines Cookies, der ein Feld namens authenticationToken enthält. Laut Vates VMS lässt sich dieses Token durch eine speziell präparierte Cookie-Variante so verändern, dass aus „authenticationToken=j: %7B%7D“ effektiv ein Objekt „{}“ wird. Entscheidend ist dabei, dass die REST-Authentifizierung dieses Objekt anschließend an den Token Provider übergibt, ohne eine erwartete Zeichenkette zu verlangen. In der Folge behandelt die Token-Sammlung das Objekt als eine Art unfiltrierte Lookup-Anfrage und liefert das erste passende Token zurück; ist dieses Token unexpired, authentifiziert sich der Angreifer als dessen Inhaber. Damit wird aus einem Eingabeformatierungsfehler faktisch ein Authentifizierungs-Bypass.
Die konkrete Angriffswirkung beschreibt Vates VMS dann entlang der resultierenden API-Rückgaben: Über die Route /rest/v0/users/me/authentication_tokens lassen sich wiederverwendbare Login-Token-IDs erlangen. Mit diesen Tokens kann ein Angreifer anschließend „arbitrary actions“ mit „Admin“-Privilegien durchführen. In der Praxis reicht das Bedrohungsszenario damit über reine Datenabfragen hinaus, weil Vates VMS die Möglichkeit von arbitrary code execution auf verwalteten Pools und eine vollständige XCP-ng-Node-Übernahme als Root nennt. Dass ein Authentifizierungsfehler direkt in administrative Aktionen und schließlich in Betriebssystemebene münden kann, ist für viele Betreiber ein besonders alarmierender Musterfall.
Für die Erkennung nennt Vates VMS mehrere Indikatoren kompromittierender Aktivität. Genannt werden HTTP-Requests mit den Token-Varianten „authenticationToken=j: %7B%7D“ beziehungsweise „authenticationToken=j: {}“. Zusätzlich taucht eine virtuelle Maschine mit dem Namen „pivot2“ auf, außerdem Konfigurationen von virtuellen Maschinen über das Parameter-Pattern „hvm_serial: file“. Auch Dateinamen werden als Warnsignale herangezogen: verdächtige Inhalte unter /etc/cron.d/ mit Namen wie „zz-ustar2“ oder „zz-ustar“, sowie Dateien mit Namen „.ustar5“ und „.ustar6“. Solche Artefakte passen vom Charakter her zu Mechanismen, die sich als persistente bzw. regelmäßig ausgeführte Aufgaben in der Umgebung festsetzen.
Zur Einordnung gehört auch die Frage nach dem Timing: Vates VMS schreibt, es sei unklar, wann die Aktivität begonnen habe und ob die Lücke als Zero-Day ausgenutzt wurde. Gleichzeitig nennt das Unternehmen konkrete Netzwerkindikatoren, unter anderem eine IP-Adresse 91.211.251[.]112:8001 sowie einen.onion-Dienst ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid[.]onion: 3333. Die IP sei als RedLine Stealer Command-and-Control (C2) auf VirusTotal markiert; ein solches Signal deutet nicht automatisch auf den gleichen Akteur für jede Komponente, kann aber die praktische Dringlichkeit erhöhen, weil es auf einen real genutzten Infrastrukturbaustein hindeutet. Für Betreiber bedeutet das vor allem: Logs, die Kommunikation mit diesen Zielen zeigen, sollten priorisiert ausgewertet werden.
Gegenmaßnahme und Patch-Status sind relativ klar: Vates VMS führt an, dass das Problem in Xen Orchestra 6.9.1 und 6.10.0 für stabile sowie aktuelle Kanäle behoben wurde. Zusätzlich werden xo-server-Versionen 5.211.2 und 5.213.1 als Fix genannt. Wenn ein sofortiges Patchen nicht möglich ist, empfiehlt das Unternehmen mehrere Mitigations-Schritte, darunter das Vermeiden einer öffentlichen Internet-Exponierung von Xen-Orchestra-Instanzen, das Blockieren von IP-Adresse und zugehöriger TOR-Domain aus der Umgebung sowie das Sperren des „empty token“ in einem Web Application Firewall (WAF) oder einem Reverse Proxy. Ergänzend sollen Passwörter und Secrets rotiert werden, falls Indikatoren einer Kompromittierung vorliegen.
Auch aus Markt- und Betriebs-Sicht lohnt sich der Blick auf die Konsequenzen: Xen Orchestra wird typischerweise zur Administration von Virtualisierungs- und Pool-Strukturen eingesetzt, in denen mehrere Workloads gleichzeitig laufen. Ein Angriff, der an der Authentifizierung ansetzt und anschließend Admin-Rechte erlangt, kann damit nicht nur einzelne VMs betreffen, sondern die gesamte Verwaltungskette kompromittieren. Die Tatsache, dass Vates VMS die Zielwirkung bis zu Root-Level auf XCP-ng beschreibt, unterstreicht, dass Security-Teams nicht nur „Web-App“-Risiken betrachten sollten, sondern die Verbindung zwischen Management-Plane und Daten-/Compute-Ebene konsequent absichern. Als frühzeitige Maßnahme sind außerdem Review-Prozesse für Reverse-Proxy-Regeln, Token-Validierung und das Monitoring auf ungewöhnliche REST-Patterns sinnvoll.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Xen Orchestra Auth-Bypass: Attacken mit Admin-Zugriff und Root-Übernahme" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Xen Orchestra Auth-Bypass: Attacken mit Admin-Zugriff und Root-Übernahme" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Xen Orchestra Auth-Bypass: Attacken mit Admin-Zugriff und Root-Übernahme« bei Google Deutschland suchen, bei Bing oder Google News!