
LONDON (IT BOLTWISE) – N-able untersucht eine neue Sicherheitsanzeige zu on-premise Versionen von N-central 2026.4.1 HF2. Entscheidend ist eine nicht standardmäßige Konfiguration: Die Legacy API muss aktiv sein und wird dem Internet ausgesetzt. Der Hersteller fordert Kunden auf, Legacy API sofort zu deaktivieren; betroffene Hosted-Umgebungen sollen nicht betroffen sein. Parallel arbeitet die Community an Exploit-Proofs für Able2Shell-Unterbaureihen, die Root- und Windows-SYSTEM-Rechte ermöglichen können.
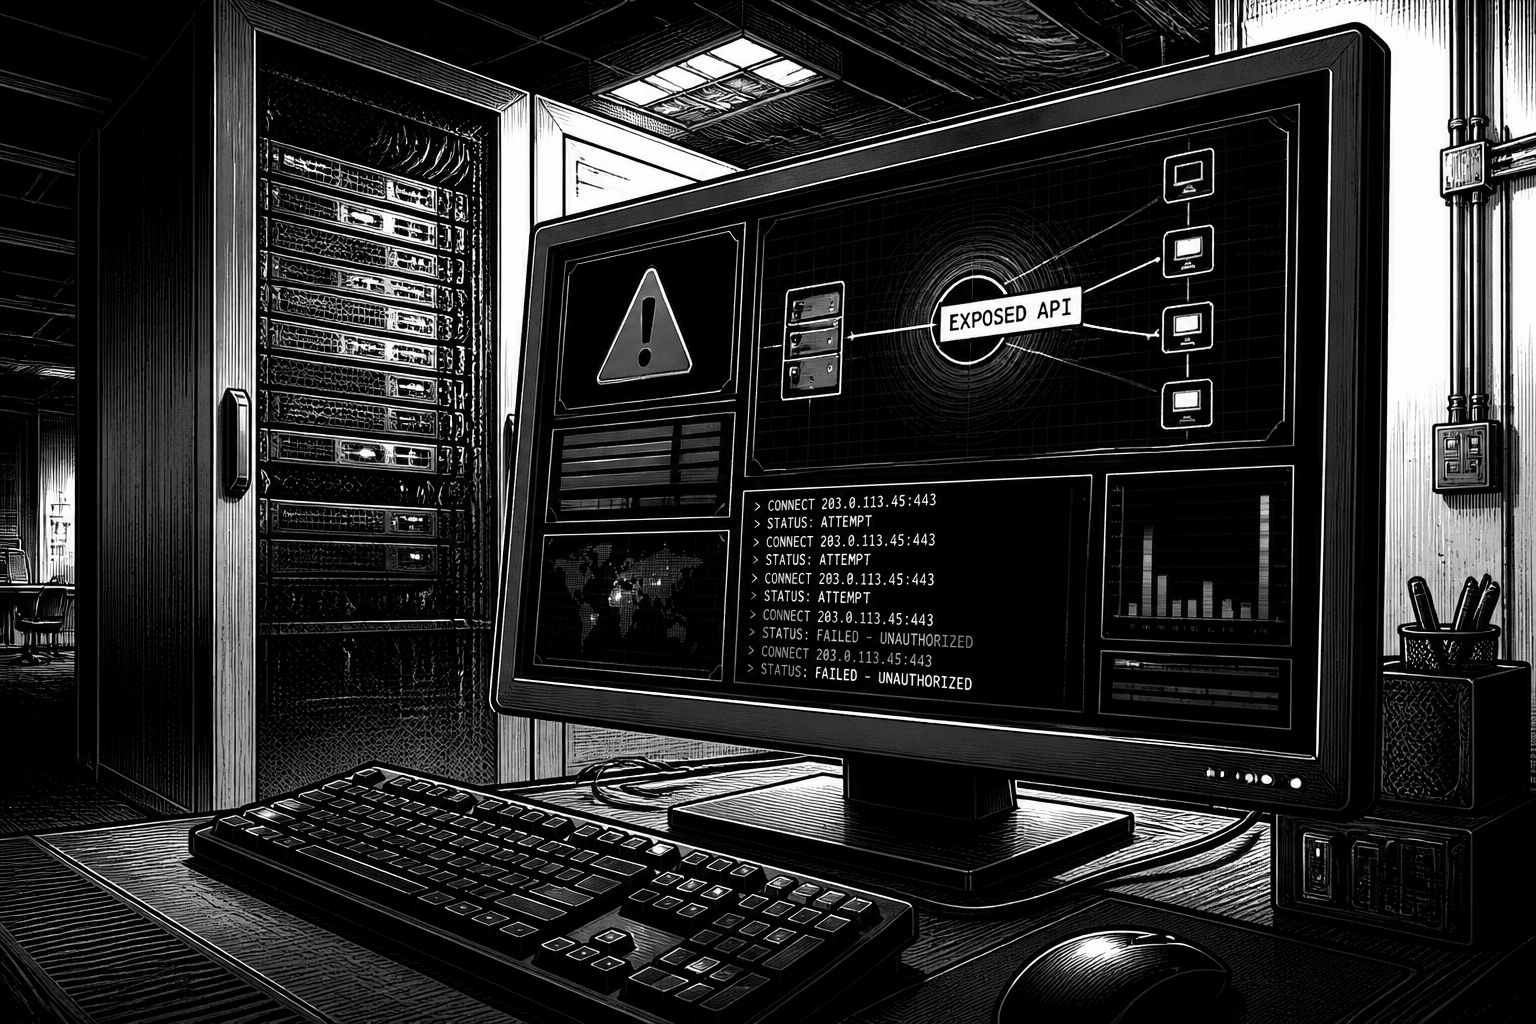
N-able hat Kunden von N-central auf eine neue Sicherheitslage aufmerksam gemacht, die speziell on-premise Installationen betrifft. Im Zentrum steht eine Public Disclosure mit zusätzlichen Schwachstellen in N-central Version 2026.4.1 HF2. Laut N-able hängt das beschriebene Server-Problem an einer nicht standardmäßigen Konfiguration: Wenn die Legacy API eingeschaltet ist und dabei direkt ins öffentliche Internet exponiert wird, steigt das Risiko deutlich. In seiner aktuellen Mitteilung betont der Hersteller zudem, dass die Legacy API im Produkt standardmäßig deaktiviert ist und nicht empfohlen wird, sie überhaupt zu aktivieren.
Damit verschiebt sich der Fokus in vielen Umgebungen von „Patchen“ hin zu „Angriffsfläche prüfen“. Für Betreiber bedeutet das konkret, die Netzwerkkanten zu kontrollieren: Systeme, auf denen N-central On-premise läuft (für Americas, APAC und Europe), sollten unabhängig vom Patch-Stand so abgesichert werden, dass die Legacy API nicht ungewollt öffentlich erreichbar ist. Gleichzeitig weist N-able darauf hin, dass Hosted-Umgebungen von dem beschriebenen Problem nicht betroffen seien. Diese Unterscheidung ist vor allem für Unternehmen relevant, die Ressourcen zwischen Appliance- und Cloud-basierten Betriebskonzepten aufteilen, weil sich die Risikoanalyse dann an ganz anderen technischen Zugangspunkten festmacht.
Die Veröffentlichung kommt wenige Tage nach dem Release 2026.4.1.26, mit dem eine Reihe von Sicherheitslücken geschlossen werden sollte, die unabhängig offengelegt worden waren. Diese Schwachstellen werden zusammen unter dem Namen Able2Shell geführt; das neue Update adressiert aus Sicht des Herstellers die ursprüngliche Able2Shell-Grundlage. Der Sicherheitseinblick des unabhängigen Forschers Sean Bales macht allerdings deutlich, dass die Lage dynamisch bleibt: Für weitere Schwachstellen wurden die codenamen 4EverAble2Shell und Agent2Shell genannt, und zu beiden existieren inzwischen Proof-of-Concept-Exploits, die bei einem bestimmten Setup funktionieren. Während N-able zuvor Able2Shell als behobenes Paket in Form von 2026.4.1.26 eingeordnet hatte, zeigt die neue Meldung, dass Angreifer offenbar weitere Schritte im selben Funktionsbereich ausnutzen.
Technisch wird 4EverAble2Shell als möglicher Kanal für eine nicht authentifizierte Remote Code Execution mit Root-Rechten auf N-central-Servern beschrieben. Agent2Shell geht noch einen Schritt weiter: Laut Angaben des Forschers nutzt es mehr als zehn Zero-Day-Schwachstellen, um auf verwalteten Windows-Agents Befehle auszuführen, allerdings unter dem Sicherheitskontext NT AUTHORITY\SYSTEM. Ein wesentlicher Punkt ist dabei die Angriffsannahme, dass der Angreifer die Appliance-ID des Zielsystems kennen muss. Damit entsteht ein realistisches Bedrohungsbild, bei dem ein Angreifer erst „von außen“ Code auf dem Appliance-Host ausführt und anschließend über die Management-Verbindung auf Windows-Ziele ausgreift, statt sich auf reine Serverkompromittierung zu beschränken.
In den beobachteten Mustern spielt zudem ein zeitlicher Zusammenhang eine Rolle. Ryan Dewhurst, Gründer und CEO von Previdian, sagte in seiner Einordnung, dass gezielte Probing-Aktivitäten für 4EverAble2Shell innerhalb weniger Stunden nach dem Erscheinen der PoC-Details zu sehen waren. Als Ursprungs-IP wird 157.20.241[.]16 genannt. Gleichzeitig betont die Berichterstattung, dass zum Zeitpunkt der Veröffentlichung keine gesicherten Hinweise auf erfolgreiche Ausnutzung vorliegen. Für Sicherheits- und Incident-Response-Teams ist genau diese Diskrepanz zwischen „Probing“ und „Erfolg“ entscheidend: Man kann bereits aus Indikatoren wie wiederholten Anfragen oder fehlerhaften Session-Versuchen Ableitungslinien ziehen, aber die harte Beweiskette bleibt zunächst aus.
Der beschriebene Angriffspfad verbindet mehrere Bausteine. In einer beobachteten Kill-Chain versuchen Angreifer offenbar zunächst, Codeausführung über eine kürzlich bekannt gewordene Schwachstelle im Apache-Stack anzustoßen (CVE-2026-90436, CVSS 9.8). Danach soll die Eskalation zu Root-Rechten über 4EverAble2Shell erfolgen. Im nächsten Schritt wird dann eine Shell-Skript-Datei von derselben genannten Adresse 157.20.241[.]16 geladen und ausgeführt, typischerweise über curl. Zudem wird hervorgehoben, dass dies laut Dewhurst die erste dokumentierte Ausnutzung von Probing-Aktivitäten in Richtung CVE-2026-90436 sei, für die Patches bereits am 6. November 2026 veröffentlicht worden waren. Unabhängig von der genauen Reihenfolge lohnt sich daraus vor allem eine Priorisierung: Werden sowohl die Appliance-seitigen als auch die vorgelagerten Web- und Framework-Komponenten zeitnah gehärtet, sinkt die Wahrscheinlichkeit, dass Angreifer überhaupt in eine erfolgreiche Kette hineinfinden.
Operativ sollten Betreiber jetzt drei Handlungsstränge parallel prüfen: erstens den tatsächlichen Betriebsmodus der Legacy API inklusive Exponierung nach außen, zweitens den realen Stand der N-central-on-premise Builds (im Kontext der Able2Shell-Bereinigung durch 2026.4.1.26), und drittens die Logspuren rund um Framework-Nutzung, die auf die Apache-Angriffsfläche hindeuten könnten. Dass auch der Blick auf Threat-Intelligence-Postings auf Probeversuche für Builds mit Legacy API fokussiert, unterstreicht, dass das Thema nicht nur theoretisch ist. Entscheidend wird sein, wie schnell N-able im Zusammenspiel mit der Community die Details zu 4EverAble2Shell und Agent2Shell konkret in Updates überführt und welche Indikatoren für Detektion und Härtung daraus ableitbar sind.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "N-able warnt vor Able2Shell: Root-RCE und Windows SYSTEM über Legacy API" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "N-able warnt vor Able2Shell: Root-RCE und Windows SYSTEM über Legacy API" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »N-able warnt vor Able2Shell: Root-RCE und Windows SYSTEM über Legacy API« bei Google Deutschland suchen, bei Bing oder Google News!