
LONDON (IT BOLTWISE) – Sicherheitsteams haben immer mehr Logdaten und Werkzeuge, aber bei Incidents zählt oft eine Frage: Welche Identität steckt hinter der Aktivität und welche Berechtigungen besitzt sie? Besonders kritisch werden Blind Spots bei Service Accounts, API-Keys, automatisierten Workloads und KI-Agenten. Ein Identity-Context-Ansatz verknüpft IAM-Informationen mit SIEM/EDR-Alerts, um schneller zu verstehen, was wirklich gefährdet ist. Ziel ist eine Reaktion, die Schadenspotenzial begrenzt, ohne produktive Prozesse unnötig zu unterbrechen.
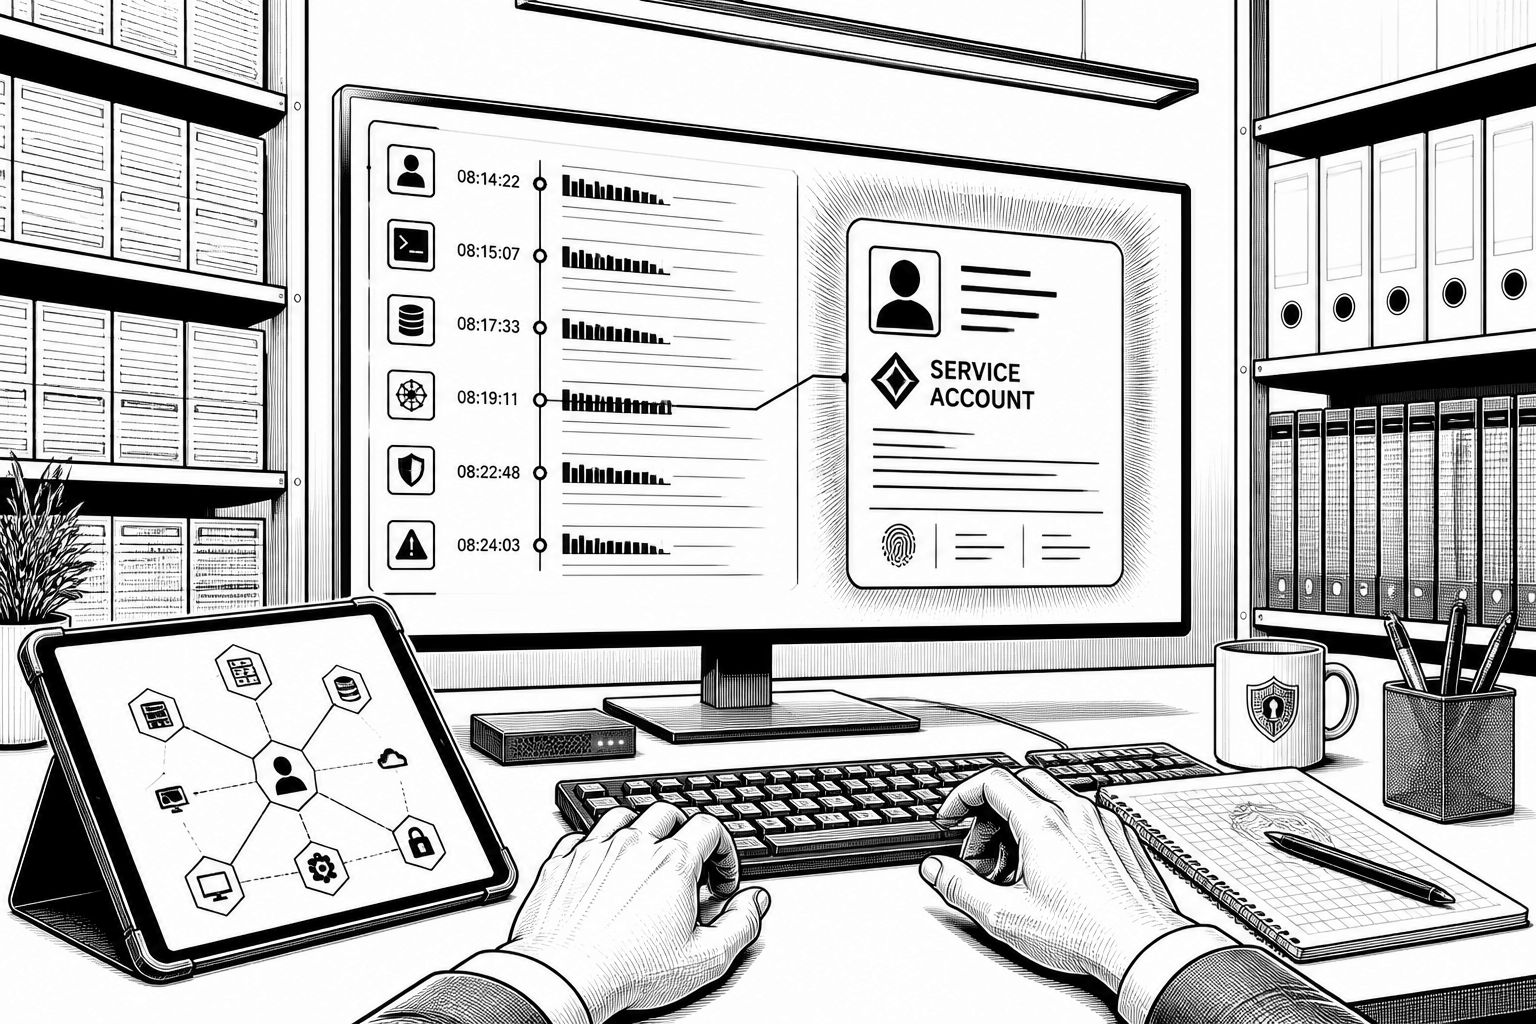
In Security Operations wirkt vieles auf den ersten Blick „ausreichend“: SIEM und EDR liefern Alarme, Protokolle und Korrelationen, und es gibt genug Monitoring, um verdächtige Muster zu erkennen. Genau hier liegt jedoch die Lücke, die im Umfeld von Identity & Access Management (IAM) typischerweise entsteht: Wenn ein SOC zwar die technische Aktivität sieht, aber nicht zuverlässig beantworten kann, welche Identität dahintersteht und was sie darf, wird die eigentliche Risikoabschätzung verzögert. Im Worst Case macht diese Verzögerung aus einem Incident, der sich bei klarem Kontext schnell eindämmen ließe, eine Eskalation mit größerem „Blast Radius“.
Der Kern des Problems ist organisatorisch und datenbezogen. IAM-Teams wissen, wer Zugriff hat und wofür Berechtigungen vergeben wurden; SOC-Analysten verfolgen hingegen Signale aus mehreren Sicherheitsquellen und versuchen, daraus eine Bedrohung abzuleiten. In vielen Umgebungen treffen diese Welten trotzdem nicht sauber zusammen, weil sie mit unterschiedlichen Werkzeugen, Datenmodellen und Prioritäten arbeiten. Der Quelle zufolge wird ein kompromittierter Service Account als Beispiel genutzt: Ein Analyst kann auffällige Aktivitäten detektieren, aber es bleiben Fragen nach den erreichbaren Anwendungen und Systemen, nach möglichen Wegen für laterale Bewegung sowie nach der Frage, wie sich der Account deaktivieren lässt, ohne wichtige Geschäftsprozesse zu stoppen.
Technisch betrachtet verschiebt sich das Identitäts-Problem von „User oder Gerät“ hin zu einer ganzen Kette maschinenbasierter Identitäten. Traditionelles Security Monitoring war stark auf Benutzer, Endpoints und Netzwerkverkehr ausgerichtet. In der Praxis stützen sich Organisationen jedoch zunehmend auf Service Accounts, API-Keys, automatisierte Workloads und KI-Agenten, die Handlungen ausführen können, ohne dass Menschen sie in jedem Moment direkt anstoßen. Werden solche Identitäten kompromittiert, ist die reine Erkennung verdächtiger Logmuster nur der Startpunkt: Die entscheidende Zusatzinformation ist, welche Permissions, Verbindungen und Systempfade die Identität tatsächlich hat. Genau dieser Kontext macht die Untersuchung vom „Was ist passiert?“ zum „Wie weit kann es gehen und wodurch?“.
Damit verändert sich auch die Erwartung an die SOC-Arbeitsweise. Statt jeden Alarm als isoliertes Ereignis zu behandeln, sollen Analysten die Identität hinter der Aktivität mit der Sicherheitslage zusammenführen: Welche menschliche, maschinelle oder KI-Identität ist beteiligt? Welche Berechtigungen stehen im Raum, welche verbundenen Systeme lassen sich erreichen und welche lateralen Bewegungen sind realistisch? Für die Reaktion heißt das: Containment soll sich stärker an Sicherheitswirkung orientieren und dabei unnötige Unterbrechungen vermeiden. Das ist besonders relevant, wenn gesperrte Credentials nicht nur „Sicherheit erhöhen“, sondern auch Automationen stoppen könnten, die etwa für Abrechnung, Bereitstellung oder tägliche Betriebsabläufe nötig sind.
Der im Webinar skizzierte Anspruch richtet sich ausdrücklich nicht darauf, „noch ein Dashboard“ zu bauen oder schlicht mehr Alerts zu erzeugen. Stattdessen geht es darum, die vorhandenen SIEM- und EDR-Signale um Identity Intelligence zu ergänzen, sodass Teams schneller und fundierter handeln können. Dazu zählt laut Beschreibung das schnellere Verstehen der beteiligten Identitätstypen, das Sichtbarmachen des konkreten Risikos über Permissions und erreichbare Systeme sowie das sicherere Reagieren auf kompromittierte Zugangsdaten. Ebenso betont der Inhalt die Zusammenarbeit zwischen IAM und SOC: gemeinsame Workflows, klare Eskalationswege und eine Abstimmung auf gemeinsame Response-Ziele, damit Kontext nicht nur „da“ ist, sondern in der Incident-Dynamik auch tatsächlich genutzt wird.
Historisch betrachtet ist die Trennung zwischen IAM und Security Operations zwar verständlich, aber heute schwer zu rechtfertigen: Rollenbasierte Zugriffe, Service-Accounts für Integrationen und API-basierte Automatisierung sind längst Standard. Mit der zunehmenden Anzahl von Identitäten steigt auch die Anzahl der möglichen Berechtigungswege, und damit wächst die Gefahr, dass ein SOC die technische Spur zwar verfolgt, aber das „Ownership“-Thema nicht unmittelbar einordnen kann. In der Konsequenz benötigen Unternehmen Modelle, die Identitäten in Echtzeit mit den Sicherheitsdaten verbinden, um aus einem Alarm eine gerichtete Untersuchung zu machen. Das gilt besonders, wenn neue Identitätsformen wie KI-Agenten in Workflows eingebettet sind und die Zugriffe nicht mehr nur vom klassischen menschlichen Login abhängen.
Für die Praxis bedeutet das: Identity Context muss so in die Analyse- und Entscheidungsprozesse integriert werden, dass es die Zeit bis zur Risikoeinschätzung spürbar verkürzt. Der im Text erwähnte Ansatz zielt auf genau diese Brücke ab, inklusive der Anreicherung von Alerts mit Kontext, dem Untersuchen lateraler Bewegungen, dem Abschätzen des potenziellen Schadensumfangs und dem Verbessern der Incident Response ohne Stillstände in produktiven Systemen. Wenn IAM und Security Operations dabei über gemeinsame Metriken, Eskalationslogiken und Playbooks arbeiten, entsteht eine konsistentere Entscheidungsgrundlage. Dann wird aus „Es gibt etwas Verdächtiges“ tatsächlich ein „Wir verstehen, was es gefährdet und wie wir es kontrollieren“ – und genau diese Klarheit ist für viele SOC-Teams der Unterschied zwischen zäher Nacharbeit und kontrollierter Reaktion.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Identity Context für SOC: Warum Blind Spots IAM und Security Ops bremsen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Identity Context für SOC: Warum Blind Spots IAM und Security Ops bremsen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Identity Context für SOC: Warum Blind Spots IAM und Security Ops bremsen« bei Google Deutschland suchen, bei Bing oder Google News!