
LONDON (IT BOLTWISE) – Eine Auswertung von Check Point Research identifiziert mit CopperDragon drei Cyberspionage-Cluster, die über eine gemeinsame technische Infrastruktur Ziele in 21 Ländern treffen. SilentDelivery nutzt kompromittierte Websites und gefälschte Browser-Zertifikate, um Schadsoftware einzuschleusen. OceanGate konzentriert sich auf Indien und kompromittiert Linux-Server mit anschließender Ausweitung auf Windows. Parallel dazu deckt Enea mit SilentAir eine Mobilfunk-basierte Kampagne auf, die 2FA-Codes abfangen und Anrufe umleiten soll.
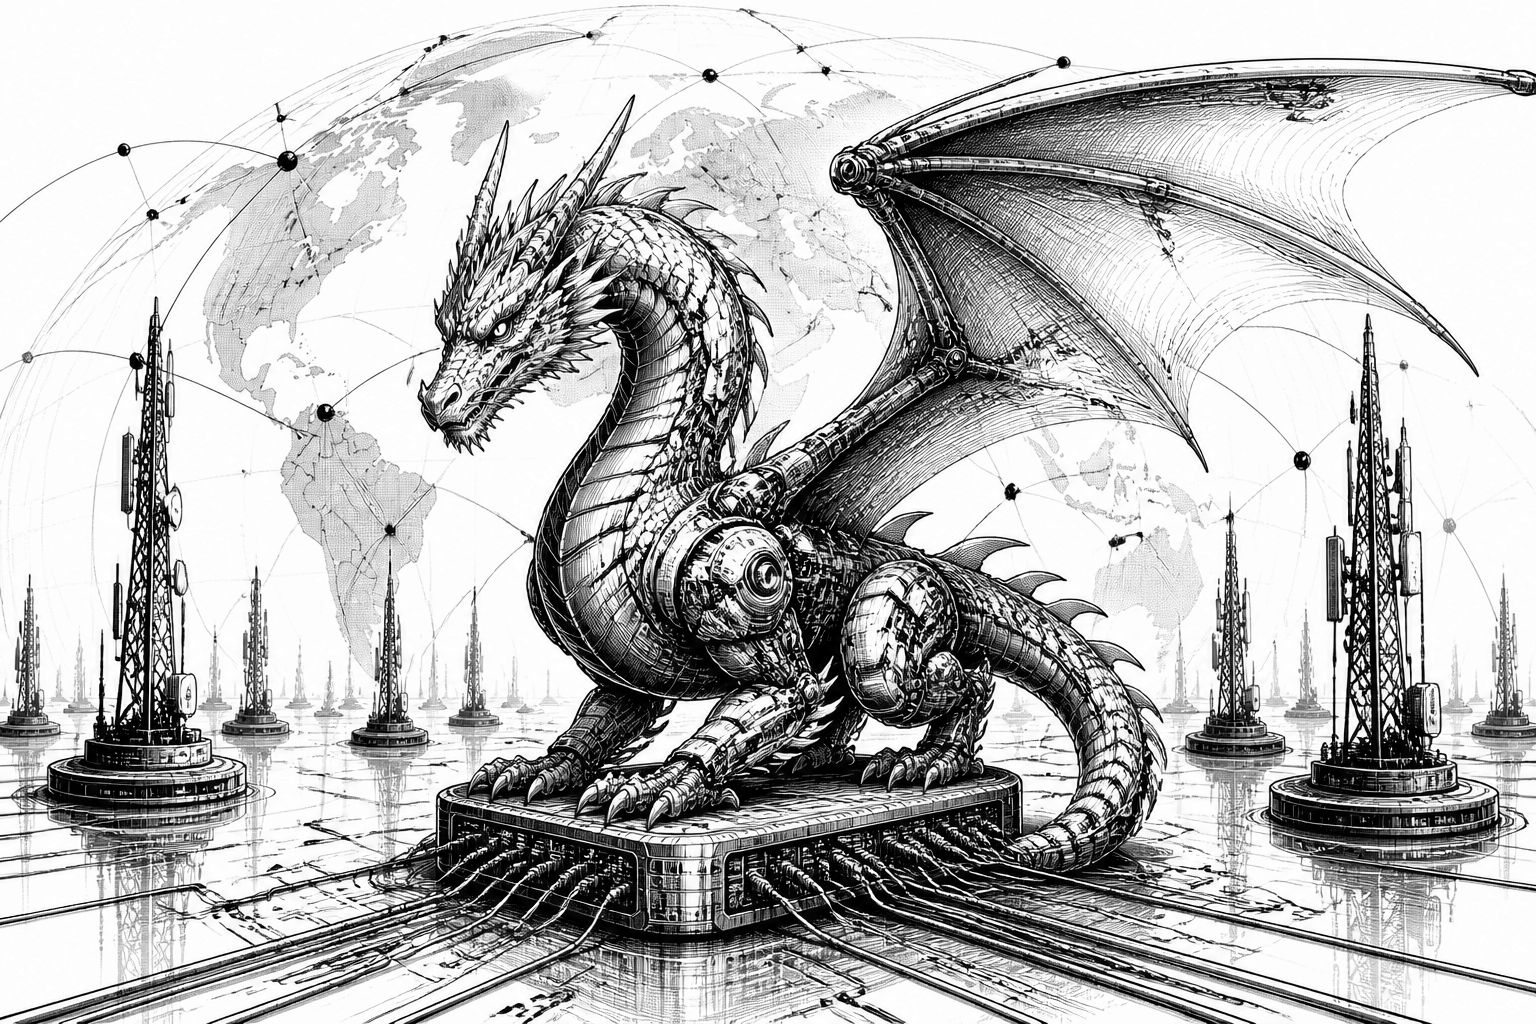
Die aktuelle Analyse von Check Point Research ordnet den Kampagnenkomplex CopperDragon in drei eng verwandte Cyberspionage-Cluster ein, statt von einer einzelnen „Mission“ mit nur einem Vorgehensstil auszugehen. Auffällig ist, dass die Gruppen nach CPR eine gemeinsame technische Infrastruktur teilen, während ihre operativen Schwerpunkte regional und systematisch unterschiedlich wirken. Betroffen sind demnach Ziele in insgesamt 21 Ländern über Lateinamerika, Asien und Europa hinweg. Damit wird der entscheidende Punkt nicht nur „mehrere Angriffsgruppen“, sondern die Frage nach Wiederverwendung: Wenn mehrere Akteure ähnliche Bausteine in der Lieferkette nutzen, verschiebt sich die Verteidigung häufig von „pro Kampagne“ hin zu „pro Infrastruktur und Artefakten“.
Technisch betrachtet liefert SilentDelivery den prominentesten Browser-Einstieg: Die Gruppe soll in Europa und Asien – darunter Deutschland, Frankreich, Tschechien, Taiwan, Nepal, Hongkong und Indonesien – kompromittierte Webseiten sowie gefälschte Zertifikatswarnungen gegen Chrome einsetzen. Das Ziel dahinter ist klassisch, aber in der Praxis wirkungsvoll, weil der Browser dem Nutzer sonst eine Vertrauensentscheidung abnimmt: Durch manipulierte TLS-Zustände bzw. Zertifikatsmeldungen lässt sich der Klick- und Vertrauensfluss in Richtung Schadcode kippen. CPR verortet als Folge unter anderem Schadsoftware wie SquadC oder Varianten einer SparrowDoor-Backdoor. Solche Muster sind für die Incident-Response relevant, weil sie weniger „reine Exploitketten“ zeigen als vielmehr Social- und Vertrauensmechaniken an der Schnittstelle zwischen Endanwender und Infrastruktur ausnutzen.
Das Cluster OceanGate rückt dagegen die Server- und Credential-Schicht in den Mittelpunkt. CPR nennt als Schwerpunkt Indien und beschreibt, dass dort vorrangig Linux-Server kompromittiert werden. Zu den beobachteten Komponenten zählen Backdoors sowie Methoden, um Zugangsdaten zu stehlen; anschließend weiten die Angreifer ihre Präsenz auf Windows-Systeme aus. Genau diese Kombi-Nutzung ist für Organisationen besonders anspruchsvoll, weil sie zwei „Welten“ entkoppelt prüft: Linux-Infrastrukturen müssen nicht nur als Host betrachtet werden, sondern auch als Ausgangspunkt für laterale Bewegungen. Auf der Schadsoftware-Seite wurden im Rahmen der Untersuchung mehrere neu dokumentierte Werkzeuge erfasst, etwa SquadC, AnnobinDoor und SparrowShell für Linux sowie CopperLogger und CopperLsa für Windows. Zusätzlich soll eine Variante des Reptile-Rootkits zur Tarnung dienen, was typischerweise die Nachweisschwelle senkt, weil persistente Manipulationen schwieriger zu erkennen sind als einfache Malware-Installationen.
DarkWire wiederum zielt nach CPR auf Verwaltungen und mindestens drei große Telekommunikationsunternehmen in Lateinamerika und setzt dabei unter anderem CopperDoor und CopperDNS ein. Das unterstreicht, dass CopperDragon nicht nur in der „klassischen IT“ angreift, sondern entlang der Kommunikations- und Zustellwege operiert. Den Ursprung der Verknüpfungen sieht CPR im Sparrow-Framework, insbesondere in der SparrowDoor-Backdoor der Gruppe FamousSparrow. Zusätzlich verbindet die Analyse Aktivitäten von Earth Estries, TropicTrooper und UAT-9244; gleichzeitig bleibt laut CPR das Verhältnis von FamousSparrow zur Gruppierung Salt Typhoon unklar. Wichtig ist dabei die Aussage, dass CopperDragon eher als möglicher gemeinsamer Entwickler oder Lieferant für mehrere Akteure wirkt und nicht zwingend als eigenständiger, monolithischer Angreifer. Für Verteidiger bedeutet das: Yo-yo-Korrelationen über Zeit und Region allein reichen oft nicht, um eine „eine Ursache“-These zu bestätigen.
Über die IT- und Serverkomponenten hinaus erweitert Enea die Lage mit SilentAir um einen mobilfunkbasierten Angriffskern. Der bislang unbekannte Akteur soll kompromittierte Technik in asiatischen Mobilfunknetzen nutzen, um Telefongespräche und SMS ausgewählter Nutzer umzuleiten und außerdem Codes zur Zwei-Faktor-Authentifizierung abzufangen. Enea verortet die Angriffsquellen in mindestens sechs asiatischen Staaten; die Ziele liegen überwiegend in Taiwan, darunter auch hochrangige politische und staatliche Persönlichkeiten. SilentAir wird dabei mit hoher Sicherheit als staatlicher Akteur eingestuft, während eine Zuordnung zu China nur mit geringer Sicherheit als wahrscheinlich gilt. Als Indizien nennt Enea den Fokus auf Taiwan, das Fehlen chinesischer Angriffsziele sowie Arbeitszeiten in der Zeitzone UTC+8 – Details, die für die eigene Lagebewertung nützlich sind, weil sie Hinweise auf Taktiken liefern können, ohne bereits eine harte politische Zuschreibung zu erzwingen.
Auch die Signalisierungsebenen wirken bei SilentAir strukturiert: Technisch beschreibt Enea SS7- und teils Diameter-Signalisierungsangriffe über IPX sowie UpdateLocation-Nachrichten. Besonders relevant ist der Anteil abfangender Aktionen: 18,3 % der bei SilentAir beobachteten Aktivitäten entfallen auf Abfangangriffe, verglichen mit 2,1 % bei einem typischen Überwachungsdienstleister. Ergänzend werden nachts „stille“ SMS in Wellen an wenige bis mehrere tausend Teilnehmer pro Monat versandt. Enea informierte betroffene Mobilfunkbetreiber und stört die Aktivitäten vorerst, hält aber eine Rückkehr für möglich. Zudem blockierte das Unternehmen Datenverkehr über GTPDoor und stellte bei fünf bis zehn Betreibern Infektionen oder deutliche Hinweise fest; eine Verbindung zu Liminal Panda sei nicht schlüsse lüssig bewiesen. Für die Praxis folgt daraus ein klares Prioritätenbild: Wer nur Endpunkte oder nur das klassische Netzwerk im Blick hat, übersieht bei solchen Kampagnen leicht die Lücke zwischen Telekommunikationssignalisierung, Routing-Logik und Identitätsprüfungen.
CPR und Enea liefern damit zusammen ein Bild, das über einzelne Malware-Namen hinausgeht: CopperDragon zeigt, wie sich wiederverwendete Infrastruktur über unterschiedliche Cluster hinweg als gemeinsamer Nenner manifestieren kann, ohne dass sich daraus automatisch ein „ein Täter“-Schluss ziehen lässt. Gleichzeitig zeigt SilentAir, wie eng Identitäts- und Mobilfunkprozesse miteinander verflochten sein können, selbst wenn die Angriffe „nur“ 2FA-Codes kompromittieren. Als praktische Konsequenz empfiehlt ein Sicherheitsanalyst von Check Point Verteidigern, Verbindungen über Endpunkte und Netzwerke hinweg sowie Linux- und Windows-Umgebungen einheitlich zu überwachen. In der Realität bedeutet das meist: Die Logik für Telemetrie und Alarmierung darf nicht an Betriebssystemgrenzen enden, und sie sollte Artefakte abdecken, die zu den beschriebenen Einstiegspunkten passen – vom Zertifikatsmissbrauch im Browser bis zur Signalisierungs- und Abfangschicht im Mobilfunk. Gerade weil CPR betont, dass die geopolitische Motivation nicht zweifelsfrei bestimmbar sei, verschiebt sich der Nutzen für Unternehmen hin zu robusten, belastbaren Indikatoren und schnellerem Zusammenspiel zwischen Security Operations, Identity-Teams und – im Mobilfunkkontext – Netzwerk- bzw. Carrier-Kontaktpunkten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CopperDragon: Check-Point-Analyse zeigt drei Cyberspionage-Cluster in 21 Ländern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CopperDragon: Check-Point-Analyse zeigt drei Cyberspionage-Cluster in 21 Ländern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CopperDragon: Check-Point-Analyse zeigt drei Cyberspionage-Cluster in 21 Ländern« bei Google Deutschland suchen, bei Bing oder Google News!