
USA / LONDON (IT BOLTWISE) – Die USA werfen nordkoreanischen Hackern vor, mit KI-gestütztem Social Engineering Kryptowährungen im Wert von mehr als 400 Millionen US-Dollar erbeutet zu haben. Laut US-Justizministerium sollen gefälschte Videokonferenzen und vermeintliche technische Probleme den Einstieg in die Systeme erleichtert haben. Zusätzlich sollen Deepfakes eingesetzt worden sein, um Vertrauen zu erzeugen und Opfer zur Interaktion zu bewegen. Das Verfahren umfasst nach Angaben der Behörden auch Beschlagnahmen in der Cloud.
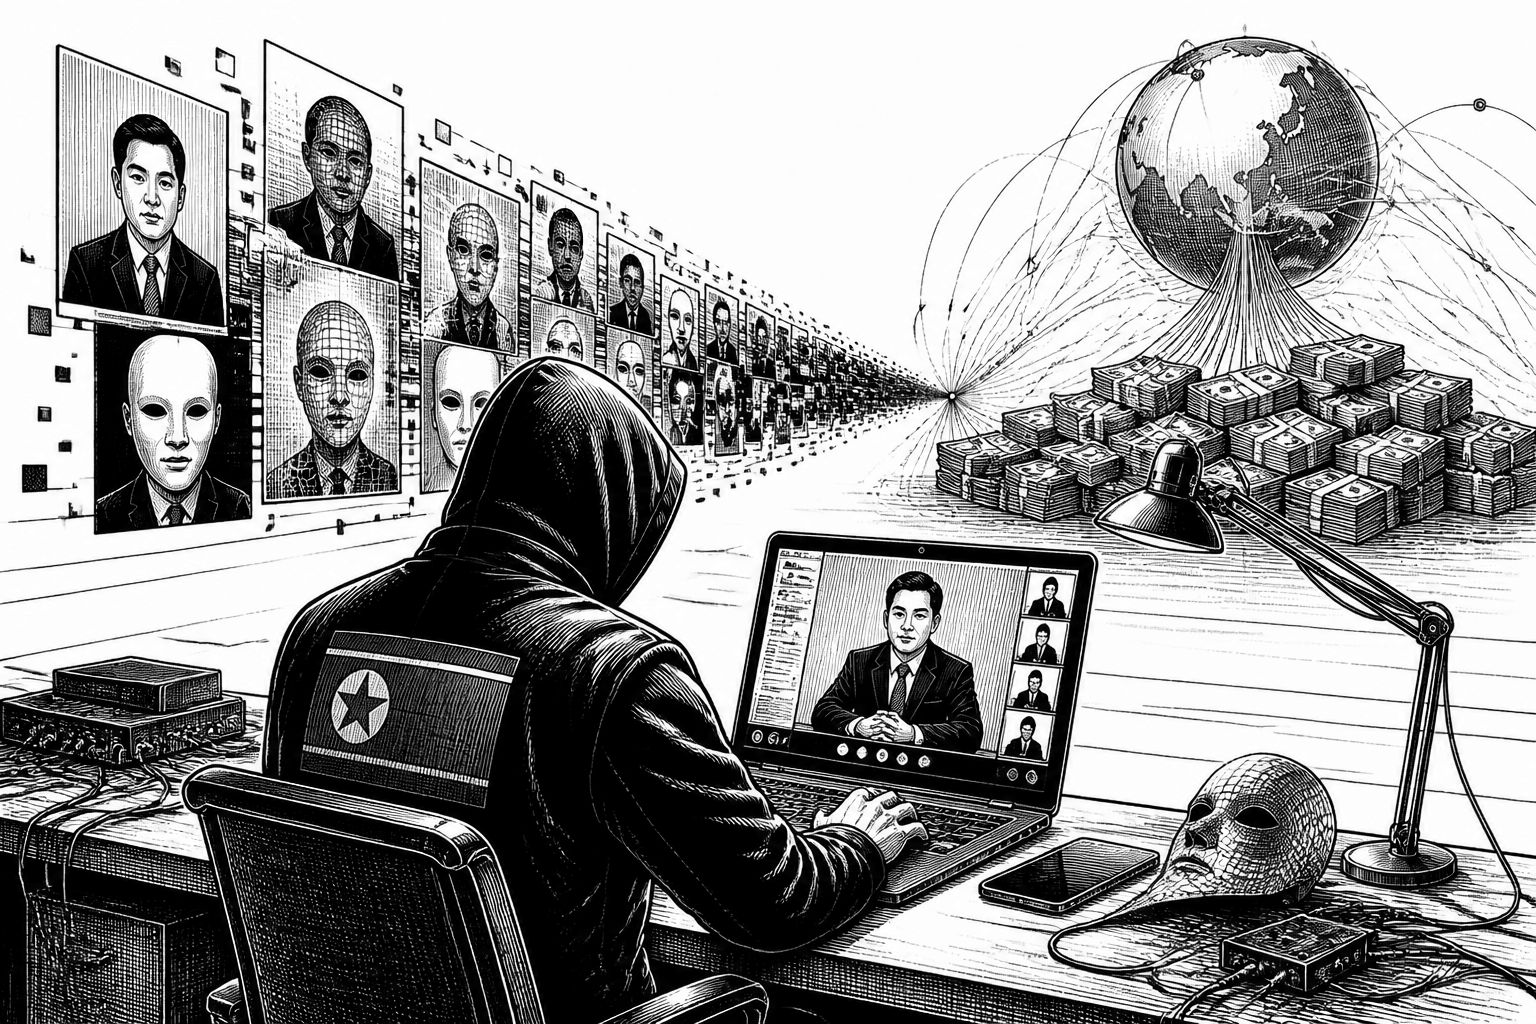
Wenn aus einer Mischung von Deepfake-Videos, scheinbar realen Videokonferenzen und einer „dringenden“ technischen Fehlermeldung ein durchgehender Angriff wird, entsteht ein Muster, das für moderne Angriffe in der Krypto-Industrie typisch ist: nicht erst der eigentliche Zugriff auf die Wallet- oder Kontoinfrastruktur steht am Anfang, sondern die Frage, wie sich Menschen zur Interaktion überreden lassen. Genau diesen Weg skizziert das US-Justizministerium in seinen Vorwürfen gegen nordkoreanische Hacker. Demnach sollen die Täter Kryptowährungen im Wert von mehr als 400 Millionen US-Dollar erbeutet haben, wobei KI-gestützte Elemente und Social Engineering den entscheidenden Hebel bilden.
Im Zentrum steht dabei die Art, wie Angreifer Identität und Kontext simulieren. Laut US-Justizministerium sollen die Betroffenen zu virtuellen Treffen eingeladen worden sein, bei denen Videoaufnahmen von gehackten Konten anderer Personen als „Material“ dienten. Während der Gespräche hätten die Angreifer Bildinhalte mitgeschnitten, die anschließend erneut eingesetzt werden konnten. Danach soll das Vorgehen in eine zweite Phase übergegangen sein: Die Täter hätten einen angeblichen technischen Fehler behauptet und einen Link zur „Fehlerbehebung“ versendet. Wer darauf klickte, soll unbemerkt Schadsoftware installiert haben, die wiederum in der Lage gewesen sein soll, Kryptowährungen zu stehlen.
Ergänzend wird in den Angaben der Behörden ein KI-gestützter Vertrauensaufbau beschrieben, der über klassische Phishing-Kampagnen hinausgeht. Deepfakes sollen demnach genutzt worden sein, um Videos so zu manipulieren, dass Personen offenbar Dinge sagen oder tun, die tatsächlich nie passiert sind. Damit sollten Gesprächspartner aus der Kryptobranche offenbar in eine Schein-Sicherheit geführt werden: Nicht die technische Plausibilität der Anfrage ist der alleinige Prüfstein, sondern das Gefühl, der Gegenüber sei „wie immer“ und die Situation wirke bekannt. Für Security-Teams ist das ein harter Hinweis darauf, dass die Angriffsoberfläche bei solchen Kampagnen nicht nur aus Domains, Links und Zahlungsroutinen besteht, sondern aus dem gesamten Kommunikationskontext, der mit künstlich erzeugten Signalen stabilisiert wird.
Für die Durchsetzung der Strafverfolgung nennen die USA konkrete operative Schritte. Dem US-Justizministerium zufolge haben die Behörden einen Cloud-Speicher der Verdächtigen beschlagnahmt. Die Formulierung ist dabei nicht nur formal wichtig, weil sie den Ermittlungsfokus auf Infrastruktur- und Nutzungsdaten lenkt: Cloud-Storage kann je nach Konfiguration Metadaten, Artefakte, Protokolle oder Zwischenergebnisse enthalten, die den Angriffsschritt von der „Story“ im Social Engineering bis hin zum tatsächlichen Schadprogramm nachvollziehbar machen. Außerdem heißt es, dass die Behörden gemeinsam gegen die Hacker vorgehen. Damit bleibt zugleich offen, wie weit die Spuren bereits in die reale Wallet- und Übertragungsinfrastruktur zurückreichen, denn in Krypto-Fällen entscheidet oft die Kette von Umwandlungen darüber, wie schnell Beute sich technisch nachverfolgen lässt.
Der Vorwurf ist zudem nicht isoliert. Bereits Anfang November hatten US-Behörden Nordkorea für einen der größten Angriffe der Geschichte auf die Kryptobranche verantwortlich gemacht. Laut FBI soll dabei die Handelsplattform Binance betroffen gewesen sein, wobei Kryptowährungen im Wert von 6,3 Milliarden US-Dollar verloren gegangen sein sollen. Dass nun erneut eine Verbindung aus KI-gestützter Manipulation und Krypto-Diebstahl im Raum steht, zeigt eine konsistente Angriffslogik: Je stärker sich Finanzdienstleistungen in Richtung Selbstbedienung, Wallet-Management und schnelle Transaktionen bewegen, desto wertvoller werden Szenarien, in denen nicht nur technische Schwachstellen ausgenutzt, sondern Nutzer zu riskanten Handlungen gebracht werden. In der Praxis bedeutet das, dass Security nicht allein die Systeme härten muss, sondern auch die Entscheidungswege rund um Kommunikationsprozesse und Zahlungsfreigaben überprüft.
Technisch betrachtet verlagert sich der Wettbewerb zwischen Angreifern und Verteidigern damit auf die Schnittstelle zwischen Mensch und Maschine. Deepfakes und KI-gestützte Inhalte sind dabei nicht automatisch „magisch“; sie sind Werkzeuge, die Schwächen im menschlichen Konsens stärken. Wenn ein Opfer in einem vermeintlich normalen Gesprächsformat einen Link erhält und parallel visuelle Indizien (Video, Stimme, Timing) als stimmig interpretiert, kann das klassische Sicherheitsparadigma „prüfe Absender und URL“ allein zu kurz greifen. Selbst ein sorgfältig gepflegtes E-Mail-Gateway hilft dann nur begrenzt, wenn die Kommunikation über Video- und Messaging-Workflows läuft, die nicht im gleichen Maße wie E-Mail überwacht werden. Für Unternehmen, die Krypto-Services betreiben oder nutzen, rückt dadurch die Notwendigkeit von Mehrschicht-Prüfungen in den Vordergrund: zusätzliche Authentifizierung bei externen Link-Abläufen, abgestufte Freigaben bei Zahlungen und eine klare Regel, welche Informationen unabhängig vom Kommunikationskanal verifiziert werden müssen.
Gleichzeitig lohnt ein Blick auf die organisatorische Dimension. In solchen Kampagnen sind Rollen oft verteilt: Social-Engineering-Phase, Schadcode-Auslieferung, Persistenz und später das Ausnutzen der kompromittierten Umgebung. Die im Raum stehende Beschlagnahme eines Cloud-Speichers deutet an, dass die Ermittler genau diese „Kettenarbeit“ rekonstruieren wollen. Für die Verteidigungspraxis folgt daraus, dass Incident-Response-Teams nicht nur nach Indikatoren wie Dateien oder Domains suchen sollten, sondern auch nach Mustern im Kommunikationsverlauf: ungewöhnliche Videointeraktionen, Links, die aus einem „Technik-Kontext“ heraus kommen, oder wiederkehrende Formulierungen, die auf ähnliche Drehbücher hindeuten. Auch wenn die Vorwürfe zur konkreten Beutesumme laut US-Justizministerium bei mehr als 400 Millionen US-Dollar liegen sollen, ist für die Sicherheitsplanung oft entscheidender, welche Taktik sich wiederholen lässt.
Offen bleibt am Ende vor allem die Frage, wie vollständig sich die Angriffsphase bis zur tatsächlichen Liquiditätsbewegung technisch entschlüsseln lässt. In Krypto-Fällen können Schadprogramme zwar Zugang schaffen, doch die Monetarisierung hängt häufig von weiteren Bedingungen ab: Identitätswechsel, Umgehung von Regeln, schnelle Konvertierungen und die Ausnutzung von Latenzen in der Erkennung. Während das US-Justizministerium und weitere Behörden laut ihren Angaben ermitteln und Teile der Infrastruktur gesichert haben, zeigt der Fall vor allem eines: KI und Deepfakes verschieben die Angriffswirkung vom bloßen „Click“ hin zu einer überzeugenden Inszenierung der Situation. Für Security-Verantwortliche heißt das, die Trainings- und Kontrollmechanismen auf den gesamten Kommunikationsprozess auszudehnen – vom ersten Video-Call bis zur finalen Zahlungsfreigabe.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Nordkorea: KI-gestützte Social-Engineering-Angriffe sollen 400 Millionen bringen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Nordkorea: KI-gestützte Social-Engineering-Angriffe sollen 400 Millionen bringen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Nordkorea: KI-gestützte Social-Engineering-Angriffe sollen 400 Millionen bringen« bei Google Deutschland suchen, bei Bing oder Google News!