
LONDON (IT BOLTWISE) – Moderne Spyware tarnt sich auf Smartphones zunehmend als harmlose Apps und nutzt dafür Phishing, gefälschte Anwendungen oder manipulierte Dateianhänge. Der Text ordnet die wichtigsten Schadprogramm-Typen in sieben Kategorien ein und nennt typische Anzeichen wie veränderte Standardsuchmaschine sowie rasanter Akku- und Datenverbrauch. Neu ist zudem die Entwicklung von ArcticRAT zu einem Fernzugriffswerkzeug, das Banking-Aktivitäten über Schwarzbild-Overlays verdeckt. Parallel verschärft Google Android-Richtlinien rund um Kontakte und Backup-Zugriffe – ein Schwerpunkt für den kommenden Android-Release-Zeitplan.
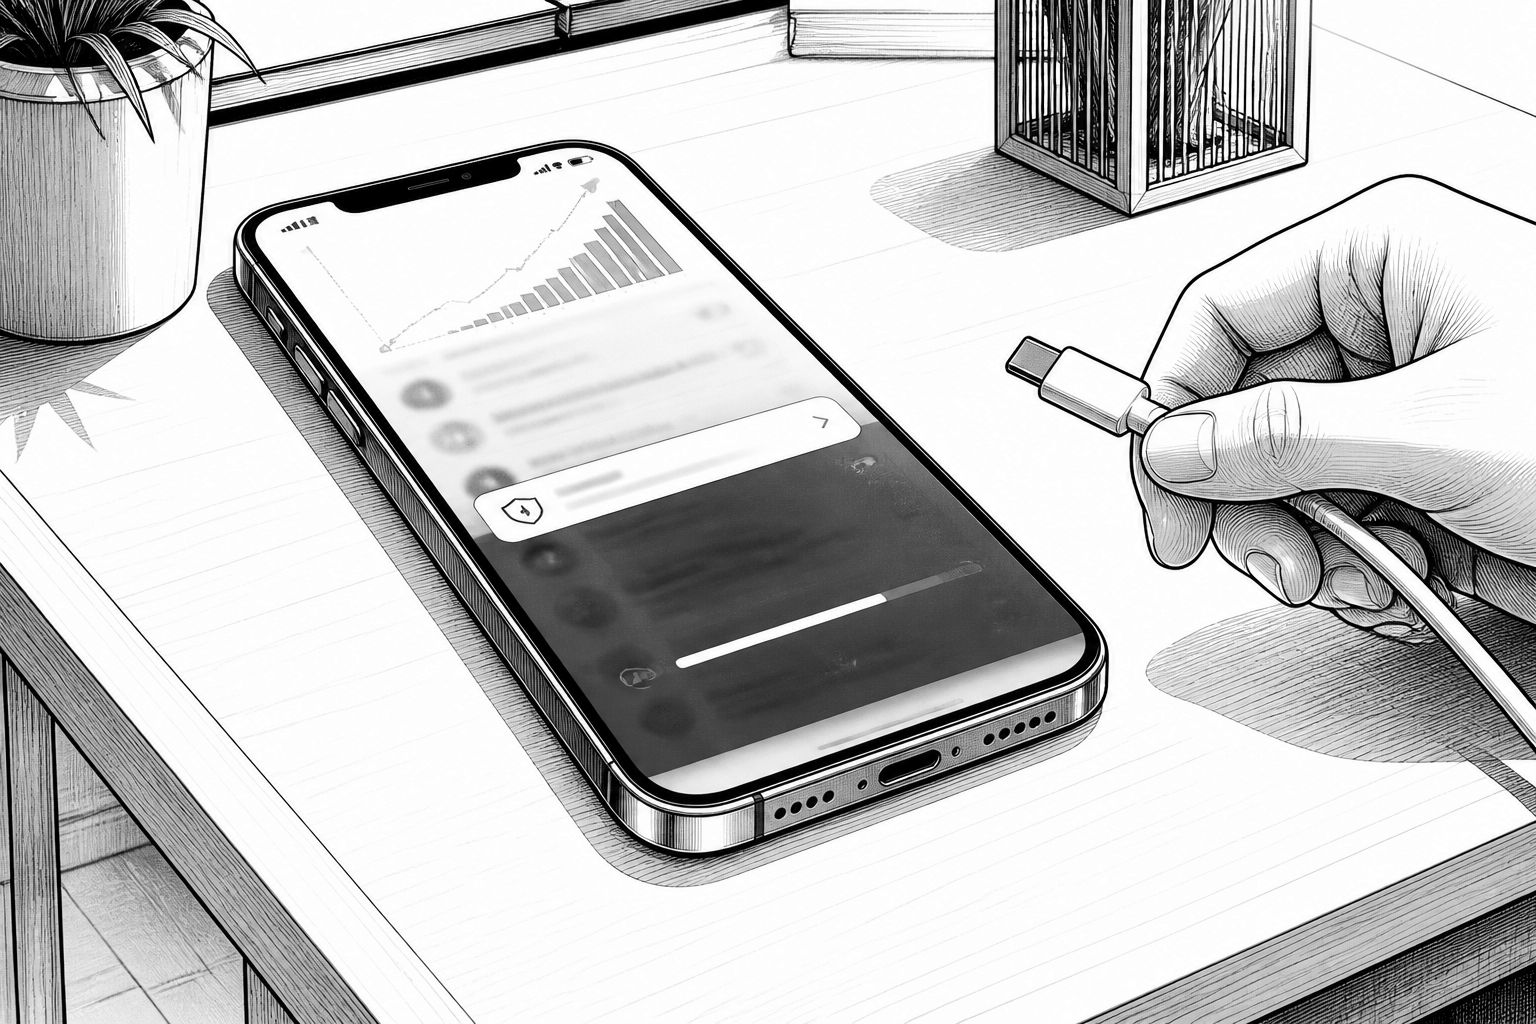
Wer eine Spyware auf dem Smartphone vermutet, sollte nicht nur an „kriminelle Apps“ denken, sondern an ein Ökosystem aus Täuschung, missbrauchten Berechtigungen und immer besserer Tarnung. Laut dem beschriebenen Muster gelangt die Schadsoftware häufig über manipulierte Phishing-Links, gefälschte Anwendungen, präparierte Dateianhänge oder verdächtige Kurznachrichten auf das Gerät. Danach geht es oft um mehr als nur das Auslesen einzelner Datenfelder: Aufenthaltsorte werden nachverfolgt, vertrauliche Gespräche können aufgezeichnet und sensible Informationen wie Passwörter, persönliche Angaben sowie der Browserverlauf an Dritte weitergeleitet werden. Für die Praxis bedeutet das: Auch wenn eine App zunächst „normal“ wirkt, kann sie im Hintergrund überwachen und ausleiten.
Technisch lässt sich das Bedrohungsbild in sieben Kategorien einteilen, die in unterschiedlichen Phasen der Angriffe wirken. Dazu zählen Adware, die vor allem durch Werbung oder Umleitungen auffällt, Stalkerware für das heimliche Beobachten, staatliche Spionagewerkzeuge mit gezielter Ausrichtung, Trojaner als klassische Schadprogramme, Rootkits zur tiefen Verschleierung, Keylogger zum Erfassen von Tastatureingaben sowie Browser-Hijacker, die die Nutzerführung im Web manipulieren. Auffällig ist dabei weniger die einzelne Kategorie als die Kombination: Ein Browser-Hijacker kann beispielsweise den Weg zu „falschen“ Seiten öffnen, während gleichzeitig ein Keylogger Login-Daten abgreift. Die beschriebenen Folgen reichen deshalb von spürbaren Leistungseinbußen über plötzliche App-Öffnungen bis hin zu massiven Pop-ups und dem Diebstahl von E-Mail- und Bankdaten.
Für die Erkennung im Alltag werden im Text mehrere konkrete Alarmsignale genannt, die sich IT-Verantwortliche und Endnutzer gleichermaßen merken sollten. Dazu gehört das plötzliche Auftauchen unbekannter Programme, ebenso eine veränderte Standardsuchmaschine im Browser. Besonders praxisrelevant ist die Beobachtung von Ressourcen: Ein rasanter Akku- und Datenverbrauch kann auf Hintergrundaktivitäten hindeuten, die nicht zur Nutzung passen. Zusätzlich wird es verdächtig, wenn der Bildschirm oder die Kamera ohne Berührung reagiert oder wenn sich Einstellungen eigenständig verändern – etwa dadurch, dass das System Installationen aus unbekannten Quellen freigibt. Wer solche Hinweise nur als „App-Fehler“ abtut, übersieht oft die erste Phase einer schrittweisen Kompromittierung.
Dass Angreifer dabei immer professioneller vorgehen, illustriert der Abschnitt zu ArcticRAT auf Android: Der Sicherheitsanbieter Zimperium beschreibt neue Funktionen, die das Schadprogramm von einem reinen Krypto-Diebeswerkzeug zu einem vollwertigen Fernzugriffswerkzeug weiterentwickeln. Die Tarnung erfolgt unter anderem über die Nutzung bekannter Plattformnamen wie Amazon oder TikTok sowie über die Verschleierung als Dateimanager. In 78 untersuchten Schadcode-Proben identifizierte das Unternehmen 42 Installations- und 36 Nutzlasten, was auf modulare Varianten schließen lässt: Erst wird die Installation vorbereitet, danach wird je nach Zielumgebung die passende Nutzfunktion nachgeladen. Besonders riskant sind dabei Schwarzbildschirm-Overlays mit auf null gesetzter Helligkeit, die die Fernsteuerung verdecken, während Angreifer Banking-Anwendungen bedienen. Damit verschiebt sich der Angriff vom „bloßen Auslesen“ hin zu sichtvermeidender Ferninteraktion.
Besonders neu ist die Kopplung an einen KI-gestützten Kommunikationskanal, der im Text über eine Schnittstelle zum Modell Grok von xAI erwähnt wird. Gestohlene Kurznachrichten sollen so automatisiert nach Einmalcodes, Kontoständen und Überweisungen gefiltert werden. In der Praxis kann das die Zeit bis zur missbräuchlichen Nutzung verkürzen: Anstatt dass Angreifer jeden relevanten Chat manuell durchsuchen, werden relevante Informationen maschinell extrahiert und direkt für die nächsten Schritte verwendet. Daneben warnen die genannten Hinweise auch vor „scheinbar legitimen“ Systemberechtigungen. Über das ThreatFabric-Warnsignal zur Android-Berechtigung zur Kontaktbearbeitung kann ein Angreifer laut Beschreibung hinterlegte Telefonnummern von Kundendiensten durch Spam-Nummern ersetzen – ein Angriff, der Nutzer zwar nicht direkt beim Login stört, aber den späteren Support- und Verifizierungsprozess kompromittiert. Solche Mechanismen wurden nach den Angaben bereits 2025 bei der Schadsoftware Crocodilus beobachtet.
Während Angreifer ihre Methoden weiter verfeinern, arbeitet die Plattformseite an Gegenmaßnahmen, die genau diese Berechtigungsschwachstellen adressieren. Für Android soll Apps das eigenständige Ändern von Kontakten untersagt werden; als Zeitpunkt wird das Frühjahr 2027 genannt. Eine weitere Hürde entsteht bereits früher: Eine gesonderte Berechtigung für Backup-Dienste soll Ende 2026 mit Android 17 QPR2 eingeführt werden. Gleichzeitig wird betont, dass nicht nur „offizielle“ App-Umgebungen relevant sind: Der Text nennt den Anbieter ESET als Warnquelle für Xuper TV in Version v7.8.1, das außerhalb regulärer Stores weitreichende Berechtigungen fordert. Für TV-Boxen und Smart-TVs wird dabei auch das Risiko für das gesamte Heimnetzwerk sowie das Nachladen weiterer Schadsoftware beschrieben. Das unterstreicht, dass mobile Spyware im weiteren Sinne eine Plattform- und Berechtigungsfrage ist – nicht nur ein Smartphone-Problem.
Für den Schutz bleibt deshalb weniger „Panik-Detektion“ entscheidend, sondern konsequente Hygiene und Systemkontrolle. Das Bundesamt für Sicherheit in der Informationstechnik rät im Text zu einer regelmäßigen Überprüfung aller vergebenen App-Berechtigungen und fordert, verdächtige Anwendungen unverzüglich zu entfernen. Ergänzend wird ein Werteproblem sichtbar: Laut Erhebungen von NordVPN im Rahmen des National Privacy Test verfügen derzeit nur 53,2 Prozent der Bundesbürger über gute digitale Gewohnheiten. Genau an dieser Lücke setzen die Präventionshinweise an, die dem Text zufolge von CrowdStrike und einer US-Cybersicherheitsbehörde betont werden: Nutzer sollen nicht auf ungesicherte Werbeeinblendungen oder zweifelhafte Links klicken, Programme ausschließlich aus vertrauenswürdigen Quellen installieren, Passwörter stark wählen und das Betriebssystem über zeitnahe Updates absichern. Auf Unternehmensebene führt das auch zu einem klaren Handlungsimpuls: Mobile Device Management sollte nicht nur Inventar verwalten, sondern Berechtigungen, Update-Compliance und Nutzerverhalten in einer nachvollziehbaren Routine messbar machen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Spyware am Smartphone: Neue Android-Berechtigungen und sieben Kategorien im Blick" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Spyware am Smartphone: Neue Android-Berechtigungen und sieben Kategorien im Blick" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Spyware am Smartphone: Neue Android-Berechtigungen und sieben Kategorien im Blick« bei Google Deutschland suchen, bei Bing oder Google News!