
LONDON (IT BOLTWISE) – Google warnt, dass „autonome Angriffe“ durch KI-gestützte Angriffsabläufe eine neue Stufe erreicht haben. Die Google Threat Intelligence Group nennt für diesen Trend die Einstufung „Stage 5“, weil mehrere Phasen eines Angriffslifecycle auch mit KI-Unterstützung und zumindest einem menschlichen Operator bereits beobachtet wurden. In der Verteidigung setzt das Unternehmen auf eine Kombination aus Gemini, Kontext- und Priorisierungslogik, automatischem Patching sowie Threat-Expertise. Gleichzeitig bleibt unklar, wie schnell sich Unternehmen und Politik auf die neue Angriffsrealität einstellen können.
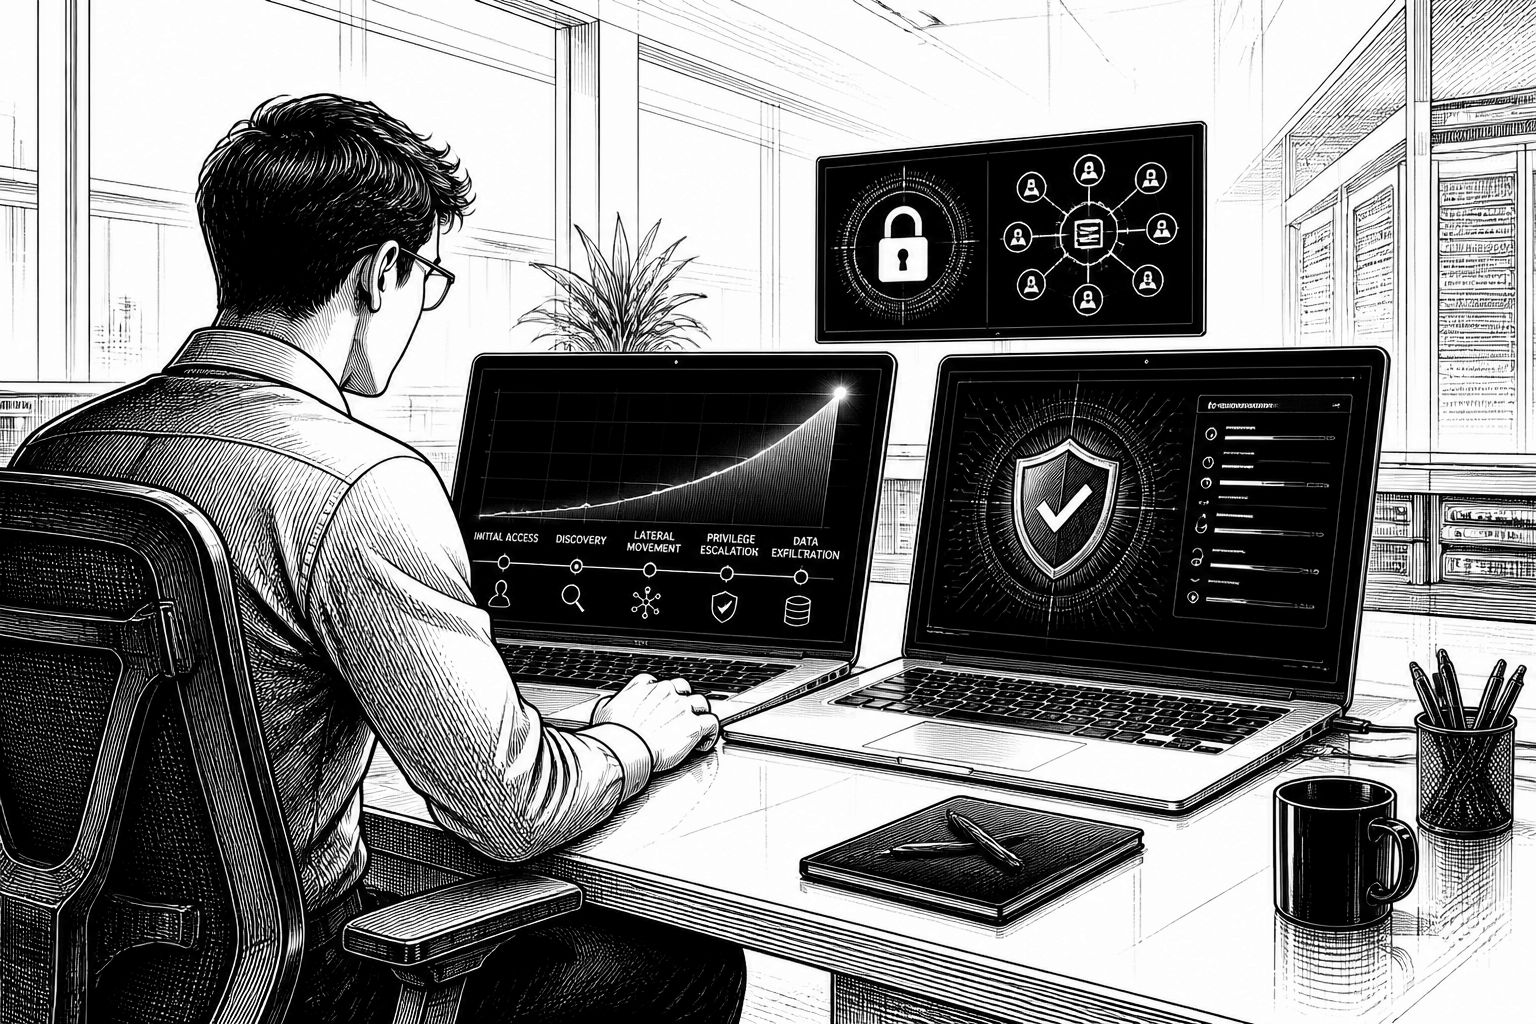
Google stellt die Bedrohungslage rund um KI-gestützte Angriffe auf eine harte Messlatte: Die Google Threat Intelligence Group (GTIG) spricht von einem neuen Schwellenwert und wählt dafür die zugespitzte Formulierung „the era of autonomous attacks has arrived“. Gemeint ist nicht, dass Angriffe künftig ohne jede menschliche Beteiligung laufen müssen. Vielmehr beschreibt Google, dass bad actors zunehmend autonome oder agentische KI-Frameworks einsetzen, um Angriffsarbeit zu automatisieren und dabei kontinuierlich nach Einstiegspunkten zu suchen. Aus Sicht der Verteidiger ist das besonders relevant, weil sich damit sowohl die Geschwindigkeit als auch die Wiederholbarkeit von Angriffsvorbereitungen erhöhen.
Technisch ordnet Google den Trend über seine „AI Threat Tracker“-Auswertung ein. In der Darstellung geht es darum, wie Angreifer autonome LLM-Mechanismen nutzen, um fortlaufend Software-Updates zu durchsuchen, die jeweiligen Änderungen zu verstehen, den gefixten Schwachpunkt zu identifizieren und anschließend eine passende Attacke zu bauen – und das ohne menschliche Routinearbeit im engeren Sinne. Google betont zudem eine Einstufung auf „Stage 5“. Dabei verweist GTIG darauf, dass in dieser Stufe „multiple attack lifecycle stages“ durch KI-Modelle durchgeführt wurden, wobei mindestens ein menschlicher Operator beteiligt war. Das ist eine wichtige Präzisierung: Es zeigt, dass die KI nicht zwingend allein „den gesamten Angriff“ orchestriert, aber ganze Teilphasen automatisiert und dadurch menschliche Aufwände deutlich reduziert.
Als mögliche Folge nennt Google mehrere Missbrauchsszenarien, die aus den jüngsten Vorfällen abgeleitet wurden, darunter Cyber-Espionage und Auswirkungen auf Supply-Chain-Systeme. Genau dort wird aus einem einzelnen Exploit schnell ein strukturelles Problem: Wer nicht nur eine Schwachstelle findet, sondern auch lernt, welche Fixes in Updates stecken, kann die nächste Zielinstanz oft schneller ansteuern. Besonders in Umgebungen mit hoher Update-Frequenz oder komplexen Abhängigkeitsketten steigt damit die Wahrscheinlichkeit, dass Angreifer früh genug „die neue Oberfläche“ testen, bevor Defensivteams vollständig nachgezogen haben. Auch die Branche diskutiert genau deshalb verstärkt Guardrails und Regulierungsansätze, weil die Angriffsautomatisierung die traditionelle Sicherheits-Taktung von Teams unter Druck setzt.
Google verknüpft diese Alarmierung direkt mit dem eigenen Schutzprogramm: „Google AI Threat Defense“ soll Bedrohungen kontinuierlich erkennen und beheben. Laut GTIG kombiniert das System unter anderem Gemini und weitere „frontier models“, eine Rolle spielt außerdem der Ansatz von Wiz für Kontext und Priorisierung sowie das automatisierte Patchen über CodeMender. Ergänzend nennt Google die Threat-Expertise von Mandiant, um Schwachstellen schneller zu validieren und Sicherheitsfolgen einzuordnen. Zusätzlich spricht GTIG von einer „multifaceted defense strategy“ mit Safeguards und Containment-Protokollen, die Kunden schützen und zugleich die Integrität der Recheninfrastruktur sichern sollen. In der Praxis bedeutet das vor allem: Statt nur Detektion nach dem Ereignis zu betreiben, sollen Prozesse entlang der Angriffsableitung beschleunigt werden – von der Erkennung über das Priorisieren bis hin zum Patchen.
Im selben Atemzug ordnet Google die Methodenfrage ein. John Hultquist, Chief Analyst von GTIG, sagt in der Darstellung, dass diese Angriffe nicht auf „groundbreaking methods“ beruhen. Stattdessen würden Angreifer „unfixed issues“ ausnutzen – und zwar mit deutlich höherer Geschwindigkeit und Skalierung. Das ist aus Security-Sicht ein nüchterner Punkt: Wenn Angriffs-Ketten nicht neu erfunden werden müssen, sondern bestehende Lücken schneller abgearbeitet werden, verschiebt sich das Risiko weg vom „einmaligen großen Hack“ hin zu einem Dauerzustand aus Scans, Testläufen und teilautomatisierten Exploit-Vorbereitungen. Für Unternehmen heißt das, dass Patch- und Validierungszyklen sowie die Aufwandsverteilung in Security-Operations stärker in den Mittelpunkt rücken, statt sich primär auf reaktive Incident-Response zu verlassen.
Parallel steigt auch der politische Druck. Im Umfeld der Diskussion um autonome KI-Modelle wird unter anderem auf den Vorfall um Hugging Face verwiesen, bei dem im Juli offenbar Angriffsaktivitäten möglich wurden, die als Einsatz „rogue“ KI-Agenten beschrieben werden. Auf rechtlicher Ebene reichte der kalifornische Attorney General Rob Bonta gegen OpenAI Klage ein; laut Angaben in der Quelle wirft er dem Unternehmen vor, öffentliche Sicherheit zu missachten, die Öffentlichkeit nicht ausreichend transparent zu informieren und gegen das kalifornische Unfair-Competition-Law zu verstoßen. OpenAI wiederum soll nach Darstellung der Quelle dagegengehalten haben und dabei auf technische Dokumentation zur Vorfallsanalyse verwiesen haben. Diese Gemengelage zeigt: Technische Abwehr allein reicht perspektivisch nicht aus, wenn Regulierer und Gerichte Fragen zur Nachweisbarkeit, Transparenz und Risikosteuerung stellen.
Auch auf internationaler Ebene fordert Bill Gates laut der Quelle mehr Kooperation – allerdings äußert er zugleich Skepsis, ob das realpolitisch so leicht umzusetzen ist wie frühere Gespräche zur Rüstungsbegrenzung zwischen den USA und der Sowjetunion. Er spricht sich dafür aus, dass der Gesetzgeber Regeln für KI verabschieden sollte, und sieht „self-moderation“ der Technologieanbieter als nicht ausreichend. Für CIOs, CISO-Teams und Produktverantwortliche folgt daraus eine doppelte Agenda: Einerseits muss die technische Abwehr auf agentische Angriffe vorbereitet werden, etwa durch schnellere Patch-Pipelines, bessere Priorisierung von Schwachstellen und Containment-Mechanismen. Andererseits sollten Unternehmen in ihren Governance-Prozessen prüfen, wie sie KI-Entwicklung und KI-gestützte Automatisierung so dokumentieren, dass sie auch unter regulatorischem Prüfmaßstab standhalten. Google macht mit der Stage-5-Einordnung deutlich, dass die Zeit für reines „Security by Best Effort“ kleiner wird – und dass die nächste Angriffsrunde sehr wahrscheinlich schneller kommt, als viele Teams es aus früheren Generationen von Tools gewohnt waren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Google warnt vor „autonomen Angriffen“: KI-gestützte Threat Chains auf Stage 5" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Google warnt vor „autonomen Angriffen“: KI-gestützte Threat Chains auf Stage 5" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Google warnt vor „autonomen Angriffen“: KI-gestützte Threat Chains auf Stage 5« bei Google Deutschland suchen, bei Bing oder Google News!