
LONDON (IT BOLTWISE) – Microsoft stellt mit Microsoft Perception eine Plattform für agentische KI-Abwehr bereit. Die Lösung bündelt spezialisierte rote, blaue und grüne Agenten, die Angriffe erkennen, untersuchen und entsprechende Maßnahmen einleiten. Laut Hersteller verarbeitet Perception täglich mehr als 165 Milliarden Signale und ist direkt in Microsoft Defender SIEM eingebettet. Entscheidend ist die Abkürzung der Reaktionszeit: Ein Phishing-Fall soll von 14 Tagen auf 85 Minuten geschrumpft sein.
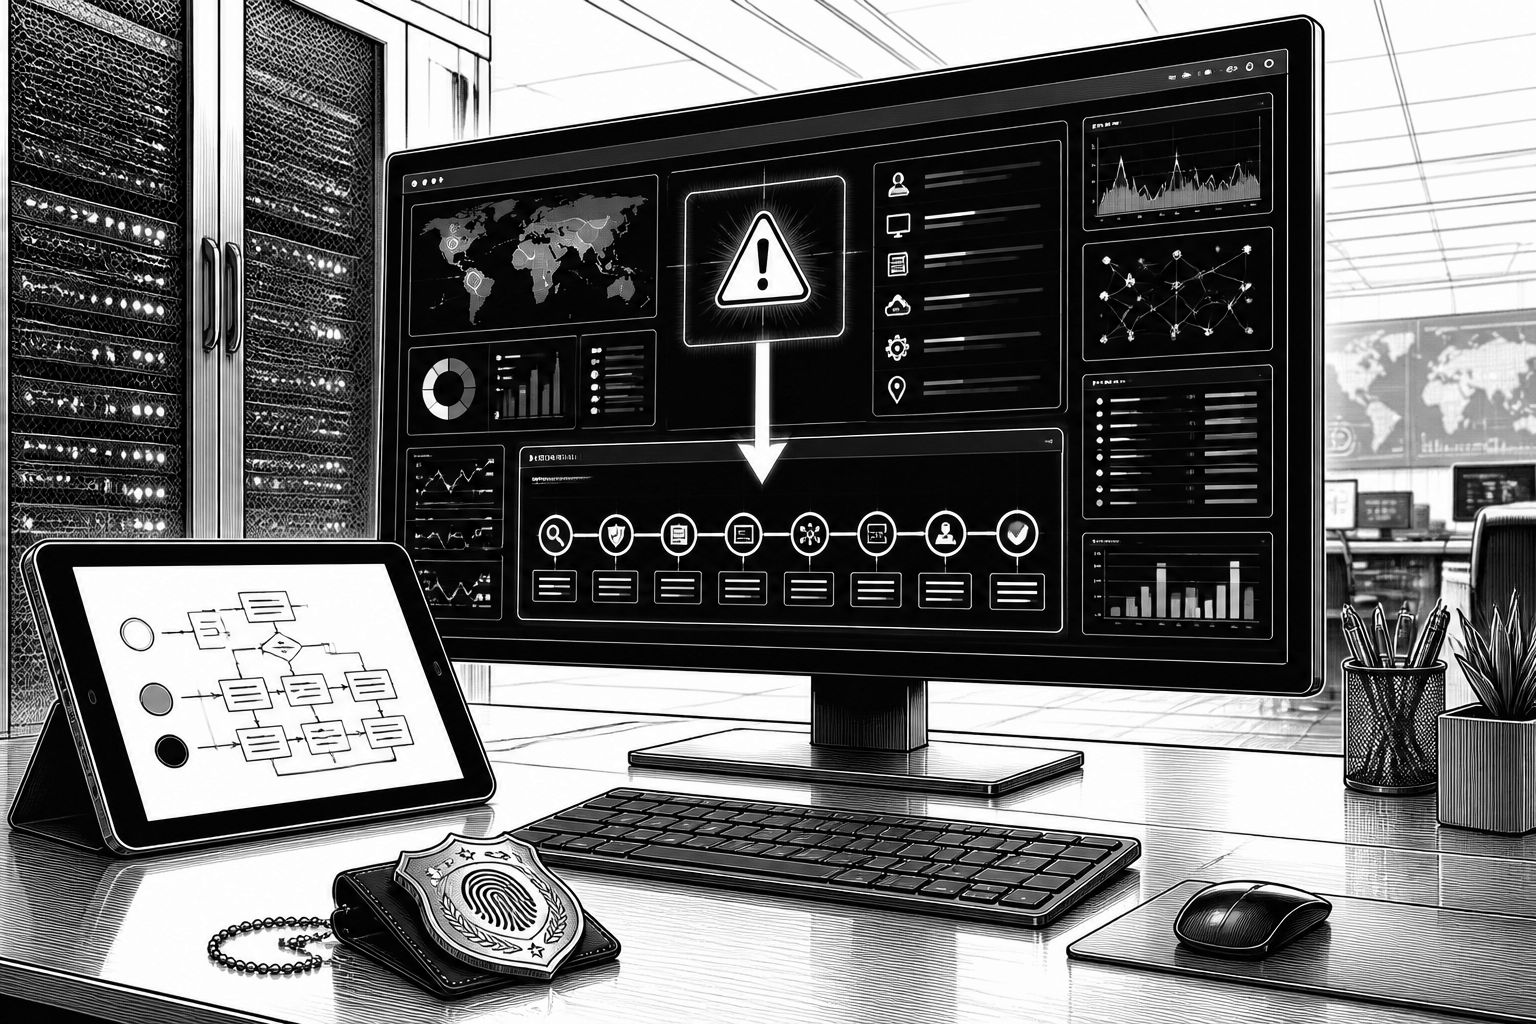
Microsoft nutzt den Kontext der Ignite 2026, um den nächsten Schritt in Richtung agentischer Cybersicherheit zu kommunizieren: Mit Microsoft Perception wird eine Plattform allgemein verfügbar, die zuvor als Project Perception angekündigt war. Im Kern geht es nicht um einzelne KI-Modelle für eine Erkennungsaufgabe, sondern um ein koordiniertes Zusammenspiel spezialisierter Software-Agenten, die Security-Workflows von der ersten Verdachtsmeldung bis zur strukturierten Behebung abbilden sollen. Für Teams, die heute schon mit einem SIEM-Werkzeug arbeiten, ist dabei besonders relevant, dass Perception laut Microsoft direkt im SIEM von Microsoft Defender verankert wird und dadurch Informationen aus dem laufenden Betrieb ohne Medienbrüche verwenden kann.
Technisch wird Perception als dreigliedriges Modell autonomer Agenten beschrieben: Die „rote“ Seite übernimmt eine proaktive Perspektive und sucht potenzielle Angriffswege in der Infrastruktur. Die „blaue“ Seite soll die operative Verteidigung leisten, also Warnmeldungen bewerten und detailreiche Ermittlungen anstoßen. Die „grüne“ Seite priorisiert vorhandene Schwachstellen und koordiniert die erforderlichen Behebungsmaßnahmen. Sicherheits-Playbooks bündeln diese Abläufe, während besonders kritische Aktionen weiterhin eine Freigabe durch menschliche Sicherheitsanalysten verlangen. Damit adressiert Microsoft einen typischen Engpass in der Praxis: Viele Organisationen schaffen es, Anomalien zu erkennen, aber sobald es um koordinierte Maßnahmen geht, steigt der Abstimmungsaufwand und damit die Reaktionszeit.
Im Alltag entscheidet häufig nicht das „Ob“, sondern das „Wie schnell“ und „Wie viel“ aus dem Warnstrom wirklich verwertbar wird. Für die Perception-Triage nennt Microsoft einen Durchschnittswert von rund 80 Prozent der Warnmeldungen in einer typischen Defender-Warteschlange, basierend auf einer Auswertung von etwa acht Millionen Warnungen. Wichtig ist die Einordnung: Microsoft betont, dass daraus keine festen Quoten für einzelne Kundenumgebungen garantiert werden. Gerade in großen Enterprise-Setups hängt die Wirksamkeit stark von der Qualität der vorhandenen Telemetrie, der Korrelation zwischen Quellen und der Definition relevanter Modelle ab. Trotzdem ist der Ansatz markant, weil ein Triage-Agent die Zeitersparnis typischerweise am Anfang der Kette hebelt: Wenn weniger „Noise“ an die menschlichen Analysten durchgereicht wird, können sich Ermittlungen schneller auf die echten Ausreißer konzentrieren.
Perception ist darüber hinaus als Integrationsplattform positioniert und soll über mehrere Ebenen hinweg Sicherheitslagebilder erstellen können. Laut Hersteller bindet das System dafür externe IT- und Sicherheitsdienste ein: Der Ermittlungsagent soll Daten von Okta und AWS nutzen, während der Agent zur Erkennungsentwicklung unter anderem Informationen aus Okta, Salesforce und AWS auswertet. Insgesamt verfügt Perception über mehr als 500 Konnektoren, um unter anderem Entra, Sentinel, Purview und Intune einzubinden sowie Schnittstellen für SIEM-, SOAR- und ITSM-Systeme bereitzustellen. Für Unternehmen ist das mehr als eine Komfortfunktion: Je stärker Erkennung, Investigation und Ticketing- oder Orchestrierungslogik verzahnt sind, desto eher lassen sich Prozesse standardisieren, statt jeden Vorfall manuell neu zusammenzusetzen.
In den Sicherheitsversprechen spiegelt sich außerdem der Druck wider, der durch die steigende Verwundbarkeitsdichte entsteht. Microsoft verweist auf über 96.000 CVE-Einträge im Jahr 2026, nach rund 40.000 im gesamten Jahr 2024, und nennt zugleich Engpässe beim Patchen: 2025 seien nur 26 Prozent der von der US-Behörde CISA gelisteten, aktiv ausgenutzten Schwachstellen tatsächlich gepatcht worden. Der praktische Kern der Perception-Logik liegt damit in der Kombination aus schnelleren Entscheidungen und einer strukturierten Ableitung von Gegenmaßnahmen. Genau hier knüpft das Beispiel an, das Microsoft nennt: Während eine vergleichbare Phishing-Kampagne vor einem Jahr noch etwa 14 Tage gedauert haben soll, sei ein entsprechender Angriff zuletzt in 85 Minuten abgewickelt worden und habe sich dabei von zehn auf 3.000 angegriffene Konten ausgeweitet.
Dass agentische Abwehr keine reine Theorie ist, unterstreichen die genannten frühen Testumfelder. Als Finanzinstitut wird BNY angeführt, das im Rahmen von Project Perception den Einsatz von KI-Agenten für den Handel mit US-Staatsanleihen erprobt haben soll, was in der Kommunikation als Teil der Technologie-Nutzung erscheint. Daneben wird EY mit einem Sicherheitszentrum erwähnt, das Microsoft-Technologien mit internen Kontrollrichtlinien und manipulationssicheren Prüfpfaden verknüpfen will. Konzeptionell ist das ein Hinweis darauf, wie Perception in Organisationen „eingehängt“ werden kann: Nicht jede Maßnahme muss vollständig automatisiert sein, aber die Kette aus Datenaufnahme, Kontextaufbau, Ermittlungslogik und dokumentierter Maßnahmenableitung kann deutlich stärker automatisiert werden, solange Freigaben für die sicherheitskritischen Schritte bestehen.
Offen bleibt vorerst, wie sich das Preisbild konkret ausgestaltet, denn Microsoft nannte laut Quelle keine konkreten Preispunkte. Stattdessen verweist der Konzern auf integrierte Kosten-Dashboards und Schätzwerkzeuge. Für die Marktperspektive ist das dennoch relevant, weil solche Tools in der Praxis häufig darüber entscheiden, ob agentische Systeme dauerhaft in produktiven Workflows laufen dürfen. Für die nächsten Monate sind zudem einige Funktionen noch im Vorschau-Status: Dazu zählen automatisierte Web-App-Penetrationstests sowie Maßnahmen zur Risikoreduktion für Microsoft-Umgebungen, AWS und Google Cloud. Gleichzeitig ist das Spektrum der bereits freigeschalteten Kernmodule breit, darunter Recon Agent, Alert Triage, Attack Investigation, Detection Authoring, Threat Intelligence und Posture Prioritization.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft Perception: KI-Agenten automatisieren Erkennung und Abwehr von Phishing" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft Perception: KI-Agenten automatisieren Erkennung und Abwehr von Phishing" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft Perception: KI-Agenten automatisieren Erkennung und Abwehr von Phishing« bei Google Deutschland suchen, bei Bing oder Google News!