
LONDON (IT BOLTWISE) – Apple liefert Sicherheitsupdates für iOS, iPadOS, macOS, watchOS und visionOS nach. Im Fokus stehen Schwachstellen rund um Bluetooth, AirPlay und die App „Nachrichten“, inklusive möglicher Angriffe in der Nähe. Zusätzlich stopft Apple eine Lücke in „App Intents“, die einem Angreifer Zugriff auf sensible Nutzerdaten ermöglicht haben könnte. Betroffene sollten die Updates zeitnah installieren, auch wenn bislang keine aktive Ausnutzung bekannt sei.
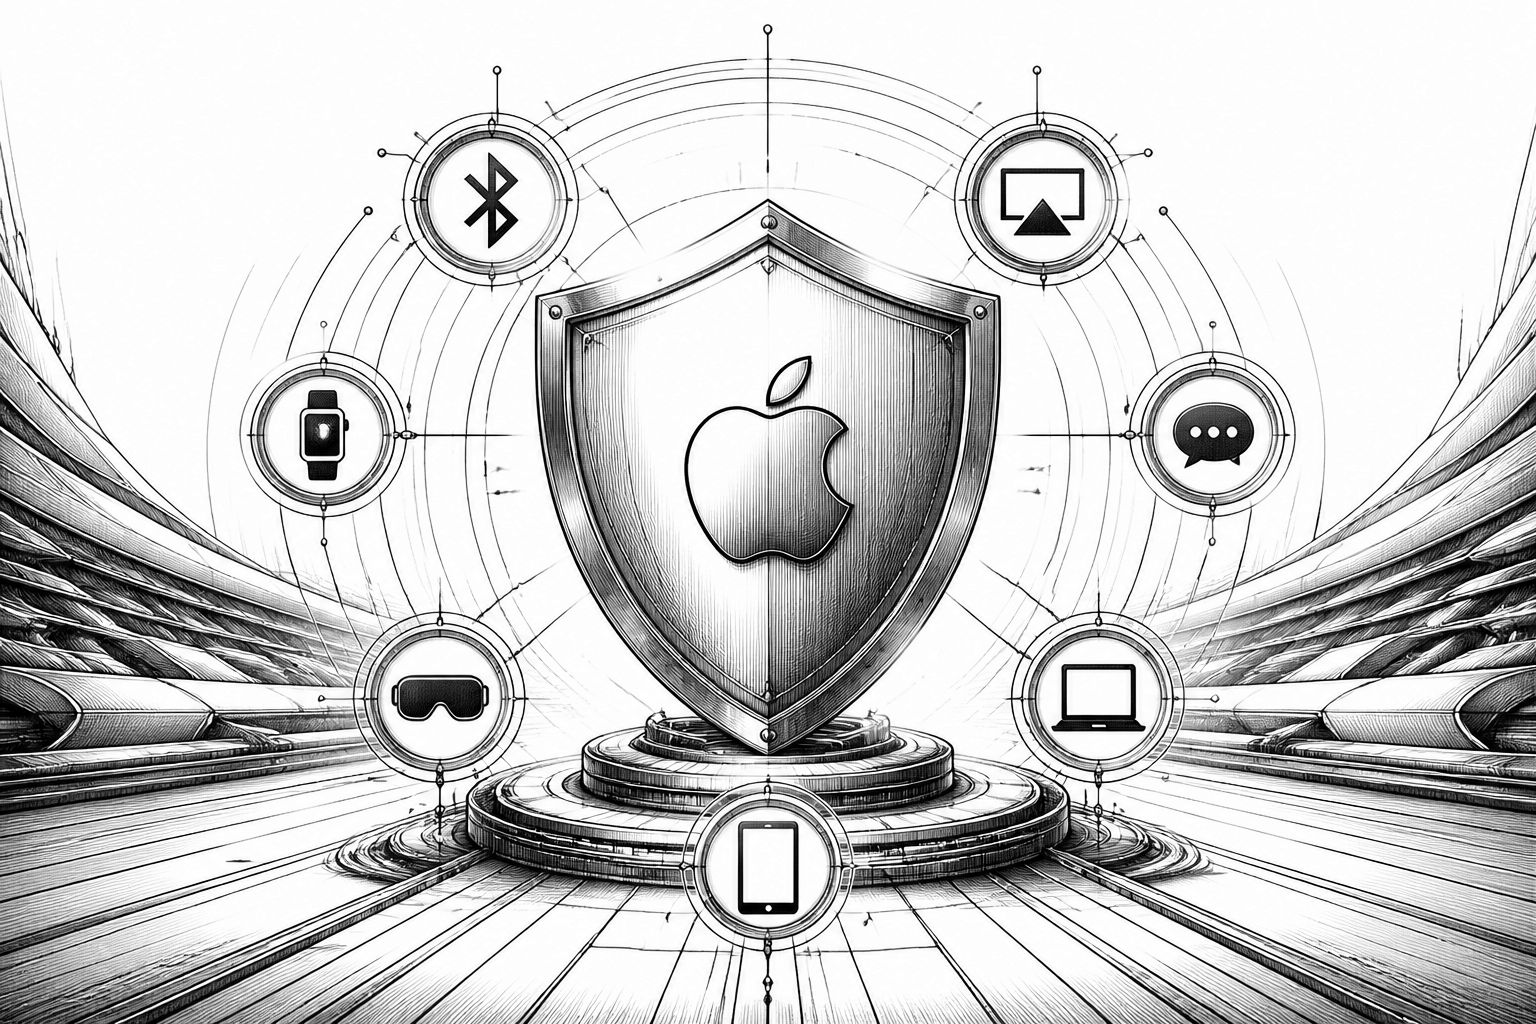
Apple hat Sicherheitsupdates für mehrere seiner Betriebssysteme veröffentlicht, darunter auch Korrekturen für ältere Versionen. Betroffen sind iOS, iPadOS, macOS, watchOS und visionOS; die Aktualisierungen schließen Lücken, die insbesondere Bluetooth, AirPlay und die App „Nachrichten“ betreffen. Wichtig ist dabei weniger der Zeitpunkt allein, sondern das Muster der Fehler: Es geht um Angriffswege, die entweder eine Reichweite in der Nähe ausnutzen oder sensible Kommunikations- und Gruppenfunktionen der Geräte berühren. Nach den bisherigen Erkenntnissen wurde keine der Lücken aktiv ausgenutzt, dennoch empfiehlt Apple eine zeitnahe Installation, weil die Schwachstellen gerade in Kombination mit praktischen Geräteszenarien relevant werden.
Bei Bluetooth beschreibt Apple mehrere zusammenhängende Probleme, die unterschiedliche Stufen eines Angriffs abdecken. Einige Lücken sollen es einem Angreifer in Bluetooth-Reichweite erlauben, ein fremdes Gerät mit dem Nutzergerät zu koppeln, ohne dass der Nutzer selbst aktiv eingreifen muss. Dazu kommt eine Gruppe von Fehlern, die die Begrenzung der Versuche für den Kopplungscode umgeht; diese Sperre verhindert normalerweise, dass bösartige Apps systematisch Code-Kombinationen durchprobieren. Eine letzte Bluetooth-Lücke zielt offenbar auf den Prozessspeicher: In der Nähe könnte ein Angreifer dabei den Speicherzustand manipulieren, was im Extremfall zu einem App-Absturz oder einer Übernahme von App-Kontext führen kann.
Ähnlich eng ist die Verzahnung bei AirPlay: Apple nennt zwei Korrekturen, die auf Kopplungsmechanismen abzielen. Eine Änderung verhindert demnach, dass ein Angreifer in Bluetooth-Reichweite die Begrenzung für AirPlay-Kopplungscodes aushebeln kann. Die zweite schließt eine vergleichbare Umgehung für Personen im selben WLAN. Für Administratoren und IT-Verantwortliche ist das deshalb mehr als „nur“ ein Kryptografie-Fix: AirPlay wird in vielen Haushalten und in öffentlichen Umfeldern genutzt, von Konferenzräumen bis zu vernetzten Entertainment-Setups. Wer Geräte im öffentlichen Raum einsetzt oder regelmäßig öffentliches WLAN verwendet, sollte die Updates priorisieren und nicht bis zum nächsten Wartungsfenster warten.
Auch die App „Nachrichten“ rückt in den Fokus, weil sie direkt in iMessage-Gruppen-Workflows eingreift. Laut den Informationen zu den Korrekturen könnte ein Angreifer aus der Ferne unberechtigt an einem iMessage-Gruppenchat teilnehmen und anschließend Nachrichten lesen. Eine weitere Schwachstelle soll neu hinzugefügten Gruppenmitgliedern den Zugriff auf Nachrichten erlauben, die vor ihrem Beitritt gesendet wurden. Entscheidend ist hierbei die zeitliche und organisatorische Komponente: Gruppen verändern sich in der Praxis häufig, und genau solche „dynamischen“ Zustände sind in der Angriffslogik relevant. Zudem fällt auf, dass die beschriebenen iOS-/watchOS-Varianten (genannt werden iOS 18.7.12 und watchOS 26.6.6.1) diese beiden Korrekturen nicht enthalten, was darauf hindeutet, dass ältere Builds offenbar nicht in denselben Fehlerraum fallen.
Ergänzend schließt Apple eine Lücke in „App Intents“. Diese Funktion erlaubt es Apps, Aktionen für Siri, Kurzbefehle und Spotlight anzustoßen und damit in Nutzer-Workflows einzudringen, die sonst stark vom Betriebssystem kontrolliert werden. Die Sicherheitskorrektur soll verhindern, dass eine App über diese Schnittstelle Zugriff auf sensible Nutzerdaten erlangen kann. In der Meldung wird außerdem erwähnt, dass für macOS 27.2.1 offenbar keine entsprechende Korrektur vorgesehen ist, wodurch sich für Nutzer mit gemischter Apple-Landschaft (Laptop plus Mobilgeräte) eine gezielte Update-Planung anbietet: Nicht jedes System ist notwendigerweise synchron betroffen, und genau diese Abweichungen sollte man beim Rollout berücksichtigen.
Konkrete Priorität sollten vor allem Geräte erhalten, die besonders häufig „Angriffsfläche“ bieten: Smartphones und Watches im öffentlichen Raum, Geräte in Bluetooth-Reichweite fremder Hardware sowie Endpunkte, die sich mit öffentlichen WLAN-Netzen verbinden. Der Grund ist pragmatisch: Je näher der Angreifer im relevanten Protokollkontext sitzt, desto eher greifen Schwachstellen, die Kopplungsvorgänge oder Gruppenmitgliedschaften aus der Distanz beeinflussen. In der Praxis bedeutet das auch, dass Security-Teams nicht nur „alle Updates“ fordern sollten, sondern die Reihenfolge an Nutzungsszenarien koppeln: Teams, die viel in Coworking-Spaces arbeiten oder in Veranstaltungsumgebungen präsentieren, profitieren besonders von einer frühen Aktualisierung.
Für die Umsetzung lohnt außerdem ein Blick auf die konkrete Versionierung: Die Korrekturen werden unter anderem für iOS 27.2.1, iPadOS 27.2.1 und watchOS 27.2.1 genannt, ebenso für visionOS 27.2.1. macOS 27.2.1 bleibt bei der App-Intents-Korrektur offenbar außen vor, während andere Fixes je nach Systemvariante greifen können. Wer im Betrieb Updates aus Sicherheitsgründen testet oder verzögert ausrollt, sollte die Tests daher nicht nur auf „System lässt sich starten“ reduzieren, sondern gezielt prüfen, ob Bluetooth-Kopplungen, AirPlay-Verbindungen und iMessage-Gruppenprozesse wie gewohnt funktionieren. Damit bleibt die Nutzererfahrung stabil, während die Geräte gleichzeitig die geschlossenen Sicherheitslücken in Bluetooth-, AirPlay- und Nachrichtenpfaden abdecken.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Apple schließt Bluetooth-, AirPlay- und iMessage-Lücken mit neuen Updates" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Apple schließt Bluetooth-, AirPlay- und iMessage-Lücken mit neuen Updates" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Apple schließt Bluetooth-, AirPlay- und iMessage-Lücken mit neuen Updates« bei Google Deutschland suchen, bei Bing oder Google News!