
MÜNCHEN / LONDON (IT BOLTWISE) – Nach einer schwerwiegenden Sicherheitslücke haben viele Webseiten bayerischer Behörden und Einrichtungen ihren Betrieb wieder aufgenommen. Weltweit stellten Anbieter ihre Internetangebote nach Warnungen vorübergehend still, darunter Ministerien, Kommunen und Landratsämter. Auch Polizei- und Gesundheitseinrichtungen sowie Unternehmen waren betroffen. Bislang sind keine Hackerangriffe in Verbindung mit der Lücke bekannt geworden.
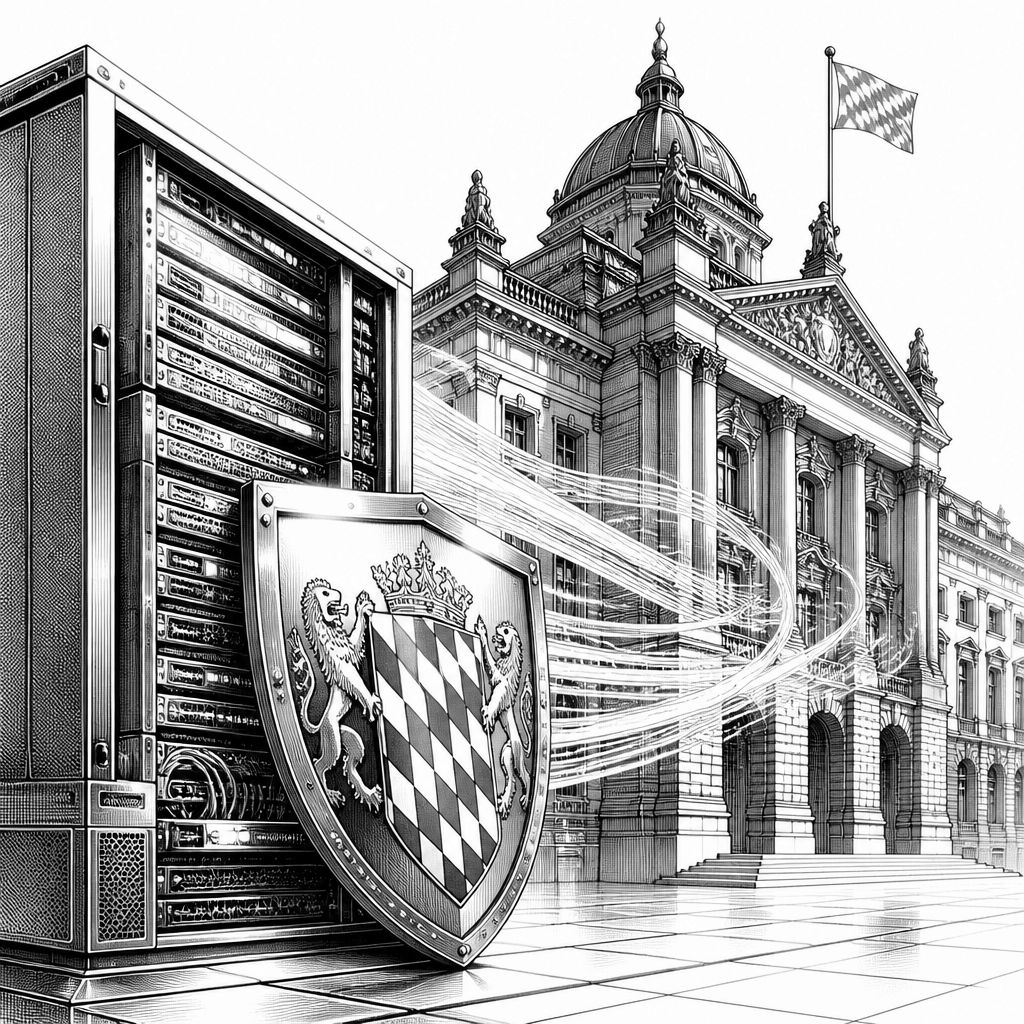
In Bayern sind die Folgen einer Sicherheitslücke mittlerweile spürbar abgeklungen: Die wegen des Problems vorsorglich abgeschalteten Webseiten und Onlinedienste bayerischer Behörden sowie weiterer Einrichtungen sind größtenteils wieder online. Laut dem Bericht aus der Region betraf das nicht nur Ministerien, Kommunen oder Landratsämter, sondern auch weitere Bereiche wie Polizei- und Krankenhauseinrichtungen. Ebenso waren Unternehmen betroffen, die offenbar auf denselben technischen Unterbau setzen. Genau in solchen Momenten zeigt sich, wie eng die öffentliche Verwaltung mit der allgemeinen Web-Infrastruktur verflochten ist: Wenn eine zentrale Komponente im Webstack wackelt, trifft es nicht nur „die eine“ Zielgruppe, sondern ganze Ökosysteme aus Portalen, Formularen und internen Informationsseiten.
Technisch liegt der Kern der Störung in einer neu entdeckten, schwerwiegenden Sicherheitslücke in der Programmiersprache PHP. PHP ist seit Jahren eine der am häufigsten eingesetzten serverseitigen Technologien, weil sie sich für schnelle Webanwendungen eignet und in vielen Projekten historisch gewachsen ist. Der Bericht nennt die Bandbreite der betroffenen Systeme ausdrücklich: von einfachen Blogs über große Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen. Besonders wichtig ist dabei, dass viele Organisationen nicht nur eigene PHP-Anwendungen betreiben, sondern auch Komponenten wie WordPress oder andere CMS-Setups, die wiederum auf PHP und dessen Laufzeitumgebung basieren. Wenn die Schwachstelle in der Laufzeit oder in typischen Verarbeitungswegen liegt, kann das theoretisch jede Anwendung gefährden, die nicht konsequent gepatcht und abgesichert ist.
Die Reaktion wirkt dabei wie ein klassisches Muster aus dem Incident Response-Playbook: Nach Warnungen haben zahlreiche Anbieter weltweit ihre Internetangebote vorübergehend stillgelegt. Dieses Vorgehen ist häufig weniger ein Zeichen von Hilflosigkeit als vielmehr eine bewusste Reduktion von Angriffsfläche. Sobald der Verdacht besteht, dass eine Schwachstelle ausgenutzt werden kann, ist es für Organisationen mit hohen Anforderungen an Verfügbarkeit und Integrität oft der schnellste Weg, erst einmal den Publikumsverkehr zu stoppen, bis Patches und Gegenmaßnahmen greifen. Für Betreiber von Behördenportalen ist das zusätzlich deshalb relevant, weil dort oft zeitkritische Funktionen hängen: Informationsangebote, Services und Kontaktwege müssen erreichbar bleiben. Der Preis für die Vorsorge ist aber, dass Nutzer und Bürger in der Abschaltphase kurzfristig keinen Zugriff haben.
Gleichzeitig betont der Bericht, dass bislang im Zusammenhang mit der Sicherheitslücke keine Hackerangriffe bekanntgeworden sind. Das ist aus Sicht der Risikoabschätzung eine entscheidende Information, denn sie verschiebt die Bewertung von „es ist bereits aktiv ausgenutzt“ hin zu „es besteht ein akutes Risiko, das bisher offenbar nicht massenhaft zu erfolgreichen Kompromittierungen geführt hat“. Für IT-Leitungen und Security-Teams bedeutet das praktisch: Auch wenn die Lage sich beruhigt, darf die Arbeit nicht aufhören. Bei PHP-gestützten Anwendungen reicht es typischerweise nicht, nur die Weboberfläche wieder freizuschalten; nötig sind auch Prüfungen im Hintergrund, etwa ob Updates vollständig eingespielt sind, ob betroffene Module und Abhängigkeiten aktualisiert wurden und ob zentrale Schutzmechanismen wie Web Application Firewalls (sofern vorhanden) passende Signaturen oder Regeln greifen.
Ein weiterer Punkt ist die betriebliche Realität hinter „Wieder online“: Das Zurückdrehen eines Notfallmodus kann in der Praxis gestaffelt erfolgen. Häufig werden zunächst statische Inhalte oder weniger kritische Bereiche reaktiviert, bevor komplexe Funktionen mit Formularlogik, Login-Prozessen oder Shop-Anbindungen folgen. Gerade bei CMS-Setups und Individualanwendungen ist außerdem die Frage relevant, welche PHP-Versionen und Konfigurationen im Einsatz sind. Unterschiedliche Patchstände oder fein abgestimmte Einstellungen können darüber entscheiden, ob eine Anwendung weiterhin als angreifbar gilt. Für die Verantwortlichen in Kommunen und Landratsämtern ist das oft eine Herausforderung, weil die Anwendungen nicht immer zentral für alle Standorte identisch betrieben werden. Gleichzeitig zeigt der Vorfall, wie wichtig ein wiederholbarer Patch-Prozess ist, der sowohl das Betriebssystem als auch die Laufzeitumgebung und die Anwendungslogik einbezieht.
Markt- und Branchenmäßig macht die Meldung deutlich, wie wenig „Webtechnologie“ heute in Silos existiert. Wenn eine verbreitete Programmiersprache wie PHP betroffen ist, müssen nicht nur einzelne Unternehmen handeln, sondern auch Dienstleister, Hosting-Umgebungen und Betreiber von gemeinsamen Plattformen. Dass im Bericht ausdrücklich auch Unternehmen außerhalb des öffentlichen Sektors genannt werden, unterstreicht diese Breite. Aus Sicht der Entwicklercommunity ist der Vorfall zugleich ein Hinweis auf den Wert von Software-Hygiene: regelmäßige Abhängigkeiten-Updates, konsequente Versionierung, automatisierte Sicherheitschecks und eine saubere Trennung zwischen Code, Konfiguration und Infrastruktur. Wer das in normalen Zeiten strukturiert, kann im Ernstfall schneller von „vorsorglich offline“ zu „kontrolliert reaktiviert“ wechseln.
Für die nächsten Tage bleibt entscheidend, wie stabil die Systeme nach dem Zurückschalten laufen und welche Spuren gegebenenfalls doch noch entdeckt werden. Auch ohne bekannte Angriffe lohnt sich eine strukturierte Nachbereitung: Logs prüfen, ungewöhnliche Requests auswerten, Integritätschecks durchführen und Zugriffswege untersuchen, die in typischen Ausnutzungsabläufen eine Rolle spielen könnten. Besonders in Umgebungen, die Bürgerservices bereitstellen, sollten Betreiber zudem die Nutzerkommunikation berücksichtigen, etwa um Missverständnisse während der Wiederinbetriebnahme zu vermeiden. Insgesamt zeigt der Vorfall in Bayern vor allem eines: Sicherheitslücken in grundlegenden Technologien treffen nicht nur einzelne Webprojekte, sondern ganze Behördenlandschaften – und die Rückkehr in den Normalbetrieb funktioniert nur, wenn technische Korrektur, Validierung und Monitoring im Zusammenspiel stehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bayern: Behörden-Homepages nach PHP-Sicherheitslücke wieder online" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bayern: Behörden-Homepages nach PHP-Sicherheitslücke wieder online" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bayern: Behörden-Homepages nach PHP-Sicherheitslücke wieder online« bei Google Deutschland suchen, bei Bing oder Google News!