


LONDON (IT BOLTWISE) – Aus einer Bitget-Hot-Wallet sind am 24. September 2026 innerhalb etwa einer Stunde rund 183 Millionen US-Dollar an Krypto-Assets in Richtung einer neu erstellten Adresse abgezogen worden. Ein frisch angelegtes Wallet wechselte binnen sechs Minuten 19,67 Millionen USDT0 gegen 7.111 ETH auf Arbitrum und bezahlte dabei bis zu 5% über dem Marktpreis. Bitget bestätigt den Vorfall und stellt in Aussicht, dass die Verluste in den User-Protection-Fund fallen, während die Cold Wallets als weiterhin sicher gelten. Für Nutzer bleibt dennoch zentral, wie schnell Auszahlungen nach so einem Muster wieder freigegeben werden.
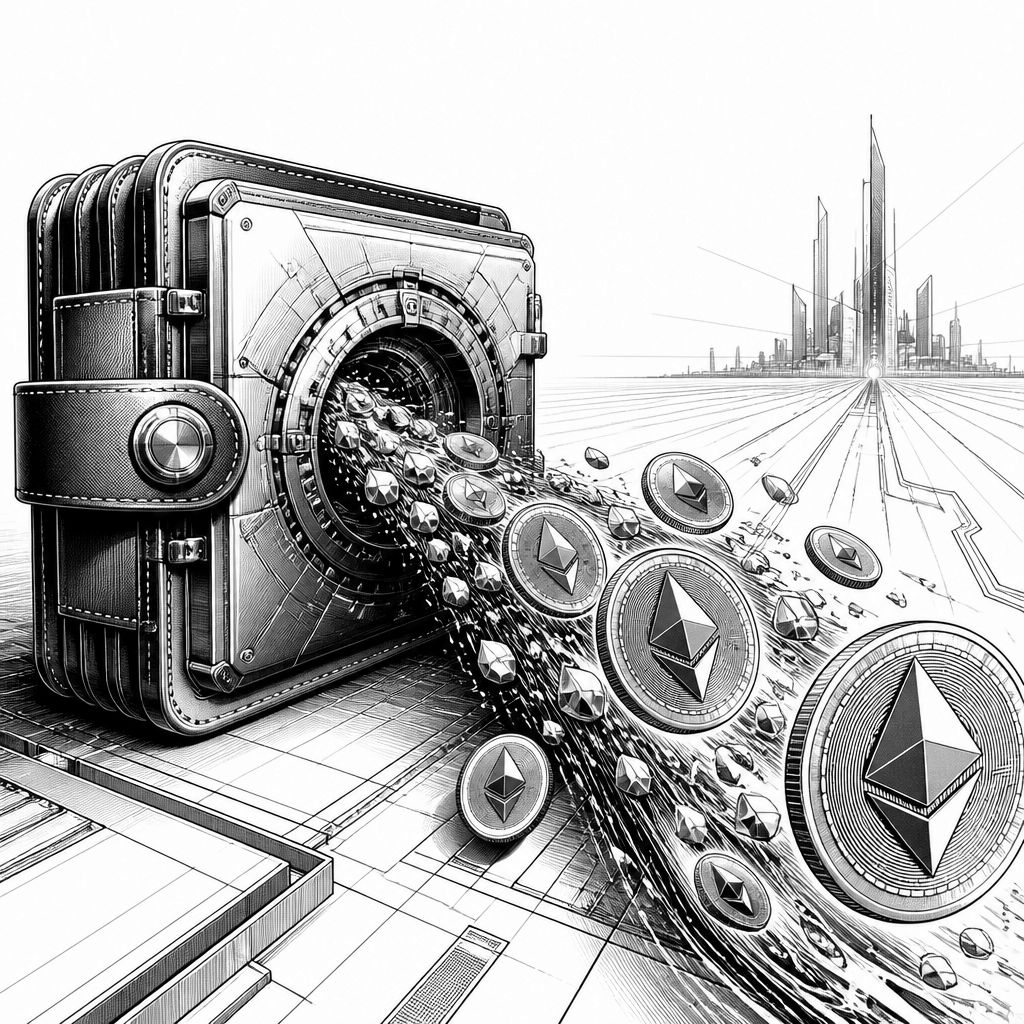
Der Vorfall beginnt nicht mit einer offiziellen Störungsmeldung, sondern mit einem Muster, das auf der Kette auffällt: Innerhalb von etwa einer Stunde wurden bei Bitget-zugeordneten Wallets rund 183 Millionen US-Dollar an Krypto-Assets über mehrere Token hinweg in Richtung einer einzigen Zieladresse verschoben. Zu den betroffenen Beständen zählten unter anderem ETH, USDT, USDC, AVAX und BNB. Für die Beurteilung des technischen Ablaufs ist diese Verdichtung entscheidend: So ein „Single-Destination“-Schema ist häufig dann zu sehen, wenn Angreifer schnell Liquidität bündeln, bevor sie sie auf mehrere weitere Adressen verteilen.
Besonders auffällig war dabei ein frisch erstelltes Wallet, das innerhalb von sechs Minuten 19,67 Millionen USDT0 einsetzte, um 7.111 ETH auf Arbitrum zu kaufen. Der Kauf lief über dezentrale Börsen-Mechanismen, konkret über UniswapX und 1inch Fusion, also über Routen, bei denen die Ausführung direkt on-chain erfolgt und typischerweise keine zentrale Gegenpartei eingeschaltet wird. Der Preisaufschlag von bis zu 5% über dem Marktwert wirkt dabei wie ein Hinweis auf Priorität für Tempo statt Optimierung: In Situationen, in denen Transaktionen in kurzer Zeit „durchrutschen“ müssen, zahlen Angreifer oft einen Aufschlag, um Slippage zu minimieren und ihre Ausführung zu beschleunigen.
Bitget unterscheidet in seiner Darstellung klar zwischen Cold Wallets und Hot Wallets. Cold Wallets, also Wallets, die offline für die langfristige Verwahrung genutzt werden, sollen „vollständig sicher“ geblieben sein; betroffen gewesen sei ausschließlich der Bereich der Hot Wallets, die online mit dem operativen Tagesgeschäft verbunden sind. Genau diese Aufteilung erklärt auch, warum in der Praxis nach einem solchen Muster oft zuerst Auszahlungen „gebremst“ werden: Wenn ein Exchange-Betriebsmittel kompromittiert wirkt, kann das Team versuchen, Abflüsse zu stoppen, während es die betroffenen Schlüssel, Transaktionsketten und internen Validierungsroutinen verifiziert. Aus Nutzersicht manifestiert sich das dann als „blockierte Withdrawals“ bis zur Freigabe.
Aus Sicht der forensischen Beobachtung spielte auch die Community der On-Chain-Analysten eine Rolle. Berichten zufolge wurden die ungewöhnlichen Bewegungen zunächst als potenzieller Hack markiert, bevor sich der Verdacht verfestigte und die Transaktionen zeitlich eng liefen. Der Ablauf lässt sich technisch so lesen: Erst wird Kapital über mehrere Token hinweg in einen Engpass überführt, dann folgt die schnelle Umwandlung in liquide Vermögenswerte (hier ETH) an einer Chain-spezifischen Börsenumgebung. Dass ETH als dezentrale Währung „härter zu beschlagnahmen“ ist als ein stablecoin-basiertes Guthaben, ist weniger eine juristische als eine praktische Frage der Erreichbarkeit: Je nachdem, wie effizient nachgelagerte Kontrollen greifen, ist die Geschwindigkeit der Abwicklung für die Angreifer ein zentraler Vorteil.
Bitget stellt zusätzlich den Schutzmechanismus in den Vordergrund. CEO Gracy Chen bestätigt, dass die Verluste in den User Protection Fund fallen, der aktuell über 464 Millionen US-Dollar verfügt. Für das Risikomanagement ist das zweigeteilt: Einerseits reduziert ein solcher Fonds das akute „Kundenrisiko“ nach einem Diebstahlereignis; andererseits ersetzt er nicht die operative Frage, wie schnell ein Exchange Wiederherstellung und Auszahlung sicherstellt. Gerade in der Initialphase entscheiden Ausfall- und Sperrmechanismen, ob sich ein Angriffsfenster auf Minuten beschränkt oder in Stunden eskaliert. Dass Outflows aus öffentlich labelbaren Wallets etwa sechs Minuten nach der ersten verdächtigen Transaktion stoppten und anschließend mindestens weitere 20 Minuten ruhig blieben, passt zu einem kurzfristigen Eingriff durch den Betreiber.
Der Markt kennt solche Szenarien bereits, auch wenn sich die Details je nach Angriffsmethode unterscheiden. Schon 2025 wurde berichtet, dass ein Wettbewerber durch einen Spoofing-Ansatz bei einer Cold-Wallet-Überweisung massive Verluste hinnehmen musste, wobei der Zugriff über eine manipulierte Signaturdarstellung erfolgte. In Summe zeigt das Bild der letzten Jahre: Angriffe zielen nicht nur auf Schlüssel oder Infrastruktur, sondern ebenso auf die „Mensch- und Prozessschicht“ rund um Freigabe, Signatur und Bereitstellung. Für IT-Teams bedeutet das, dass das klassische „Keys-only“-Denken zu kurz greift: Segmentierung der Hot-Wallet-Umgebungen, rollenbasierte Freigaben, Transaktionslimits, Monitoring der Wallet-Labels sowie harte Notfall-Playbooks für Stornierung und Sperre gehören in ein zusammenhängendes Sicherheitsdesign.
Welche Konsequenzen das für Unternehmen und Entwickler hat, hängt nun vor allem von zwei Punkten ab: Erstens, wie transparent und nachvollziehbar die Wiederherstellung nach einem Hot-Wallet-Vorfall gegenüber Kunden umgesetzt wird, und zweitens, ob der Betreiber parallel harte Signale aus dem Ereignis in dauerhafte Kontrollen überführt. Für die Branchenpraxis heißt das auch: On-Chain-Monitoring wird vom „Nice-to-have“ immer stärker zum operativen Kontrollinstrument, weil es sich zeitlich mit Transaktionsflüssen koppeln lässt. In einem Umfeld, in dem KI-gestützte Erkennungsmuster zunehmend eingesetzt werden, bleibt die Kernfrage jedoch gleich: Wie schnell wird aus auffälligen Transaktionen eine konkrete technische Gegenmaßnahme, die den Abfluss real stoppt und nicht nur den Alarm auslöst.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bitget-Hack: 350 Millionen in Krypto abgezogen – Hot Wallet betroffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bitget-Hack: 350 Millionen in Krypto abgezogen – Hot Wallet betroffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bitget-Hack: 350 Millionen in Krypto abgezogen – Hot Wallet betroffen« bei Google Deutschland suchen, bei Bing oder Google News!