


LONDON (IT BOLTWISE) – Aus XRP-Ledger-Daten geht hervor, dass ein Angreifer nach dem Bitget-Breach gestohlene XRP in einem Volumen von rund 83 Millionen US-Dollar über mehrere Wallets verschoben hat. Etwa 54 Millionen XRP verließen dabei zunächst fünf Empfänger-Wallets, während insgesamt noch rund 75 Millionen US-Dollar in den ursprünglichen Konten verblieben. Der zentrale Unterschied: Ripple kann XRP nicht wie zentral verwaltete Stablecoins gezielt sperren. Für die Rückeroberung hängt die Chance damit stärker davon ab, wohin die Gelder als Nächstes wandern.
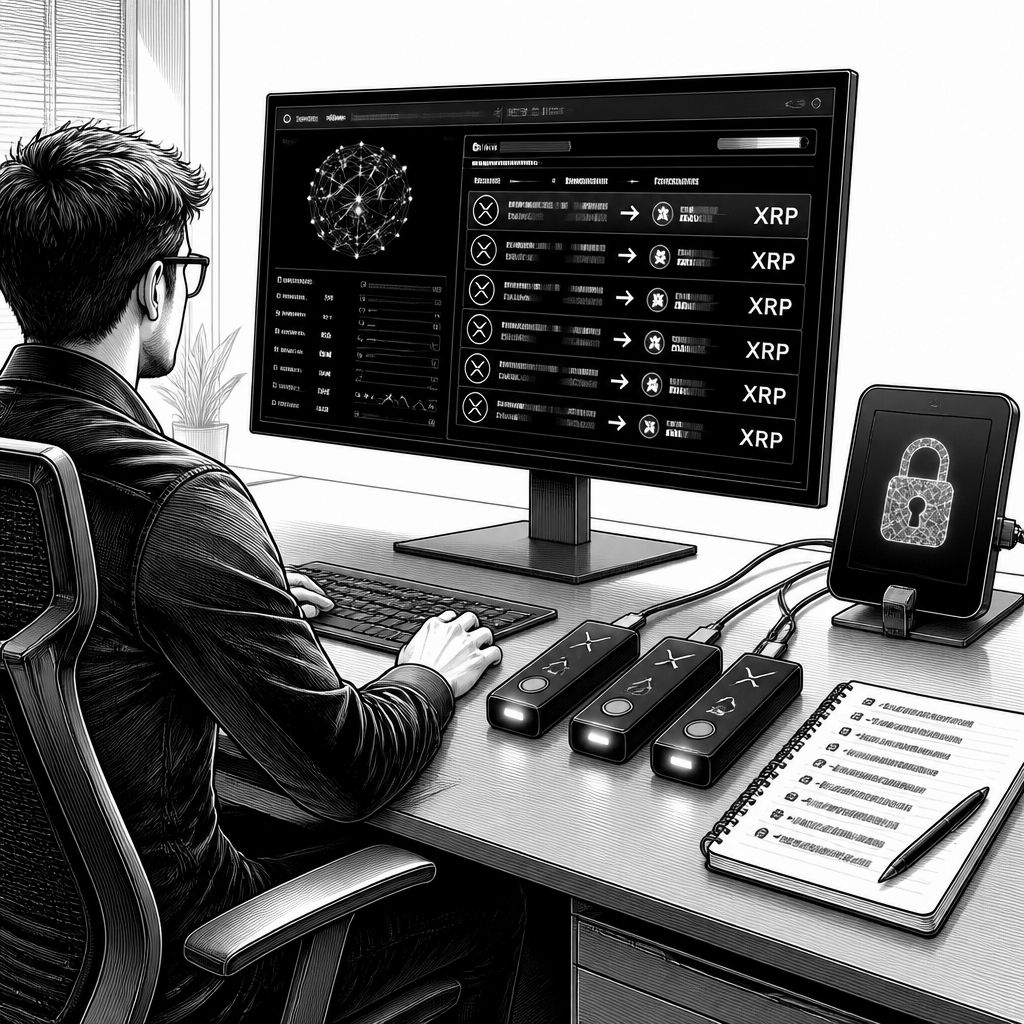
Die Debatte um die Wiederbeschaffung gestohlener Krypto-Assets nach einem Börsen-Hack bekommt mit dem jüngsten Bitget-Vorfall neue Brisanz. Nach Auswertung von XRP-Ledger-Transaktionsdaten soll der Angreifer rund 83 Millionen US-Dollar in XRP aus drei sogenannten Holding-Wallets bewegt haben. Gleichzeitig zeigt die gleiche Datenbasis ein deutliches Muster: Von ursprünglich knapp 103 Millionen XRP, die zunächst in fünf Wallets eingingen, seien etwa 54 Millionen XRP aus diesen fünf Empfängerkonten abgeflossen. Bis zum Zeitpunkt der Betrachtung sollen noch rund 75 Millionen US-Dollar in den ursprünglichen Konten verblieben sein. Diese Zahlen sind nicht nur ein Stimmungsindikator für den Schadensumfang, sie sind auch eine Art Stresstest für die technischen Grenzen verschiedener Token-Typen.
Was in solchen Fällen oft untergeht, ist die strukturelle Frage, ob ein Token überhaupt durch den Emittenten oder durch das Ökosystem selbst mit Sperrmechanismen „gebremst“ werden kann. XRP ist der native Vermögenswert des XRP Ledger. Genau hier liegt der Kernunterschied zu gängigen, issuer-gesteuerten Stablecoins wie USDC und USDT: Während Stablecoins in der Regel über Kontrollfunktionen auf Emittentenebene verfügen, die das Blockieren bestimmter Adressen oder Guthaben ermöglichen, greift beim XRP-Ledger-Freeze-Konzept ein anderes Modell. Ripple als Emittent hat demnach keine eingebaute Möglichkeit, den Transfer oder die Verwendbarkeit von gestohlenem XRP durch einen Angreifer aus der Ferne zu blockieren. Freeze-Regeln beziehen sich vielmehr auf Token, die auf dem Ledger ausgegeben wurden, nicht aber auf XRP selbst. Praktisch heißt das: Sobald XRP in einer wallet-basierten Umgebung landet, die der Angreifer kontrolliert, wird eine direkte „Knopf-durch-emittent“-Sperrung erheblich schwerer.
Der Vergleich mit USDC und USDT zeigt, warum diese Unterscheidung in der Operative so viel ausmacht. Laut den Angaben zur laufenden Reaktion sollen Circle und Tether, die Emittenten der beiden Stablecoins, in Zusammenhang mit dem Angriff rund 320.000 US-Dollar eingefroren haben. Technisch betrachtet ist das ein Hinweis darauf, dass die jeweiligen Systeme Blacklisting oder addressbasierte Sperrlogik unterstützen. Zusätzlich kommt hinzu, dass Stablecoin-Transfers zwar auch auf öffentlichen Ledgern stattfinden, die „Wirksamkeit“ einer Sperre aber häufig am Token-Controlling-Modell hängt: Nicht jede Bewegung auf dem Chain-Level wird automatisch in einen realen Nutzungsstop übersetzt. Gerade für Exchange-Operatoren entsteht daraus ein zweigeteiltes Lagebild: Sie können zwar oft Konten innerhalb ihrer Plattformen beschränken und Abhebungen verhindern, aber sie haben nicht zwingend die Möglichkeit, den Token selbst vollständig aus einer attacker-controlled Wallet heraus einzufrieren.
Aus diesem Grund verschiebt sich die eigentliche Rückeroberungsstrategie weg von einer rein technischen „Sperre durch Dritte“ und hin zu einem operativen Kaskadenansatz. Wenn gestohlene XRP zunächst in einer Angreifer-Wallet verbleiben, bleibt deren Bewegungsfreiheit hoch, solange keine Maßnahmen an den Zielknoten greifen. Die entscheidende Frage lautet deshalb nicht nur „Wie viel wurde gestohlen?“, sondern „Wohin wandert der Bestand als Nächstes?“. Sobald XRP bei einer zentralisierten Börse oder auf einer Plattform landet, die eingehende Adressen erkennen und dann kontenbezogene Restriktionen setzen kann, steigen die Chancen, den Liquiditätsabfluss zu begrenzen. Diese Logik ähnelt einem Ermittlungs- und Durchsetzungsprozess, nur dass er hier stark vom technischen Handshake zwischen Wallet-Ebene und Exchange-Regelwerk abhängt. Damit wird Recovery auch zeitkritischer: Wer schneller die relevanten Empfängeradressen identifiziert, kann eher in die Abwicklungslogik eingreifen.
Interessant ist zudem, dass der Vorfall als eine Art Präzedenzfall für das Einfrieren gestohlener Stablecoins ohne vorherige gerichtliche Anordnung diskutiert werden könnte. Die zugrundeliegende Idee: Bei Token-Typen, die emittentenseitig oder über Token-Mechanismen kontrolliert werden, kann ein Sperrprozess selbst dann greifen, wenn noch keine formale Rechtsentscheidung vorliegt. Das bedeutet allerdings nicht, dass solche Maßnahmen immer automatisch und ohne Aufwände durchführbar sind. Vielmehr erfordert es abgestimmte Prozesse zwischen Emittent, Compliance- und Security-Teams sowie den betroffenen Börsen. Für Unternehmen, die Krypto-Assets verwalten, ist das eine wichtige Erkenntnis: Sicherheits-Playbooks sollten nicht nur „Geldfluss erkennen“ enthalten, sondern auch „welcher Token-Typ erlaubt welche Art von Gegenmaßnahmen“.
Für das Ökosystem insgesamt verschärft sich damit auch die Wettbewerbsdynamik rund um Wallet-Tracking, Risikosignale und automatische Sperr-Workflows. Wenn Stablecoin-Emittenten in der Lage sind, addressbasierte Sperren auszulösen, entsteht ein praktischer Vorteil in der Schadensbegrenzung. Gleichzeitig bleiben öffentliche Ledger transparent: Transaktionshistorien lassen sich nachverfolgen, aber die Handlungsfähigkeit hängt an den Kontrollpunkten. Hier konkurrieren unterschiedliche Ansätze miteinander, etwa verstärkte heuristische Analysen, strukturierte Austauschformate zwischen Börsen und Emittenten sowie technische Schnittstellen, die „risikobehaftete“ Adressen schneller in institutionelle Entscheidungen überführen. Der Bitget-Fall illustriert damit weniger eine einzelne Schwachstelle, sondern zeigt, dass die „Recovery-Lücke“ in erster Linie dort entsteht, wo Token-Mechanismen den Emittenten- oder Plattformen-Sperrzugriff nicht hergeben.
Für Entscheider in Unternehmen, die Krypto-Assets für Treasury, Produktfunktionen oder Investments nutzen, folgt daraus eine klare Konsequenz: Token-Auswahl ist auch Sicherheitsstrategie. Wer die Risiken von Hacks ernst nimmt, sollte sich nicht nur fragen, wie gut Wallet- und Kontosicherheit ist, sondern auch, welche Eskalationshebel existieren, wenn Gelder abfließen. XRP kann im konkreten Modell nicht wie USDC und USDT durch den Emittenten „eingefroren“ werden; folglich sind Kontrollen beim Empfänger, zeitnahe Identifikation und die Fähigkeit, Abhebungen in zentralisierten Umgebungen zu blockieren, besonders entscheidend. Für KI-getriebene Sicherheits- und Monitoringansätze gilt dann ebenfalls: Modelle zur Anomalieerkennung sind wertvoll, aber sie müssen mit Token-spezifischer Policy verknüpft werden, sonst enden sie als reine Beobachtung. Die nächsten Tage und der weitere Weg der Gelder werden zeigen, ob die betroffenen Plattformen schnell genug eingreifen können, um aus einer großen Transferkette eine beherrschbare Schadensbegrenzung zu machen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bitget-Hack: Warum XRP nicht eingefroren werden kann wie USDC oder USDT" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bitget-Hack: Warum XRP nicht eingefroren werden kann wie USDC oder USDT" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bitget-Hack: Warum XRP nicht eingefroren werden kann wie USDC oder USDT« bei Google Deutschland suchen, bei Bing oder Google News!