
LONDON (IT BOLTWISE) – Eine Sicherheitslücke im Microsoft Authenticator für Android (CVE-2026-80097, „AuthMask“) erlaubt es, Zugriffstoken abzugreifen und damit auf Geschäftskonten zuzugreifen. Betroffen sind Versionen ab 6.0.0 bis vor 6.2606.4246; mit 6.2606.4246 wurde die Lücke geschlossen. Laut Sicherheitsforschenden kann der Angriff ohne zusätzliche Bestätigung durch Nutzer funktionieren, Microsoft geht dagegen von notwendiger Nutzerinteraktion aus. Das Risiko wird mit einem CVSS-Wert von 8,6 als schwerwiegend eingestuft, reale Angriffe sind bislang nicht bekannt.
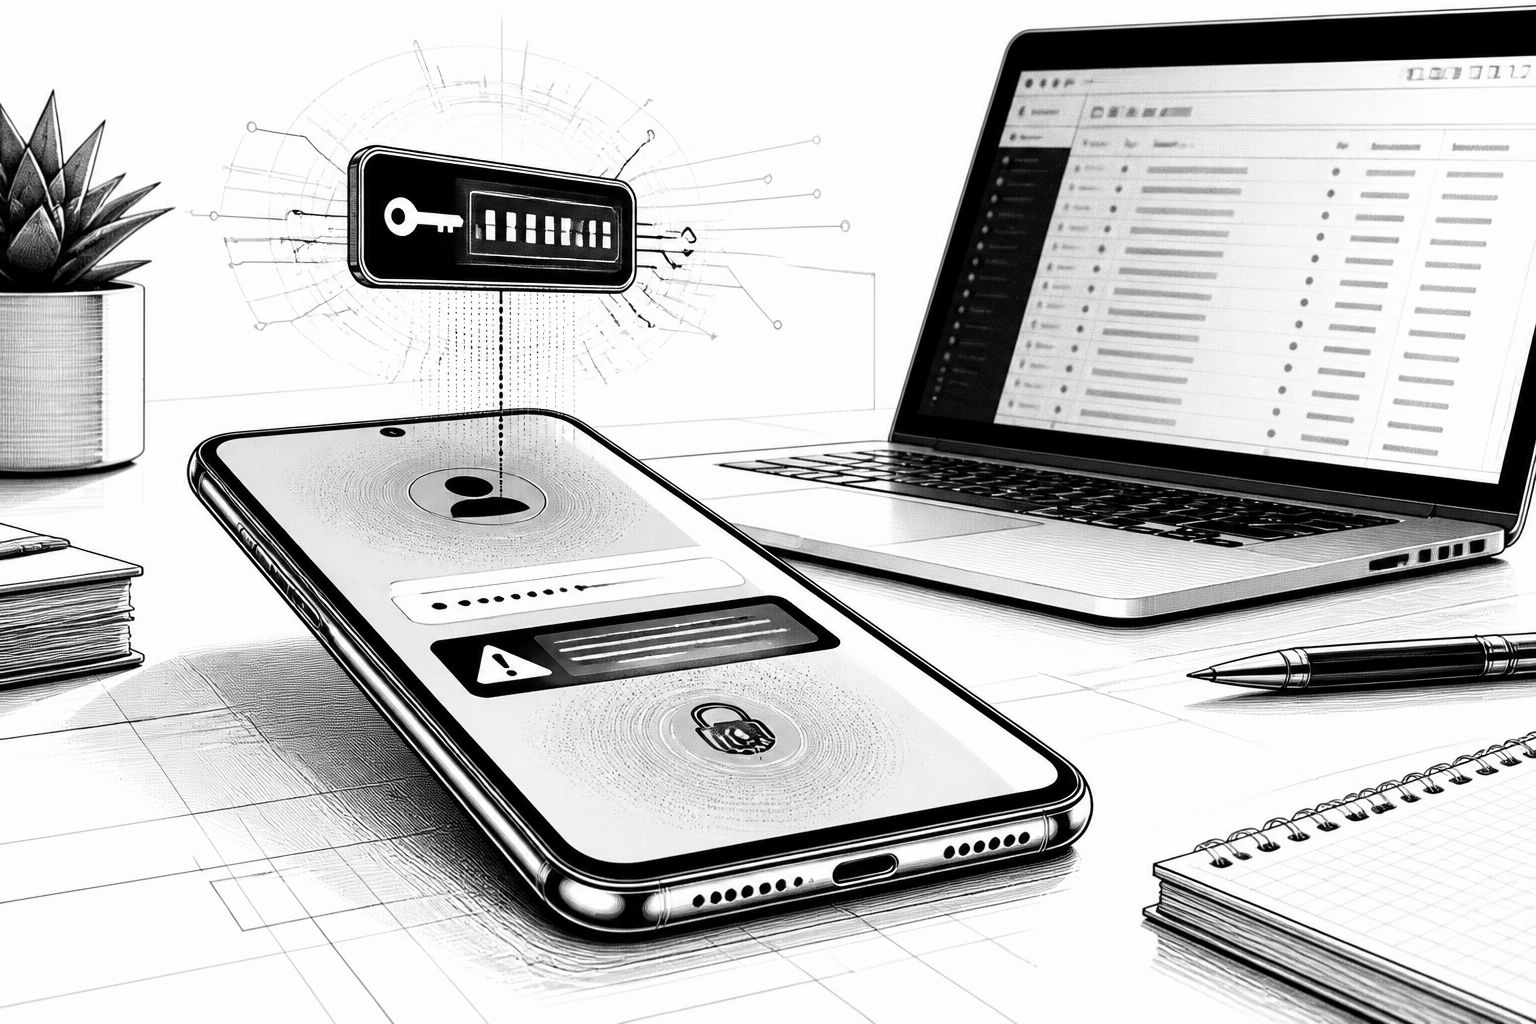
Mit der Schwachstelle CVE-2026-80097 steht ein Mechanismus im Fokus, den viele Unternehmen im Alltag als „unsichtbare“ Sicherheitsbarriere betrachten: der Microsoft Authenticator auf Android. Konkret geht es um die Anmeldung bei Microsoft-Diensten wie Outlook oder Teams über den Authenticator, bei der sogenannte Zugriffstoken eingesetzt werden. Solche Token funktionieren ähnlich wie eine digitale Zugangskarte, weil sie den erfolgreichen Login einmal bestätigen und dadurch nicht bei jedem Zugriff erneut ein Passwort abgefragt wird.
Die Lücke ist unter dem Namen „AuthMask“ bekannt und betrifft Android-Versionen des Authenticator ab 6.0.0 bis vor 6.2606.4246. Aus Sicht der Angreifer entsteht das Risiko durch eine fehlerhafte Sicherheitsprüfung: Eine präparierte Schad-App kann sich gegenüber dem Authenticator als vertrauenswürdige Microsoft-Anwendung ausgeben. Dadurch lassen sich Zugriffstoken abfangen, die anschließend für den Zugriff auf geschäftliche Microsoft-Konten missbraucht werden können – ohne dass Angreifer die Passwörter der betroffenen Nutzer kennen müssen.
Welche Folgen das im konkreten Unternehmensalltag hat, zeigt die Beschreibung der möglichen Auswirkungen: Angreifer könnten E-Mails lesen und versenden sowie Dateien und Kalendereinträge verändern. Besonders kritisch ist dabei, dass es sich nicht primär um eine „Passwortknack“-Story handelt, sondern um eine Token-Umgehung. Für IT-Teams heißt das: Der Schutz hängt in solchen Szenarien nicht nur an sicheren Passwörtern und dem Benutzerverhalten, sondern stark an der Robustheit der Authentifizierungslogik und an der Integrität der auf dem Gerät laufenden App-Komponenten.
Für die erfolgreiche Ausnutzung wird ein konkretes Setup genannt: Die schädliche Android-App benötigt auf dem Zielgerät keine besonderen Zusatzberechtigungen, aber sie muss auf einem System installiert sein, auf dem bereits ein geschäftliches Microsoft-Konto im Authenticator angemeldet ist. Unterscheidet man die Perspektiven, ergibt sich ein zweiter Spannungsbereich: Sicherheitsforschende beschreiben, dass der Angriff ohne zusätzliche Bestätigung durch Nutzer erfolgen kann. Microsoft ordnet das hingegen anders ein und geht in seiner offiziellen Risikobewertung davon aus, dass eine Nutzerinteraktion erforderlich ist. Diese Divergenz ist mehr als Wortklauberei, denn sie beeinflusst die Einschätzung, wie stark der Schutz durch „vorsichtiges Klicken“ tatsächlich greift.
Wesentlich für die Priorisierung ist außerdem die Risikoeinstufung. Microsoft bewertet die Schwachstelle mit einem CVSS-Wert von 8,6 und ordnet sie damit als schwerwiegend ein. Gleichzeitig gibt es bislang keine bekannten tatsächlichen Angriffe, bei denen die Lücke live ausgenutzt wurde. Trotzdem wurde ein öffentlicher Machbarkeitsnachweis veröffentlicht, der zeigt, wie sich die Schwachstelle praktisch ausnutzen lässt. Genau dieses Muster – „keine bekannten Vorfälle, aber nachweisbare Ausnutzbarkeit“ – ist in der Praxis oft der beste Zeitpunkt, um Patch- und Härtungsmaßnahmen konsequent zu priorisieren, statt auf die Bestätigung durch echte Incident-Signale zu warten.
Der pragmatische Handlungsrahmen für Organisationen ist damit relativ klar. Nutzer sollten sicherstellen, dass der Microsoft Authenticator auf dem neuesten Stand ist – relevant ist hier die Version 6.2606.4246 als Fix. Parallel empfiehlt sich, automatische Updates für Apps zu aktivieren, damit Sicherheitslücken schneller geschlossen werden. Ebenfalls wichtig: Anwendungen möglichst nur aus vertrauenswürdigen Quellen zu installieren, weil die Attacke gerade mit einer präparierten Android-App angestoßen wird.
Auch die Detektion im Betrieb gewinnt dadurch an Bedeutung. Da das Problem an Zugriffstoken und deren Missbrauch ansetzt, sollten IT-Teams verstärkt auf untypische Anmeldungen und Aktivitäten achten, insbesondere wenn sich Logins zeitlich oder geografisch nicht mit dem Nutzerprofil decken. Für den Ernstfall gilt: Bei Verdacht sollten betroffene Geräte und Konten schnell aus dem normalen Betrieb herausgenommen, Passwortwechsel sowie Token-bezogene Abmeldungen geprüft und die IT-Abteilung unmittelbar eingebunden werden. So lässt sich die Zeit bis zur Eindämmung verkürzen, auch wenn noch unklar bleibt, wie genau die Nutzerinteraktion im realen Angriffsszenario ausgestaltet ist.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CVE-2026-80097: AuthMask-Lücke in Microsoft Authenticator gefährdet Android-Zugriffstoken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CVE-2026-80097: AuthMask-Lücke in Microsoft Authenticator gefährdet Android-Zugriffstoken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CVE-2026-80097: AuthMask-Lücke in Microsoft Authenticator gefährdet Android-Zugriffstoken« bei Google Deutschland suchen, bei Bing oder Google News!