
SAINT-DENIS / LONDON (IT BOLTWISE) – Eine französische Blutbank ist nach Angaben der Einrichtung von einem Cyberangriff auf ihr Kühlsystem betroffen. Externe Kälteanlagen sollen aus der Ferne so manipuliert worden sein, dass die Betriebstemperaturen stark anstiegen. Die Überwachungs- und Alarmsysteme hätten Unregelmäßigkeiten schnell erkannt, ohne dass Proben oder Blutprodukte beeinträchtigt wurden. Parallel untersucht die Polizei auch weitere Fälle in mehreren europäischen Ländern und offenbar mit Blick auf Deutschland.
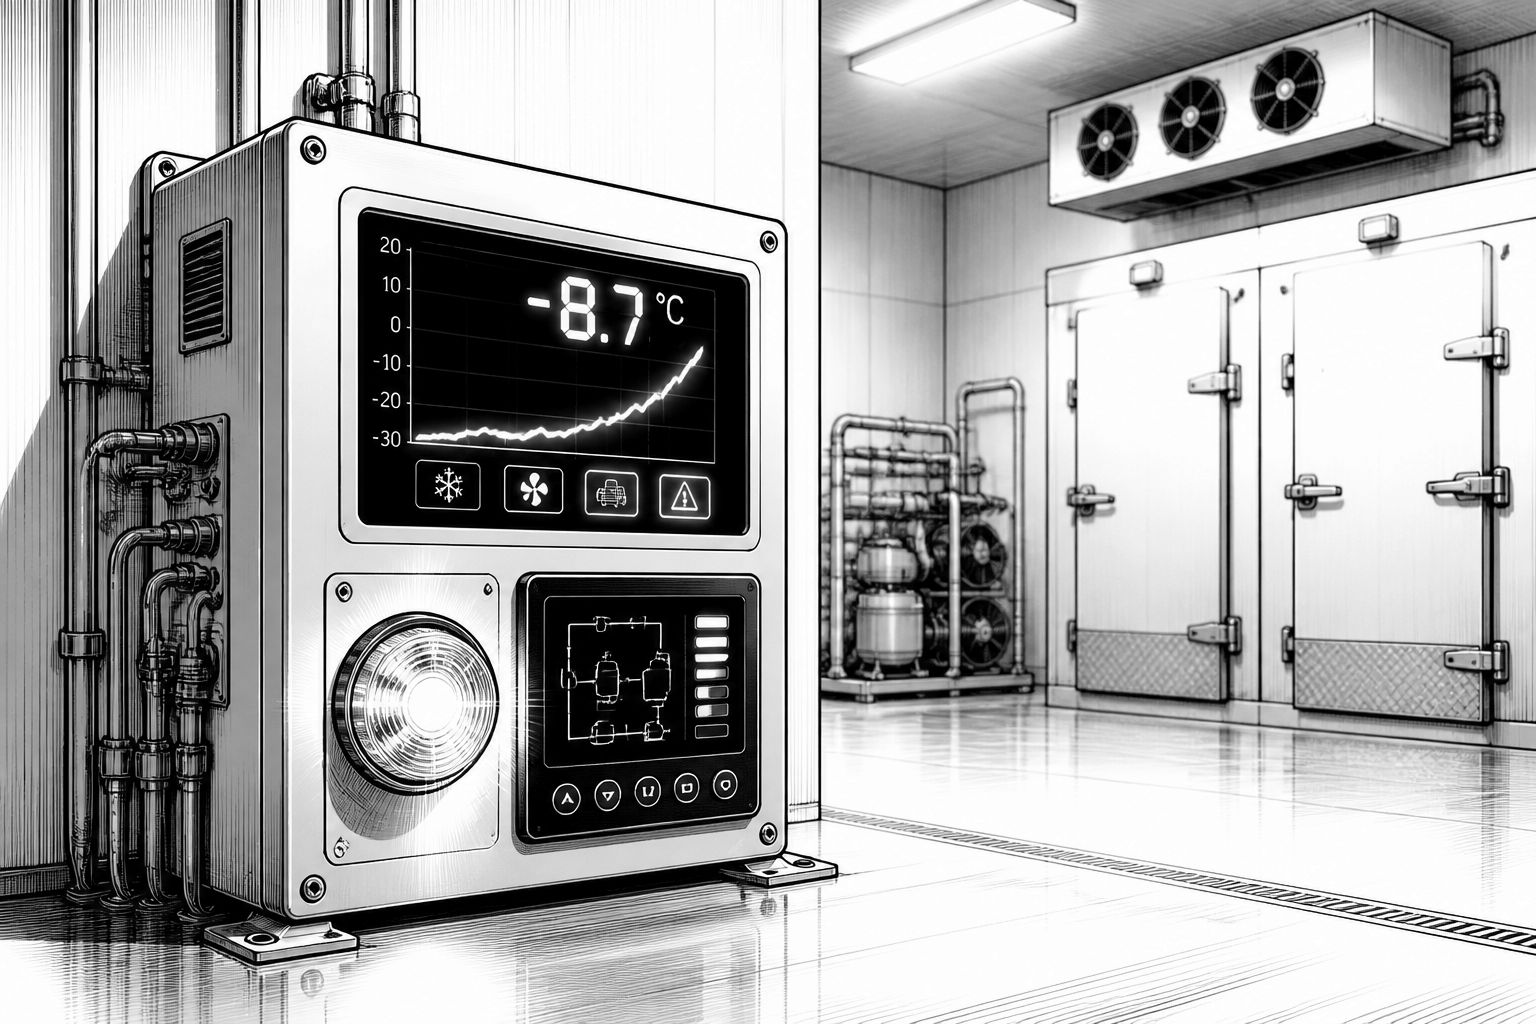
Ein Cyberangriff auf das Kühlsystem einer französischen Blutbank zeigt, wie schnell sich IT-Sicherheitsrisiken in die kritische Infrastruktur eines Gesundheitsbereichs übersetzen können. Betroffen waren nach Angaben der Einrichtung Kälteeinheiten an drei Standorten im Umfeld der Blutaufbereitung und -lagerung. Statt „nur“ Daten zu verschlüsseln oder Dienste ausfallen zu lassen, zielte die Manipulation auf die physische Prozessbedingung ab: die Temperaturführung der Kühlräume, in denen sowohl Blutprodukte als auch Proben für Biobanken gelagert werden, bevor sie an medizinische Einrichtungen ausgeliefert werden.
Technisch beschrieben wird das Vorgehen als Fernmanipulation von Kühlanlagen, die ein externer Anbieter bereitstellt. Dadurch ließen sich die Betriebstemperaturen offenbar so verändern, dass sie statt der vorgesehenen Werte extrem hohe Temperaturen erreichten. In der Darstellung wird konkret von einer Aufheizung von minus 30 Grad auf plus 110 Grad berichtet. Für die Praxis ist das eine besonders problematische Größenordnung, weil solche Temperaturspitzen nicht nur die Haltbarkeit beeinträchtigen, sondern auch Folgekaskaden auslösen können: von der Bewertung der betroffenen Bestände bis hin zur Frage, ob nachgelagerte Prozesse wie Freigaben, Transportketten oder Validierungsnachweise neu angestoßen werden müssen.
Gleichzeitig nennt die Blutbank Schutzmechanismen, die den Schaden offenbar eingrenzten. Laut der Meldung seien die Unregelmäßigkeiten durch die vorhandenen Überwachungs- und Alarmsysteme schnell erkannt worden, woraufhin die Einrichtung Maßnahmen ergriff. In dem beschriebenen Ablauf wurden entweder die relevanten Kälteanlagen wieder in den kontrollierten Bereich zurückgeführt oder Blutprodukte vorsorglich in andere Einrichtungen verlegt. Diese Kombination aus schneller Detektion und einer funktionierenden Umschalt- bzw. Ausweichlogik ist aus Sicherheits- und Qualitätsmanagement-Sicht entscheidend, weil sie die „Time-to-Containment“ verkürzt und die Wahrscheinlichkeit reduziert, dass ganze Chargen wertlos werden.
Dass es sich nicht um einen isolierten Einzelfall handelt, unterstreicht der europäische Kontext: Nach einer Serie von Cyberangriffen auf Kältesysteme in Supermärkten untersucht die Polizei auch mehrere Fälle in weiteren Ländern, darunter unter anderem Belgien, Schweden, Irland, Luxemburg, Estland, Finnland und die Niederlande. In diesen Fällen wurden Kühl- und Tiefkühlgeräte offenbar so beeinflusst, dass sie wärmer wurden. Mitte Oktober gab es zudem bereits einen großangelegten Angriff, der mehrere Märkte großer französischer Lebensmittelhandelsketten betroffen haben soll; dabei wurde nach Angaben der EU-Kommission ein Krisentreffen einberufen. Für Unternehmen bedeutet das: Der Angriffsmuster-Charakter legt nahe, dass Angreifer nicht auf einen einzelnen Betrieb zielen, sondern eine wiederverwendbare Technik verfolgen, die sich in unterschiedlichen Umgebungen nachstellen lässt.
Für die IT-Sicherheit in Logistik- und Gesundheitsumgebungen rückt damit vor allem die Schnittstelle zwischen „klassischer“ IT und Operational Technology (OT) in den Fokus. Kühlanlagen, die über Fernzugriff verwaltet werden, sind in der Regel auf Verfügbarkeit und reibungslose Instandhaltung ausgelegt; genau hier entstehen Angriffsflächen, etwa durch fehlende Netzsegmentierung, unsaubere Rechtevergabe oder unzureichende Authentifizierung bei Dienstzugriffen externer Betreiber. Auch die Reaktionskette zählt: Wenn Temperaturalarme vorhanden sind, aber erst bei einer zu späten Schwellwertüberschreitung greifen oder wenn es keine klaren Runbooks für die Verschiebung von Beständen gibt, wird aus einem technischen Vorfall sehr schnell ein Qualitäts- und Haftungsrisiko.
Die unklare Frage nach der Täterschaft bleibt dabei offen: Wer hinter den Attacken steckt, ist bislang nicht nachgewiesen. Für die Bewertung der Gesamtlage ist aber weniger die „Marke“ hinter dem Angriff als die wiederkehrende Wirkung relevant. In der Zwischenzeit dürfte der Schwerpunkt der Ermittlungen darauf liegen, Gemeinsamkeiten in den Systemen und Zugriffswegen zu finden und zu prüfen, ob die Manipulationen über ähnliche Anbieter-Schnittstellen oder vergleichbare Fernwartungswege liefen. Ob und wie sich aus dem Vorfall konkrete technische Härtungsmaßnahmen ableiten lassen, wird sich in den nächsten Schritten zeigen: etwa durch die Überprüfung von Fernwartungszugängen, die Durchsetzung strenger Segmentierung zwischen IT und OT sowie die Validierung, ob Alarme wirklich die relevanten Zustände früh genug erfassen.
Für Gesundheitsdienstleister und Betreiber von kälte- und lagerkritischen Prozessen ist der Fall ein klarer Hinweis, dass Cybersecurity nicht erst beim Datenzugriff endet, sondern bei den physikalischen Zielgrößen beginnt. Gerade bei temperaturabhängigen Produkten entscheidet die Kombination aus präziser Sensorik, konsequenter Protokollierung, geübten Notfallabläufen und der Absicherung externer Dienstleister darüber, wie gut sich ein Angriff abfangen lässt. Während die Polizei weitere Fälle prüft und die Behördenlagen in mehreren Ländern parallel laufen, sollten Verantwortliche intern jetzt insbesondere die Fernzugriffs- und Eskalationsprozesse im Blick behalten – denn die Temperaturkurve lässt sich nicht mit Wiederherstellung von Backups allein „reparieren“.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf französische Blutbank: Kühlung auf +110 Grad hochgefahren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf französische Blutbank: Kühlung auf +110 Grad hochgefahren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf französische Blutbank: Kühlung auf +110 Grad hochgefahren« bei Google Deutschland suchen, bei Bing oder Google News!