
LONDON (IT BOLTWISE) – Das Entwicklerteam der EUDI-Wallet d-you hat Nutzerbedenken in einer öffentlichen Fragerunde adressiert und die technische Architektur detailliert erläutert. Die Lösung setzt auf dezentrale Speicherung: Ausweisdaten bleiben verschlüsselt auf dem Smartphone, ohne zentrale Datenbank. Zudem beschreibt das Team hardwarebasierte Integritätsprüfungen per Key Attestations und ein Kontrollkonzept mit QR-Code sowie expliziter Bestätigung durch den Nutzer. Parallel läuft seit September 2026 ein Bug-Bounty-Programm mit Prämien von bis zu 40.000 US-Dollar über HackerOne.
Die Debatte um staatlich unterstützte digitale Identitäten bekommt zum Starttermin im kommenden Jahr spürbaren Gegenwind aus der Community: Bei einer öffentlichen Fragerunde auf Reddit haben Entwickler der EUDI-Wallet d-you am 12. November 2026 konkret auf Datenschutz- und Sicherheitsfragen reagiert. Im Zentrum stand dabei nicht nur die Frage, ob Nutzer ihre Daten kontrollieren können, sondern auch, wie sich technische Nachverfolgbarkeit und unnötige Datenübermittlung praktisch verhindern lassen. Dass die Diskussion öffentlich geführt wird, passt zu einer Phase, in der sich ein Wallet-Ökosystem nicht mehr allein an Funktionen messen lassen muss, sondern an Vertrauen: an der Transparenz der Architektur, an der Nachvollziehbarkeit von Sicherheitsannahmen und an klaren Bedienmechanismen, wenn Daten im Alltag angefragt werden.
Technisch beschreibt das Team eine dezentrale Architektur, die auf einem klaren Prinzip aufbaut: Ausweisdaten sollen ausschließlich verschlüsselt auf dem jeweiligen Smartphone gespeichert werden. Eine zentrale Datenbank nennt das Entwicklerteam als nicht vorhanden, wodurch ein typischer Schwachpunkt zentralisierter Identitätssysteme wegfällt. Ergänzend setzt d-you auf selektive Offenlegung: Nutzer sollen gezielt steuern können, welche Datenpunkte an abfragende Stellen übermittelt werden. Entscheidend ist dabei die angebliche technische Unmöglichkeit einer Nutzungstracking-Fähigkeit für Aussteller der Identitätsnachweise: Laut Darlegung soll eine nachträgliche Verfolgung der tatsächlichen Verwendung der Daten durch die Ausstellungsstelle nicht möglich sein. Damit verschiebt sich der Fokus in der Praxis von „Wer hat Daten?“ zu „Welche Daten werden wann und wie freigegeben?“
Ein weiterer Punkt betrifft die Integrität der Ausführungsumgebung. Während die Anwendung nach Entwicklerangaben inzwischen auf Googles Play-Integrity-Dienst verzichtet, sollen hardwarebasierte Sicherheitsbestätigungen die Prüfung übernehmen. Genannt werden hierfür sogenannte Key Attestations, mit denen sich die Ausführungsumgebung hinsichtlich sicherheitsrelevanter Eigenschaften bewerten lässt. Gleichzeitig bleibt die Unterstützung eines besonders datenschutzorientierten Betriebssystems, namentlich GrapheneOS, zum Stand der Fragerunde noch offen: Eine offizielle Zusage fehle, weil zunächst alle rechtlichen und technischen Vorgaben der europäischen eIDAS-Verordnung erfüllt sein müssten. In dieser Spannung zeigt sich ein typischer Umsetzungsrealismus: Technische Sicherheitsfeatures und rechtliche Nachweispflichten laufen im Projekt nicht unabhängig voneinander, sondern müssen zusammen in eine konforme Betriebsfähigkeit überführt werden.
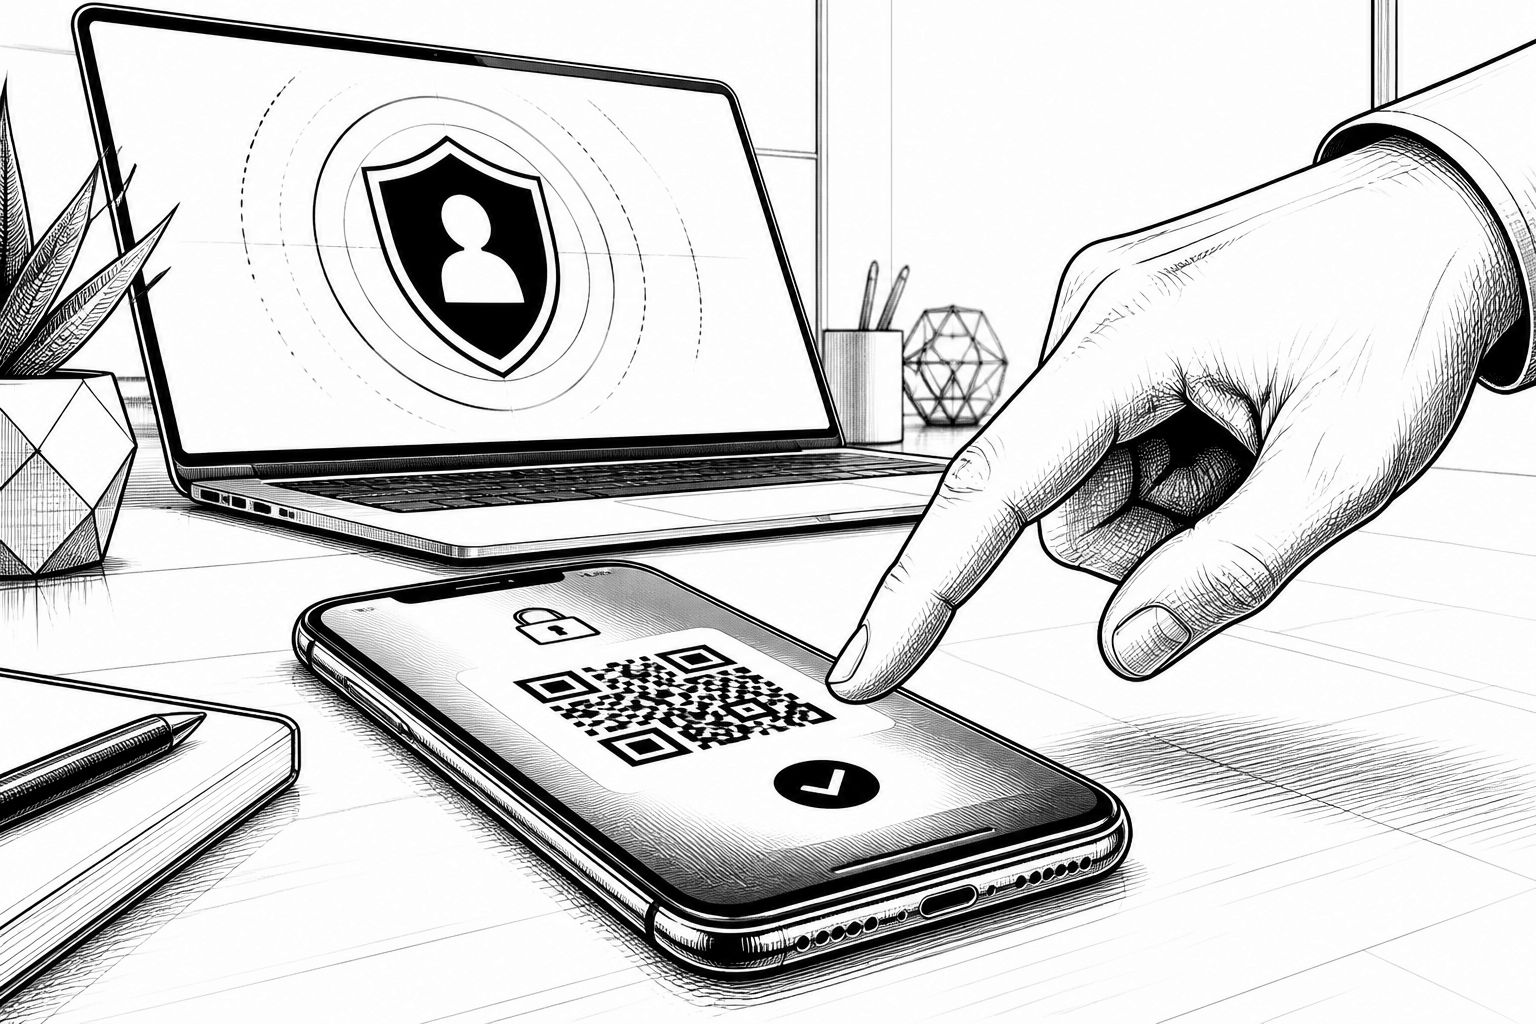
Der konkrete Ablauf bei Kontrollsituationen soll ebenfalls datensparsam gestaltet sein. Das Konzept sieht vor, dass das Smartphone im Besitz des Nutzers bleibt und zur Prüfung lediglich ein QR-Code vorgezeigt wird. Die eigentliche Datenübertragung erfolge erst nach expliziter Bestätigung durch den Anwender – wahlweise über Bluetooth oder eine Internetverbindung. Für den digitalen Personalausweis sei zur Authentifizierung zunächst noch eine aktive Internetverbindung erforderlich, mittelfristig plant das Team jedoch eine rein lokale Lösung. Auch beim Gerätewechsel setzt d-you auf Sicherheit durch Neuinitialisierung: Ein klassisches Backup-System sei nicht integriert, daher müssen Anwender die Wallet bei einem Wechsel vollständig neu einrichten. Für den Fall von Geräteverlust steht dagegen ein Löschschlüssel bereit, über den sich die Wallet aus der Ferne sperren lassen soll; das adressiert vor allem das Risiko, dass verschlüsselte Daten auf einem kompromittierten Endgerät weiterhin nutzbar wären.
Dass die Community nicht nur auf positive Architekturberichte reagiert, sondern auch kritische Punkte adressiert, war Teil der Diskussion. In einem Interview habe Projektleiter Torsten Lodderstedt auf Einwände von Verbraucherschützern reagiert, insbesondere auf Datenschutzrisiken, das Fehlen einer Funktion zur pseudonymen Nutzung sowie die Befürchtung überzogener Datenabfragen durch Unternehmen. Lodderstedt verwies dabei auf die durchgeführten Sicherheitstests und die konsequente Open-Source-Strategie des Projekts. Open Source ist in diesem Kontext mehr als ein Vertrauenssignal: Der Quellcode der Lösung ist laut Angaben einsehbar, wodurch Dritte die Implementierung auf ihre Sicherheitsversprechen prüfen können. Daneben nennt das Team auch das Ausstellungsverfahren Batch Issuance als Bestandteil der technischen Prozessierung – relevant, weil sich daran festmachen lässt, wie Identitätsnachweise in größeren Stückzahlen erstellt und in Wallet-Workflows eingebunden werden.
Ökonomisch und organisatorisch ist das Setup ebenfalls auf mehrere Schultern verteilt. Die Infrastruktur für Registrierungen und Sicherheitszertifikate werde über die bundeseigene Common Codes GmbH abgewickelt, ein Tochterunternehmen der Bundesagentur für Sprunginnovationen. Die Einbindung für vertrauenswürdige Stellen (Relying Parties) soll kostenlos sein; die Finanzierung erfolgt durch den Steuerzahler. Für den praktischen Rollout nennt das Team über 300 konkrete Anwendungsfälle in der technischen Integration, während zum Start rund 50 bereitstehen sollen. Als Mindestvoraussetzungen für die Betriebssysteme werden iOS ab 26.4 sowie Android ab 14 genannt. Presseberichten zufolge ist der offizielle Start für den 2. Januar 2027 vorgesehen, unter anderem für den digitalen Personalausweis und den Führerschein – dann wird sich zeigen, ob die Mischung aus dezentraler Datenhaltung, selektiver Offenlegung, expliziten Nutzerbestätigungen und hardwarebasierten Integritätsprüfungen im echten Betrieb die erwartete Datenschutzwirkung entfaltet.
Begleitend läuft bereits seit September 2026 ein öffentliches Bug-Bounty-Programm über HackerOne, bei dem für gefundene Sicherheitslücken Prämien von bis zu 40.000 US-Dollar ausgelobt sind. Das ist im Marktvergleich ein wichtiges Signal: Nicht jede Schwachstelle lässt sich in frühen Architekturreviews zuverlässig vorhersagen, besonders wenn Identifier-Workflows, QR-basierte Übergaben und unterschiedliche Geräte- und OS-Integritätsmodelle zusammenspielen. Für Unternehmen, die sich als Relying Parties integrieren wollen, bedeutet der Zeitplan deshalb zweierlei: Erstens müssen sie ihre Prozesse so gestalten, dass die selektive Offenlegung und die explizite Nutzerfreigabe nicht unterlaufen werden. Zweitens wird die Qualitätssicherung nicht nur über Zertifikate laufen, sondern auch über die Offenlegung und Priorisierung realer Findings. Genau an dieser Schnittstelle entscheidet sich, ob d-you als praktikable EUDI-Wallet im Alltag überzeugt – oder ob nach dem Start noch große Teile nachjustiert werden müssen, bevor Datenschutzversprechen und Nutzererlebnis langfristig zusammenpassen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "d-You-Wallet stellt Datenschutz- und Sicherheitsarchitektur öffentlich vor" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "d-You-Wallet stellt Datenschutz- und Sicherheitsarchitektur öffentlich vor" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »d-You-Wallet stellt Datenschutz- und Sicherheitsarchitektur öffentlich vor« bei Google Deutschland suchen, bei Bing oder Google News!