


PARIS / LONDON (IT BOLTWISE) – Die G7 sieht im Abkommen zwischen den USA und dem Iran eine „historische Chance“, den Weg zu Atomwaffen zu blockieren. Gleichzeitig betonen die Staats- und Regierungschefs die Bedeutung freier und gebührenfreier Durchfahrt durch die Straße von Hormus sowie einen sofortigen Waffenstillstand im Libanon. Für Unternehmen und Plattformbetreiber rückt damit die Frage in den Vordergrund, wie IT-Systeme, Datenflüsse und Compliance-Workflows Sanktionen, Handel und Sicherheit in Echtzeit abbilden. Der Artikel ordnet die technischen und regulatorischen Konsequenzen ein und zeigt, wo sich der nächste Implementierungsschub abzeichnet.
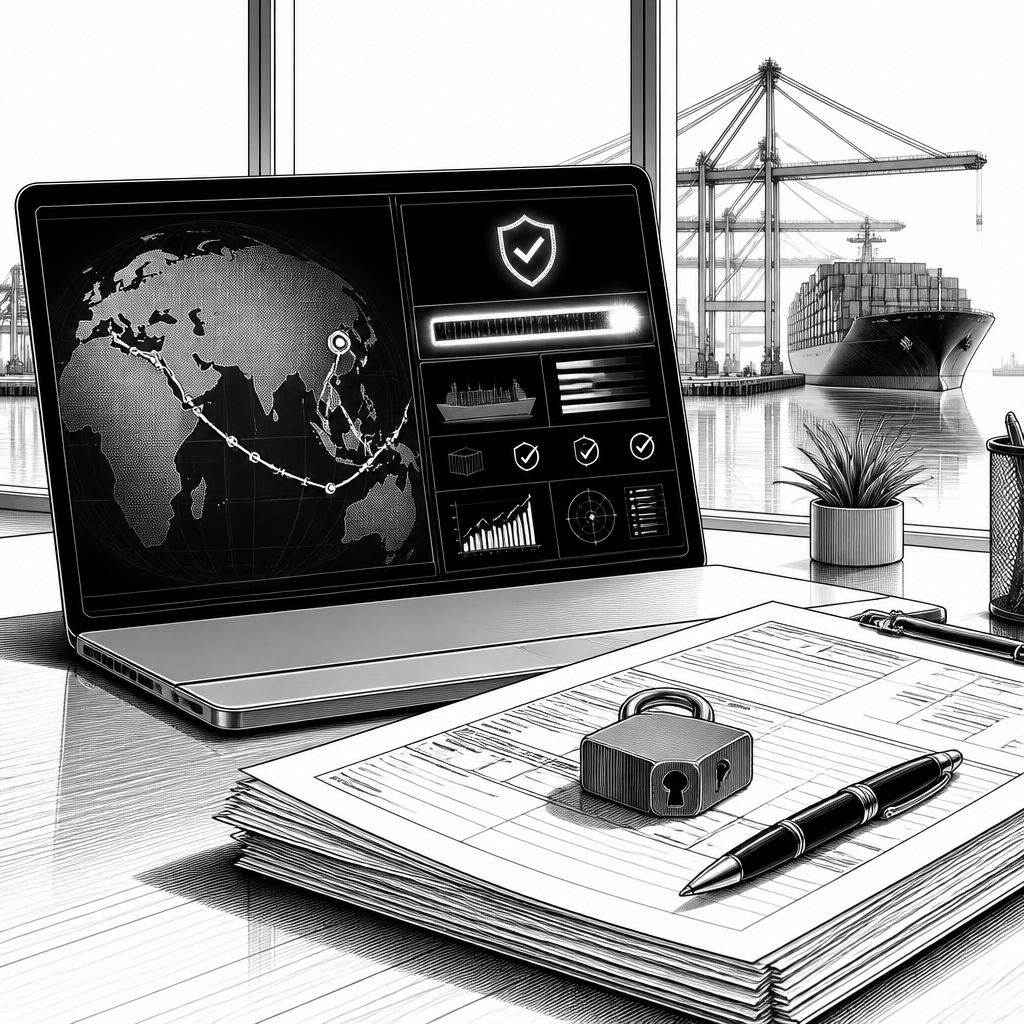
Die G7-Staaten setzen mit ihrer Bewertung des US-Iran-Abkommens einen klaren politischen Takt: Teheran soll auf dem Weg zu Atomwaffen aufgehalten werden, während parallel die regionale Sicherheit stabilisiert und die freie Durchfahrt durch die Straße von Hormus abgesichert werden soll. Für den Wirtschafts- und Technologiealltag bedeutet das vor allem eins: Handels- und Sicherheitsrisiken werden nicht nur diplomatisch verhandelt, sondern zunehmend über digitale Compliance-Ketten operationalisiert. Sobald sich die Sanktionslage potenziell bewegt, müssen Systeme für Risikoprüfung, Dokumentation und Monitoring besonders schnell nachziehen, sonst entsteht eine gefährliche Lücke zwischen rechtlicher Erwartung und technischer Umsetzung.
Technisch betrachtet geht es bei solchen Deals selten um „eine“ Software, sondern um ein Zusammenspiel aus Datenmodellen, Integrationsschichten und Audit-Fähigkeiten. Unternehmen, die Handel über internationale Routen abwickeln, brauchen Attribute zu Parteien, Endnutzern, Gütern, Warenklassifikationen und Transportereignissen, um Entscheidungen konsistent zu treffen. In der Praxis nutzen viele Organisationen eine Kombination aus Workflow-Engines, Regeldatenbanken und fallbasierter Prüfung (Case Management), um Freigaben oder Sperren nachvollziehbar zu begründen. Das neue Risiko entsteht dort, wo politische Annahmen zu schnell in Systeme übersetzt werden: Wenn Regeln automatisiert werden, ohne Versionierung und Wirksamkeitsdaten, wird Compliance später schwer belegbar.
Die Forderungen der G7 nach einem „umfassenden und weitreichenden“ Folgeabkommen zielen zwar auf Abrüstung, verschieben aber auch die Zeitleisten für Sicherheits- und Handelsgarantien. In solchen Phasen vergleichen Analysten typischerweise Szenarien: Wie schnell lassen sich Sanktionsparameter ändern, welche Datenquellen gelten als maßgeblich, und wie robust sind Sperrmechanismen gegen Fehlklassifikationen? Ein wiederkehrendes Muster der vergangenen Jahre war, dass sich politische Texte schneller als technische Kontrollsysteme verändern. Wer sich an klassischen Ansätzen wie dem JCPOA-Umfeld oder früheren Sanktionsrunden orientiert, sieht: Der Engpass liegt häufig nicht im Rechtstext, sondern in der Datenpflege, in Lieferketten-Taxonomien und in der Fähigkeit, Entscheidungen revisionssicher zu speichern.
Ein weiterer Schwerpunkt betrifft die Straße von Hormus und die Betonung ungehinderter, gebührenfreier Durchfahrt als Grundlage des internationalen Handels. Für die Technologie bedeutet das: Maritime Risiken müssen mit Handelssystemen gekoppelt werden, etwa über Ereignis- und Statusdaten (Ports, AIS/Traffic-Feeds, Zoll- und Transportdokumente) sowie über Sicherheitsindikatoren. Moderne Architekturansätze nutzen dabei Event-Streaming und dedizierte Observability, um relevante Zustandswechsel in nahe Echtzeit zu erkennen. Im Vergleich zu rein batch-getriebenen Prüfungen sinkt so die Zeit bis zur Reaktion, was gerade bei schnellen politischen Signalen entscheidend ist. Gleichzeitig steigt der Druck auf Datenschutz und Datensparsamkeit, weil mehr Transport- und Metadaten verarbeitet werden.
Parallel adressiert die G7 den Libanon und fordert einen „sofortigen und wirksamen Waffenstillstand“ sowie Sicherheitsgarantien, die die territoriale Integrität schützen sollen. Das ist nicht nur außenpolitisch relevant, sondern wirkt indirekt auf digitale Infrastrukturen: Reedereien, Zahlungsdienstleister und Logistikplattformen müssen mit erhöhten Unterbrechungsrisiken rechnen, einschließlich längerer Liegezeiten, reduzierter Zugriffsmöglichkeiten auf lokale Dienste oder Compliance-Hinweisen zu bestimmten Transportkorridoren. Aus Sicht der IT-Sicherheit ist das eine typische Blackout- oder Degraded-Mode-Situation, in der Authentifizierung, Schlüsselmanagement und Zugriffskontrollen weiterhin stabil bleiben müssen. Best-of-Breed-Ansätze setzen hier auf Zero-Trust-Prinzipien, strikte Least-Privilege-Modelle und robustes Secrets-Handling, damit Notfallprozesse nicht zu Sicherheitslücken führen.
Im Marktvergleich zeigt sich, dass große Akteure auf ähnliche Herausforderungen mit unterschiedlichen Geschwindigkeiten reagieren: Während internationale Plattformanbieter Compliance oft als „Policy-Layer“ über bestehenden Workflows implementieren, setzen andere auf stärker KI-gestützte Assistenzsysteme für Klassifikation und Risikohinweise. Branchenexperten berichten, dass der größte Mehrwert nicht in „vollautomatisierten“ Entscheidungen liegt, sondern in der schnelleren Konsistenz von Prüfpfaden, etwa durch verständliche Begründungen für menschliche Freigaben. Für Entwickler und Enterprise-Softwareteams bedeutet das: MLOps- oder regelbasierte Systeme müssen so designt werden, dass sie auditierbar sind, transparentes Modellverhalten erlauben und sich ohne Hotfix-Havoc aktualisieren lassen. Gerade bei politischen Deals wird sonst aus einer Chance zur Effizienzsteigerung schnell ein Compliance-Risiko.
Für die nächsten Schritte liefert die G7 selbst den Rahmen: Umsetzung unterstützen, Verhandlungen für Folgeabkommen führen und gleichzeitig sicherstellen, dass der Iran „niemals“ eine Atomwaffe erlangt. Übertragen auf IT-Prozesse heißt das, dass Unternehmen ihre Kontrolllandschaft so ausrichten müssen, dass sie Änderungen in Sicherheitsannahmen nicht nur technisch übernehmen, sondern auch organisatorisch kommunizieren. Sinnvoll sind dabei versionierte Regelsets, klare Gültigkeitszeiträume und eine systematische Neubewertung von Lieferkettendaten. In der Zukunft wird zudem wahrscheinlich der Fokus auf automatisiertes Monitoring von Handels- und Sicherheitsindikatoren zunehmen, wobei Datenschutzanforderungen und Datenminimierung stärker in die Architektur integriert werden müssen. Wer diese Lücke zwischen Diplomatie und Code schließt, kann schneller planen, genauer auditieren und Resilienz bei gleichbleibender Sicherheitsqualität erreichen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "G7-Deal zu Iran: Globale Sicherheits- und Handelsketten unter IT-Compliance-Realitätsdruck" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "G7-Deal zu Iran: Globale Sicherheits- und Handelsketten unter IT-Compliance-Realitätsdruck" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »G7-Deal zu Iran: Globale Sicherheits- und Handelsketten unter IT-Compliance-Realitätsdruck« bei Google Deutschland suchen, bei Bing oder Google News!