
LONDON (IT BOLTWISE) – Eine vermeintliche Job-Interview-Kampagne lockte einen Binance-Softwareentwickler dazu, Malware auf einem dienstlichen Rechner zu installieren. Laut dem Vorfallbericht führte die Attacke über einen Supply-Chain-Vektor und mehrere Social-Engineering-Stufen bis zur Manipulation interner Build- und Tool-Komponenten. Am 29. Oktober sollen Angreifer so Zugriff auf DevOps-Umgebungen und Wallet-Infrastruktur gewonnen haben. Im Raum steht ein nordkoreanischer Zusammenhang, dem FBI zufolge über „TraderTraitor“ im Umfeld der Lazarus Group.
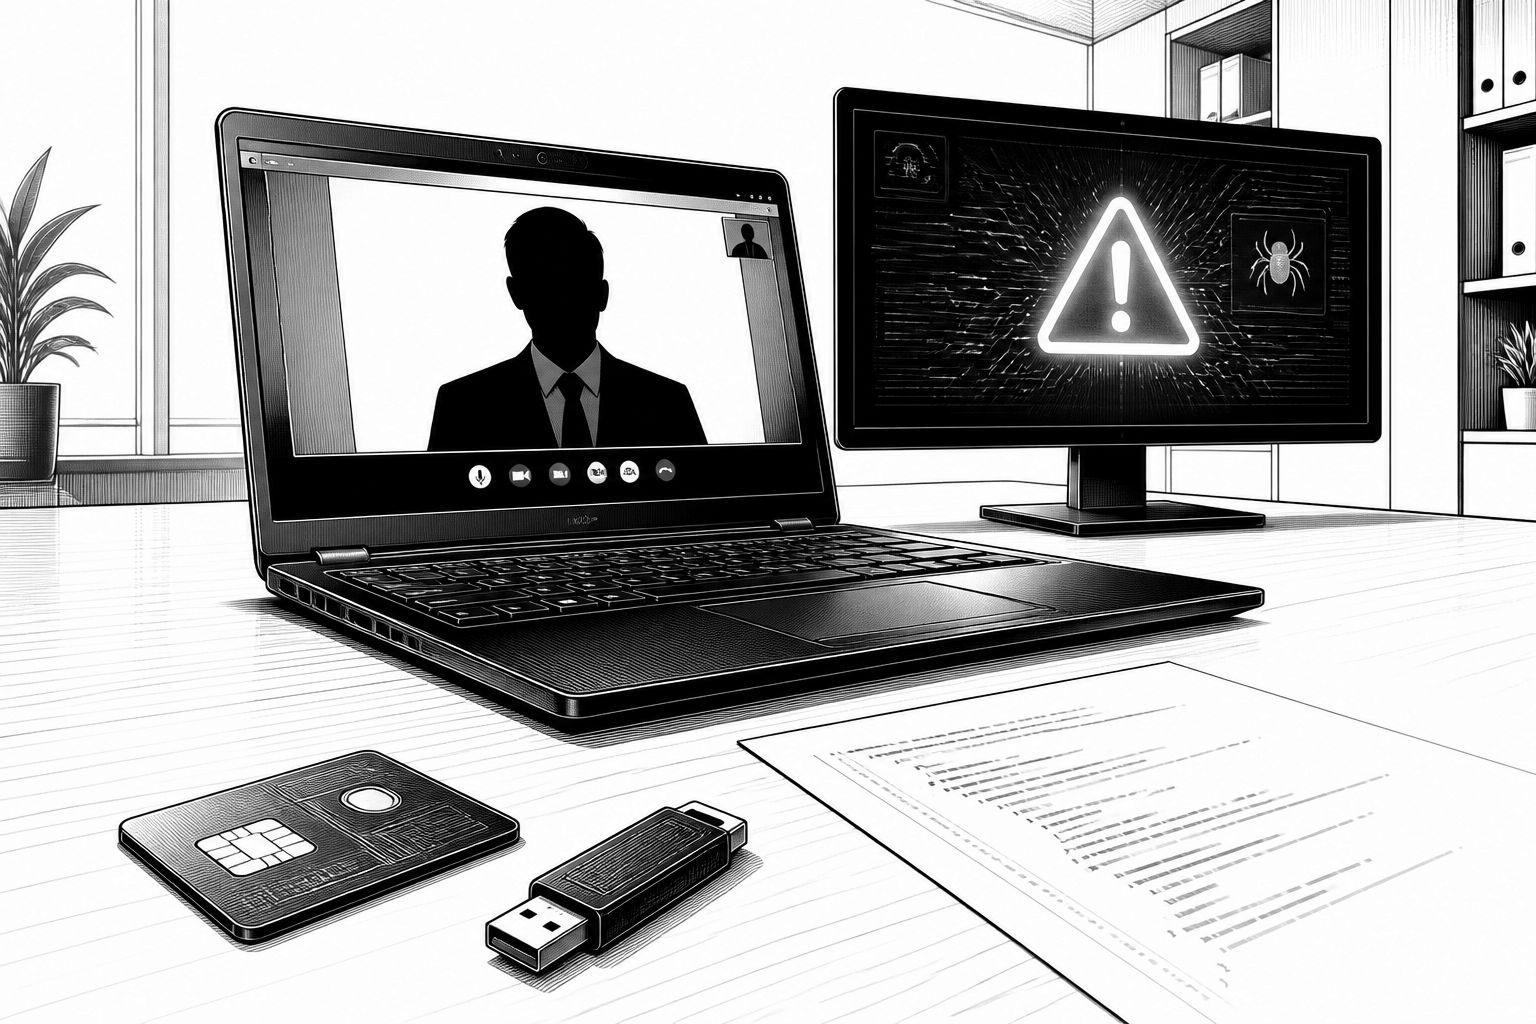
Die Rekordsumme von 6,3 Milliarden US-Dollar, die im Oktober aus einer Binance-Wallet-Infrastruktur abfloss, wird in einem technischen Vorfallbericht nicht auf eine einzige Sicherheitslücke zurückgeführt. Stattdessen zeichnet sich ein mehrstufiges Muster ab: gefälschte Job-Interviews, die den Einstieg über einen Mitarbeiter bringen, anschließend ein kompromittierendes Malware-Setup und schließlich ein Zugriff auf DevOps- und Container-Workflows. Entscheidend ist, dass es dabei nicht nur um klassisches Phishing geht, sondern um eine Angriffsstrategie, die Vertrauen, Infrastruktur und interne Werkzeuge gleichermaßen adressiert.
Aus Sicht der Ermittlungs- und Sicherheitslogik beginnt die Geschichte bereits im Juni mit einem Supply-Chain-Zugriff. Der Angreifer soll dafür eine bösartige Homebrew-Installation genutzt haben, die ein Engineer herunterlud. Zwar habe das interne Sicherheitsteam die Schadsoftware erkannt, doch die Reaktion war in der Attackenkette nicht „final“ genug: Das betroffene Gerät sei ersetzt und die betroffenen Zugangsdaten seien zwar rotiert worden. Trotzdem blieb das Problem bestehen, weil durch die infizierte Phase die Rolle des Engineers und „related colleagues“ in der Wallet-Infrastruktur-Teamsphäre offenbar gegenüber dem Angreifer exponiert wurden. Genau diese Verzahnung aus Zugang, Kontext und späterem Timing macht den Unterschied zwischen einem einmaligen Malware-Vorfall und einer vorbereiteten Kampagne aus.
Der soziale Einstieg folgte dann drei Monate später. Laut Bericht kontaktierte im September ein angeblicher Projekt-Director den zweiten Softwareentwickler über eine „legitimate job-hunting platform“ und organisierte eine Reihe von Interviews mit der angeblich echten Zielperson. In der ersten Interviewrunde wurde während eines Live-Videocalls ein Vertrauensaufbau betrieben, indem der Interviewer einen Social-Media-Account teilte, inklusive privater Fotos und Videos. Danach kam die zweite Stufe: Ein Interview auf einem „popular social chat app“, in dem eine Person, die als CEO der Falschfirma auftrat, am Ende offenbar den Download eines „assignment“ veranlasste. Technisch knüpft genau hier die eigentliche Kompromittierung an, denn das „Assignment“ wurde als Code-Repositorium mit Malware aufbereitet, die beim Einrichtungsprozess im Arbeitsrechner ausgeführt wurde und die Grundlage für weitere unautorisierte Aktionen schuf.
Binance beschreibt die Schadsoftware dabei als komponentenbasierte Manipulation: Die Malware habe eine legitime Entwicklungstool-Komponente durch eine bösartige Version ersetzt. Diese Version führte Befehle aus und etablierte Kommunikation mit einem vom Angreifer kontrollierten externen Server. Besonders relevant für die Verteidigerseite ist, dass die Script-Komponenten so getarnt gewesen seien, dass Endpunkt-Sicherheitswerkzeuge sie nicht unmittelbar erkannten. Im Bericht wird zudem eine konkrete Installationslogik sichtbar, die Funktionen umbenennt, einen gültigen Baustein durch eine manipulierte Variante ersetzt und über Symlinks eine Shell-Ausführung triggert. Damit wird ein typischer Abwehrkomfort adressiert: Wenn Malware nicht einfach „läuft“, sondern sich in bestehende Toolchain-Elemente einklinkt, sinkt die Wahrscheinlichkeit, dass signaturbasierte oder naive Verhaltensregeln schnell greifen.
Nachdem die Angreifer Zugang über den infizierten Entwicklerrechner erlangt haben sollen, verlagert sich die Bedrohung auf die Infrastruktur-Ebene. Für den 20. Oktober beschreibt Binance den Schritt, bei dem die Täter einen kompromittierten Computer sowie eine interne AI-Tool-Komponente nutzten, um die Systeme eines Wallet-DevOps-Ingenieurs („Engineer A“) und eines weiteren Wallet-Softwareentwicklers („Engineer C“) zu erreichen. Besonders heikel war dabei ein konkretes Privileg: Engineer A habe einen Container-Deployment-Permission-Token auf seinem Rechner gehabt, den die Angreifer schnell identifiziert haben sollen. Am 29. Oktober soll der Angreifer dann auf Engineer Cs Rechner zugegriffen, die gestohlenen Credentials aus Engineer A genutzt und einen Container-Deploy-Prozess angestoßen haben, der wiederum ein Skript startete, das den Diebstahl aus den Krypto-Assets vorbereitete.
Der Bericht verbindet diese technischen Schritte mit einer Zuordnung, ohne dass damit ein rechtskräftiges Ergebnis behauptet würde. Dem FBI zufolge soll der Diebstahl auf „TraderTraitor“ zurückgehen, eine nordkoreanische Hacker-Organisation, die mit der Lazarus Group in Verbindung gebracht wird und die nach der Einschätzung auch großvolumige Krypto-Heists sowie Spionage-Methoden kombiniert. Aus der gleichen Quelle wird außerdem die besondere Affinität zu Jobmarkt-Tricks betont: sowohl das Auftreten als IT-Arbeitnehmer, die dann von westlichen Unternehmen angeworben werden, als auch das gegenteilige Vorgehen, bei dem „potenzielle Arbeitgeber“ Softwareingenieure in Malware-Downloads locken. In diesem konkreten Fall habe die Kampagne nach Binance gerade den zweiten Weg genutzt.
Für Unternehmen und Entwickler ist besonders aufschlussreich, wie Binance die Rückkehr in einen sicheren Zustand beschreibt. Bis Dienstag habe man das Wallet-System sowie das interne AI-Tool „rebuildet“ und die betroffenen Endgeräte ersetzt. Zusätzlich wurden alle kompromittierten Credentials und Tokens stillgelegt und die Aktivitäten eng mit Strafverfolgungs- und spezialisierten Blockchain-Intelligence-Partnern sowie Security Researchern gekoppelt, um Assets zu verfolgen und einzufrieren. Daneben setzt der Anbieter laut Bericht auf unabhängige Cybersecurity-Expertisen für eine umfassende Sicherheitsprüfung und auf Maßnahmenempfehlungen; zudem wird über einen Security-Research-Fonds sowie Initiativen mit KI-Unternehmen und Security-Studios gesprochen, um KI-Sicherheitsfragen in Blockchain-Umgebungen stärker zu fokussieren.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte Job-Interviews führen zu 6,3-Milliarden-Binance-Heist per Malware" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte Job-Interviews führen zu 6,3-Milliarden-Binance-Heist per Malware" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte Job-Interviews führen zu 6,3-Milliarden-Binance-Heist per Malware« bei Google Deutschland suchen, bei Bing oder Google News!