
LONDON (IT BOLTWISE) – Eine gefälschte WhatsApp-App hat laut Bericht mehr als 500.000 Downloads im Google Play Store erreicht. Auffällig ist die hohe optische Ähnlichkeit: Name, App-Symbol, Beschreibung und selbst Screenshots wirken wie eine Kopie des Originals. Erst beim Blick auf den Entwicklernamen wird der Unterschied klar. Zusätzlich erschwert offenbar der Einsatz eines Early-Access-Programms die Kontrolle über Nutzerhinweise.
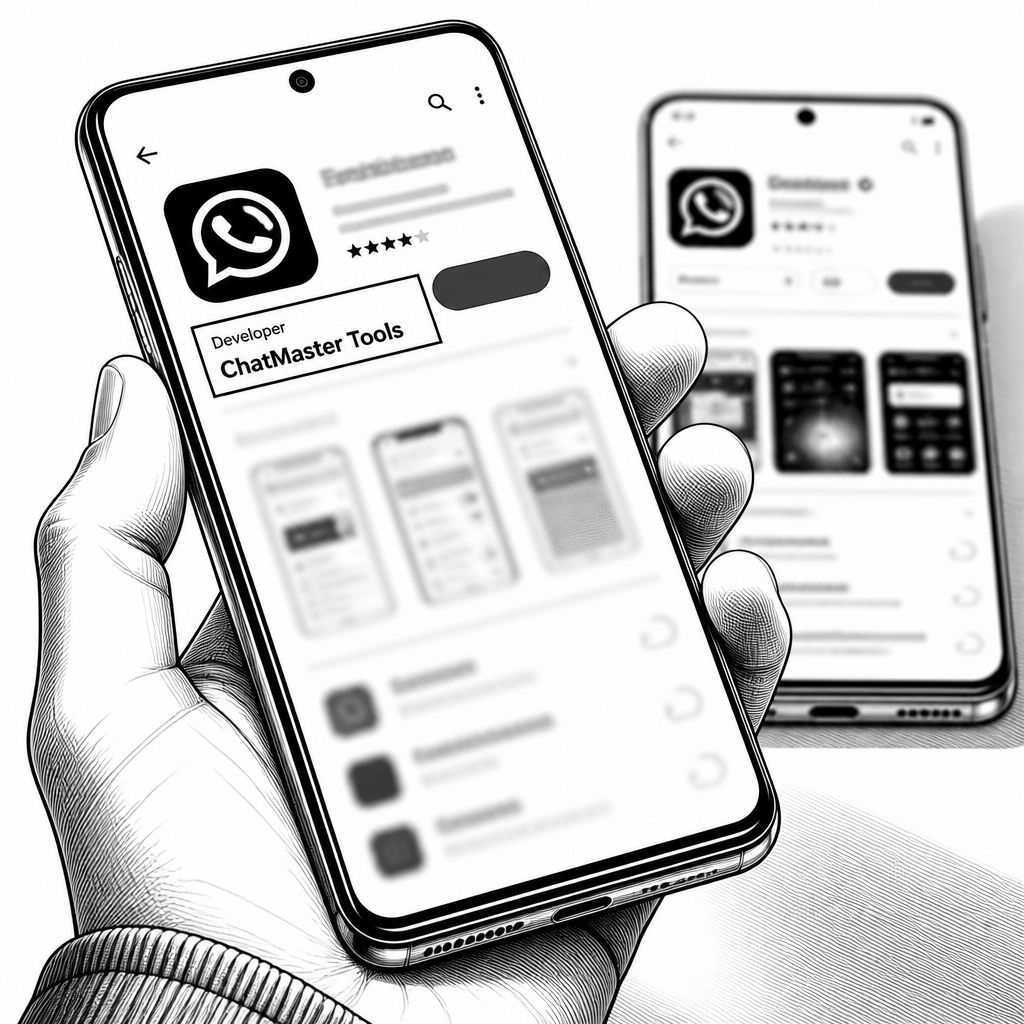
Eine gefälschte Messenger-App, die sich als WhatsApp tarnt, hat nach Angaben, die auf die Downloadzahlen im Google Play Store verweisen, die Hürde von über 500.000 Installationen genommen. Für viele Nutzer ist das zunächst vor allem ein Reichweiten-Problem, aber aus Sicht der Sicherheitsteams ist es vor allem ein Vertrauensproblem: Die App wirkt so nah am Original, dass sie auf den ersten Blick wie eine legitime Alternative zur bekannten Kommunikationstoolbox erscheint. Gerade bei Apps, die auf Social-Login- oder Kontaktzugriffen aufbauen, entscheiden Kleinigkeiten darüber, ob ein Gerät kompromittiert wird oder unauffällig bleibt.
Technisch betrachtet liegt die Wirkung der Masche in der Kombination aus visueller Kopie und Such- bzw. Auffindbarkeit. Laut dem Bericht wurden nicht nur Name und App-Symbol übernommen, sondern auch die Beschreibung sowie Screenshots. Diese Elemente sind im Store-Listing der entscheidende «Einstiegsraum», weil viele Nutzer kaum tiefer prüfen, sondern sich am Design orientieren. Das macht die gefälschte App besonders dann gefährlich, wenn sie in Listen von ähnlichen Messenger-Apps auftaucht oder wenn Werbung im Store die Sichtbarkeit erhöht. Ein weiterer Verstärker ist die zeitweise prominente Platzierung: Wenn ein falscher Eintrag als gesponsertes Suchergebnis oberhalb des echten Angebots erscheint, sinkt die Wahrscheinlichkeit, dass Nutzer die Quelle vergleichen.
Der konkrete Hinweis, der in solchen Fällen den Unterschied macht, betrifft den Entwickler, nicht die Oberfläche. Währen die echte WhatsApp-App von der Meta-Tochter WhatsApp LLC angeboten wird, nennt der gefälschte Eintrag als Anbieter den Entwicklernamen „Agment Assets sallu“ (so wie er im Bericht wiedergegeben wird). Genau hier entsteht für Nutzer ein einfacher, aber wirkungsvoller Prüfmechanismus: Wer vor dem Download den angegebenen Entwicklernamen kontrolliert, erkennt die Abweichung, bevor die App installiert ist. Auch wenn die Optik identisch wirkt, sind solche Metadaten in der Regel weniger leicht zu «imitiieren» als Design-Elemente, weil sie auf dem Upload- und Ownership-Prozess basieren und damit an rechtliche bzw. organisatorische Strukturen gekoppelt sind.
Zusätzlich nennt der Bericht ein zweites Detail, das die Community-Überwachung erschwert: offenbar wurde ein Googles Early-Access-Programm genutzt. Der Effekt dabei ist weniger sichtbar als die Kopie im App-Listing, aber im Alltag relevant, weil Early-Access-Apps öffentliche Nutzerbewertungen deaktivieren. Ohne frei einsehbare Bewertungen können Warnungen anderer Nutzer schlechter in die Entscheidungslogik neuer Interessenten einsickern. Damit verschiebt sich das Risiko weiter in Richtung «Pre-Installation-Prüfung»: Wer erst nach der Installation auf problematische Signale stößt, hat bereits das Risiko erhöht. Für Betreiber von Unternehmensmobilität bedeutet das auch, dass man sich nicht auf «Crowd-Wissen» verlassen sollte, wenn Produktmechanismen wie deaktivierte Bewertungen greifen.
Welche Absichten hinter der Anwendung stecken, bleibt im Bericht offen. Gerade deshalb ist die beste Reaktion pragmatisch: Nutzer sollten den Store-Eintrag nicht nur auf die Fotos und die Beschreibung abklopfen, sondern konsequent den Anbieter prüfen. Wer bereits installiert hat, kann den Play-Store-Eintrag des Geräts nachsehen und mit dem bekannten Originalabgleich arbeiten. Der Bericht formuliert das auch so: Beim echten Angebot muss als Anbieter WhatsApp LLC angegeben sein; ist das nicht der Fall, sollten Nutzer von einer möglichen Täuschung ausgehen und entsprechend handeln. In Unternehmen lohnt sich parallel eine kleine «hygienische» Antwortkette, etwa indem Mobile-Device-Management-Policies den Umgang mit verdächtigen Apps unterstützen und Nutzer beim Deinstallieren oder bei der Prüfung angeleitet werden.
Für die KI-gestützte Sicherheitsanalyse und für moderne App-Protection-Konzepte ist diese Meldung außerdem ein Lehrstück über Prüfpfade. Moderne Erkennungssysteme schauen zwar zunehmend auf Verhalten nach der Installation, aber der erste Schutz liegt weiterhin an der Schnittstelle zwischen Discovery und Vertrauen. Der Fall zeigt, dass reine Look-alike-Detektoren nicht reichen, wenn Screenshots und Texte die entscheidenden Unterschiede verwischen. Umgekehrt deuten solche Listings darauf hin, dass Signale wie Entwickleridentität, Paketzugehörigkeit, frühe Distribution über Programme und die Art der Store-Auffindbarkeit gemeinsam betrachtet werden müssen. Genau diese Kombination erklärt, warum solche Kampagnen in kurzer Zeit eine große Zahl an Geräten erreichen können, obwohl die eigentliche «Abweichung» für Menschen erst beim letzten, analytischen Blick auffällt.
Auch marktseitig ist die Dynamik klar: Wenn ein Fake-Eintrag zeitweise oberhalb des echten Originals auftaucht, wird nicht nur Aufmerksamkeit abgezweigt, sondern auch das Nutzerverhalten beeinflusst. Je weiter oben ein Listing steht und je weniger frühe Warnsignale sichtbar sind, desto größer wird der Anteil der Installationen, die ohne tiefergehende Prüfung stattfinden. Das ist kein spezifisches Play-Store-Phänomen, sondern ein generelles Mechanikprinzip für App-Ökosysteme. Für IT-Verantwortliche heißt das: Security-Schulungen sollten weniger als einmalige Aktion verstanden werden, sondern als wiederholter «Check-Rhythmus» im Alltag. Konkret kann man sich auf wenige, wiedererkennbare Regeln stützen: Entwicklername vergleichen, Early-Access-Indikatoren ernst nehmen und bei jeder Unklarheit den Abgleich mit dem bekannten Original vorziehen.
Am Ende bleibt die wichtigste Erkenntnis: Die gefälschte App ist nicht nur ein kosmetischer Betrugsversuch, sondern ein systematischer Angriff auf die Entscheidungskette rund um den App-Download. Die genannten Indizien – über 500.000 Downloads, die Übernahme von Listing-Elementen und der Einsatz eines Early-Access-Mechanismus – zeigen, wie viel Aufwand sich lohnt, wenn Kontrolle am entscheidenden Punkt fehlt. Wenn die Unterschiede schließlich doch sichtbar werden, dann meist spät genug. Umso wichtiger ist es, die bereits im Bericht angelegte Prüflogik konsequent umzusetzen: Entwicklername vor dem Download prüfen, bei installierten Apps sofort den Store-Eintrag kontrollieren und bei Zweifeln lieber früh deinstallieren. So lässt sich das Risiko begrenzen, bevor aus einer falschen Installation echte Folgekosten entstehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte WhatsApp-App: Fake-Eintrag erreicht 500.000 Downloads im Play Store" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte WhatsApp-App: Fake-Eintrag erreicht 500.000 Downloads im Play Store" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte WhatsApp-App: Fake-Eintrag erreicht 500.000 Downloads im Play Store« bei Google Deutschland suchen, bei Bing oder Google News!