
LONDON (IT BOLTWISE) – Eine Sicherheitsrecherche zeigt, dass Grok Build tausende App-Projekte über freigebbare Links ungewollt öffentlich zugänglich macht. Dabei sollen unter anderem interne Geschäftsunterlagen, personenbezogene Daten und auch Inhalte aus Apps stammen, die für das eigene Enterprise-Umfeld des Anbieters erstellt wurden. Auslöser ist offenbar eine fehlerhafte Platzierung der Zufallskomponenten in der URL, die das Auffinden durch passives DNS erleichtert. Nach Hinweisen auf die Problematik wurden Links für einen Teil der betroffenen Projekte wieder entfernt.
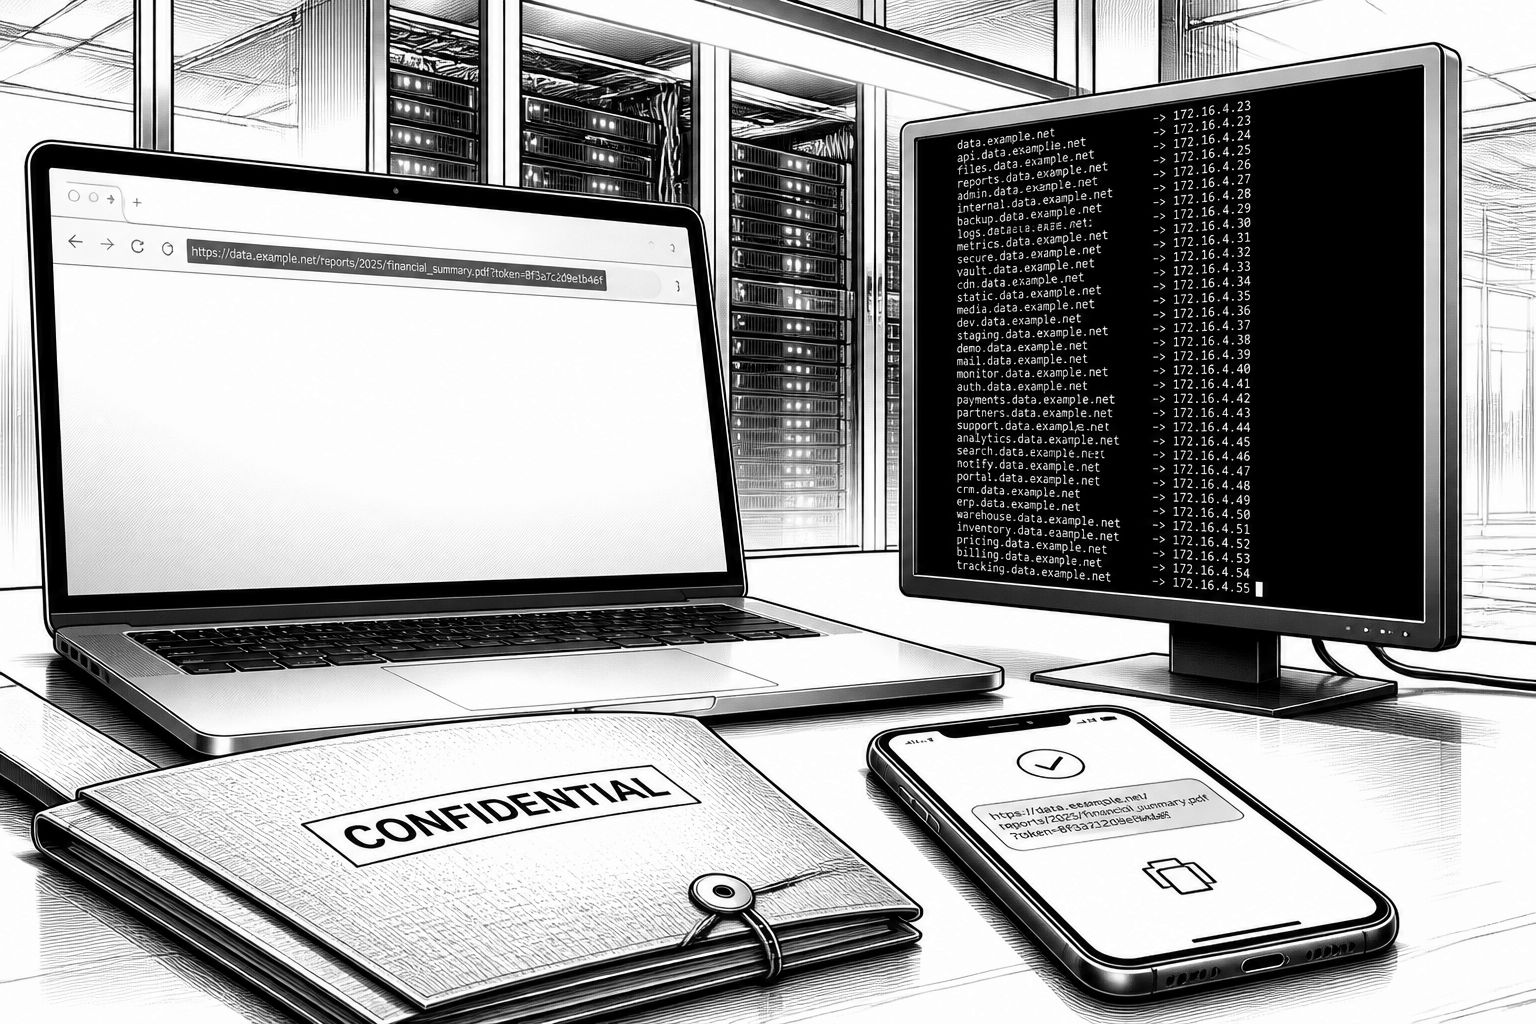
Beim Entwickeln und Testen von KI-gestützten Coding-Agenten ist „schnell teilbar“ meist das lauteste Qualitätskriterium. Genau daran knüpft eine neue Sicherheitsanalyse zu Grok Build an: Die Plattform stellt Links bereit, mit denen Nutzer ihre automatisch generierten Apps anderen Personen zum Anschauen freigeben können. Die Kehrseite zeigt sich, wenn diese Links nicht nur „schwer zu raten“, sondern faktisch leicht zu enumerieren sind. Laut den Ergebnissen einer Recherche durch Claroc sollen so zehntausende App-Links auffindbar gewesen sein, darunter nach deren Darstellung auch vertrauliche Informationen aus einer beträchtlichen Zahl realer Kunden- und Unternehmensumfelder.
Die technische Offenlegung erfolgt über eine Schicht, die auf den ersten Blick nach einem klassischen Muster klingt: Grok Build versucht, die Zugriffssteuerung über die URL selbst abzusichern. Die Idee ist dabei capability-based access control, also ein Modell, bei dem der Besitz einer gültigen URL als Autorisierung für die dahinterliegenden Ressourcen dient. In der Umsetzung werden dafür Zufallsbestandteile in die Linkstruktur eingebaut. Claroc beschreibt jedoch einen Designfehler: Die Zufallswörter stünden in Grok-Build-URLs nicht auf der „passenden“ Seite der Domain, sondern so positioniert, dass sie über passive DNS-Dienste systematisch aufgespürt werden können. Das führt in der Praxis dazu, dass das bloße Klicken auf einen gefundenen Link typischerweise die jeweilige App öffnet und damit die gespeicherten Inhalte sichtbar macht.
Die Datenpalette, die Claroc im Detail nennt, ist breit und reicht von Geschäfts- bis hin zu personenbezogenen Informationen. In der Recherche ist unter anderem die Rede von internen Business-Plänen und Werbe- bzw. Ad-Proposals. Außerdem sollen sich medizinische Ergebnisse aus Nutzer-Apps finden lassen, etwa in Form von Dashboard-Inhalten mit Daten zu medizinischen Untersuchungen von Beschäftigten. Auch Listen mit Namen und Mitarbeiter-IDs werden genannt, ebenso wie Dokumentbausteine, die dem Alltag von Unternehmensprozessen entsprechen: etwa Onboarding-Pläne für neue Teammitglieder, Vertriebsunterlagen, technische Systemadressen sowie Vorlagen und Checklisten aus dem Kontext einer Luxus-Kreuzfahrt. Claroc ordnet außerdem an, dass ein Teil der empfindlichen Daten sogar aus etwa zwei Dutzend Apps stammen soll, die vom Anbieter bzw. aus dem eigenen Umfeld heraus erstellt wurden.
Besonders scharf ist die Einordnung, weil in solchen Fällen nicht nur „irgendein Nutzer“ betroffen ist, sondern der Anbieter selbst ein Sicherheitsdesign implementiert, das nach den Recherchestandards offensichtlich nicht trägt. Claroc meldete der Darstellung zufolge am Sonntag die Offenlegung an den Anbieter. Als keine Reaktion folgte, wurde die Problematik öffentlich adressiert; zum Zeitpunkt der Veröffentlichung seien die Informationen weiterhin abrufbar gewesen, mit einer Ausnahme: Die Inhalte aus den genannten Apps des Anbieter-Umfelds sollen zunächst noch offen gewesen sein, bevor später Links entfernt wurden. In der Folge berichten sie, dass die Links für diese betroffenen Projekte am Abend der Berichterstattung mit einer „app not found“-Fehlermeldung reagierten. Damit verschiebt sich die Frage vom reinen Bug zur Betriebsrealität: Wie schnell erkennt man Muster, und wie konsequent schließt man eine einmal veröffentlichte oder indexierbare Datenlage wieder?
Der Kern des Problems lässt sich am Vergleich zu anderen URL-Freigabe-Ansätzen verdeutlichen. Die Analyse stellt Grok Build einer Praxis gegenüber, die große Plattformen seit Jahren verfolgen: Geheimniswerte Komponenten gehören in den Pfad/untere URL-Bestandteile so, dass sie bei DNS-Abfragen nicht als eigenständige, schnell wieder auffindbare Zielsysteme auftauchen. Bei Google-typischen Dokumentfreigaben ist die Domain gleich, während der geheimnisvolle Teil in der Pfadstruktur liegt; passive DNS sieht dann keinen klaren „neuen Hostname pro App“. Claroc zufolge platzierte Grok Build die Zufallskomponente jedoch so, dass passive DNS Lookup-Prozesse die neu entstehenden URLs in einer öffentlich durchsuchbaren Datenbank sichtbar machen konnten. Für die Angreiferseite bedeutet das: Aus „schwer zu erraten“ wird „systematisch zu sammeln“, und anschließend wird die Capability-Autorisierung faktisch durch Besitz einer indexierten URL ersetzt.
Die Recherche nennt dazu konkrete Größenordnungen und zeigt zugleich, wie wichtig die Default-Einstellung ist. Asaf Aprozper führt in der Analyse an, dass eine passive DNS-Abfrage auf sehr viele Links mit der passenden Domainendung geführt habe, darunter ein großer Anteil öffentlich erreichbarer Einträge. Außerdem wird beschrieben, dass Grok Build standardmäßig offenbar auf „Anyone with the link“ konfiguriert sei, während Nutzer alternativ auf „invited users“ oder „only you“ umstellen können. Wenn diese Änderung nicht aktiv erfolgt, wirkt das Capability-Modell nicht als Sperre, sondern als Einladung an jede Person, die den Link findet. Auf der anderen Seite wird auch ein Spannungsfeld zwischen Produktversprechen und beobachtetem Verhalten sichtbar: Ein Vertreter eines Coding-Dienstes, der dem Anbieterumfeld nahesteht, habe erklärt, Apps seien privat, sobald der Ersteller nichts aktiv teile. Aprozper beschreibt die Ergebnisse jedoch so, dass die Nutzer in den Tests zumindest in Fällen auf alternative Freigabeoptionen umstellen mussten, bevor eine bessere Absicherung eintrat.
Für die weitere Marktdynamik ist dieser Vorfall weniger eine Einzelerzählung als ein Lernsignal für die KI-Ökosysteme rund um App-Generatoren. Viele Anbieter werben mit „Share“-Funktionen, weil sie die Zusammenarbeit beschleunigen: Ein Fachbereich kann mit Text oder Sprache eine Prototyp-App erstellen, sie in Minuten testen und anschließend an Stakeholder übergeben. Genau diese Interaktion steht jedoch technisch unter Spannung mit modernen Bedrohungsmodellen, in denen „URL-Raten“ nicht der einzige Angriffspfad ist. Wenn Komponenten so verteilt werden, dass DNS- und Telemetriedienste sie automatisch sammeln können, wird aus Zugriff über Geheimnisbesitz schnell Zugriff über Indexsuche. Ein Blick auf andere Plattformen, die Geheimnisse in die Pfadstruktur legen, unterstreicht den Punkt: Die Architektur entscheidet, ob „Share Link“ faktisch eine wirksame Zugangsschutzschicht bleibt.
Unterm Strich verschiebt sich die Verantwortung damit auf zwei Ebenen: erstens die saubere Implementierung der Freigabelogik und zweitens das operative Reagieren, sobald eine Musteranalyse eine systemische Lücke sichtbar macht. Unternehmen, die Grok Build oder ähnliche Agenten für Prototypen in der Linie nutzen, sollten deshalb nicht nur auf sichtbare „Private/Public“-Schalter achten, sondern prüfen, ob Freigabe-URLs als eigenständige DNS-Ziele auftauchen und ob Links in externen Indexen landen können. Der praktische Nutzen solcher Checks ist hoch, weil KI-App-Generatoren oft gerade in den ersten Wochen sehr eng mit echten Daten aus Tests, HR-Prozessen oder Branchenworkflows arbeiten. Und weil die Lücke laut Recherche nicht auf einzelne „Sonderfälle“ beschränkt gewesen sein soll, ist die Erwartung an die Anbieter klar: Sicherheit muss dort ansetzen, wo die Links entstehen – nicht erst im Betrieb, nachdem Daten bereits verteilt sind.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Grok Build: Offene Link-Freigaben legen tausende KI-Apps mit vertraulichen Daten offen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Grok Build: Offene Link-Freigaben legen tausende KI-Apps mit vertraulichen Daten offen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Grok Build: Offene Link-Freigaben legen tausende KI-Apps mit vertraulichen Daten offen« bei Google Deutschland suchen, bei Bing oder Google News!