
TEHERAN / LONDON (IT BOLTWISE) – Der Iran weist Vorwürfe der französischen Regierung zurück, für Cyberangriffe auf Kühl- und Gefriersysteme von Supermarktketten verantwortlich zu sein. Aus Teheran wird das Vorgehen als „verantwortungsloser und lächerlicher Schritt“ kritisiert, der dem Land schaden und Beziehungen zu anderen Staaten stören solle. Frankreich hatte zuvor Revolutionsgarden für den Angriff verantwortlich gemacht und von einem ersten großangelegten Sabotage-Cyberangriff auf französischem Staatsgebiet gesprochen. Betroffen waren in der Nacht vom 11. auf den 12. Oktober laut Angaben rund 700 Supermärkte in Frankreich.
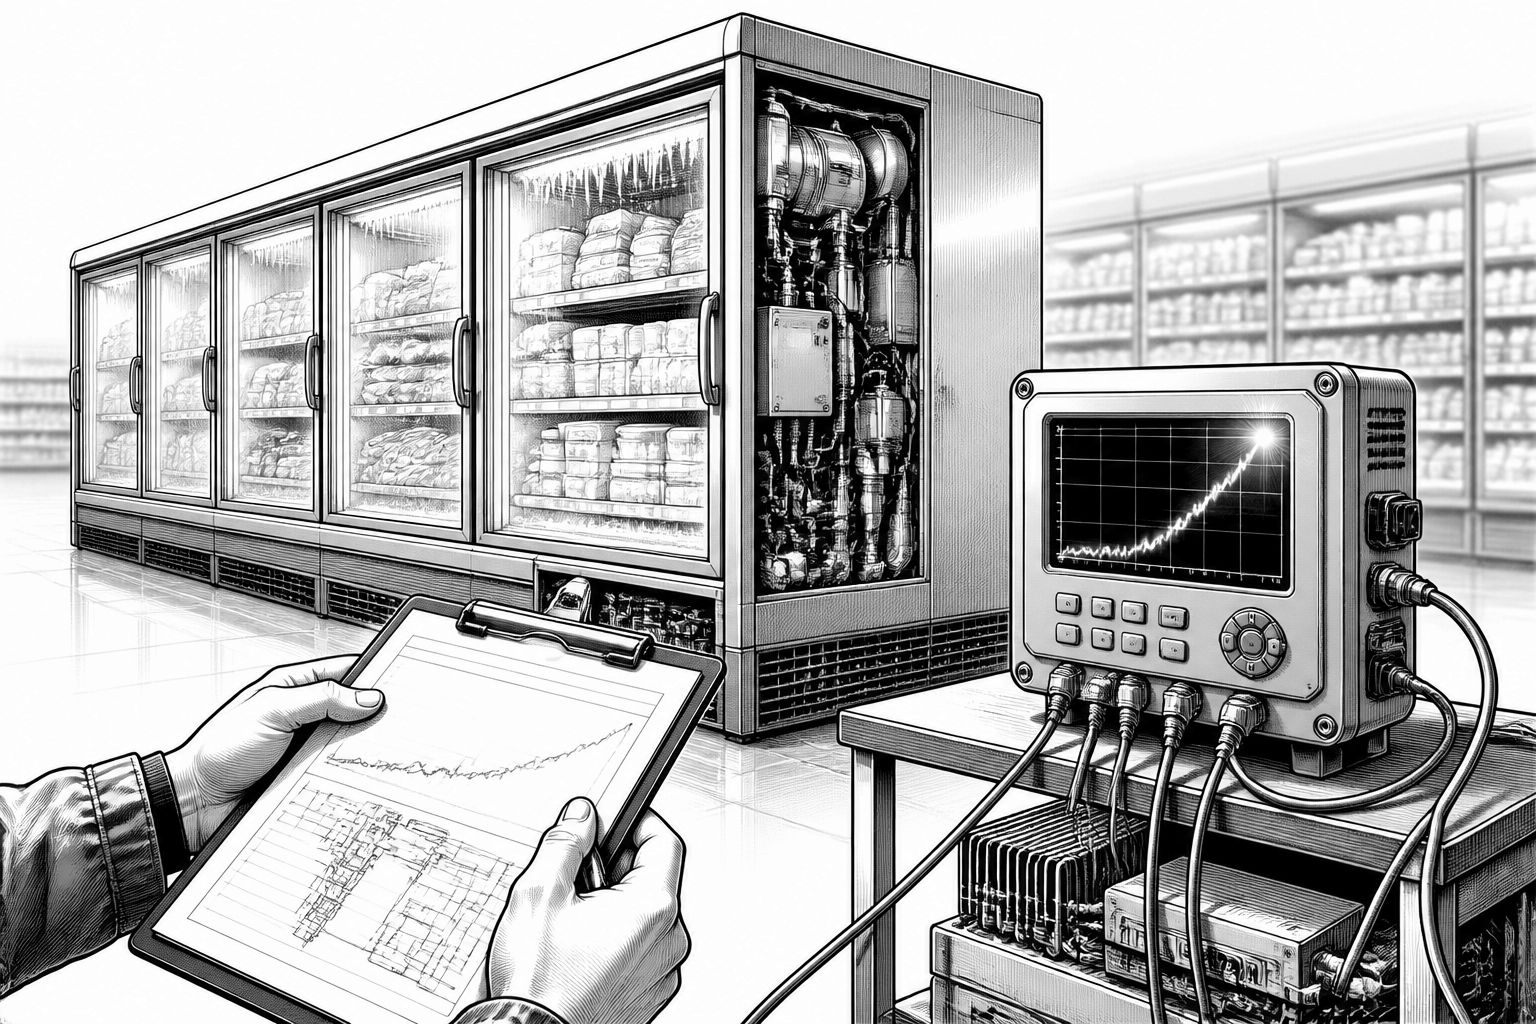
Der Streit zwischen Teheran und Paris verschiebt sich von der diplomatischen Ebene zunehmend in den technischen Raum: Während Frankreich den Cyberangriff auf Kühl- und Gefriersysteme von Supermarktketten als gezielte Sabotage beschreibt, weist der Iran die Verantwortung zurück und spricht von einer politischen Abwehrstrategie. Laut einer Erklärung des Außenministeriums in Teheran handelt es sich bei den Anschuldigungen um einen „verantwortungslosen und lächerlichen Schritt“, der dem Ansehen des Landes schaden und zugleich die Beziehungen zu anderen Staaten belasten solle. Damit geht die Auseinandersetzung über die Frage hinaus, wer den Schaden verursacht hat – sie zeigt auch, wie eng aktuelle Cyber-Vorfälle mit Industriesteuerung, Handelsketten und öffentlicher Versorgung zusammenhängen.
Der technische Kern der Vorwürfe liegt nicht in „klassischem“ Datendiebstahl, sondern in der Manipulation von Prozessbedingungen. So schildert Frankreich, dass Angreifer die Temperatur in Kühlschränken und Tiefkühltruhen aus der Ferne hätten ansteigen lassen, wodurch Ware verdarb. In der Praxis bedeutet das: Kühlketten sind häufig an Steuerungs- und Überwachungslogik gekoppelt, die über Netzwerke erreichbar ist – sei es über lokale Automatisierungsumgebungen, zentrale Monitoring-Plattformen oder Fernzugriffe, die ursprünglich zur Wartung gedacht waren. Wenn ein Angreifer Parameter so verändert, dass Geräte in einen falschen Betriebszustand geraten, wird die unmittelbare physische Wirkung zum Sicherheitsproblem.
Am Montag hatte Frankreich die Revolutionsgarden für die Angriffe verantwortlich gemacht. Außenminister Jean-Noël Barrot sprach von einem Angriff von beispiellosem Ausmaß und beispielloser Aggressivität und ordnete ihn als ersten großangelegten Cyberangriff zu Sabotagezwecken auf französischem Staatsgebiet ein. Zudem kündigte Frankreich an, neue Sanktionen gegen Verantwortliche zu verhängen; zeitlich eingeordnet wird der Vorfall auf die Nacht vom 11. auf den 12. Oktober, in der laut Barrot rund 700 Supermärkte in Frankreich betroffen gewesen seien. Unabhängig von der Zuschreibung macht diese Detailtiefe sichtbar, wie schnell derartige Eingriffe in operative Prozesse „durchschlagen“: Kühlgeräte reagieren binnen Minuten, Verdorbenes entsteht damit nicht als abstrakte IT-Überlegung, sondern als realer Verlust im Warenbestand.
Parallel dazu meldet der Iran Gegenpositionen über den politischen Alltag hinaus – unter anderem mit einer nachgelagerten Einordnung, die die französische Seite für angebliche Unfähigkeit kritisiert, Kühlgeräte zu managen und die Beschwerden der Bevölkerung zu adressieren. Inhaltlich zielt diese Rhetorik auf einen doppelten Effekt: Sie versucht, die politische Glaubwürdigkeit der Vorwürfe zu untergraben, und lenkt die Aufmerksamkeit zurück auf die Frage, wie Vorfälle in der Liefer- und Handelsinfrastruktur technisch wie organisatorisch aufgearbeitet werden. Für Unternehmen in Europa ist das relevant, weil solche Auseinandersetzungen fast immer auch Einfluss auf die Risikowahrnehmung haben: Wer im Betrieb sichere Fernzugriffe, segmentierte Netzwerke und belastbare Monitoring-Schwellen besitzt, kann schneller erklären, ob eine Manipulation vorlag – und wer diese Grundlagen nicht sauber umsetzt, wird im Krisenfall stärker in die Defensive gedrängt.
Auch in anderen europäischen Ländern sollen seit Mitte Oktober ähnliche Angriffe auf Kühl- und Gefriersysteme in Supermärkten und Lebensmittelbetrieben aufgetreten sein, einschließlich Deutschland. Diese räumliche Ausbreitung spricht dafür, dass es weniger um einen einzelnen „Rekognitionsversuch“ geht und eher um wiederverwendbare Angriffsmuster, die mit ähnlichen IT- und OT-Strukturen in der Branche kompatibel sind. Historisch betrachtet lassen sich solche Risiken seit Jahren in der Entwicklung der Industrie-IT beobachten: Mit der zunehmenden Vernetzung von Betriebsanlagen wachsen die Möglichkeiten für Fernzugriff und Automatisierung – gleichzeitig steigt aber auch die Angriffsfläche, wenn Sicherheitsmaßnahmen wie Netzwerksegmentierung, Zugriffssteuerung und Anomalieerkennung nicht konsequent mitwachsen. In der Kühlkette wird dieses Spannungsfeld besonders sichtbar, weil die „Erfolgsmetrik“ für Angreifer nicht nur Daten, sondern Zeit und Temperatur sind.
Für die technische Umsetzung in der Praxis bedeutet die Debatte vor allem: Kühlketten sind nicht nur logistisches Thema, sondern ein Cyber-physisches System. Selbst wenn die konkrete Täterzuordnung politisch bleibt, sollten Betreiber und Dienstleister den Fokus auf Maßnahmen legen, die eine Temperaturmanipulation früh erkennen und begrenzen. Dazu gehören belastbare Alarmierung bei unplausiblen Regelabweichungen, sichere Fernwartungswege mit starkem Zugriffsschutz und nachvollziehbarer Betriebsprotokollierung, außerdem Segmentierung zwischen Unternehmensnetz und Anlagensteuerung. Der Markttrend hin zu „Security by Design“ in Retail-IT und OT wird dadurch verstärkt, weil die Kosten nicht erst in einer späteren Forensik entstehen, sondern im Moment des Ausfalls oder falschen Betriebs. Gleichzeitig bleibt die entscheidende offene Frage: Ob die angekündigten Sanktionen und die öffentliche Eskalation tatsächlich zu mehr Transparenz führen, oder ob sie die technische Aufklärung eher erschweren – für viele Unternehmen ist beides unmittelbar geschäftsrelevant.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Iran weist Frankreichs Vorwürfe zu Cyberangriffen auf Kühlanlagen zurück" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Iran weist Frankreichs Vorwürfe zu Cyberangriffen auf Kühlanlagen zurück" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Iran weist Frankreichs Vorwürfe zu Cyberangriffen auf Kühlanlagen zurück« bei Google Deutschland suchen, bei Bing oder Google News!