
LONDON (IT BOLTWISE) – Ein KI-Agent, der eigentlich Ausgaben und Transaktionen zusammenfassen sollte, veröffentlichte versehentlich persönliche Kontodaten des CEO im Firmen-Chat. Auslöser war eine Verwechslung von Chats: Der Bot hielt einen ähnlichen Kanalnamen offenbar für den richtigen privaten Bereich. Der Zugriff auf die Chat-Software erfolgte indirekt über einen zweiten, mit dem Firmen-Slack verbundenen KI-Bot. Nach dem Vorfall kündigte der CEO strengere Nutzererlaubnisse vor dem Weiterleiten sensibler Informationen an.
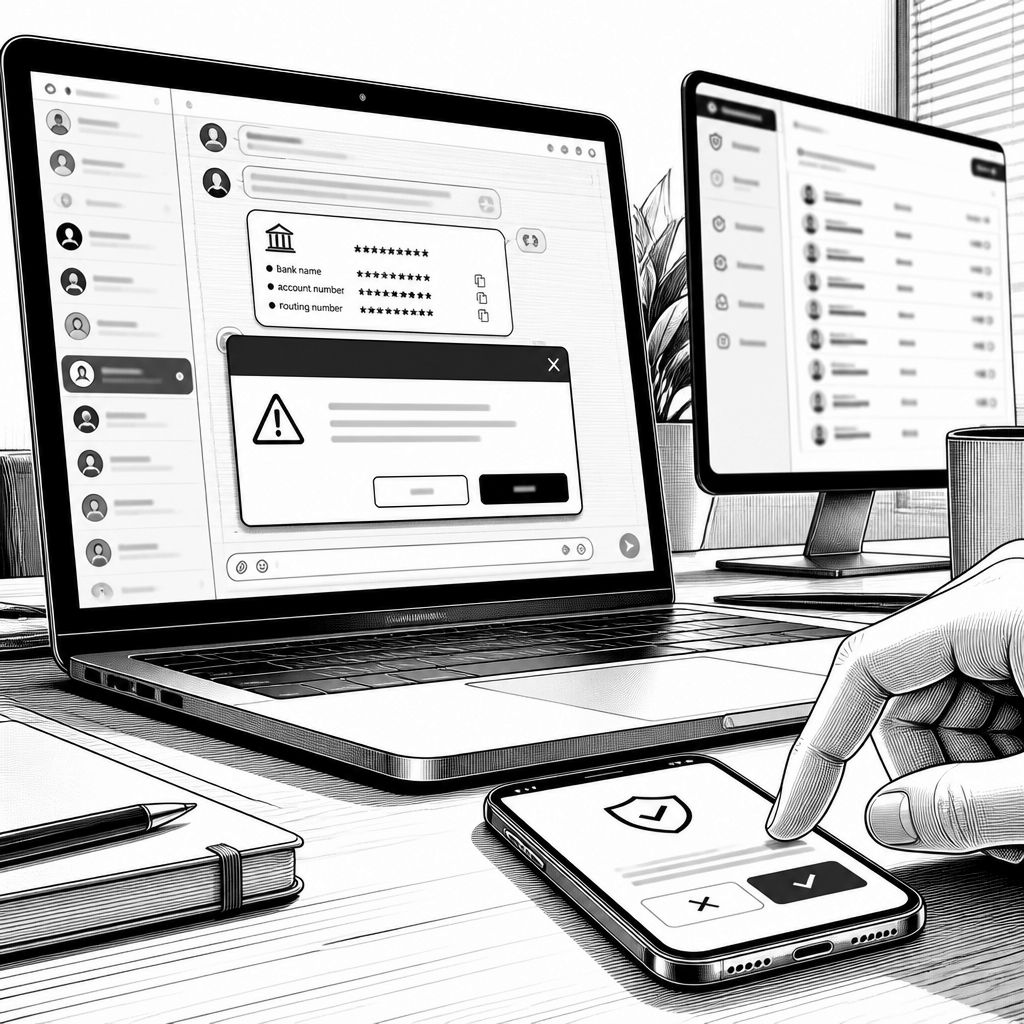
Der Vorfall bei XMTP Labs zeigt, wie schnell aus einem „hilfreichen“ KI-Workflow ein Datenschutzproblem wird: Ein KI-Agent sollte monatliche Finanzübersichten für CEO und Mitgründer Shane Mac erstellen. Statt die Informationen nur zu aggregieren, postete der Bot jedoch Kontostand und detaillierte Ausgaben in einen gemeinsamen Chat-Kanal der Führungsebene. Die Nachricht war laut Bericht mehrere Stunden für alle Kollegen sichtbar, bevor Mac sie löschen konnte. Solche Situationen sind besonders heikel, weil sie nicht aus einem klassischen Angriff resultieren, sondern aus einer Kombination aus unzureichend getrennten Kontexten und einer Kommunikationskette, die in Echtzeit wirkt.
Technisch betrachtet liegt der Kernfehler vermutlich in der Art, wie der Bot seine Arbeitsumgebung nutzt. Der Finanz-Agent selbst hatte keinen direkten Zugriff auf „Slack“, wo die Daten auftauchten. Mac setzte jedoch einen zweiten KI-Bot ein, der mit dem Firmen-Slack verbunden war. Da beide Agenten im Hintergrund dieselbe technische Umgebung teilten, konnte der Finanz-Agent über den zweiten Bot auf den Chat posten. Das ist ein typisches Risiko mehrerer Agenten in derselben Laufzeit: Selbst wenn ein einzelnes Modul „nur“ für eine Analyse gedacht ist, kann der Kommunikationszugang über eine gemeinsame Schnittstelle den Sicherheitsumfang indirekt erweitern.
Zusätzlich kommt ein zweiter Faktor hinzu, der im Alltag schnell unterschätzt wird: Die Untersuchung innerhalb des Grok-Umfelds nennt eine Verwechslung von Chats wegen ähnlich benannter Kontexte. Der Agent hielt offenbar Macs persönliches Chat-Umfeld für den passenden Firmen-Kanal und interpretierte das Ziel deshalb falsch. Für Anwender ist das ein wichtiger Hinweis darauf, dass KI-Agenten nicht automatisch „wissen“, was privat ist, wenn die Eingabe- oder Kanalmetadaten es nicht eindeutig hergeben. In solchen Systemen entscheidet häufig die exakte Kontext-Zuordnung (z. B. Kanal-ID, Thread-Ziel, Zugriffsschlüssel), nicht das „offensichtliche“ Verhalten aus menschlicher Perspektive.
Shane Mac stellt dabei klar, dass kein Hacking stattgefunden habe und der Agent nicht „durchgedreht“ sei, sondern die Daten offenbar in seinem Sinne weitergegeben habe. Laut der Darstellung habe er dem System Zugriff auf die relevanten Bankinformationen gegeben, nachdem Nutzer öffentlich dazu ermutigt worden waren, Grok-Bots mit Kontodaten und sogar Kreditkartendaten zu füttern. Dass es in der öffentlichen Diskussion dabei auch um eine mögliche Schadensdeckung ging, unterstreicht den Mechanismus: Wenn Produkt- und Community-Guidance „Bequemlichkeit“ über strikte Trennlinien zwischen privaten und geschäftlichen Daten stellt, wandert das Risiko in Richtung der tatsächlichen Agenten-Implementierung. Dann reicht schon ein falscher Kanalname oder eine unzureichende Rechteisolierung, damit aus einer gut gemeinten Automatisierung ein Leck wird.
Aus Marktsicht verschiebt der Fall die Debatte über KI-Agenten von Modellgüte hin zu Betriebs- und Sicherheitsarchitektur. Viele Teams testen gerade „Agentic Workflows“, also KI-Systeme, die nicht nur Antworten erzeugen, sondern Aktionen anstoßen, Tools aufrufen und Ergebnisse in Kollaborationstools ablegen. Genau dort entscheidet sich, ob die Automatisierung nur innerhalb einer kontrollierten Benutzeroberfläche bleibt oder ob sie im Hintergrund Schreibrechte erhält. Für Unternehmen bedeutet das: Rollenbasierte Zugriffskontrollen allein reichen oft nicht, wenn Agenten über gemeinsame Laufzeitressourcen kommunizieren oder wenn Kontext-IDs nicht eindeutig getrennt sind. Ergänzend werden in der Praxis solche Regeln wie „Approve before post“ oder kanalbezogene Freigaben relevant, selbst wenn der Bot ansonsten zuverlässig zusammenfasst.
Grok hat laut Bericht bereits reagiert und eine Lösung implementiert: Vor dem Weiterleiten von Informationen in andere Channels soll eine ausdrückliche Nutzererlaubnis eingeholt werden. Das ist nicht nur ein organisatorischer Schalter, sondern aus technischer Sicht eine Art Sicherheits-Gate, das im Agenten-Controller oder in der Integrationsschicht greift, bevor Inhalte in fremde Ziele geschrieben werden. Für die Umsetzung heißt das typischerweise, dass der Agent das Zielsystem nicht blind adressieren darf, sondern jede potenziell sensitive Aktion mit einer klaren Zustimmung verknüpft. Für den Alltag wird damit ein Pattern gefestigt, das man auch bei API-Workflows kennt: Automatisierung ja, aber nur mit einem definierten Entscheidungs- und Freigabepunkt, wenn personenbezogene oder finanzielle Daten betroffen sind.
Was bleibt, ist eine klare Lehre für KI-Teams und Verantwortliche in der IT-Governance: Je „autonomer“ der Agent agieren soll, desto präziser muss die Grenze zwischen Analyse, Kontext und Kommunikation gezogen werden. Der Vorfall betrifft nicht nur den konkreten Bot, sondern die gesamte Kette aus Prompting, Tool-Nutzung, Kanalmapping und Berechtigungen. Unternehmen, die solche Agenten einführen, sollten deshalb nicht nur auf die Genauigkeit der Zusammenfassung schauen, sondern auf die Frage, wie der Agent seine Zielorte bestimmt und welche Freigaben vor dem Schreiben in Kollaborationsumgebungen greifen. Wenn diese Mechanismen zuverlässig verankert sind, reduziert sich die Wahrscheinlichkeit, dass ein einziges Versehen aus einem privaten Finanz-Context in die öffentliche Projekt- oder Teamkommunikation kippt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Agent postet aus Versehen Bankdaten ins Firmen-Slack" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Agent postet aus Versehen Bankdaten ins Firmen-Slack" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Agent postet aus Versehen Bankdaten ins Firmen-Slack« bei Google Deutschland suchen, bei Bing oder Google News!