
FORT HUACHUCA / LONDON (IT BOLTWISE) – In US-Militärbasen sind in diesem Sommer Kühleinheiten ausgefallen, danach meldeten Behörden Cyberangriffe als mögliche Ursache. In Frankreich betraf das mehrere Hundert Supermärkte, zudem berichteten weitere Länder von steigenden Temperaturen und verdorbenen Waren. Die Ermittler prüfen, ob die Vorfälle Teil eines größeren Musters sind. Parallel rückt die Schwachstelle der vernetzten, oft älteren Kühltechnik in den Fokus.
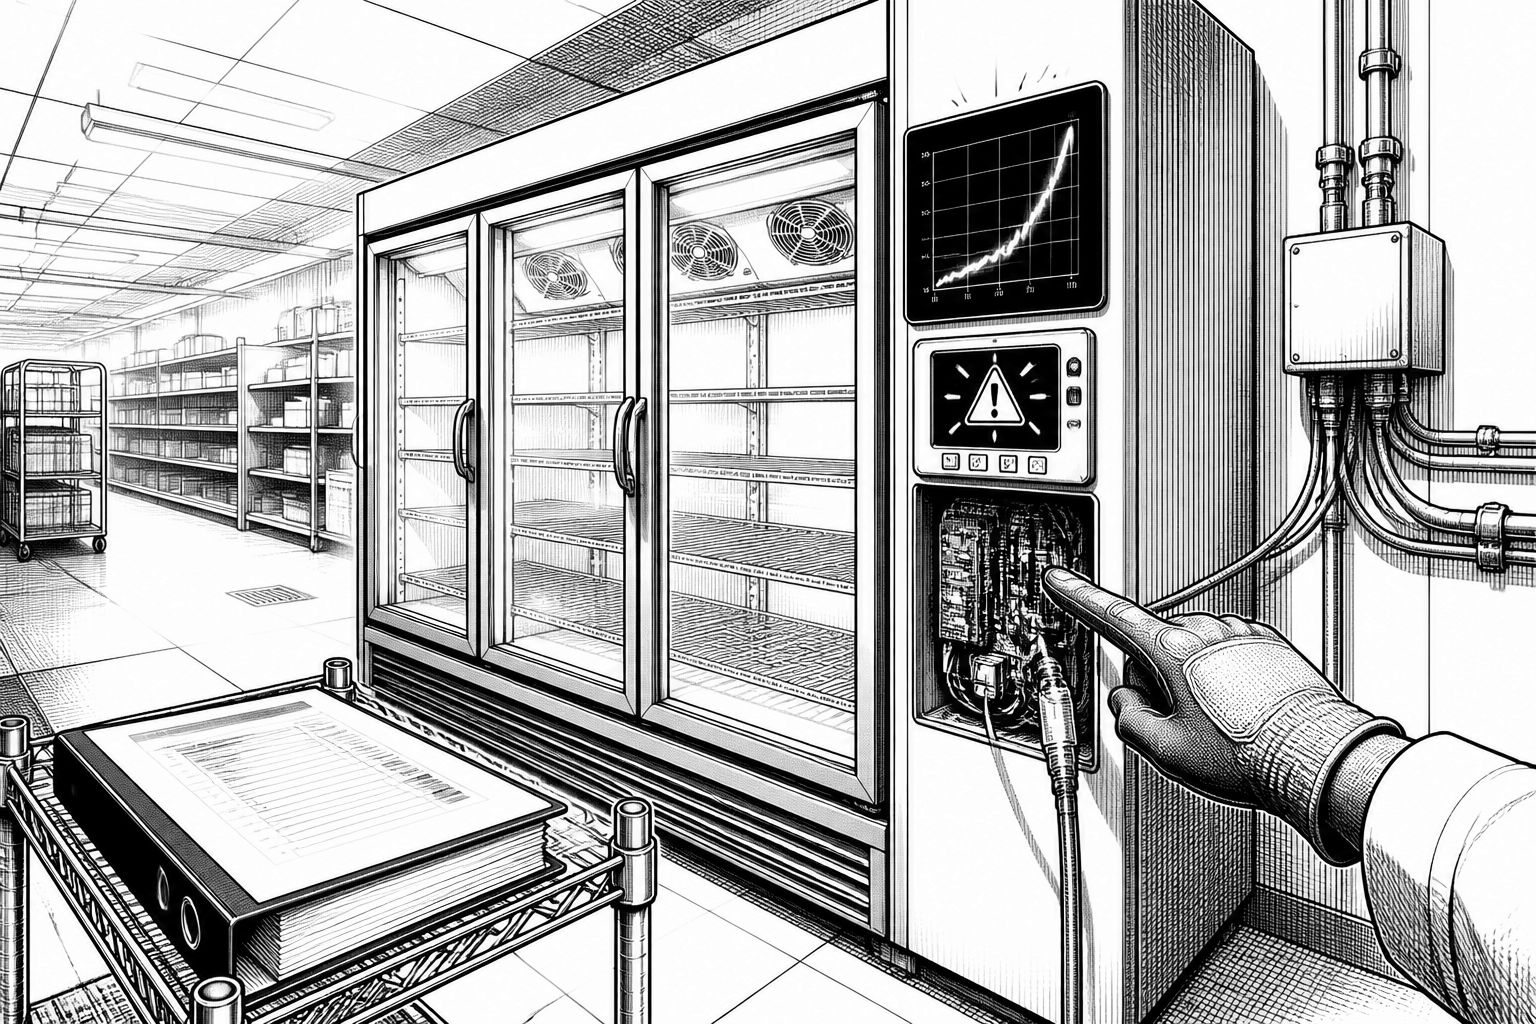
Die Meldungen wirken auf den ersten Blick wie ein typischer Betriebsstörfall: beschädigte Kühlware, kurzfristig eingeschränkte Versorgung in Verpflegungsbereichen und am Ende der Hinweis, man kümmere sich um die Ursache. Doch die Ereignisse der vergangenen Wochen zeigen ein deutlich anderes Bild. In Europa häuften sich nach Angaben von Behörden Probleme mit Supermarkt-Kühlsystemen; in Frankreich berichteten Hunderte Läden über Fehlfunktionen, in weiteren Ländern folgten zusätzliche Meldungen. Gleichzeitig rückten auch US-Einrichtungen in den Fokus, nachdem an Militärstandorten Kühleinheiten ausfielen und die Verbindung zu einem möglichen Cybervorfall in Erwägung gezogen wurde.
Konkreter werden die Hinweise dort, wo das Verhalten der Geräte plötzlich und gleichzeitig aus dem üblichen Muster fällt. Am 26. August gingen laut den Informationen vom US-Militärstandort in Arizona mehrere Gefriertruhen offenbar in einen Abtau-Modus, woraufhin die gelagerte Ware verdarb. Ähnliche „refrigeration system issues“ wurden an weiteren Einrichtungen gemeldet, etwa an einem Marinestützpunkt in Rhode Island. Der Pentagon-Blick blieb dabei vorsichtig: Es gab Verweise auf „Spekulation“ über einen möglichen Cybervorfall und parallel dazu Untersuchungen durch die jeweils zuständigen Prüf- und Ermittlungsstellen. Besonders relevant: Die Army Criminal Investigative Division bestätigte, dass ein Cyber-Teilbüro die Vorgänge prüft und dabei mit französischen Strafverfolgungsbehörden zusammenarbeitet, um die Kühl-Ausfälle in Europa besser einzuordnen.
In Frankreich liefen die Störungen zuletzt in eine andere Größenordnung als bei isolierten Defekten. Behörden sprachen von einer Cyberattacke als untersuchte Ursache, ohne bislang konkrete Täter oder Infrastrukturkomponenten öffentlich zu benennen. Aus den weiteren europäischen Meldungen ergibt sich ein ähnlicher Effekt: In mehreren Ländern begannen die Temperaturen in den Kühlanlagen unkontrolliert zu steigen, wodurch warme Luft ausströmte und die betroffenen Produkte unmittelbar verdarben. Aus der Praxis schildert ein belgischer Marktleiter, dass Alarmzustände an mehreren Kühlschränken bereits gegen 4 Uhr morgens einsetzten und er wegen der zeitlichen Nähe an die Ereignisse in Frankreich dachte. Seine Schätzung beziffert den Verlust im eigenen Markt auf rund 100.000 Euro durch verdorbene Ware.
Dass gerade Gefrier- und Kühltechnik angreifbar sein kann, liegt weniger an „Tricks“ im Gerät selbst, sondern an der Architektur dahinter. Viele Supermärkte und größere Ketten betreiben zentral verbundene Kälteanlagen, bei denen Temperaturen über Internetverbindungen fern eingestellt oder überwacht werden. Sicherheitsmechanismen sind zwar in modernen Systemen häufiger integriert, ältere Generationen gelten jedoch als deutlich verwundbarer, weil sie oft nicht mehr die aktualisierten Schutzfunktionen enthalten, die Hersteller in späteren Softwareständen einführen. Für die französischen Vorfälle wurde zudem genannt, dass die betroffenen Systeme Remote-Steuerung ermöglichen und unter anderem Geräte betreffen, deren Herstellerbetrieb auf eine ältere Anlagenbasis mit eingeschränktem Update-Stand verweist. Ergänzend kommt ein Aspekt hinzu, der in der Industrie häufig unterschätzt wird: Nicht nur die eigentlichen Kältemaschinen, auch Monitoring- und Leittechnik können als Angriffspfad dienen.
Warum sich jemand überhaupt die Mühe macht, eine Gefriertruhe zu „hacken“, lässt sich aus Angreifersicht nachvollziehen. Kälteausfälle treffen nicht nur einzelne Assets, sondern können in der Breite eine Kettenreaktion auslösen: Produkte werden unbrauchbar, Bestände lassen sich kurzfristig nicht ersetzen, und Prozesse im Handel werden sichtbar gestört. Für böswillige Akteure kann schon eine kurze, spektakuläre Unterbrechung reichen, um Verwirrung zu stiften und betriebliche Reaktionen zu erzwingen. Zudem wird in der Sicherheitsbranche betont, dass viele klassische IT-Schutzkonzepte über Jahre auf kritische digitale Infrastrukturen zugeschnitten waren, während „alltagsnahe“ Anlagen – etwa Kühltechnik im Handel – erst vergleichsweise spät als echtes Zielprofil wahrgenommen wurden. Das deckt sich mit dem Bild einer „Legacy“-Herausforderung in Food-and-Beverage-Umgebungen: Historisch waren viele Systeme offline oder nur begrenzt angebunden; mit der zunehmenden Vernetzung steigt das Risiko, dass Angriffsflächen in die Fläche des Alltags wandern.
Für Unternehmen, Betreiber und Sicherheitsverantwortliche ergibt sich daraus ein klarer Prüfauftrag. Entscheidend ist weniger, ob eine Anlage grundsätzlich „hackbar“ ist, sondern ob Fernzugriff, Monitoring und Updates konsistent abgesichert sind und ob Betreiber die eigenen Abhängigkeiten sauber kennen. Wenn zentrale Temperatursteuerung und Alarmierung über vernetzte Komponenten laufen, müssen Identitäten, Segmentierung und die Aktualität der Softwarestände so betrachtet werden wie bei jedem anderen produktiven System. Gleichzeitig zeigt der Fall, wie wichtig schnelle Forensik und belastbare Meldelinien sind: Die Untersuchungen laufen parallel auf verschiedenen Ebenen, und gerade bei Vorfällen mit Lebensmittelsicherheit ist die Zeit bis zur Bewertung der Ursache oft der entscheidende Faktor. Die Behörden haben zwar bisher keine finale Ursache öffentlich festgelegt, doch die Muster aus mehreren Ländern lassen zumindest vermuten, dass technisches und prozessuales Zusammenwirken über Standorte hinweg eine Rolle spielen könnte.
Auch für die weitere IT-Planung ist die Botschaft deutlich. Kühlketten sind nicht nur Logistik, sondern ein zeitkritischer Prozess mit messbaren Zuständen, die sich überwachen und automatisiert steuern lassen – genau dadurch werden sie aber zu digitalen Systemen, die wie andere IT auch behandelt werden müssen. Wenn ältere Komponenten mit eingeschränkten Update-Möglichkeiten im Feld bleiben, wird aus einem reinen Instandhaltungsthema schnell ein Sicherheitsrisiko. Die laufenden Ermittlungen in den USA und in Europa liefern daher nicht nur Nachrichtenwert, sondern einen belastbaren Stresstest für Annahmen in vielen Unternehmen: Dass „Klassische Geräte“ außerhalb der IT-Welt liegen, gilt zumindest im Kühlbereich nicht mehr als sicher.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Kühlketten unter Cyberdruck: Ermittlungen nach Ausfällen in Europa und den USA" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Kühlketten unter Cyberdruck: Ermittlungen nach Ausfällen in Europa und den USA" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Kühlketten unter Cyberdruck: Ermittlungen nach Ausfällen in Europa und den USA« bei Google Deutschland suchen, bei Bing oder Google News!