
LONDON (IT BOLTWISE) – Berichte über Sicherheitsmängel bei Lenovos ThinkPlus-Speichergeräten stellen die praktische Wirksamkeit beworbener Schutzfunktionen infrage. Beim untersuchten ThinkPlus FU100 konnten Dateien trotz Fingerabdruck-Freigabe ausgelesen werden, weil die gespeicherten Daten nicht verschlüsselt waren. Beim ThinkPlus TSD303 hingegen war zwar die Verschlüsselung vorhanden, das Passwort wurde zunächst jedoch über USB in Klartext übertragen. Für Anleger verschiebt sich der Fokus damit von „neuen Schwachstellen“ hin zu Qualitätssicherung und der Nachhaltigkeit der Abhilfemaßnahmen.
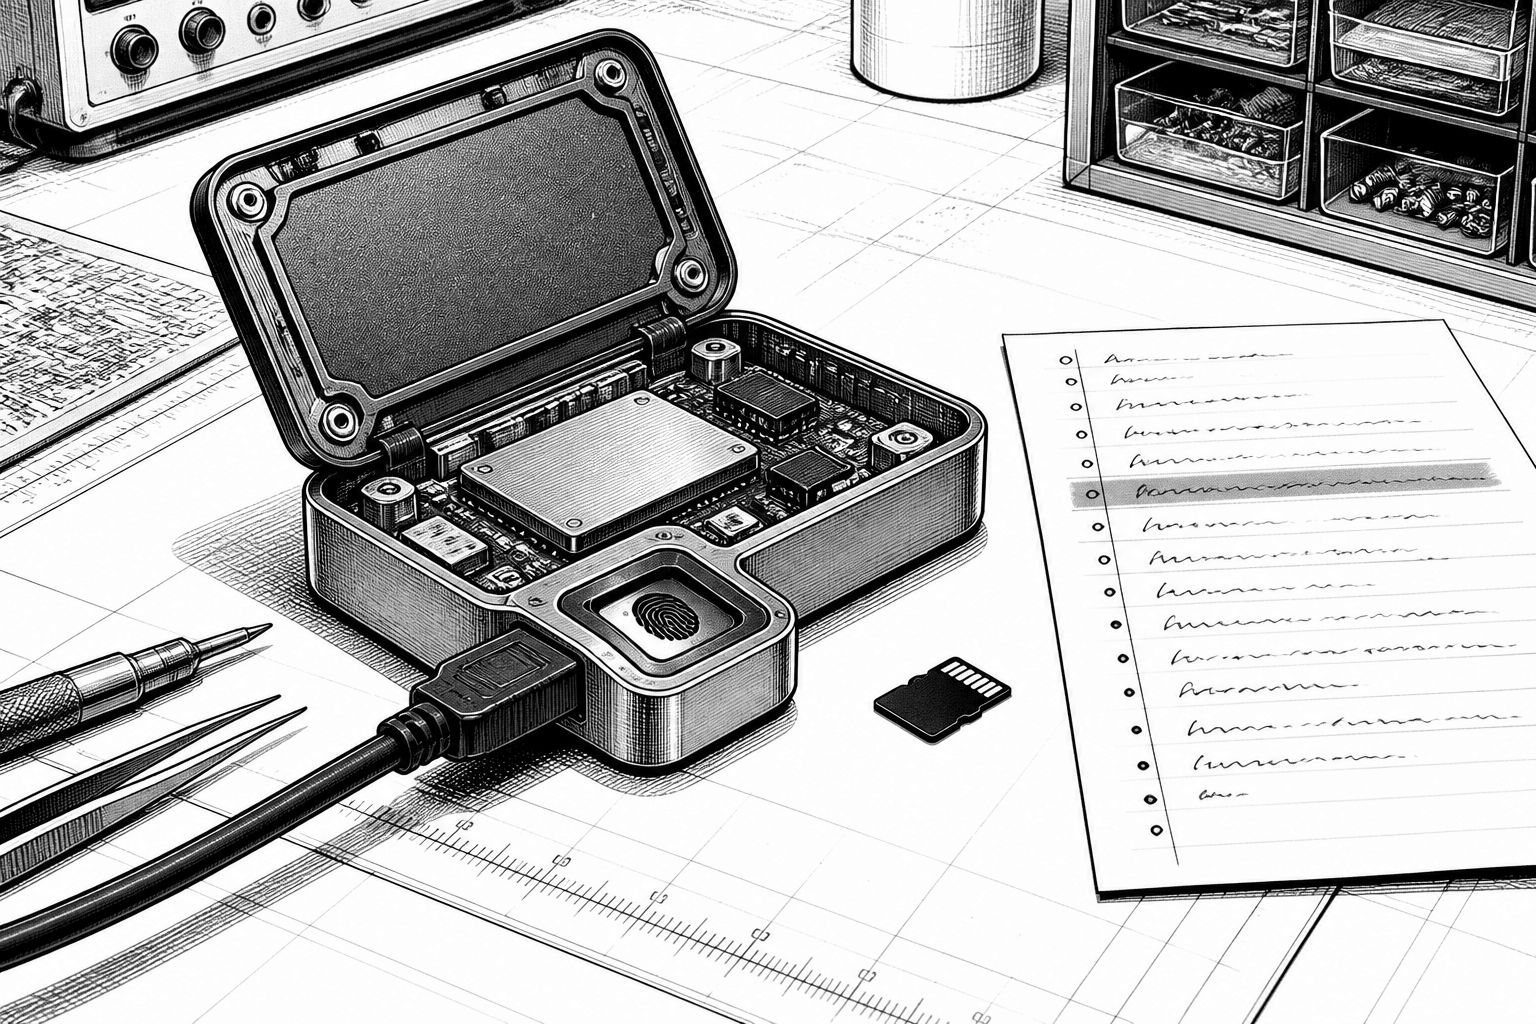
Lenovo steht im Blickpunkt, weil bei mehreren ThinkPlus-Speichergeräten früh gemeldete Sicherheitsprobleme die Glaubwürdigkeit der beworbenen Schutzmechanismen auf die Probe stellen. In den aktuellen Darstellungen geht es weniger um eine plötzlich neu aufgetauchte Schwachstelle, sondern um die Frage, wie zuverlässig Funktionen zur Zugriffskontrolle tatsächlich die Daten selbst schützen. Das ist für Kunden und insbesondere für Investoren relevant, weil Sicherheit bei Hardware-Produkten nicht nur „auf dem Datenblatt“ funktionieren darf, sondern auch in der realen Implementierung.
Technisch setzt der Befund beim ThinkPlus FU100 an: Der Sicherheitsforscher Xusheng Li hat das Gerät zerlegt und im Inneren eine unverschlüsselte microSD-Karte gefunden, während das Produkt gegenüber potenziellen Käufern mit AES-256-Hardwareverschlüsselung beworben wird. Entscheidend ist dabei die Rolle des Fingerabdrucksensors: Er schaltet zwar die USB-Verbindung frei, verhindert nach dem untersuchten Szenario aber nicht den direkten Zugriff auf die gespeicherten Daten, sobald physischer Zugriff auf die Speicherkarte möglich ist. Der Unterschied klingt zunächst subtil, ist aber sicherheitspraktisch fundamental – eine Zugangssperre für die Schnittstelle ist nicht automatisch gleichbedeutend mit einer durchgehenden Verschlüsselung der Daten auf dem Medium.
Genau an dieser Lücke setzt die weitere Einordnung an: Laut den Berichten reagierte Lenovo zunächst mit einer Maßnahme auf Basis von Epoxidharz, später folgte eine umfassendere Abhilfe. Für die Bewertung der Wirksamkeit zählt damit, ob die endgültige Lösung das Zusammenspiel aus Sensorlogik, Geräte-Firmware und physischer Medienkapselung so absichert, dass ein Umgehen über den direkten Zugriff auf den Speicher nicht mehr möglich ist. Außerdem ist die zeitliche Einordnung wichtig: Die genannten Berichte beziehen sich auf frühere Entdeckungen, und es wird ausdrücklich keine öffentliche Evidenz für eine nachweisbare Ausnutzung genannt. Das macht den Fall vor allem zu einem Qualitäts- und Fehlerbehebungs-Test, nicht automatisch zu einem Beleg für einen gerade laufenden Vorfall.
Ein anderes Muster zeigt der zweite untersuchte Datenträger, der ThinkPlus TSD303. Hier waren die Daten zwar verschlüsselt, aber die Passwortverarbeitung startete zunächst mit einem Sicherheitsfehler in der Übertragung: Das Passwort wurde über die USB-Verbindung zunächst im Klartext übermittelt. In den Darstellungen wird beschrieben, dass eine erste Nachbesserung einen Schlüssel nutzte, der sich aus einem vorhersehbaren Zeitstempel ableiten ließ, bevor eine spätere Version die Passwortprüfung in das Gerät verlagert hat. Für das Verständnis ist diese Trennung der Problemursachen entscheidend: Beim FU100 liegt der Kern in der Speicherung und der Schutzwirkung auf dem Medium; beim TSD303 liegt der Kern in der Passwort- und Übertragungslogik. Damit unterscheiden sich auch die Anforderungen an die Nachbesserung, denn „später repariert“ heißt in beiden Fällen nicht automatisch „gleiche Klasse von Risiken behoben“.
Lenovo führt seine Sicherheitswarnung vom 13. Januar über mehrere Modelle aus, darunter FU100, FU200, TU800 und TSD303. Die Darstellung stuft drei Schwachstellen als hoch ein, und für betroffene Kunden in China bietet Lenovo kostenlose Abhilfe in Form eines Austauschs oder eines Firmware-Updates an. Aus Marktsicht ist das ein relevanter Punkt: Hardware-Sicherheitsfunktionen werden zwar im Labor bewertet, aber das Vertrauen entsteht erst dann, wenn nach einem Befund klar nachvollziehbar ist, wie schnell die Produkte in den betroffenen Umfeldern tatsächlich auf den sicheren Stand gebracht werden und ob die End-to-End-Wirkung stimmt.
Für Anleger verschiebt sich damit die Frage vom Schlagwort „Fingerabdruck-Falle“ hin zu einer prüfbaren Management- und Engineering-Perspektive. Sicherheitsversprechen tragen nur dann, wenn Implementierung, Qualitätssicherung und Reaktionsgeschwindigkeit zusammenpassen – und zwar über mehrere Iterationen hinweg. Mehrstufige Nachbesserungen können ein Zeichen dafür sein, dass Lenovo die Ursachen korrekt identifiziert hat; sie sind aber auch ein Maßstab dafür, wie robust die endgültige Lösung ist und ob sie die gefundenen Umgehungswege nachhaltig schließt. Wer Lenovo investiert oder neu einsteigt, sollte daher die Lage neu bewerten: nicht wegen einer behaupteten unmittelbaren Ausnutzung, sondern wegen der Signalwirkung für Produktqualität und die Verlässlichkeit der Sicherheitsarchitektur im Feld.
Die aktuelle Debatte wirkt zudem wie ein Reminder für den Markt für tragbare oder eingebettete Speicherlösungen: Authentifizierung am Interface ist nur der erste Baustein, solange das Medium selbst nicht durchgängig geschützt ist. In der Praxis bedeutet das, dass Hersteller beim Design nicht nur kryptografische Algorithmen berücksichtigen, sondern auch physische Zugriffspfade, die Kopplung von Firmware-Logik an Hardware-Sicherheitsfunktionen und die korrekte Absicherung von Parameterflüssen wie Passwörtern. Genau diese Verbindung zwischen Technikdetails und Umsetzungsdisziplin wird in den nächsten Updates und Austauschzyklen entscheiden, wie nachhaltig das Vertrauen bei bestehenden und potenziellen Kunden bleibt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Lenovo-Sicherheitsmängel bei ThinkPlus: Fingerabdruck schützt nicht immer die Daten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Lenovo-Sicherheitsmängel bei ThinkPlus: Fingerabdruck schützt nicht immer die Daten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Lenovo-Sicherheitsmängel bei ThinkPlus: Fingerabdruck schützt nicht immer die Daten« bei Google Deutschland suchen, bei Bing oder Google News!