
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einem Angriff, bei dem über das Website-Optimierungstool Optimizely schädliche Skripte ausgeliefert wurden. Betroffen waren laut Analyse 178 Organisationen, darunter bekannte Namen wie Ledger, Salesforce und der BBC. Die Malware ersetzt angeblich Krypto-Wallet-Adressen durch Angreifer-Adressen und erfasst Kreditkartendaten aus Formularen. Bis zum späten Abend UTC sollen die meisten bösartigen Snippets wieder entfernt worden sein.
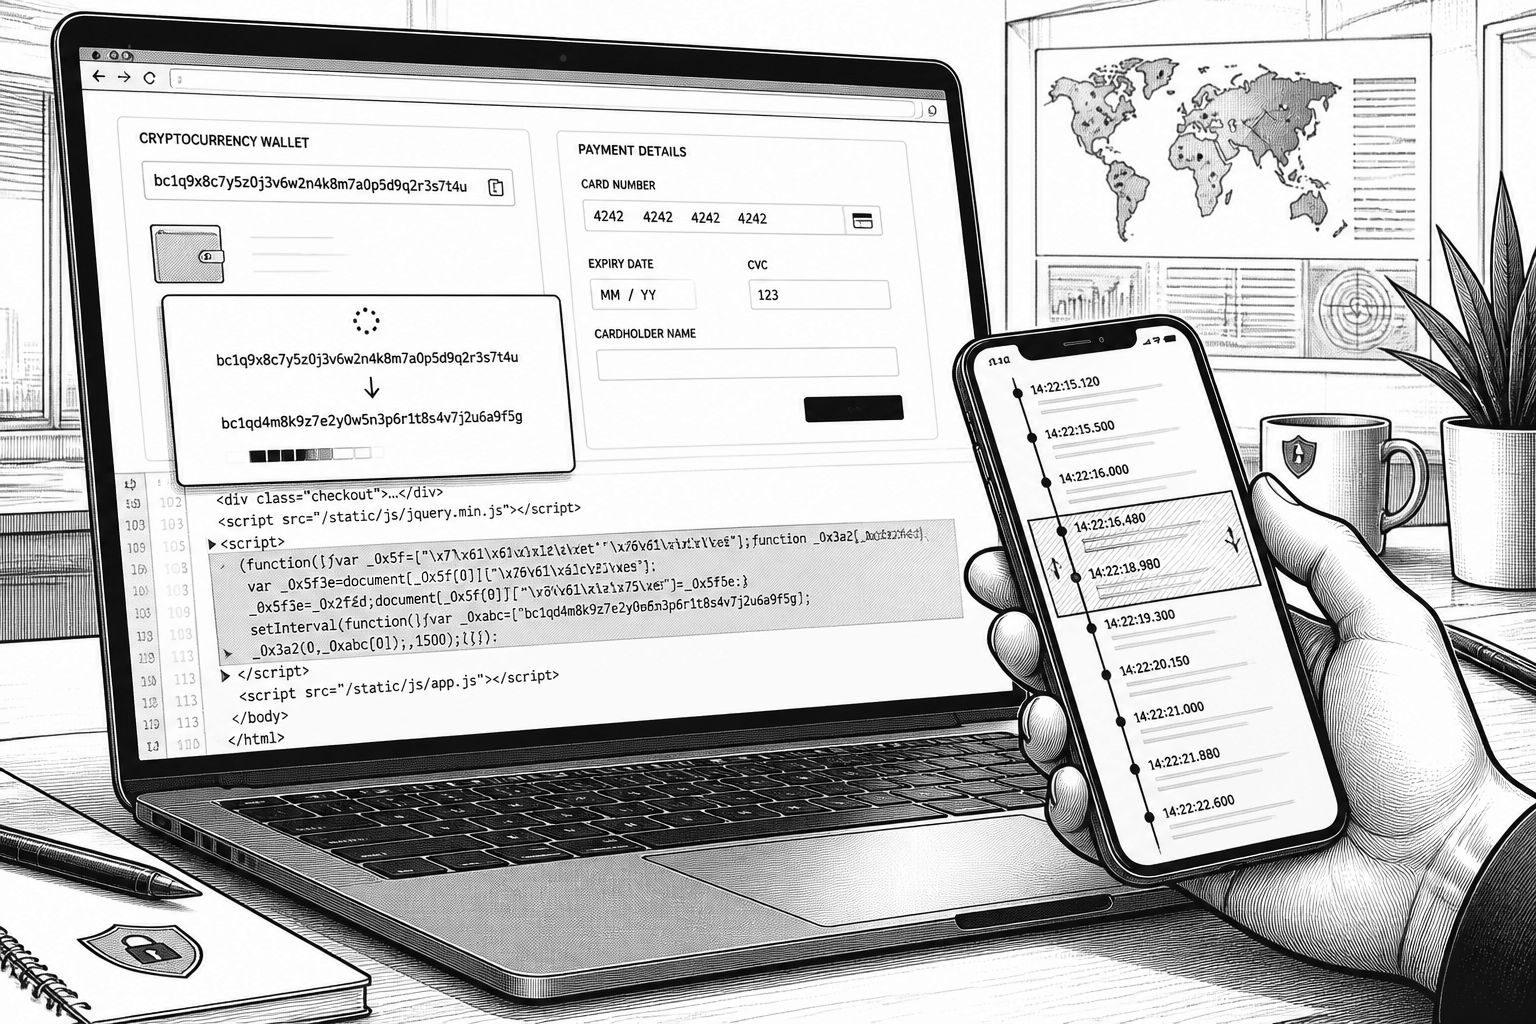
Zum Angriffskern gehört eine Technik, die für viele Unternehmen im Alltag nur als „Werbe- oder Conversion-Optimierung“ sichtbar ist: Über das Website-Performance- und Testing-Ökosystem Optimizely wurden offenbar manipulierte Skripte in die Browser von Besuchern eingespielt. Die Sicherheitsforscher beschreiben dabei keine klassische Zielperson-zu-Zielperson-Attacke, sondern eine Kampagne, die sich die Reichweite eines zentralen Optimierungsdienstes zunutze macht. Konkret soll die Schadsoftware legitime Krypto-Wallet-Adressen durch Adressen unter Kontrolle der Angreifer austauschen, sobald Nutzer Kopierfunktionen oder manuelle Übernahmen für Wallets verwenden.
Der Angriff trägt in der Berichterstattung den Namen Optimjack und soll nach Angaben eines Forschers (Amirul Iman) über Scripts ausgeliefert worden sein, die auf Optimizely gehostet waren. Technisch ist das besonders kritisch, weil ein Website-Skript zwar im Kontext der betroffenen Seite läuft, aber inhaltlich von einer externen Steuerung abhängt. Wer Nutzer-Interaktionen wie das Kopieren von Adressen in Kryptowallets überwachen oder verändern kann, muss dabei nicht den Blockchain-Mechanismus selbst kompromittieren. Es reicht, die Zeichenfolge, die später an die Wallet-Funktion übergeben wird, umzuschreiben und so Überweisungen an die falsche Zieladresse zu lenken.
Neben der Adress-Manipulation soll die Kampagne auch Zahlungsdaten abgegriffen haben: Eine separate Analyse durch StepSecurity kommt zu dem Ergebnis, dass Kreditkartendetails, die Besucher in Formularen eingeben, ausgelesen wurden. Damit verschiebt sich das Risikoprofil von „nur“ Krypto-Diebstahl hin zu einem Doppelangriff auf Zahlungs- und Identitätsdaten. Für Unternehmen mit Online-Formularen ist das ein unübersehbares Signal, denn selbst wenn die eigentliche Checkout- oder Registrierungslogik sauber implementiert ist, kann ein kompromittiertes Frontend-Skript die Datenübermittlung oder das DOM-Handling ausnutzen.
Wie groß der Radius war, ordnen die Sicherheitsanalysten anhand einer Untersuchung von Report URI ein: Insgesamt sollen die betroffenen Website-Skripte zu 178 Organisationen gehört haben. In der Meldung werden unter anderem Hardware- und Krypto-Wallet-nahe Dienste (Ledger, OANDA/Coinpass), Handels- und Brokerage-Plattformen (IG, Interactive Investor, TMS Brokers) sowie weitere große Marken wie IKEA, Zoom, der BBC und CNN genannt. Besonders relevant ist zudem die Beobachtung, dass die schädlichen Snippets nicht dauerhaft „im System“ bleiben müssen, um Schaden anzurichten: Schon ein kurzer Zeitraum reicht, wenn Nutzer in dieser Phase Wallet-Adressen kopieren oder Kartendaten in Formularen eingeben.
Der zeitliche Ablauf zeigt diese Dynamik: Als Beispiel wird berichtet, dass die BBC zu Beginn des Ereignisses um etwa 4:21 Uhr UTC betroffen gewesen sei. Bis 21:52 Uhr UTC soll der Großteil des bösartigen Codes wieder entfernt worden sein; für Ledger wird zusätzlich ein Bereinigungszeitpunkt gegen 20:41 Uhr UTC genannt. Solche Fenster sind für SOC-Teams (Security Operations Center) und Incident-Response-Workflows zentral, weil Detektion und Ausspielungslogik oft auseinanderfallen: Ein Schnell-Löschen reduziert zwar die weitere Exposition, verhindert aber nicht, dass in der Zwischenzeit bereits Datenabflüsse oder manipulierte Transaktionen ausgelöst wurden.
Für die Branche ist die wichtigste Lehre weniger „Optimizely sei grundsätzlich unsicher“, sondern dass Supply-Chain-Risiken im Web-Frontend konkrete Auswirkungen haben können. Wer JavaScript über Drittanbieter-Mechanismen nachlädt oder über Optimierungs- und Experimentierplattformen dynamisch erweitert, sollte stärker prüfen, welche Integritätsgarantien es für ausgelieferte Skripte gibt und wie schnell sich kompromittierte Snippets weltweit zurückziehen lassen. Dazu gehört auch, dass Monitoring nicht nur auf bekannten Indicators of Compromise basiert, sondern auf Verhalten: etwa ungewöhnliche Änderungen von Wallet-Adressfeldern oder verdächtige Auslese-Muster in Zahlungsformularen. Gleichzeitig sollten betroffene Unternehmen ihre bestehenden Logs auswerten, um festzustellen, ob im fraglichen Zeitraum Karten- oder Zahlungsdaten abgegriffen wurden.
Da die Geschichte sich weiterentwickelt, bleibt offen, wie genau die Angreifer die Kompromittierung der Optimizely-Skripte technisch herbeigeführt haben und welche weiteren Zeiträume zusätzlich betroffen waren. Klar ist jedoch: Die Kombination aus Wallet-Rewriting und Card-Stealing adressiert gleich zwei hoch relevante Wertströme. Wenn sich diese Muster in anderen Kampagnen wiederholen, müssen Security-Teams die „mittlere Ebene“ zwischen Marketing-Toolchain und Produktivsystem ernst nehmen – also genau dort, wo externe Skripte oft als harmlose Erweiterungen betrachtet werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Optimjack-Angriff über Optimizely: Malware manipuliert Krypto-Adressen und stiehlt Kartendaten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Optimjack-Angriff über Optimizely: Malware manipuliert Krypto-Adressen und stiehlt Kartendaten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Optimjack-Angriff über Optimizely: Malware manipuliert Krypto-Adressen und stiehlt Kartendaten« bei Google Deutschland suchen, bei Bing oder Google News!