
LONDON (IT BOLTWISE) – Der Pentagon ermittelt nach Ausfällen von Gefrier- und Kühlschränken in US-Militärkommissariaten. Im August waren mehrere Basen betroffen, sodass Lebensmittel verdarben. Parallel prüfen Behörden auch einen ähnlichen Vorfall in Frankreich, bei dem Angreifer Temperaturvorgaben an handelsüblichen Kälteanlagen manipuliert haben sollen. Die Fälle rücken vernetzte Industrie-Steuerungen in den Fokus, weil sie direkt auf Alltagsinfrastruktur für die Versorgung wirken.
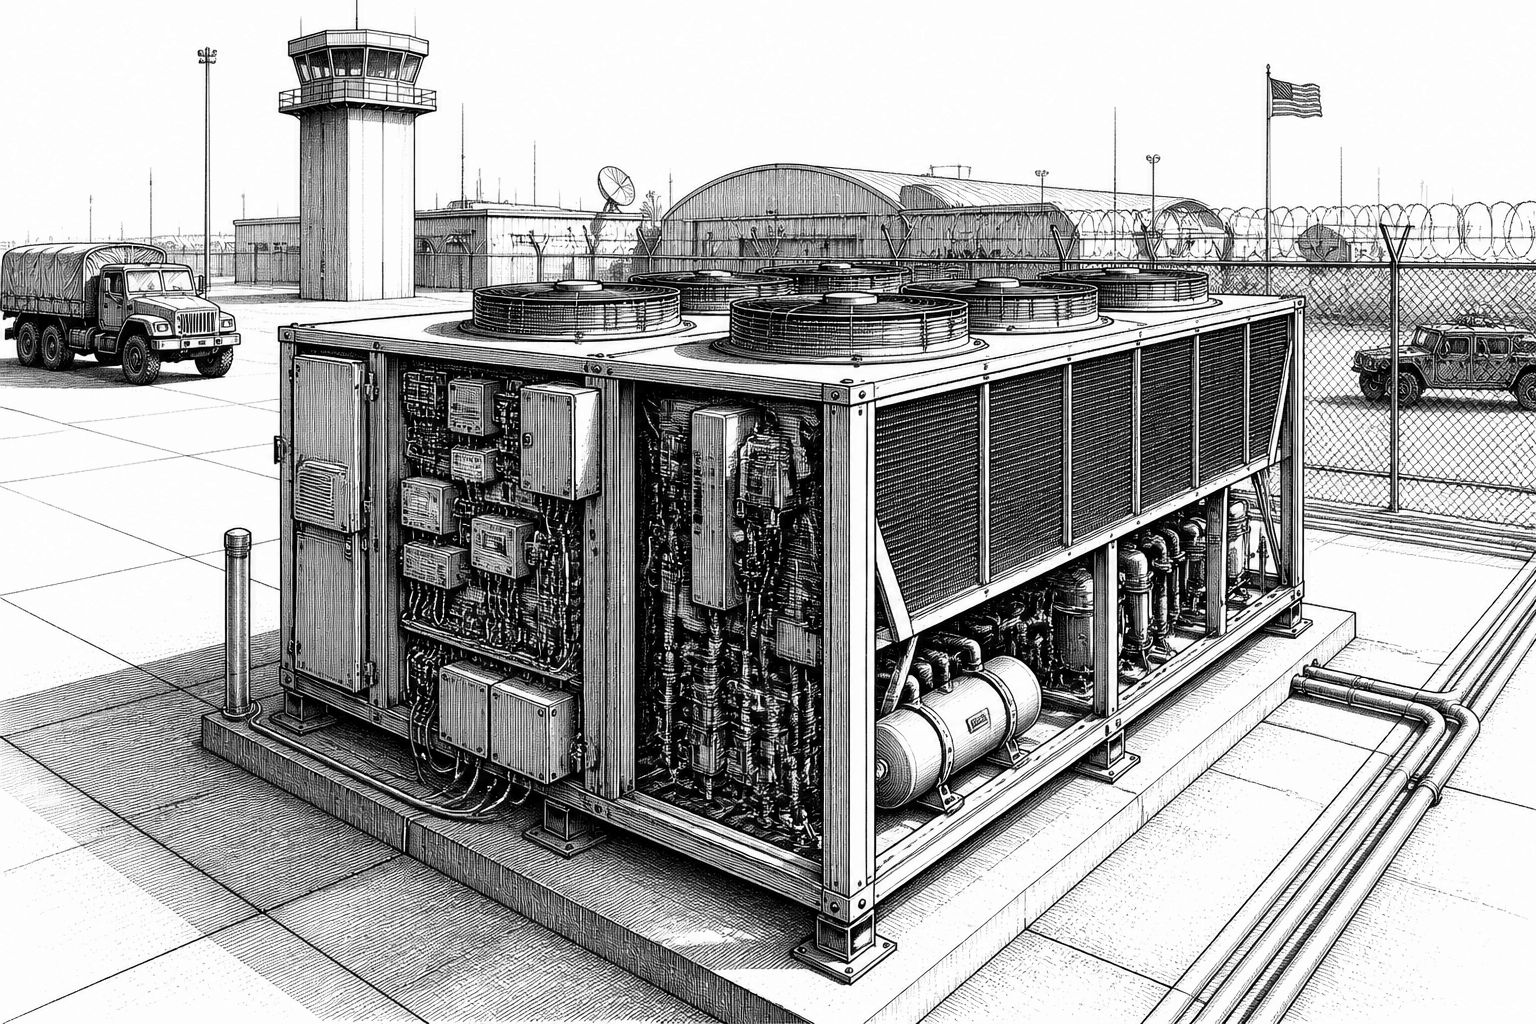
Ausgerechnet die Infrastruktur, die im Hintergrund läuft, zeigt im Krisenfall ihre Verwundbarkeit: Im August kam es in US-Militärbasen zu Kühlproblemen in Kommissaren, den auf dem Gelände betriebenen Einkaufsläden für Militärangehörige. Nach Angaben eines mit der Angelegenheit vertrauten US-Beamten betrafen die Störungen etwa sechs Kommissariate. Für den Betrieb bedeutete das nicht nur eine Beeinträchtigung der Logistik, sondern konkret verdorbene Ware, weil Gefrierbereiche zeitweise nicht mehr die nötigen Temperaturen hielten. Besonders anschaulich ist das Beispiel Fort Huachuca in Arizona: Dort sei ein Gefrierschrank in den Defrost-Modus gegangen und habe dadurch die Inhalte erwärmt, sodass Lebensmittel ungenießbar wurden.
Die Ermittlungen sind dabei nicht auf die Frage beschränkt, ob einzelne Geräte defekt waren. Laut Berichten, auf die sich die Situation stützt, werden die Vorfälle als mögliche Cyberattacke eingeordnet. Federführend prüfen unter anderem Stellen, die dem US Cyber Command nahestehen, sowie verschiedene Ermittlungs- und Strafverfolgungseinheiten des Verteidigungsministeriums. Gleichzeitig ist noch offen, wer für die Manipulationen verantwortlich sein könnte und ob die Ursache bereits eindeutig geklärt ist. Damit bleibt auch die technische Spurensuche entscheidend: Wurde nur eine Steuerung umgangen, oder griff ein Angreifer in den Regelkreis der Kälteanlage ein, sodass die Geräte wiederholt in Fehlzustände gerieten?
Spätestens im internationalen Abgleich wird klar, warum der Fokus auf vernetzten Systemen so naheliegt. In Frankreich untersuchen Behörden laut den vorliegenden Informationen einen ähnlichen Ansatz: Im selben Zeitraum seien Angreifer die Temperaturkontrollen handelsüblicher Kühltechnik übersteuert und dadurch in mehr als 350 Betrieben verdorbene Lebensmittel erzwungen haben. Das Muster ist technisch plausibel, weil industrielle bzw. gewerbliche Kühlanlagen häufig nicht nur aus dem Kältesystem bestehen, sondern aus einem Regelungs- und Überwachungsteil mit Sensoren, Aktoren und einer Steuer-Logik, die Daten überträgt oder Fernzugriff ermöglicht. Genau diese „Alltags“-Komponenten sind in der IT-Sicherheit ein klassisches Problemfeld: Sie werden betrieben wie Maschinen, aber aus Cyber-Sicht wie Systeme, die gegen Angriffe abgesichert werden müssen.
Für die technische Einordnung lohnt ein Blick auf eine 2021 formulierte Risikoabschätzung des US-Department of Homeland Security (DHS). Diese Bewertung nannte Risiken für den Bereich Food and Agriculture, bei denen sowohl Kühl-Ausfälle als auch Versandverzögerungen als Cyberfolgen auftreten können. Besonders relevant ist, dass Kühlung nicht nur ein Komfortfaktor ist, sondern eine Prozessbedingung in der Lieferkette. Wenn Temperaturfenster überschritten werden, entsteht sofort Abfall und damit ein Versorgungsengpass – und dieser unmittelbare Schaden kann für Angreifer als Hebel dienen. Genau deshalb hat auch ein Branchen-Informationsaustausch für Bedrohungsdaten, das Food and Agriculture Information Sharing and Analysis Center, bereits vor dem gezielten Angriff auf internetzugängliche industrielle Steuerungen gewarnt: Oft seien die Cyber-Defenses nicht auf dem Niveau, das man bei stark vernetzten Infrastrukturen erwarten würde.
Dass solche Angriffsmuster in den vergangenen Jahren für Ransomware-Gruppen attraktiv geworden sind, hängt mit dem Zusammenspiel aus Betriebsdruck und Erpressbarkeit zusammen. Downtime trifft den Agrar- und Ernährungssektor anders als klassische IT-Prozesse: Ein „Patch ist gleich installiert“-Zeitfenster gibt es selten, weil Kühlkapazität und Logistik in Echtbetrieb laufen. In der Folge können organisatorische Reaktionswege langsamer werden, während Angreifer über die Auswirkungen auf Produktion, Lagerhaltung und Distribution Druck aufbauen. Gleichzeitig zeigt der Fall, wie schnell sich die Bedrohung von der IT in die physische Realität verlagert: Ein Eingriff in die Temperaturregelung schlägt sich unmittelbar in verdorbenen Lebensmitteln nieder, noch bevor das IT-Umfeld überhaupt als Ursache erkannt wird.
Politisch und regulatorisch wird das Thema ebenfalls adressiert, weil rein defensive Maßnahmen nicht ausreichen, wenn Anlagenhersteller, Betreiber und Netzwerkstruktur heterogen sind. Laut den vorliegenden Informationen haben Gesetzgeber im Jahr 2025 den Farm and Food Cybersecurity Act erneut eingebracht, nachdem es bereits einen früheren Vorschlag im Jahr 2024 gab. Für Unternehmen und Behörden ist dabei weniger die Schlagzeile entscheidend als die Frage, wie sich Anforderungen in der Praxis auf Geräteklassen übertragen lassen: von der Absicherung von Fernzugriffen über Segmentierung bis hin zu klaren Vorgaben für Monitoring und Incident Response. In der Summe macht der Pentagon-Fall deutlich, dass KI-gestützte Analytik zwar helfen kann, Anomalien in Betriebsdaten schneller zu erkennen, aber ohne grundlegende Hardening- und Architekturmaßnahmen – etwa getrennte Netze für Leit- und Steuertechnik – die Angriffsfläche bestehen bleibt.
Auch für die kommenden Monate dürfte die technische Frage im Vordergrund stehen, wie zuverlässig solche Vorfälle von „Hardware-Fehlern“ abgrenzbar sind. Wenn ein Defrost-Modus in einem Gefrierschrank startet, kann das technisch mehrere Ursachen haben: vom regulären Wartungszyklus bis zur fehlerhaften Sensorik. In einem Cyber-Szenario kommen dagegen Manipulationen in der Steuerlogik, fehlgeschlagene Authentifizierung für Fernzugriffe oder eine unautorisierte Änderung von Grenzwerten in Betracht. Für die Ermittler bedeutet das: Logdaten aus dem Umfeld der Steuerungen, Abgleich von Konfigurationsständen, sowie Hinweise auf ungewöhnliche Netzwerkkommunikation müssen zusammengeführt werden. Für die Verteidigungs- und Logistikplanung folgt daraus eine konkrete Priorität: Kälteketten und andere „unterstützende“ Produktionsprozesse sollten künftig stärker wie sicherheitskritische Systeme behandelt werden, weil ein Angriff sonst nicht nur Daten, sondern Versorgungslinien beschädigt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Pentagon prüft möglichen Cyberangriff auf Kühlanlagen in Militärbasen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Pentagon prüft möglichen Cyberangriff auf Kühlanlagen in Militärbasen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Pentagon prüft möglichen Cyberangriff auf Kühlanlagen in Militärbasen« bei Google Deutschland suchen, bei Bing oder Google News!