
KARLSRUHE / LONDON (IT BOLTWISE) – Eine kritische PHP-Schwachstelle mit Remote Code Execution zwingt viele Betreiber zum Handeln. In mehreren Bundesländern wurden Webseiten zeitweise offline genommen, während aktualisierte PHP-Versionen ausgerollt wurden. Für Unternehmen und Privatnutzer entscheidet jetzt vor allem das Updateverhalten der Hosting-Anbieter. Entscheidend ist außerdem, welche PHP-Version tatsächlich auf dem eigenen Server läuft und ob veraltete Installationen isoliert oder sofort abgeschaltet werden müssen.
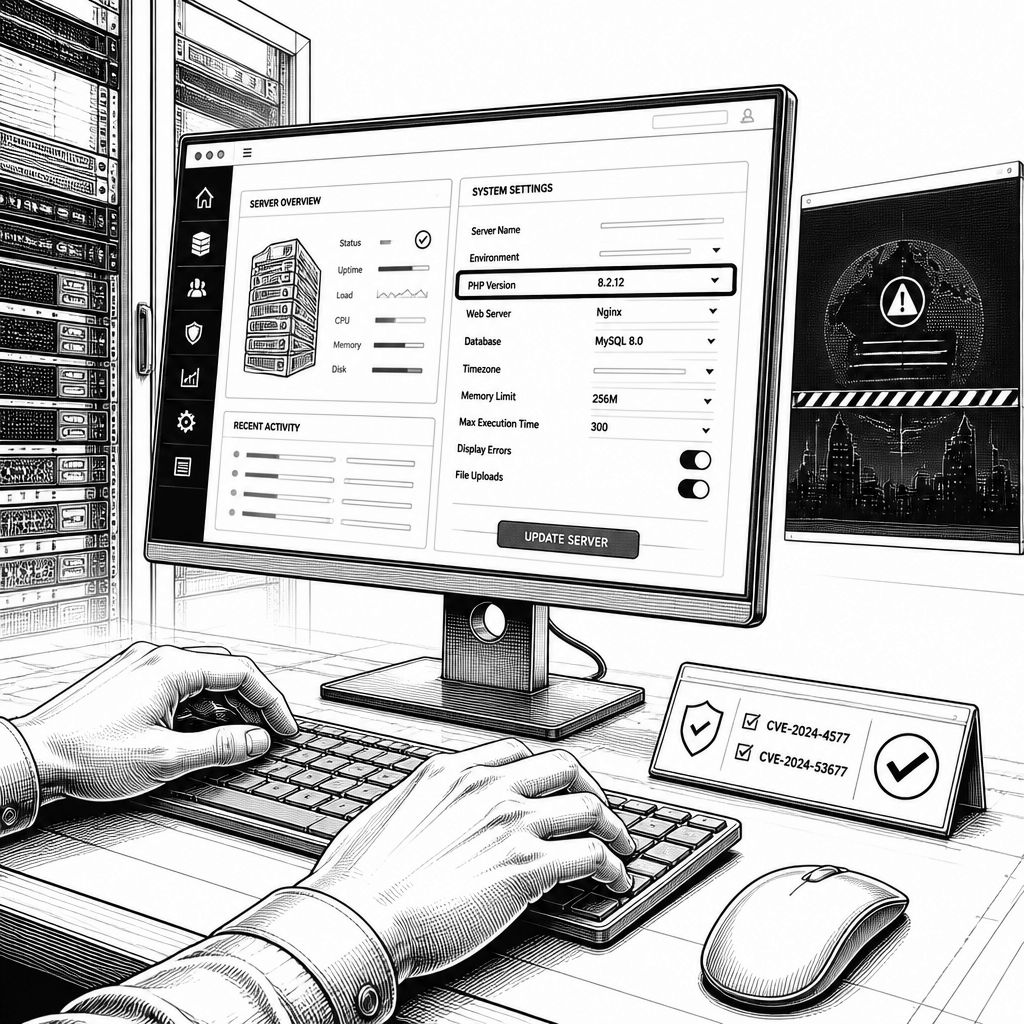
Der aktuelle Sicherheitsvorfall rund um PHP zeigt, wie schnell aus einer selten beachteten Codebasis ein operatives Risiko für ganze Branchen wird. Betroffen sind zwei als CVE-2026-109618 und CVE-2026-109619 gelistete Lücken im Kern von PHP, die sich aus der Ferne ausnutzen lassen. Damit verschiebt sich das Risiko weg vom klassischen „Defacement“ hin zu Remote Code Execution: Angreifer können ohne vorherige Anmeldung Schadcode auf betroffenen Servern platzieren und anschließend die Kontrolle übernehmen. Genau deshalb wurden in mehreren Regionen Webseiten vorsorglich vom Netz genommen, bis Updates verfügbar waren oder Systeme nachweislich auf den aktuellen Stand gebracht wurden.
Technisch betrachtet ist der kritische Punkt nicht nur die Existenz einer Schwachstelle, sondern die Kombination aus Reichweite und Automatisierbarkeit. PHP ist eine der am weitesten verbreiteten Web-Server- und Anwendungsruntimes; der Hinweis, dass „praktisch jedes Unternehmen“ mit eigener Website, Online-Shop oder webbasierter Anwendung PHP nutzt, unterstreicht die potenzielle Angriffsfläche. Sobald automatisierte Scanner im Internet nach ungepatchten Versionen suchen, entstehen nicht nur einzelne Vorfälle, sondern eine Welle, die parallel viele Ziele abprüft. In solchen Phasen reicht es häufig nicht, „irgendwann“ zu aktualisieren: Entscheidend ist die Zeit zwischen Veröffentlichung des Sicherheitsupdates und dem tatsächlichen Rollout auf allen betroffenen Servern, inklusive Load-Balancern, Staging-Instanzen und eventuell versteckter Nebenumgebungen.
Aus der Sicherheits- und Betriebsperspektive ergibt sich daraus ein klarer Maßnahmenfokus. PHP.net empfiehlt, auf gepatchte Versionen zu aktualisieren, und zusätzlich sicherzustellen, dass die neue Version wirklich auf sämtlichen Servern läuft, die Webanfragen beantworten. Gerade bei verteilten Setups wird diese Kontrolle leicht vergessen: Eine einzelne VM oder ein Container-Image kann „alt“ bleiben, während der Rest schon aktualisiert wurde. Langfristig rückt außerdem der Upgrade-Pfad in den Vordergrund: Ein Umstieg auf PHP 8.2 oder neuer gilt als sinnvoll, weil ältere Zweige mit der Zeit weniger Updates erhalten. Für die Praxis werden konkrete „sichere“ Versionen genannt: 8.2.35 (PHP 8.2), 8.3.36 (PHP 8.3), 8.4.27 (PHP 8.4) und 8.5.12 (PHP 8.5). Wer darunter liegt, muss mit erhöhter Ausnutzungswahrscheinlichkeit rechnen.
Für Betreiber kleiner, privater Webseiten ist die Lage dennoch operativ überschaubar, aber nicht automatisch. In der Regel läuft der Betrieb über Webspace eines Hosting-Anbieters, inklusive installierter Anwendungen wie WordPress. Das bedeutet: Viele der notwendigen PHP-Updates übernimmt der Anbieter. Trotzdem sollten Betreiber aktiv verifizieren, statt sich nur auf Prozesse zu verlassen. In WordPress lässt sich die PHP-Version etwa im Admin-Dashboard unter „Werkzeuge/Website-Zustand/Bericht/Server/PHP“ prüfen; bei anderen Setups findet man die Version oft im Control Panel im Bereich „Entwicklung“ oder ähnlichen Menüs. Diese Bestandsaufnahme ist jetzt mehr als Hygiene: Sie entscheidet, ob „Update“ als erledigt gilt oder ob noch ein Restbestand existiert, der im schlimmsten Fall angreifbar bleibt.
Warum kam es überhaupt zu den zeitweisen Abschaltungen? Hintergrund war die Warnung, ungeschützte Webseiten bei laufender Exploit-Suche schnell zu entfernen. Der Karlsruher Sicherheitsexperte Christoph Fischer formulierte im Kontext der akuten Lage, Systeme ohne eingespieltes Sicherheitsupdate dürften nicht weiter online bleiben, weil jede ungepatchte PHP-Anwendung eine offene Angriffsoberfläche bietet. Diese Einschätzung passt zur typischen Angriffslogik bei RCE-Lücken: Sobald ein Exploit verfügbar ist, automatisieren Kriminelle die Suche, testen Zielsysteme und versuchen die Schwachstelle wiederholt aus. Damit entsteht ein Zeitdruck, der sich mit „organisatorischen“ Verzögerungen kollidiert – etwa wenn Update-Fenster erst im nächsten Wartungszyklus geplant sind.
Auch die Frage, wer die Lücke entdeckt hat, verweist auf den veränderten Kontext der KI-gestützten Schwachstellensuche. Das Sicherheitsunternehmen Wiz Research habe die Schwachstelle nach eigenen Angaben gefunden; zudem hieß es, dass bereits im August nach ähnlichen Mustern mit modernen KI-Modellen gesucht worden sei. Die Ergebnisse seien zunächst geheim gehalten worden, um ein Reparatur-Update entwickeln zu können. Das ist ein Muster, das sich in der Branche immer wieder zeigt: Responsible Disclosure soll Zeit für Fixes schaffen, bevor automatisierte Angreifer profitieren. Für Betreiber ist daraus aber vor allem eine Konsequenz abzuleiten: Selbst wenn die eigentliche Ausnutzung nicht „sofort“ passiert, kann der praktische Angriffszeitraum danach schnell Wochen und Monate umfassen, bis der Großteil der Hoster und Systemadministratoren aktualisiert hat.
Wie „gebannt“ die Lage ist, hängt deshalb weniger von einzelnen Schlagzeilen als von der Flächendeckung der Patches ab. Entwarnung ist erst dann realistisch, wenn breite Teile der Webhosting-Infrastruktur aktualisiert wurden und keine relevanten Altstände mehr im Umlauf sind. Zusätzlich gilt: Systeme und veraltete PHP-Versionen, für die es keine offiziellen Updates mehr gibt, sollten isoliert oder umgehend abgeschaltet werden, um dauerhafte Einfallstore zu vermeiden. Für Entscheider in Unternehmen heißt das, dass Incident-Response-Prozesse bei Webplattformen nicht bei der Anwendung enden dürfen: Sie müssen die Runtime- und Infrastruktur-Ebene einschließen, also auch PHP-Zweige, Build-Pipelines und Deployments. Um es konkret zu machen: Wer heute eine schnelle Sicherheitslücke nur „auf dem Papier“ abgehakt hat, sollte die Versionen aktiv verifizieren und das Patch-Level über alle produktiven Server nachweisen – denn bei RCE entscheidet genau diese Lücke zwischen Theorie und Betrieb.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PHP-Sicherheitslücke mit RCE: Update, Versionen und Sofortmaßnahmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PHP-Sicherheitslücke mit RCE: Update, Versionen und Sofortmaßnahmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PHP-Sicherheitslücke mit RCE: Update, Versionen und Sofortmaßnahmen« bei Google Deutschland suchen, bei Bing oder Google News!