
BERLIN / LONDON (IT BOLTWISE) – Nach der Entdeckung einer kritischen PHP-Sicherheitslücke mahnt Markus Richter im Digitalministerium zur Vorsicht. Der Staatssekretär betont, dass die weltweite Verbreitung der Programmiersprache jeden Einzelnen treffen kann. Untersuchungen laufen noch, ob und wo es zu Datenabflüssen gekommen ist. Gleichzeitig verweist er darauf, dass KI sowohl bei der Abwehr als auch beim Vorgehen von Angreifern hilft.
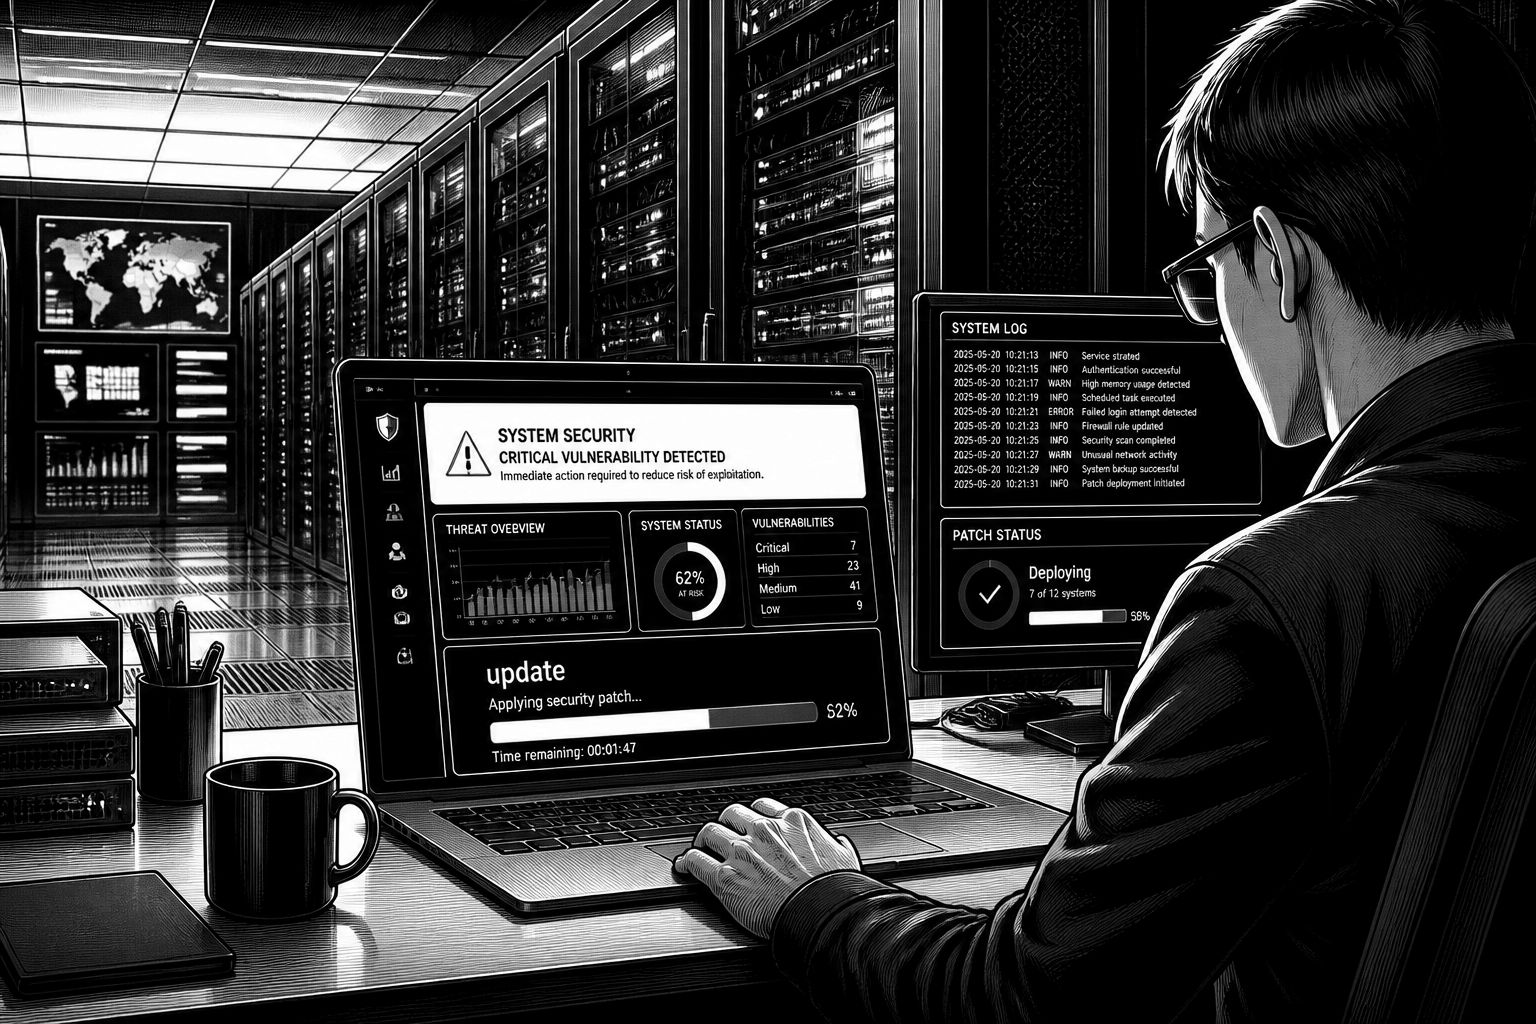
Die Meldung wirkt auf den ersten Blick wie ein klassischer Security-Alarm für Webbetreiber. Bei genauerem Hinsehen geht es aber um ein Risiko, das durch eine einzelne technische Schwachstelle schnell zur breiten systemischen Gefahr werden kann: PHP ist nach wie vor in vielen produktiven Anwendungen eingebettet, von klassischen CMS bis zu Individualsoftware. Als die Schwachstellen in der PHP-Technik am vergangenen Dienstag bekannt wurden, mussten Betreiber weltweit ihre Systeme engmaschig überwachen, weil die Fehler es Angreifern erlauben, Schadcode aus der Ferne nachzuladen. Genau dieser „Remote“-Charakter unterscheidet eine bloße Programmfehlerkorrektur von einem Szenario, in dem ein kompromittiertes System rasch zum Sprungbrett wird.
Im Zentrum der Einstufung steht die Einschätzung, dass betroffene Systeme vollständig übernommen werden könnten. Für IT-Teams bedeutet das vor allem: Nicht nur der betroffene Server muss betrachtet werden, sondern auch die Folgeketten, etwa ob Credentials, Session-Daten oder interne Zugriffe nachgelagert gefährdet sind. Das Digitalministerium stufte den Vorfall als kritisch ein, während parallel untersucht wird, ob bereits Daten abgeflossen sind und in welchen Umgebungen das passiert sein könnte. Entscheidend ist dabei der Abgleich zwischen Patch-Status und beobachtbaren Indikatoren, weil eine Lücke zwar universell ausgenutzt werden kann, die tatsächliche Wirkung aber stark davon abhängt, ob Updates rechtzeitig eingespielt wurden.
Inzwischen liegt laut Bericht ein Update für die PHP-Software vor, das jedoch bislang nicht überall umgesetzt wurde. Das ist in der Praxis der wichtigste Hebel, zugleich aber auch der häufigste Stolperstein: Viele Organisationen haben Abhängigkeiten in ihren Deployments, aufwendige Testzyklen oder robuste Change-Management-Prozesse, die bei „kritisch“ zwar beschleunigt werden, aber nicht automatisch alle Systeme sofort erreichen. Wer das Update noch nicht eingespielt hat, sollte die Priorität nicht nur als „Patchen“ verstehen, sondern als Sicherheitsprojekt mit mehreren Schritten: Erstens feststellen, welche PHP-Versionen und Konfigurationen im Einsatz sind, zweitens die tatsächliche Ausführungspfade prüfen, und drittens die Systeme bis zur Stabilitätsbestätigung weiter überwachen. Die Lage wurde deshalb von Behörden und IT-Sicherheitsexperten als außerordentlicher Notfall beschrieben.
Spannend ist auch die Einordnung des Einsatzes von Künstlicher Intelligenz. Staatssekretär Markus Richter sagte, KI sei in solchen Fällen Fluch und Segen: Auf der Abwehrseite kann KI helfen, Muster in Logdaten schneller zu erkennen und Anomalien zu priorisieren, insbesondere wenn Teams über zu wenig Sichtbarkeit oder zu viele Events verfügen. Gleichzeitig kann KI Angreifern den Einstieg erleichtern, etwa indem sie Prozesse rund um das Erstellen oder Verfeinern von Angriffsmethoden automatisiert. Aus Sicht der Sicherheitsarchitektur heißt das: Ein Patch ersetzt keine Detektion und keine Response-Pläne. Vielmehr braucht es weiterhin grundlegende Kontrollen wie Netzwerksegmentierung, Least-Privilege, saubere Geheimnisverwaltung und überprüfbare Deployments – auch dann, wenn KI bei der Analyse unterstützt.
Richter verwies außerdem auf die internationale Dimension: Deutschland sei gut aufgestellt, um Risiken durch KI zu begegnen, aber „es braucht internationale Strukturen“. Diese Aussage trifft einen realen Kern der Cyberlage: Eine PHP-Schwachstelle ist nicht an Grenzen gebunden, ebenso wenig sind automatisierte Angriffsversuche. Für Unternehmen bedeutet das, dass „lokale“ Schutzmaßnahmen wie Incident-Response-Playbooks zwar notwendig sind, aber durch Austauschformate ergänzt werden müssen – etwa durch gemeinsame Indikatoren (IOCs), abgestimmte Meldewege und ein kontinuierliches Monitoring über Lieferketten hinweg. Gerade bei global vernetzten Systemen kann ein Angriff, der heute in einer Region auffällt, morgen in einer anderen Umgebung denselben Einstiegspunkt finden.
Für die nächsten Tage liegt der operative Fokus daher auf Umsetzungsdisziplin: vorhandene Updates konsequent ausrollen, Patch-Erfolg validieren und verdächtige Aktivitäten zeitlich mit den Deployments korrelieren. Technisch ist dabei auch relevant, wie die Lücke in der Praxis ausgenutzt wird – denn „Update vorhanden“ heißt nicht automatisch „jedes Setup ist sofort risikofrei“, wenn unterschiedliche Konfigurationen oder Zusatzmodule im Spiel sind. Wenn sich im Zuge der laufenden Untersuchungen herausstellt, ob Daten abgeflossen sind, entscheidet die nächste Phase über das Maß der Folgewirkung: Dann werden forensische Analysen, das Zurücksetzen kompromittierter Zugänge und gegebenenfalls kommunikative Maßnahmen zentral. Bis dahin bleibt die Kernbotschaft klar: Kritische PHP-Sicherheitslücken müssen wie ein Echtzeitrisiko behandelt werden, nicht wie ein Wartungsfenster.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PHP-Sicherheitslücke: Staatssekretär warnt vor Datenabflüssen und Angriffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PHP-Sicherheitslücke: Staatssekretär warnt vor Datenabflüssen und Angriffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PHP-Sicherheitslücke: Staatssekretär warnt vor Datenabflüssen und Angriffen« bei Google Deutschland suchen, bei Bing oder Google News!