
BARCELONA / LONDON (IT BOLTWISE) – Ein Malware-Angriff namens MeshAgent soll High-Stakes-Spieler beim Onlinepoker gezielt ausspioniert haben. Betroffen gewesen sein sollen nicht nur einzelne Rechner, sondern auch verbreitete Multi-Table-Tools, die für paralleles Spielen genutzt werden. Sicherheitsverantwortliche kritisieren, dass Berichte über Auffälligkeiten laut mehreren Beteiligten teils zu spät oder gar nicht umgesetzt worden seien. Damit rückt die Frage in den Fokus, wie belastbar die Integritätsprüfungen großer Pokerplattformen im Alltag sind.
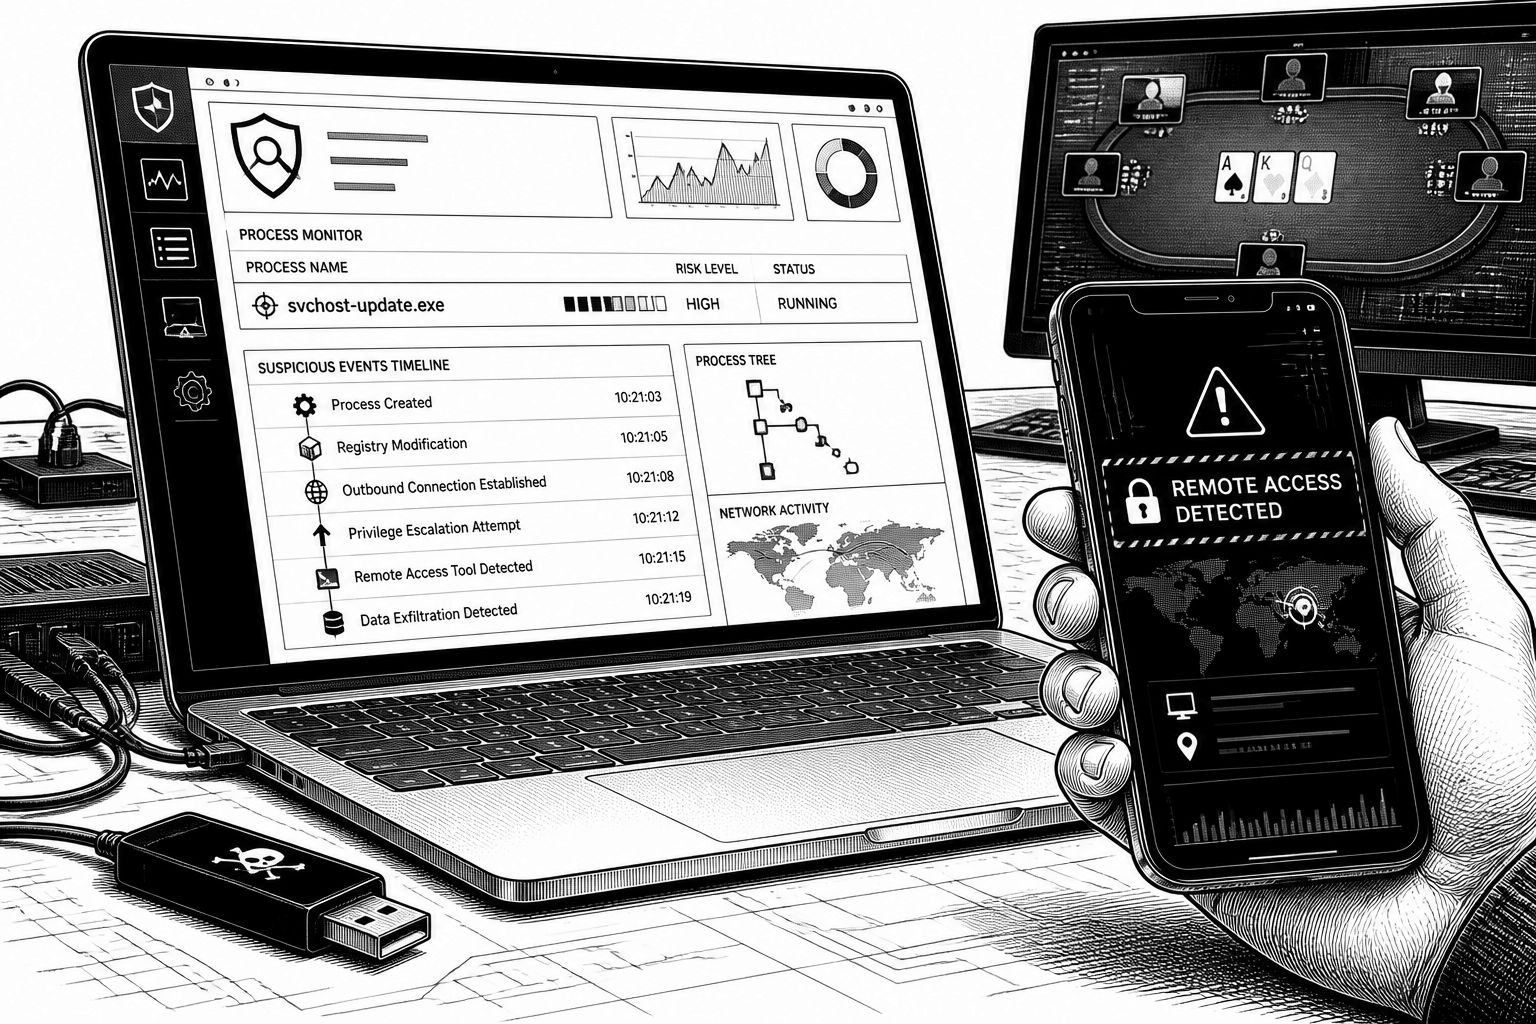
Der Fall MeshAgent wirkt wie ein besonders lehrreiches Beispiel dafür, wie sich betrügerische Aktivitäten im Onlinepoker heute technologisch weiterentwickeln: Nicht mehr der „klassische“ Superuser-Zugriff auf Kartendaten steht im Mittelpunkt, sondern ein Mix aus Screen-Capture, Remote-Control und vor allem eine Lieferketten-ähnliche Kompromittierung von Client-Software. Laut dem vorliegenden Bericht fiel der Angriff zunächst über einen kaputten SQL-Cache und die nachgelagerte Analyse auf: Ein KI-Agent namens Claude habe dabei im Hintergrund ein Programm namens MeshAgent entdeckt, das offenbar den Bildschirm auslesen und die Maschine steuern konnte. Für einen professionellen Spieler ist das nicht nur ein Sicherheitsvorfall, sondern ein unmittelbarer Wettbewerbsvorteil, weil Bildfehler und Ereigniszeitstempel auf Screen-Sharing-Situationen hindeuteten.
Technisch spannend ist dabei, wie der Angreifer die Reichweite erhöhte. Der Bericht beschreibt, dass die neuere Kampagne nicht primär einzelne Spielerinstallationen angriff, sondern Drittsoftware: IntuitiveTables und Jurojin, zwei Tools, die Profis nutzen, um Dutzende Hände parallel zu beobachten und Aktionen per Hotkeys zu erledigen. Laut den Angaben eines Sicherheitsberaters kompromittierte der Angreifer beide Anwendungen und lieferte Schadcode über scheinbar normale Updates an über tausend geschätzte Nutzer aus. Im Fall von Jurojin soll der Angreifer dafür sogar Zugriff auf das Update-Umfeld des Entwicklers erlangt haben; bei Intuitive Tables beschreibt der Bericht einen Pfad, in dem eine manipulierte Build-Version in die öffentliche Download- und Zertifikatskette gelangt sein soll. Der Effekt: Die modifizierte Software verhielt sich zunächst wie das Original – nur bestimmte Geräte wurden zusätzlich „aktiviert“.
Genau dieses Selektionsprinzip erklärt, warum klassische Erkennungssysteme möglicherweise wenig Alarm schlugen. Der Schadcode habe demnach bei der Ausführung nicht sofort „laut“ agiert, sondern erst den Benutzernamen gegen eine hardcodierte Liste abgeglichen, die offenbar auf der Infrastruktur des Angreifers lag. Nur wer auf dieser Liste stand, habe dem Bericht zufolge weitere bösartige Komponenten nachgeladen; alle anderen sollten eine weitgehend normale Anwendung sehen. Aus Sicht der Verteidigung ist das ein Problem: Antivirus- und Verhaltensregeln greifen häufig dann besser, wenn klar erkennbare Schadmuster auftauchen. Hier zielte der Angriff auf das „richtige“ Zielprofil und konnte dadurch sowohl die Trefferwahrscheinlichkeit erhöhen als auch die Wahrscheinlichkeit verringern, dass flächendeckende Nutzer sofort Verdachtsmeldungen erhalten.
Im Markt zeigt der Fall zudem eine selten offene Kette aus Verzögerung und Reibungsverlusten zwischen Community-Warnungen und Plattformreaktionen. Laut dem Bericht soll ein professioneller Spieler namens Alex – unter Pseudonym – zunächst entdeckt haben, dass MeshAgent bereits am 24. April auf seinem System installiert worden sein soll. In den Folgetagen habe sich im High-Stakes-Umfeld angeblich bestätigt, dass es sich nicht um einen Einzelfall, sondern um eine über mehrere Jahre gemeldete Kampagne gehandelt haben soll. Besonders kontrovers wird es dort, wo der Text unterschiedliche Reaktionsgeschwindigkeiten verschiedener Anbieter gegeneinanderstellt: Einige Plattformen sollen den mutmaßlichen Spieler früh auf Basis von Win-Rate-Anomalien und Spielmustern gesperrt und Gelder zurückerstattet haben, während andere Berichte – so heißt es – mehrmals „angeschaut“, aber nicht konsequent in Maßnahmen überführt worden seien. Bei A5 Labs wird die Frustration in einem Satz verdichtet: Laut den Aussagen von John Andress hätten einige Plattformen Warnungen „komplett ignoriert“.
Historisch fügt sich das in ein vertrautes Muster ein, aber mit moderneren Mitteln. Bereits Mitte der 2000er-Jahre dienten Absolute Poker und Ultimate Bet als Lehrbeispiele, weil Superuser-Betrüger über Insiderzugriffe Zugang zu Kartendaten erlangt und Spielteilnehmern Millionenbeträge abgenommen hätten; später wurden Sicherungsmaßnahmen vieler Anbieter verschärft. Auch 2013 wird ein Vorfall geschildert, bei dem ein gestohlenes Laptop offenbar Fernzugriff ermöglichte, sowie ein späterer Skandal auf dem Live-Setting (Mike Postle), bei dem Vorwürfe im Raum standen, Livestream-Kartendaten über eine mögliche Komplizenschaft weiterzugeben. Der aktuelle Bericht setzt nun eine neue Hürde: Statt nur Server- oder Streamdaten zu manipulieren, soll das Vorgehen stärker in die Endgeräteumgebung eingegraben und über reale Nutzer-Workflows getarnt worden sein.
Für die Einordnung auf Betriebsebene liefert der Text außerdem Indizien, wie Angreifer Zeitpläne ausnutzen. Der Sicherheitsberater WolfSec habe demnach zuerst am 29. September öffentlich von der MeshAgent-Kampagne berichtet, gleichzeitig aber die Hypothese geäußert, dass eine frühere, weniger ausgefeilte Variante bereits ab 2022 versucht worden sein könnte. Da zu diesem Zeitpunkt keine bekannten Gelder abgezogen worden seien, sei nach dem Bericht damals keine weitere Aktion erfolgt, weil Spieler und Anbieter Malware lediglich wieder entfernten. Im Kern spricht das für ein Vorgehen, bei dem Reconnaissance und Selektionsmechanismen im Vordergrund standen, bevor ein „Strike“ ausgelöst wurde. Gleichzeitig wird im Bericht betont, dass mutmaßlich unterschiedliche Handles genutzt worden sein sollen, um Überwachungs- und Community-Erkennung zu erschweren.
Was bleibt, ist eine harte Frage nach dem „Operational Security Mindset“ der Plattformen. Laut dem Bericht soll CoinPoker die Identität des mutmaßlichen Betrügers früh gekannt haben, nachdem ein Webcam-Interview im Februar 2025 durchgeführt worden sei; die Rückführung angeblich gestohlener Gelder sei nach Angaben des Textes trotz verzögerter regulatorischer Schritte erfolgt. GGPoker habe den Vorfall später öffentlich eingeräumt und Maßnahmen wie das Blockieren von Dritttools sowie eine Win-Rate-Anomalieerkennung angekündigt. Bei ACR dagegen beschreibt der Text, dass Spieler trotz eines gleichzeitig präsentierten Anti-Capture-Features zunächst keine Erstattungen erhalten hätten. Aus Unternehmenssicht zeigt das eine typische Lücke: Technische Detektion allein reicht nicht, wenn Prozesse zur Falleskalation, Evidence-Bündelung und Priorisierung von Integritätsrisiken nicht deutlich schneller greifen als die Angriffszyklen.
Für Entwickler und Betreiber von Poker-Ökosystemen leitet sich daraus eine praktische Agenda ab, ohne dass sie sich auf ein einzelnes Tool reduzieren lässt. Wenn Angreifer über normale Updatekanäle und Softwareverteilmechanismen agieren, müssen Integritätsprüfungen der Clientkette und die Überwachung von ungewöhnlichen Endgeräte-Interaktionen eng miteinander verzahnt werden. Gleichzeitig ist der Community-Input wertvoll, aber nur dann belastbar, wenn Plattformteams Verdachtsberichte systematisch in technische Nachweise übersetzen – beispielsweise über forensische Artefakte, konsistente Ereigniszeitachsen und nachvollziehbare Entscheidungslogik. Der MeshAgent-Fall macht damit weniger eine einzelne Schwachstelle sichtbar als vielmehr eine ganze Kette: vom Lieferpfad über Selektionsmechanismen bis hin zur Geschwindigkeit, mit der Anbieter eingehende Hinweise in Schutzmaßnahmen umsetzen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Poker-Cheating über Malware: MeshAgent kompromittiert Multi-Table-Tools" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Poker-Cheating über Malware: MeshAgent kompromittiert Multi-Table-Tools" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Poker-Cheating über Malware: MeshAgent kompromittiert Multi-Table-Tools« bei Google Deutschland suchen, bei Bing oder Google News!