
SAN FRANCISCO, CA / LONDON (IT BOLTWISE) – Sift bringt mit der Fraud Attack Defense Suite eine neue KI-Schicht auf seine bestehende Betrugspräventionsplattform. Die Lösung bündelt drei spezialisierte Agents für die Phasen Detection, Investigation und Response und richtet sich damit auf Angriffe aus, die ohne Vorwarnung starten. Attack Detection ist laut Anbieter ab sofort in der Kernplattform verfügbar, ohne zusätzliche Integrationsarbeit. In den ersten Betriebswochen meldete das System unter anderem einen 20-fachen Transaktionsanstieg bei einem Reise- und einen 13-stündigen Card-Testing-Anstieg bei einem Retail-Kunden.
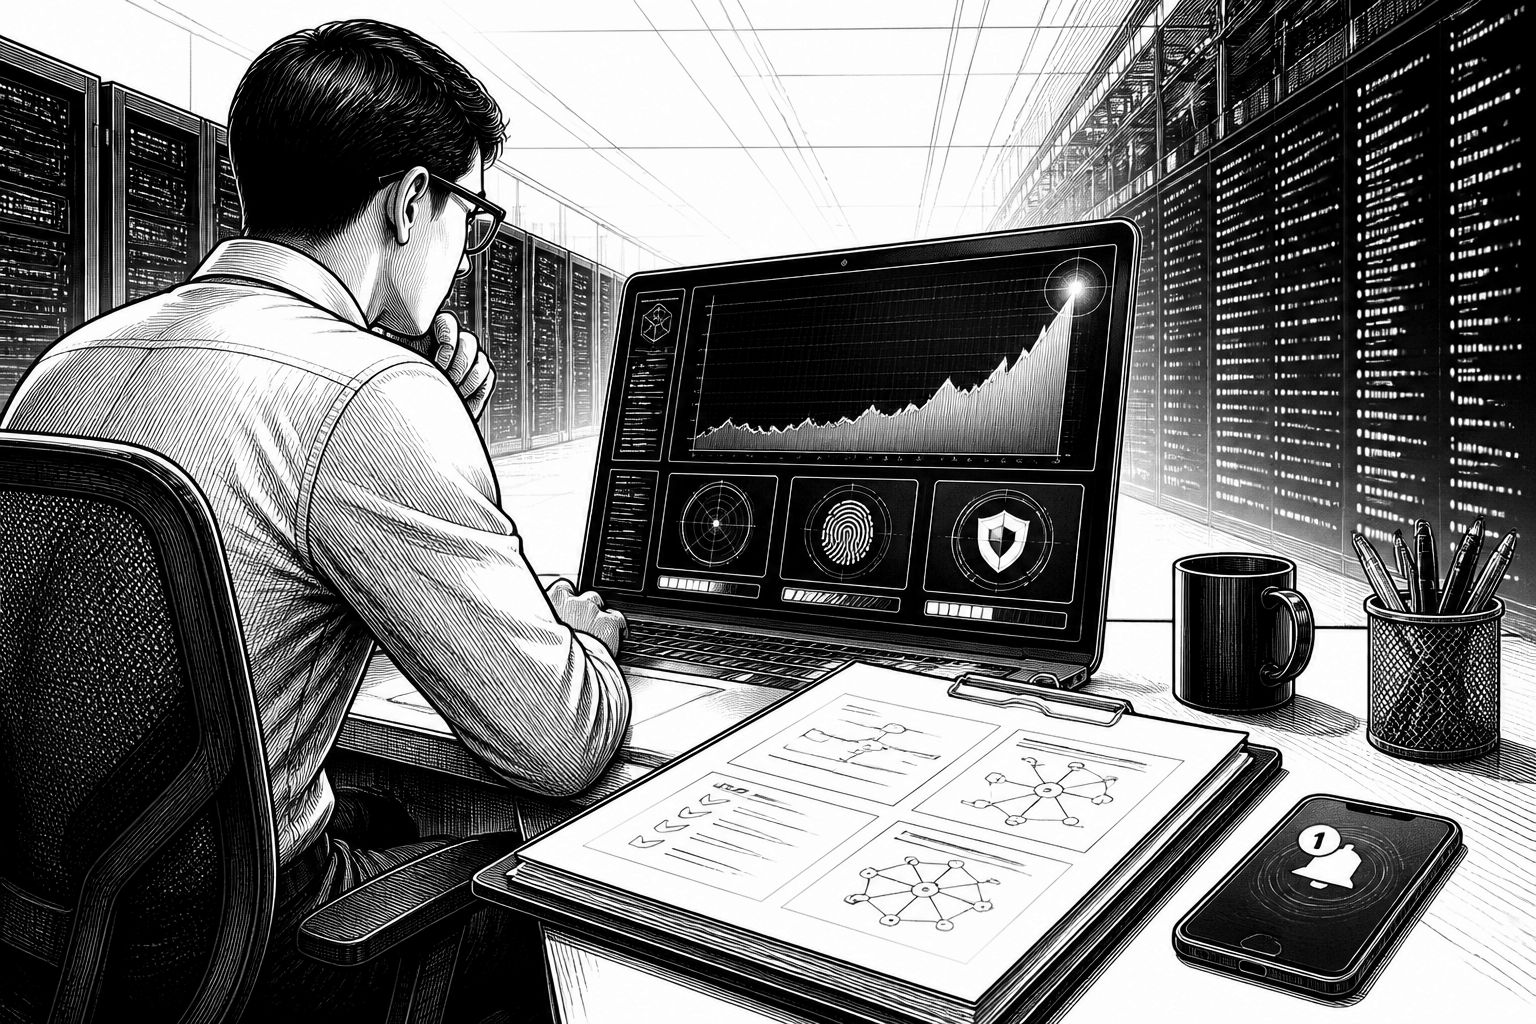
Sift rückt bei der Betrugsbekämpfung stärker in Richtung „früher Blick“ statt reines Reagieren: Mit der Fraud Attack Defense Suite ergänzt der ML-native Anbieter eine zentrale Ebene, die nicht nur Transaktionsmuster bewertet, sondern die Attacke selbst in Echtzeit erkennen und anstoßen soll. Der Ansatz ist dabei bewusst mehrstufig gedacht. Statt dass ein Team nur eine Kennzahl oder einen einzelnen Treffer bekommt, laufen nach Herstellerangaben drei spezialisierte Agents zusammen: ein Detection-, ein Investigation- und ein Response-Agent. Damit soll das Fraud-Team nach dem Prinzip „first responder“ schneller wissen, was genau gerade passiert und welche nächsten Schritte sinnvoll sind.
Technisch baut die Suite auf den Bausteinen auf, die Kunden bereits in Sifts Plattform nutzen: Der Sift Score und Workflows entscheiden demnach laufend über Ereignisse in Echtzeit, während die Risk Activity Agent dabei unterstützen soll, insbesondere Account-Takeover-Fälle für Analysten untersuchbar zu machen. Neu ist vor allem die zusätzliche Watch-Schicht, die typischerweise nicht-kommunizierte Anzeichen einer sich anbahnenden Kampagne früh sichtbar machen soll. Der Hersteller beschreibt klassische Angriffsformen als „keine Vorwarnung“: gestohlene Karten, die in kleinen Gebühren getestet werden; über Nacht entstehende Wellen gefälschter Konten; oder Chargebacks, die zunächst langsam ansteigen. Der Attack Detection Agent lernt laut Angaben dafür, wie „normales“ Verhalten im jeweiligen Geschäft aussieht – inklusive Zeitmuster wie Tageszeit und Wochentag – und triggert Alerts, sobald Traffic vom jeweiligen Baseline-Profil abweicht.
In der Praxis verschiebt sich damit der Fokus vom Einzelticket hin zu einem Ereignis, das in einen Kontext gesetzt wird. Der Investigation-Agent soll die hinter einem Alert stehenden Accounts und Transaktionen aufschließen, sodass Fraud-Teams nicht erst selbst in mehreren Systemen suchen müssen. Anschließend liefert der Response-Agent nach Angaben des Anbieters Playbooks und ein Tracking für jede Alarmmeldung im Verlauf („lifecycle“). Auffällig ist auch, dass der Hersteller ausdrücklich die Automatisierung als nächsten Schritt in Aussicht stellt: Zwar soll der Response-Funktionsumfang auf einer „foundational level“-Basis verfügbar sein, konkrete Automations-Schritte seien aber geplant, sobald sie verfügbar sind. Für Unternehmen bedeutet das: Sie können zunächst manuell in der richtigen Reihenfolge arbeiten und später entscheiden, welche Antwortschritte sie wirklich automatisieren wollen.
Für die technische Einführung adressiert Sift „No new install, no new fields“ als zentrales Integrationsversprechen. Die Suite soll auf den Event-Daten laufen, die Kunden ohnehin an Sift senden. Das reduziert den Setup-Aufwand insbesondere dann, wenn Teams bereits bestehende Pipelines für Fraud-Events in Produktion haben. Gleiches gilt für die Kontrollebene: Laut Anbieter bestimmt das jeweilige Team die Alert-Sensitivität, steuert, wie Alerts durch ihren Lebenszyklus wandern, und wählt, welche Reaktionen später automatisiert werden. Außerdem wird betont, dass ein Sift MCP Server (read-only) zur Verfügung steht, über den Teams ihre eigenen KI-Tools mit Sifts Daten verbinden können – das ist vor allem für Organisationen relevant, die intern eigene Analyse- oder Ermittlungsmodelle einsetzen und dafür eine klar definierte Datenschnittstelle brauchen.
Zu den konkreten „Starter Alerts“ nennt der Anbieter fünf Einstiegsmuster, die ab Tag eins live sein sollen: BIN transaction velocity, BIN user velocity, Chargebacks, low-value transaction surges und registration velocity. Damit werden typische Angriffssignale abgedeckt, die sich oft in aggregierter Form zeigen, etwa wenn viele Karten oder Nutzer einer bestimmten BIN-Region in kurzer Zeit aktiv werden oder wenn niedrige Beträge in Wellen auftauchen. Der Hersteller liefert zudem frühe Ergebnisse aus dem ersten Monat: Der Attack Detection Agent habe einen mehrstündigen Transaktionsanstieg um den Faktor 20 bei einem Reise-Kunden erkannt sowie einen 13-stündigen Card-Testing-Anstieg bei einem Retail-Kunden. Solche Beispiele sind für Entscheider vor allem deshalb interessant, weil sie zeigen, dass die Logik nicht nur einzelne Ausreißer, sondern zusammenhängende Zeitfenster erfasst.
Marktseitig lässt sich die Entwicklung als Antwort auf die Operationalisierung von Betrugsabwehr lesen: Viele Plattformen liefern Scores und Regeln, aber die Lücke entsteht häufig zwischen Erkennung und Bearbeitung. Ein mehrstufiger Agent-Workflow kann dabei helfen, die „Mean Time to Triage“ zu senken, weil die Ermittlungsarbeit nicht komplett bei Analysten beginnt. Gleichzeitig bleibt die Kontrolle beim Kunden: Der Hersteller beschreibt, dass Teams die Sensitivität festlegen und die Reaktionsautomatisierung stufenweise auswählen. Für IT- und Sicherheitsverantwortliche bedeutet das vor allem, dass sie ein System bekommen, das auf vorhandenen Eventstreams aufsetzt, während die organisatorische Anpassung – etwa für Playbooks und Ticket-/Alert-Lifecycle – weniger tiefgreifende Integrationsprojekte erfordert. Genau an dieser Schnittstelle zwischen Modellentscheidung, Analysten-Workflow und späterer Automatisierung dürfte sich der Nutzen der Suite für viele Fraud-Organisationen am schnellsten zeigen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sift erweitert Fraud-Plattform: Drei-Agenten-Suite für Attack Detection, Investigation und Response" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sift erweitert Fraud-Plattform: Drei-Agenten-Suite für Attack Detection, Investigation und Response" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sift erweitert Fraud-Plattform: Drei-Agenten-Suite für Attack Detection, Investigation und Response« bei Google Deutschland suchen, bei Bing oder Google News!