




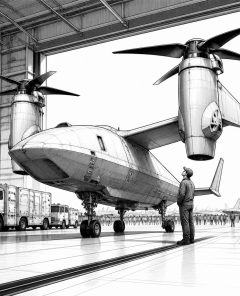
Anduril stellt Thunder vor: KI-gestütztes Strike-Drone-Konzept für Apache-Ersatzmissionen
FARNBOROUGH / LONDON (IT BOLTWISE) – Anduril hat auf der Farnborough Airshow den Strike-Drone-Prototyp Thunder als VTOL-fähigen, hybrid-elektrischen „Flügel-und-Heli“-Jäger vorgestellt. Das System soll tief hinter feindliche Linien operieren und gleichzeitig die bemannten Angriffshubschrauber entlasten, indem mehrere Drohnen als Begleit- und Vorhut wirken. Besonders der steigende Bedrohungsgrad durch günstige Drohnen und bodengestützte Luftabwehr im Tiefflug macht […]
AIVD/MIVD warnen: IP-Kameras liefern russische Spionage-Daten entlang von Logistikrouten
LONDON (IT BOLTWISE) – Niederländische Sicherheitsdienste warnen vor systematischer Spionage über öffentlich erreichbare IP-Kameras. Laut AIVD und MIVD werden Videostreams genutzt, um Transportwege, Waffenlieferungen und Standorte ukrainischer Truppen auszuwerten. Die Angriffe laufen dabei oft ohne Zero-Day aus: entscheidend sind offengelegte Geräte, Standardzugänge, veraltete Software und fehlendes Abschotten ins öffentliche Netz. Für Betreiber heißt das vor […]
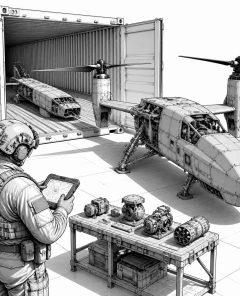
Anduril „Thunder“: Autonomer Hybrid-Tiltrotor als Loyal-Wingman für Apache & Co.
FARNBOROUGH / LONDON (IT BOLTWISE) – Anduril stellt auf der Farnborough Airshow den hybridelektrischen Tiltrotor-Angriffs-Drohnenkonzept „Thunder“ vor. Ziel ist ein sehr schneller, tief fliegender Loyal-Wingman, der Formationen mit bemannten Hubschraubern und Tiltrotoren unterstützen und dabei auch gegen anfliegende Drohnen wirken soll. Der Entwurf setzt auf passive Sensorik, KI-gestützte Wahrnehmung und eine modular bestückbare Waffen- und […]
HollowByte: OpenSSL-DoS durch fehlerhafte Speichernutzung mit nur elf Bytes
BERLIN / LONDON (IT BOLTWISE) – Okta beschreibt eine OpenSSL-Schwachstelle namens HollowByte, die Server per Denial-of-Service in einen blockierten Zustand bringen kann. Schon elf Bytes reichen, weil der TLS-Handshake in verwundbaren Versionen vor der echten Größenprüfung Speicher reserviert. Besonders kritisch: Durch das Zusammenspiel mit glibc kann der Heap fragmentieren, wodurch die RSS-Werte dauerhaft steigen. Betroffene […]
Debian 13.6 schließt 120 Sicherheitslücken: GIMP 3.2.4 und LibreOffice aktualisiert
LONDON (IT BOLTWISE) – Debian 13.6 bringt 120 Sicherheitskorrekturen und zusätzlich Stabilitätsupdates, wobei GIMP 3.2.4 und LibreOffice besonders im Fokus stehen. Das Update rüstet die Open-Source-Bildbearbeitung mit modernisierter Oberfläche und nachträglich anpassbaren Effekten auf Basis von GEGL. Für Unternehmen ist vor allem die Bandbreite an geschlossenen Import-Schwachstellen relevant, die zuvor bei exotischen Dateiformaten ein Risiko […]
Apache-Piloten wieder im Dienst: Aussetzung in South Carolina aufgehoben
MYRTLE BEACH / LONDON (IT BOLTWISE) – Die US-Militärbehörden haben die Suspendierung von acht Apache-Helikopterpiloten der South Carolina National Guard nach einem Einsatz zum „Salute From the Shore“-Flug über die Küste aufgehoben. Die Maßnahme war zuvor im Zuge einer Untersuchung erfolgt, blieb aber ohne detaillierte Begründung. Nun sollen die erfahrenen Aviatoren „ab sofort“ wieder flugfähig […]
Suspendierte Apache-Piloten in South Carolina: Untersuchungen zur „Salute to the Shore“-Sicherheit
MYRTLE BEACH / LONDON (IT BOLTWISE) – Nach dem „Salute to the Shore“-Flyover in South Carolina sind acht Piloten von Apache-Hubschraubern vorübergehend vom Flugbetrieb suspendiert. Behördenvertreter fordern öffentlich, die Untersuchung abzuschließen und die Piloten schnell wieder einzusetzen. Die National Guard prüft dabei laut eigenen Angaben den Flugprofil-Abschnitt, Details zu möglichen Sicherheitsverstößen will sie wegen der […]
Android Juni-Update schließt 18 kritische Lücken – Zero-Day bereits aktiv
LONDON (IT BOLTWISE) – Googles Juni-Android-Patch behebt 18 als kritisch eingestufte Sicherheitslücken, darunter eine bereits aktiv ausgenutzte Zero-Day-Variante im Android-Framework. Parallel veröffentlicht Google ein Notfall-Update für Chrome, das eine hochriskante V8-Schwachstelle schließt. Zusätzlich warnt die Branche vor der anhaltenden Gefahr einer „HTTP/2 Bomb“ in Standard-Serverkonfigurationen. Für Unternehmen bedeutet das: schnelle Rollouts, strenge Patch-Zyklen und eine […]
FBI startet Operation Riptide: 60 Tage gegen Ransomware, Phishing und kompromittierte Server
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI startet „Operation Riptide“, eine 60-tägige Offensive gegen kriminelle Infrastruktur, Kommunikationsplattformen und Finanznetzwerke. Im Fokus stehen Akteure, die Ransomware, Phishing und kompromittierte Serverumgebungen vorantreiben. Gleichzeitig verschärfen sich die Bedrohungsdaten: Ransomware-Fälle steigen im Vorjahresvergleich deutlich, während bei Phishing-Angriffsflächen die Zahl schädlicher Hostings und Domains stark wächst. Für Unternehmen […]
Apache schließt „HTTP/2 Bomb“: mod_http2-DoS-Lücke (CVE-2026-49975)
LONDON (IT BOLTWISE) – Apache stellt mit 2.4.68 ein dringendes Update für eine DoS-Lücke im mod_http2-Modul bereit, die Server in Sekunden außer Betrieb setzen kann. Betroffen sind Apache-Versionen von 2.4.17 bis 2.4.67; der Fix schließt die Schwachstelle CVE-2026-49975. Die Attacke kombiniert HPACK-Kompression mit einer Slowloris-ähnlichen Flusskontrolle und kann laut Bericht innerhalb kurzer Zeit erhebliche Speicherressourcen […]
HTTP/2-Bomb: Neue DoS-Sicherheitslücke trifft NGINX, Apache, IIS und Envoy
LONDON (IT BOLTWISE) – Eine neu dokumentierte Sicherheitslücke in HTTP/2 ermöglicht Denial-of-Service-Angriffe, die besonders leicht durch Standard-Serverkonfigurationen ausgenutzt werden können. Laut Angaben aus der Sicherheitsforschung kombiniert die Schwachstelle eine Kompressions-Variante mit einer Slowloris-ähnlichen Verbindungshaltung, wodurch Arbeitsspeicher gezielt blockiert wird. Betroffen sind unter anderem NGINX, Apache HTTPD, Microsoft IIS, Envoy und auch Cloudflare-Implementierungen. Für Administratoren zählt […]
„HTTP/2 Bomb“: Eine Anfrage kann Server und Proxies massiv mit RAM auslasten
STANFORD / LONDON (IT BOLTWISE) – Sicherheitsexperten warnen vor der „HTTP/2 Bomb“: Eine einzelne Anfrage kann Server über eine Header-Kompressions- und Flow-Control-Kombination so ausbremsen, dass der Arbeitsspeicher massiv kollabiert. Besonders betroffen sind gängige Proxy- und Webserver-Setups, während Patch-Zeitpunkte je nach Implementierung stark variieren. Der Angriff steht bereits mit Proof-of-Concept-Exploits im Umlauf, wodurch kurzfristige Abwehrmaßnahmen wie […]
Gemma 4 12B bringt encoderfreie Multimodal-KI auf Laptops
LONDON (IT BOLTWISE) – Google bringt mit Gemma 4 12B eine multimodale KI auf Laptops, die Vision und Audio ohne separate Encoder direkt in das LLM führt. Das Modell zielt auf lokalen Betrieb ab, benötigt dabei nur etwa 16 GB VRAM bzw. Unified Memory und unterstützt nativen Audio-Input. Entwickler erhalten außerdem Tools für Agenten-Workflows, inklusive […]
Apache OFBiz schließt 17 Lücken – darunter nicht authentifizierte RCE bis CVSS 9,8
LONDON (IT BOLTWISE) – Apache OFBiz schließt mit einem Sicherheitsbündel 17 Schwachstellen in seinem Java-basierten ERP. Besonders kritisch: Mehrere Pfade ermöglichen nicht authentifizierte Remote Code Execution, darunter ein Fall mit CVSS 9,8, sowie weitere Angriffe über SSRF, Server-Side Template Injection, Cross-Site Scripting und gefährliche Upload-Pfade. Betreiber aller Versionen vor 24.09.06 sollten zügig ein Update einplanen, […]
BSI-Update: Hochrisiko-Schwachstellen in Apache Camel erfordern schnelle Patches
BERLIN / LONDON (IT BOLTWISE) – Das BSI warnt in einem aktualisierten IT-Sicherheitshinweis vor mehreren Hochrisiko-Schwachstellen in Apache Camel. Betroffen sind unter anderem Windows, UNIX sowie Red Hat Enterprise Linux samt Camel-Distributionen. Laut CVSS erreicht die Verwundbarkeit einen Base Score von 9,8 und ermöglicht Remote-Angriffe, bis hin zur Ausführung von beliebigem Code. Für Betreiber bedeutet […]
HTTP/2 Bomb: Remote DoS trifft NGINX, Apache, IIS, Envoy und Cloudflare
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „HTTP/2 Bomb“ eine Remote-DoS-Lücke, die bei Standard-HTTP/2-Konfigurationen von NGINX, Apache httpd, Microsoft IIS, Envoy und auch Cloudflare Pingora greift. Der Angriff nutzt HPACK-Header-Kompression, bei der aus nahezu „leeren“ Eingaben extrem große Server-Allokationen entstehen. Gleichzeitig hält der Angreifer die Ressourcen mit einem Slowloris-ähnlichen Mechanismus fest, sodass sie nicht freigegeben […]
Maven 3.9.16 und Maven Daemon 1.0.5: schneller bauen, sicherer liefern
LONDON (IT BOLTWISE) – Apache bringt mit Maven 3.9.16 eine produktionsreife Version der 3.9.x-Reihe und ergänzt sie um den optimierten Maven Daemon 1.0.5. Der dauerhaft laufende Hintergrunddienst zielt darauf, Build-Zyklen in großen Projekten spürbar zu verkürzen. Gleichzeitig setzt das Projekt für die kommende Maven-4-Vorschau konsequent auf moderne Java-Umgebungen ab JDK 17 und höher. Für Unternehmen […]
BSI warnt vor Apache-Camel-Schwachstelle CVE-2026-45760
LONDON (IT BOLTWISE) – Das BSI hat am 18.05.2026 einen Sicherheitshinweis zu Apache Camel veröffentlicht. Die Schwachstelle mit der CVE-Nummer CVE-2026-45760 kann laut Einschätzung dabei helfen, Sicherheitsvorkehrungen zu umgehen und ist über Remotezugriffe ausnutzbar. Für die betroffenen Camel-Versionen unterhalb mehrerer Patch-Stände empfiehlt das Advisory Updates, Workarounds und zeitnahe Maßnahmen. Für Unternehmen heißt das: Integrationsplattformen müssen […]
Apache Commons: Sicherheitslücke CVE-2026-45205 mit DoS-Risiko
LONDON (IT BOLTWISE) – Eine neue Sicherheitslücke in Apache Commons (CVE-2026-45205) erlaubt einen Remote-Angriff, der einen Denial of Service auslösen kann. Laut Risiko-Einschätzung liegt die Verwundbarkeit bei 5,3 im CVSS-Base-Score (mittel), mit Remote-Exploitation als relevantem Faktor. Betroffene Systeme sollten die betroffenen Versionen aktualisieren oder die von den Herstellern empfohlenen Workarounds zeitnah umsetzen. Wir ordnen ein, […]
BSI warnt vor Apache Camel (Camel-Coap): CVE-2026-33453 mit CVSS 10,0
BERLIN / LONDON (IT BOLTWISE) – Das BSI hat ein Update zu einer kritisch eingestuften Schwachstelle in Apache Camel veröffentlicht, die sich über eine Remote-Komponente ausnutzen lässt. Der Fehler trägt die Kennung CVE-2026-33453 und wird im CVSS mit einem Base Score von 10,0 bewertet. Damit rückt vor allem die Frage in den Fokus, wie schnell […]
Sicherheitslücke im Apache HTTP Server: Hohe Risiken für Unternehmen
BERLIN / LONDON (IT BOLTWISE) – Eine schwerwiegende Sicherheitslücke im Apache HTTP Server bedroht zahlreiche Systeme weltweit. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat mehrere Schwachstellen identifiziert, die Angreifern ermöglichen könnten, erweiterte Privilegien zu erlangen oder sogar Denial-of-Service-Angriffe durchzuführen. Betroffen sind unter anderem die Betriebssysteme UNIX und Windows sowie zahlreiche Linux-Distributionen. Die jüngste […]
Apache HTTP Server: Kritische Sicherheitslücken erfordern schnelles Handeln
BERLIN / LONDON (IT BOLTWISE) – Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat eine dringende Sicherheitswarnung für den Apache HTTP Server herausgegeben. Mehrere Schwachstellen wurden identifiziert, die ein hohes Risiko für Angriffe darstellen. Nutzer sind aufgefordert, umgehend Sicherheitsupdates zu installieren, um ihre Systeme zu schützen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) […]
Cyberangriffe im Mai 2026: Unternehmen weltweit unter Druck
LONDON (IT BOLTWISE) – Die ersten Maitage 2026 haben die Verwundbarkeit digitaler Infrastrukturen weltweit offengelegt. Kritische Sicherheitslücken in Apache, Android und Linux setzen Unternehmen massiv unter Druck. Experten fordern einen grundlegenden Wandel hin zu organisatorischer Resilienz und proaktivem Patch-Management. Die digitale Welt steht im Mai 2026 unter enormem Druck, da mehrere kritische Sicherheitslücken in weit […]
Kritische Sicherheitslücke in Apache HTTP/2 ermöglicht DoS und potenziellen RCE
LONDON (IT BOLTWISE) – Eine schwerwiegende Sicherheitslücke in Apache HTTP/2 könnte zu Denial-of-Service-Angriffen und potenzieller Remote-Code-Ausführung führen. Die Apache Software Foundation hat ein Update veröffentlicht, um diese Schwachstelle zu beheben, die von Sicherheitsexperten als kritisch eingestuft wird. Die Apache Software Foundation hat kürzlich ein wichtiges Sicherheitsupdate für den Apache HTTP Server veröffentlicht, um mehrere Schwachstellen […]
 #Sophos
 #AmazonPrime
 #Bestseller

