




Ukrainische Drohnen treffen erneut Wildberries-Logistik in Russland
ST. PETERSBURG / LONDON (IT BOLTWISE) – Die Ukraine greift Russland erneut mit hunderten Drohnen an und zielt dabei diesmal erneut auf große Online-Versender. In der Nacht wurden dem Gouverneur des Leningrader Gebiets 59 abgewehrte Drohnen gemeldet, zugleich brach auf dem Wildberries-Gelände ein Brand aus. Laut Angaben aus Moskau wurden zudem 571 Drohnen über russischem […]
Tankerangriffe im Roten Meer treiben Brent wieder Richtung 100 US-Dollar
ROTES MEER / LONDON (IT BOLTWISE) – Angriffe auf saudische Öltanker im Roten Meer haben den Ölmarkt spürbar neu eingepreist. Brent handelt wieder nahe der psychologisch wichtigen Marke von 100 US-Dollar je Barrel, während WTI deutlich darunter bleibt. Analysten verweisen auf Eskalationsrisiken im Nahen Osten und auf eine zunehmend fragilere Umleitung der Lieferwege. Gleichzeitig dämpfen […]
Huthi-Drohungen und Druck auf Bab al-Mandab: Chinesischer Tanker erhält offenbar Durchfahrt
SANAA / LONDON (IT BOLTWISE) – Nachdem die Huthi-Miliz eine „Blockade“ des Schiffsverkehrs für Saudi-Arabien angekündigt hat, soll sich an Bab al-Mandab offenbar der Ton geändert haben. Ein chinesischer Öltanker erhielt nach Angaben eines Fachberichts die Genehmigung zur Durchfahrt. Gleichzeitig wurden kurz zuvor Angriffe auf einen saudischen Tanker gemeldet, was die Lage zwischen Umleitung und […]
Kiews Drohnen-Gegenangriffe: Tote in Woronesch und auf der Krim nach russischen Angaben
WORONESCH / SIMFEROPOL / LONDON (IT BOLTWISE) – Nach russischen Angaben haben ukrainische Gegenangriffe mit Drohnen in Woronesch und auf der Krim mindestens drei Menschen getötet. In einem Wohnhaus in einem Vorort sei durch den Drohnenangriff ein Brand ausgebrochen, der Gouverneur meldete zudem Verletzte und Schäden an einem Gebäude eines Versandhändlers. Auf der von Moskau […]
Wildberries: Ukraine trifft erneut Logistikzentren in Russland mit Drohnen
MOSKAU / LONDON (IT BOLTWISE) – Neue Drohnenangriffe der Ukraine haben nach Angaben der russischen Behörden mehrere Logistikzentren des Online-Versandhändlers Wildberries getroffen. Dabei wurden mindestens acht Menschen verletzt; in Krasnodar sowie in Newinnomyssk meldeten Lokalbehörden konkrete Zahlen zu Brandverletzten. Branchenkommentare verweisen zudem darauf, dass ein wachsender Teil der Lagerkapazität zeitweise nicht mehr nutzbar sein könnte. […]
US bestätigt weiteren Soldaten als tot: Angriff auf Jordan-Basis und Eskalation mit Iran
JORDAN / LONDON (IT BOLTWISE) – Das Pentagon hat die Identität eines weiteren Soldaten bestätigt, der bei einem Angriff auf eine US-Basis in Jordan am Freitag ums Leben gekommen sein soll. Damit steigt die Zahl der seit Kriegsbeginn getöteten US-Soldaten auf 18. Die Behörden ordnen den Fall als bislang vermissten Dienstgrad ein und aktualisieren den […]
Tankerangriff in der Straße von Hormus: UKMTO meldet Treffer nahe Oman
MASKAT / LONDON (IT BOLTWISE) – In der Straße von Hormus ist erneut ein Tanker angegriffen worden, und UKMTO verortet den Vorfall acht Seemeilen nordöstlich von Limah. Laut Meldung traf ein unbekanntes Geschoss das Schiff vor der Küste des Omans. Der Vorfall reiht sich in eine anhaltende Eskalationsdynamik zwischen den USA und dem Iran ein, […]
SleeperGem: Drei bösartige RubyGems tarnen sich und liefern Malware über Entwickler-Setups
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Supply-Chain-Attacke gegen das Ruby-Ökosystem: Unter dem Codenamen SleeperGem wurden drei bösartige RubyGems veröffentlicht, die zusätzliche Payloads nachladen. Besonders kritisch ist, dass zwei der Gems über Jahre inaktiv waren und danach aktualisiert wurden, während eine weitere Kasse das Erscheinungsbild eines bekannten Microsoft-Tools imitierte. Die Malware erkennt laufende CI-Systeme, […]
Angriff auf Handelsschiff im Golf von Aden: UKMTO meldet Boarding-Versuch
LONDON / LONDON (IT BOLTWISE) – Ein Handelsschiff ist Berichten zufolge vor der Küste des Jemen im Golf von Aden angegriffen worden, während es den Golf östlich durchquerte. Die britische Behörde zur Sicherheit der Schifffahrt (UKMTO) meldet einen Boarding-Versuch durch unautorisierte Personen an Bord. Unklar bleibt zunächst, ob der Vorfall mit der aktuellen Eskalation zwischen […]
US bombardiert Brücken und Flughafen im Iran: Eskalationsrisiko für den Nahen Osten
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Streitkräfte haben Brücken und einen Flughafen im Iran bombardiert, um Nachschubwege zu unterbrechen und die militärische Handlungsfähigkeit zu reduzieren. Berichten zufolge starben mindestens sieben Menschen, während der Iran die Angriffe als Kriegsverbrechen einordnet. Die Operation richtet sich dabei vor allem gegen Verbindungsachsen rund um Bandar Abbas sowie gegen […]
US greift erneut den Iran an: Timing, Begründung und Sicherheitslage
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Militär meldet eine zweite Angriffswelle am gleichen Tag, gestartet um 15:00 Uhr Ostküste. Laut CENTCOM richten sich die Angriffe gegen iranische Fähigkeiten, die zur Bedrohung von Handelsschiffen in der Straße von Hormus genutzt worden seien. Parallel häufen sich Berichte über Explosionen in mehreren iranischen Regionen, darunter Tschabahar und […]
Neuer Angriff vor Oman: Tanker getroffen, Feuer im Maschinenraum – Folgen für Reedereien
MASKAT / LONDON (IT BOLTWISE) – Ein Chemikalien- und Öltanker vor der Küste Omans ist erneut angegriffen worden. Laut Meldungen kam ein Schiff mit einem Projektiltreffer in diesem Zusammenhang in Kontakt, worauf im Maschinenraum ein Brand ausbrach. Die Besatzung blieb den Angaben zufolge unverletzt. Für Reedereien bedeutet das vor allem erhöhte Anforderungen an Risikomanagement, Routenplanung […]
148 getarnte npm-Pakete verwandeln Browser-Proxies in DDoS-Botnetze
LONDON (IT BOLTWISE) – Eine neu analysierte npm-Kampagne nutzt 148 scheinbare Proxy-Tools als getarnte Botnet-Zellen: Jeder, der eine Proxy-Seite im Browser öffnet, gerät in den Datenstrom. Laut der Untersuchung bleibt die Schadlogik bewusst außerhalb des Install-Prozesses, um gängige Prüfmechanismen zur Build-Zeit zu umgehen. Stattdessen laden die Pakete zur Laufzeit Remote-Code über einen mutable CDN-Zweig und […]
Angriff nutzt vermutete KI-gestützte PowerShell für Active-Directory-Recon
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforschung beschreibt eine kompromittierte AD-Umgebung, in der ein Angreifer offenbar eine „vibe-coded“ PowerShell-Routine für die Verzeichnis-Erkundung einsetzt. Der Ablauf beginnt mit RDP-Zugriff auf einen domänengebundenen Windows-Server, sammelt anschließend systematisch Nutzer-, Geräte- und OU-Informationen und exfiltriert die Ergebnisse als CSV sowie als HTML-Inventarbericht. Zusätzlich wird ein zweites Muster sichtbar: KI-Assistenz […]
Pakistan meldet 42 Tote bei Angriffen in Balochistan – Drohnenkrieg eskaliert
ISLAMABAD / LONDON (IT BOLTWISE) – Pakistan meldet nach Angriffen in Balochistan 42 Todesopfer, während die Armee zugleich „gezielte Verfolgung“ gegen Kämpfer ankündigt. Laut Angaben des Militärsprechers starben zudem bei mehreren Operationen 54 Kämpfer. Im Hintergrund läuft der Konflikt mit rivalisierenden Akteuren weiter, verstärkt durch einen anhaltenden Drohnen- und Grenzstreit seit dem Herbst 2025. Für […]
Ukraine meldet 219 Zusammenstöße – Fokus bei Pokrowsk und zivile Angriffe
KIEW / LONDON (IT BOLTWISE) – Laut dem abendlichen Lagebericht der ukrainischen Streitkräfte dauern Kämpfe entlang der Fronten im Südosten der Ukraine an. Im Fokus steht Pokrowsk im Industrierevier Donbass, wo es nach Angaben der Generalität zahlreiche Angriffe auf ukrainische Stellungen gegeben haben soll. Gleichzeitig verweisen Berichte auf weitere Attacken gegen zivile Ziele, darunter Verletzte […]
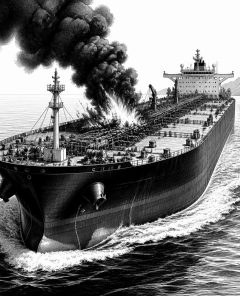
Angriff auf Tanker in der Straße von Hormus: UKMTO meldet Treffer, USA-Iran-Spannung eskaliert
LIMA / LONDON (IT BOLTWISE) – Ein Tanker in der Straße von Hormus meldet einen Angriff: Laut UKMTO brach an Bord ein Feuer aus, nachdem das Schiff etwa acht Seemeilen vor der omanischen Küste von einem unbekannten Geschoss getroffen worden sein soll. Parallel berichten US-seitige Quellen, es könnten iranische Revolutionsgarden mit Raketen gegen Frachter vorgegangen […]
PolinRider: Nordkoreanische Supply-Chain-Attacken missbrauchen npm, Packagist, Go-Module und Chrome-Extensions
LONDON (IT BOLTWISE) – PolinRider zeigt, wie stark sich Supply-Chain-Angriffe weiterentwickelt haben: Angreifer platzieren dutzende schädliche Pakete und Browser-Erweiterungen in beliebten Ökosystemen wie npm, Packagist, Go-Module und dem Chrome Web Store. Betroffen sind nicht nur Entwickler-Workstations, sondern auch CI/CD-Pipelines, die Abhängigkeiten automatisch abrufen und ausführen. Das Vorgehen nutzt kompromittierte Maintainer-Accounts, stark obfuscated JavaScript-Loader und mehrstufige […]
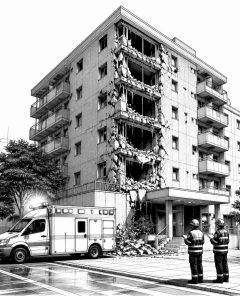
Drohnen- und Raketenangriffe auf Sumy und Krywyj Rih: Sicherheitslage eskaliert
SUMY / KRYWYJ RIH / LONDON (IT BOLTWISE) – Russland hat nach einem Luftangriff auf Kiew weitere Angriffe mit Drohnen und Raketen auf die Städte Sumy und Krywyj Rih gemeldet. Betroffen sind Wohngebiete, Infrastruktur und Industrie, während die Zahl der Opfer weiter steigt. Für die Sicherheits- und Technologiebranche verschiebt das die Prioritäten: Frühwarnung, robuste Kommunikation […]
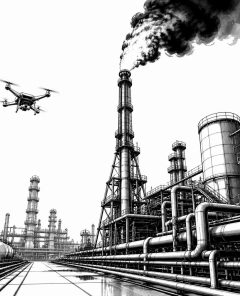
Drohnenangriff auf Raffinerie bei Slawjansk-na-Kubani: Russland meldet Defizite
KRASNODAR / LONDON (IT BOLTWISE) – In der russischen Region Krasnodar soll ein ukrainischer Drohnenangriff ein Feuer in einer Raffinerie bei Slawjansk-na-Kubani ausgelöst haben. Gouverneur Wenjamin Kondratjew berichtet von einem Todesopfer sowie Schäden an Infrastruktur wie Strom- und Gasleitungen. Der Vorfall reiht sich in weitere Drohnenangriffe in Regionen wie Jaroslawl und Iwanowo ein, während das […]
Malware-verseuchte USB-Sticks kompromittieren japanische Militärnetze
TOKIO / LONDON (IT BOLTWISE) – Im Umfeld japanischer Streitkräfte tauchen Hinweise auf, dass gefälschte USB-Sticks über Jahre hinweg Malware in Systeme tragen konnten. Die Analyse verknüpft die Infektionen mit einer China-verbundenen Angreifergruppe und zeigt, wie auch „geschlossene“ Netzbereiche erreichbar bleiben. Entscheidend ist dabei weniger die fehlende Technik, sondern das reale Nutzerverhalten beim Wiederverwenden von […]
FortiBleed: KI-gestützte Credential-Harvesting-Attacken auf 430.000 FortiGate
LONDON / IT BOLTWISE – Ein russischsprachiger Initial-Access-Broker soll hinter der großskaligen Credential-Harvesting-Operation „FortiBleed“ stecken. Laut Analyse wurden dabei weltweit über 430.000 FortiGate-Firewalls ins Visier genommen, teils mit einer spezifischen Sniffer-Komponente auf kompromittierten Geräten. Die Kampagne läuft seit Februar 2026 in mehreren Stufen und führt nach Schätzungen zu mehr als 110 Millionen identifizierten Credentials. Besonders […]
Adversarial Exposure Validation: Von Security-„Sichtbarkeit“ zu belastbaren Prioritäten
LONDON (IT BOLTWISE) – Security-Teams sehen heute mehr potenzielle Schwachstellen denn je – aber damit steigt der Entscheidungsdruck. Adversarial Exposure Validation (AEV) setzt deshalb auf Validierung statt reiner Beobachtung: Sie prüft, welche Exposures real erreichbar und ausnutzbar sind. Damit sollen Teams ihre knappe Reaktions- und Remediation-Kapazität schneller dort einsetzen, wo tatsächlich Risiko für Geschäftsprozesse entsteht. […]
Angriffsfläche 2026: Intruder zeigt typische Exposures und warum Patchen allein nicht reicht
LONDON (IT BOLTWISE) – Angriffsflächen bleiben 2026 ein unterschätztes Einfallstor: Eine Auswertung von 3.000 Umgebungen zeigt, wie häufig Admin- und Management-Interfaces, riskante Ports sowie direkt erreichbare Datenbanken ohne Not ins Internet gelangen. Besonders kritisch ist der Rückstand bei der Reduktion von Exposures gegenüber dem klassischen Vulnerability-Management. Analysten verweisen darauf, dass eine geringe „Time-to-Exploit“ nicht nur […]
 #Sophos
 #AmazonPrime
 #Bestseller

