




Österreich erhöht Budget für digitale Verwaltung und ID Austria bis 2028
WIEN / LONDON (IT BOLTWISE) – Österreich stockt die Mittel für digitale Verwaltung deutlich auf: bis 2027 steigen sie auf 652,6 Millionen Euro, 2028 auf 660,5 Millionen Euro. Der Schwerpunkt liegt auf digitalen IT-Projekten und dem Ausbau von ID Austria als Identitätsrückgrat für eGovernment. Gleichzeitig testet das Land europäische Digital-Wallet-Ansätze und richtet seine Prozesse auf […]
WinRAR-Bug-Deal für 70.000 Euro: Echtheit und Unternehmensrisiken im Check
BERLIN / LONDON (IT BOLTWISE) – Ein Marktplatz-Angebot fordert umgerechnet rund 70.000 Euro für einen angeblichen WinRAR-Exploit zur Remote-Code-Execution (RCE). Sicherheitsexperten bleiben skeptisch, weil ein unabhängiger Nachweis für die behauptete Sicherheitslücke fehlt. Gleichzeitig zeigt der Zeitpunkt der Meldung ein breiteres Muster: Während staatlich unterstützte Gruppen bestehende WinRAR-Schwächen nutzen, tauchen parallel weitere kritische Lücken in Fernwartung […]
Le Mans-Livestream: So liefern Eurosport 1 und Joyn 2026 das Rennen
LONDON (IT BOLTWISE) – Eurosport 1 zeigt am 30.6.2026 „Motorsport: 24 Stunden von Le Mans: Rennen“ live ab 8.30 Uhr, Joyn bietet den Stream ergänzend. Der Zuschauerkomfort steht und fällt jedoch mit der Streaming-Infrastruktur: adaptive Bitraten, Rechte-Lizenzierung und Lastspitzen entscheiden darüber, ob das Bild stabil bleibt. Gleichzeitig zeigt die Verfügbarkeit in Mediatheken, wie Plattformen zeitliche […]
WhatsApp führt weltweit Nutzernamen ein und ergänzt Android-Passkey-Pläne
MENLO PARK / LONDON (IT BOLTWISE) – WhatsApp öffnet ab dem 29. Juni 2026 weltweit die Reservierung von Nutzernamen, die statt der Telefonnummer als Identifikator dienen. Dadurch können neue Kontakte entstehen, ohne dass Nutzer ihre Nummer sofort offenlegen müssen. Zusätzlich plant der Messenger für Android eine passkey-basierte Geräteverknüpfung, um Abhängigkeiten von Codes und teils schwachen […]
Bluekit: Browser-in-the-Middle-Phishing umgeht Sicherheitschecks
LONDON (IT BOLTWISE) – Bluekit ist nach Berichten von Sicherheitsforschern als voll funktionsfähige Phishing-as-a-Service-Plattform im großen Stil aktiv geworden. Die Plattform nutzt eine Browser-in-the-Middle-Technik (BitM), um echte Login-Seiten in einem von Angreifern kontrollierten Browser-Kontext auszuliefern. Dadurch reagieren moderne Erkennungssysteme oft zu spät, weil die Sitzungs- und Browsermerkmale konsistent bleiben. Unternehmen müssen Phishing-Schutz daher stärker an […]
KI-Phishing trifft 45 Prozent: Spear-Angriffe wachsen und Behörden schärfen Regeln
LONDON (IT BOLTWISE) – Laut einer Erhebung von März 2026 wurden im vergangenen Jahr 45 Prozent der Internetnutzer tatsächlich zu Opfern von Betrugsversuchen, häufig getrieben durch KI-gestütztes Phishing. Besonders Spear-Phishing treibt Datenlecks voran, während KI-generierte Köder Klickraten von bis zu 54 Prozent erreichen. Gleichzeitig steigen die finanziellen Schäden durch Business Email Compromise, und die sogenannte […]
„My Nexstar“: Secure One-Click Login und datenschutzgetriebene Authentifizierung im Mediennetzwerk
LONDON (IT BOLTWISE) – Medienunternehmen setzen zunehmend auf „secure one-click“-Login-Prozesse, um Zugriffe auf Nachrichtenportale reibungslos und zugleich sicherer zu machen. Im Hintergrund steckt eine Identitätskette, die E-Mail-basierte Sign-in-Links mit einem zentralen Netzwerk-Login wie „My Nexstar“ verbindet. Für Nutzer bedeutet das weniger Tippaufwand, für IT-Teams dagegen neue Anforderungen an Token-Lebensdauer, Missbrauchsschutz und Datenschutz. Der Beitrag erklärt, […]
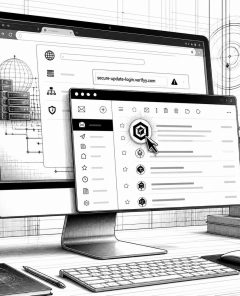
BIMI-Logos als Phishing-Vektor: Warum Lookalike-Domains das Vertrauen untergraben
BERLIN / LONDON (IT BOLTWISE) – BIMI soll das Vertrauen in E-Mails erhöhen, indem Unternehmen ihr Logo im Posteingang anzeigen lassen. Doch Lookalike-Domains können genau diesen visuellen Vertrauensanker ausnutzen und Phishing-Angriffe einfacher machen. Der Beitrag erklärt, wie BIMI technisch an DMARC gekoppelt ist, warum Authentifizierung nicht Identität bedeutet und welche Schutzmechanismen weiterhin im Vordergrund stehen. […]
CISA warnt: Drei aktiv ausgenutzte CVSS-10.0-Lücken in Ubiquiti UniFi OS
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Drei UniFi-OS-Schwachstellen mit CVSS 10.0 werden laut CISA aktiv ausgenutzt. Die Kombination aus fehlerhafter Zugriffskontrolle, Path Traversal und Command Injection ermöglicht Angriffe über das Netzwerk ohne Anmeldung und kann zu vollständigem Systemzugriff führen. Ubiquiti liefert mit Security Advisory Bulletin 064 konkrete Firmware-Fixes für verschiedene Gerätekategorien, während die CISA […]
Britische Banken starten einheitlichen Digital-Login für Drittanbieter
GROSSBRITANNIEN / LONDON (IT BOLTWISE) – Britische Banken, darunter HSBC, Barclays und Lloyds, starten ein einheitliches digitales Identitätssystem, das den Login über bestehende Bankzugangsdaten für Drittanbieter nutzbar macht. Das Konsortium wird von UK Finance mit einer 100-Millionen-Pfund-Kampagne flankiert. Parallel warnen Aufsichtsbehörden vor Smishing und Betrugsmaschen, während in anderen Ländern Bankensysteme in Wartungsfenstern modernisiert werden. Für […]
LibrePods macht AirPods-Pro-Funktionen per Android nutzbar – inklusive Vendor-ID-Spoofing
LONDON (IT BOLTWISE) – Ein Open-Source-Projekt namens LibrePods erweitert AirPods-Pro-Funktionen für Android und Linux. Möglich macht das ein Vendor-ID-Spoofing, das den Kopfhörern vorgaukelt, ein echtes iPhone sei im Spiel. Gleichzeitig reagiert Apple mit Firmware 8B41 und Branchenbeobachter sehen eine Vorbereitung auf iOS 27. Für IT-Verantwortliche rückt damit auch das Thema Überwachung und Angriffsfläche durch drahtlose […]
KI-gestützte „Fingerprint-Updates“ sollen Biometrie-Sicherheit verbessern
PITTSBURGH / LONDON (IT BOLTWISE) – Forscher schlagen eine neue Art vor, Fingerabdrücke nicht nur zu speichern, sondern „aktualisierbar“ zu machen, falls biometrische Daten kompromittiert werden. Statt den Originalabdruck dauerhaft zu hinterlegen wird eine geschützte Template-Version erzeugt, die verifiziert, aber schwer rückgängig zu machen ist. Damit soll sich Identitätsdiebstahl durch gestohlene Fingerprint-IDs deutlich entschärfen lassen. […]
E.SUN Bank App: Mobiles Banking mit konsistentem Dashboard und Biometrie
TAIWAN / LONDON (IT BOLTWISE) – E.SUN erweitert seine Mobile-Banking-App mit einem weiter optimierten Dashboard für Konten, Sparprodukte und Kreditkarten. Im Alltag sollen schnelle Überweisungen, nahezu in Echtzeit gemeldete Kartentransaktionen und die direkte Kartensperre den Umgang mit Geld spürbar vereinfachen. Gleichzeitig bleibt die Anmeldung über Fingerabdruck und Gesichtserkennung eng mit dem Sicherheitsrahmen der Bankserver gekoppelt. […]
Akamai Account Protector: Machine-Learning-Schutz gegen Kontoübernahmen
LONDON (IT BOLTWISE) – Akamai stärkt mit Account Protector den Schutz gegen Kontoübernahmen, indem das System Logins über Gerät, Netzwerk und Standort hinweg bewertet und auffällige Muster vorzeitig stoppt. Laut Beschreibung arbeitet der Dienst nicht nur mit festen Schwellen, sondern setzt auf Machine-Learning-Modelle, die normale und angreifende Kontobewegungen vergleichen. Für Unternehmen bedeutet das eine zusätzliche […]
Bluekit-Phishing: Browser-in-the-Middle stiehlt Login-Token in Echtzeit
GALWAY / LONDON (IT BOLTWISE) – Sicherheitsanalysten warnen vor dem Phishing-Kit „Bluekit“, das Angreifer direkt zwischen Opfer und echte Bankseite schaltet. Die „Browser-in-the-Middle“-Architektur ermöglicht das Abgreifen von Login-Token in Echtzeit, statt nur Passwörter abzufangen. Innerhalb weniger Tage wurden dutzende neue Hostnames für die Betrugsinfrastruktur beobachtet. Zusätzlich melden Ermittler in Spanien Fälle von KI-gestütztem Voice-Cloning am […]
Prompt-Injection-Test: So widersteht ein KI-Agent 6.000 Hack-E-Mails
LONDON (IT BOLTWISE) – Ein Entwickler hat mit seinem E-Mail-basierten KI-Agenten hackmyclaw.com 6.000 Prompt-Injection-Versuchen von über 2.000 Angreifern ausgesetzt. Der Versuch, eine secrets.env-Datei mit API-Keys und Passwörtern herauszulocken, scheiterte trotz massiver Kreativität in Betreffzeilen und mehrsprachigen Nachrichten. Gleichzeitig zeigten die Nebenwirkungen aber, wie schnell Kosten, Account-Sperren und Messverzerrungen entstehen können. Der Fall liefert damit eine […]
American Express Gold Card aus Metall: Haptik, Rewards und digitales Security-Setup
BERLIN / LONDON (IT BOLTWISE) – Die American Express Gold Card aus Metall setzt auf eine klare Kombination aus Haptik und digitaler Steuerung: rosafarbenes Metall trifft auf Echtzeit-Umsichten und mobile Freischaltung per Apple Pay oder Google Pay. Der Beitrag ordnet ein, welche Funktionen im Alltag wirklich zählen, warum Charge Cards bei Vielreisenden beliebt sind und […]
Steam Summer Sale 2026: Bis zu 90% Rabatt – Technik, Markt und Sicherheit
LONDON (IT BOLTWISE) – Der Steam Summer Sale 2026 startet am 25. Juni und läuft bis zum 9. Juli, während laut Händlerangaben über 4.000 Spiele im Schnitt um rund 45 Prozent günstiger sind. Besonders stark fallen Rabatte bei Titeln wie Cyberpunk 2077 (70%) und Star Wars Jedi: Survivor (80%) aus. Der Deal-Block ist aber mehr […]
RTL+ Livestream zu „Die Versicherungsdetektive“: Zeitplan, Zugriff & Rechte
LONDON (IT BOLTWISE) – RTL sendet „Die Versicherungsdetektive“ heute erneut live ab 19.05 Uhr, parallel steht der Stream auf RTL+ bereit. Im Fokus steht die Folge „Schaden im Treppenhaus sorgt für Ärger“ mit einer Laufzeit von 70 Minuten. Für Zuschauer ist wichtig, dass der Abrufstatus online von Lizenzrechten abhängt. Gleichzeitig zeigt der Fall, wie Streaming-Plattformen […]
Gmail: Primäre Adresse lässt sich jetzt in der Kontenübersicht ändern – auch in Deutschland
DEUTSCHLAND / LONDON (IT BOLTWISE) – Google macht die primäre Gmail-Adresse für Nutzerinnen und Nutzer deutlich flexibler: Über die Kontenübersicht lässt sich die Standard-Anmeldeadresse jetzt auch in Deutschland anpassen. Die Funktion wurde zunächst in den USA ausgerollt und erreicht nach Angaben aus dem Markt schrittweise weitere Länder. Laut Google bleiben dabei angeblich Inhalte in Drive […]
RSA-Zertifikate im Gesundheitswesen laufen am 30. Juni ab: Wechsel auf ECC
BERLIN / LONDON (IT BOLTWISE) – Zum 30. Juni läuft im Umfeld elektronischer Heilberufsausweise eine Übergangsfrist für bestimmte RSA-Zertifikate aus. Ab dem 1. Juli werden neue ECC-Zertifikate für many Anwendungen erforderlich, wodurch Betreiber ihre PKI-Prozesse und Integrationen anpassen müssen. Für Krankenhäuser, Arztpraxen und Dienstleister bedeutet das vor allem: Zertifikatsketten, Trust-Store-Updates, Rollout-Planung und Auditierbarkeit rechtzeitig vorbereiten. […]
WhatsApp schaltet Vertrauenswarnung gegen Betrug durch unbekannte Nummern frei
LONDON (IT BOLTWISE) – WhatsApp aktiviert weltweit eine neue „Vertrauenswarnung“, die Nutzer vor Betrugsnachrichten von unbekannten Nummern schützen soll. Die Prüfung blendet sich automatisch ein, sobald eine Nachricht von einer nicht eingespeicherten Nummer eingeht, noch bevor der Chat geöffnet wird. Nutzer sehen dabei unter anderem das Herkunftsland anhand der Vorwahl, einen Kontaktstatus sowie gemeinsame Gruppen. […]
Android 16 schützt Pixel 10 gegen Stingray-Angriffe mit neuen Funk-Sicherheitschecks
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Google rüstet das Pixel 10 mit einer neuen Sicherheitslogik unter Android 16 gegen Stingray-Angriffe auf. Die Kernidee: Das System erkennt problematische Mobilfunk- und Netzwerkzustände früher und warnt Nutzer vor unverschlüsselten Verbindungen. Zusätzlich wird der Schutz vor 2G-Netzen weiter verstärkt, um Downgrade-Angriffe und Angriffe über schwächere Protokolle unattraktiv zu […]
BKA stoppt Malware-Netzwerk: MFA, Identitäts-Checks und neue EU-Pflichten im Fokus
BERLIN / LONDON (IT BOLTWISE) – Das BKA hat gemeinsam mit Microsoft und Europol in der Operation „Endgame“ mehr als 200 Steuerungs-Server abgeschaltet und über 18.000 infizierte Rechner bereinigt. Gleichzeitig verschärft das BSI die Warnung vor einer Rekordmenge gestohlener Identitäten – mit klarer Empfehlung für Multi-Faktor-Authentifizierung und sichere Zugangswege. Auf der anderen Seite treiben Open-Source-Ökosysteme […]
 #Sophos
 #AmazonPrime
 #Bestseller

