




FBI startet Operation Riptide: 60 Tage gegen Ransomware, Phishing und kompromittierte Server
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI startet „Operation Riptide“, eine 60-tägige Offensive gegen kriminelle Infrastruktur, Kommunikationsplattformen und Finanznetzwerke. Im Fokus stehen Akteure, die Ransomware, Phishing und kompromittierte Serverumgebungen vorantreiben. Gleichzeitig verschärfen sich die Bedrohungsdaten: Ransomware-Fälle steigen im Vorjahresvergleich deutlich, während bei Phishing-Angriffsflächen die Zahl schädlicher Hostings und Domains stark wächst. Für Unternehmen […]
Valid Soluções: Wachstum stabil, Fokus auf sichere Identitäten und Payments
SO PAULO / LONDON (IT BOLTWISE) – Valid Soluções S.A. legt im jüngsten Quartal spürbar bei Umsatz und Ergebnis zu und stärkt damit die Anleger-Erwartungen an einen tragfähigen Turnaround. Im Kern stehen die steigende Nachfrage nach sicheren Identitätslösungen für Behörden, die Weiterentwicklung bei EMV-konformen Karten sowie der anhaltende Ausbau mobiler Datendienste in Lateinamerika. Der Markt […]
KI-Agenten schreiben Code: 45% unsicher, 5.000 Apps betroffen – was Unternehmen tun müssen
LONDON (IT BOLTWISE) – Mehrere Tech-Konzerne pushen KI-gestützte Entwicklungsagenten: GitHub orchestriert Multi-Agenten-Workflows, Anthropic steigert die KI-Codierungsquote und Google erweitert NotebookLM für die direkte Codeausführung. Gleichzeitig zeigen Studien ein ernstes Sicherheits- und Qualitätsproblem: 45 Prozent des KI-generierten Codes enthalten Schwachstellen, tausende Anwendungen gelten als nicht ausreichend abgesichert. Der Beitrag ordnet Technik, Marktbewegungen und regulatorische Pflichten ein, […]
Tools for Humanity: Start-up entlässt Teams nach Umsatz- und Regulierungsdruck beim Iris-Scan
SAN FRANCISCO / LONDON (IT BOLTWISE) – Tools for Humanity, das von Sam Altman mitgegründete Iris-Scan-Startup, entlässt offenbar Mitarbeiter. Hintergrund sind anhaltende Schwierigkeiten, mit dem Orb-Iris-Scanner verlässlich Umsätze zu erzielen und gleichzeitig regulatorische Hürden zu überzeugen. Trotz einer hohen Bewertung und vieler Registrierungen steht damit die Frage im Raum, wie schnell sich biometrische Identifikationssysteme in […]
Google verbessert Android-Schutz: KI-Fake-Call-Detection gegen Phishing
LONDON (IT BOLTWISE) – Google führt bei ausgewählten Pixel-Modellen eine „Fake Call Detection“ ein, um KI-generierte Stimmenklone in Echtzeit zu erkennen. Parallel zeigen Sicherheitsanalysen, dass Phishing auf Android stark ansteigt – getrieben durch KI-gestützte Social-Engineering-Angriffe. Für Unternehmen und Nutzer wird damit die Frage nach Geräteschutz, Push- und Anruf-Hygiene sowie konsequenter Zwei-Faktor-Authentifizierung noch dringlicher. Der Beitrag […]
SMS-Spoofing über E-Mail-zu-SMS-Schnittstellen: jahrzehntealte Lücke zeigt Karten
SAN DIEGO / LONDON (IT BOLTWISE) – Forscher haben eine Schwachstelle in E-Mail-zu-SMS-Schnittstellen großer Anbieter nachgewiesen, die über Jahre unbemerkt blieb. Angreifer konnten gefälschte SMS-Nachrichten in legitime Unterhaltungsketten einordnen und sich dabei als vertrauenswürdige Absender wie Banken oder Behörden ausgeben. Die Veröffentlichung führte zu Patches bei mehreren Mobilfunk- und Messaging-Ökosystemen – während ein Netzbetreiber den […]
ChatGPT Lockdown Mode: Schutz vor Prompt-Injection bei eingeschränktem Webzugriff
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI führt für ChatGPT einen „Lockdown Mode“ ein, der ausgehende Netzwerkanfragen stark begrenzt, um Prompt-Injection-Angriffe abzuwehren. Gleichzeitig schränkt die Funktion Komfortfeatures wie Live-Webzugriff, Deep Research und Agent-Workflows ein. Ergänzend startet OpenAI mit „Active Sessions“ eine Kontrollfunktion für laufende Anmeldungen. Der Artikel ordnet ein, was das für Unternehmen, Entwickler […]
Passkeys: Google zwingt Werbekunden ab 15. Juli 2026 zur Umstellung
LONDON (IT BOLTWISE) – Google verschärft den Druck auf Werbekunden: Ab dem 15. Juli 2026 sollen bei sensiblen Kontovorgängen Passkeys verpflichtend sein. Der Schritt zielt auf geringere Risiken durch Phishing und Credential-Stuffing, weil Passkeys an Nutzer und Website gebunden sind. Parallel stellt Google einen KI-gestützten Sicherheitsagenten in Aussicht, der Anomalien beim Login in Echtzeit erkennt. […]
Netzwerkanomalien und Identitätsprüfungen: Was Anleger jetzt über Cybersicherheit wissen müssen
BERLIN / LONDON (IT BOLTWISE) – Betreiber warnen Investoren vor untypischer Netzwerkaktivität und Identitätsprüfungen, die künftig den Zugang zu Finanzinformationen steuern. Solche Signale deuten auf erhöhte Angriffsrisiken und oft auf strengere Authentifizierungspfade hin, die Nutzer in Echtzeit treffen. Für Portfolios bedeutet das: Cybersicherheit wird zu einem messbaren Renditefaktor, nicht nur zu einem Kostenblock. Entscheidend ist, […]
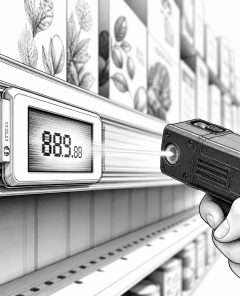
TagTinker: KI-gestützte Analyse zeigt Schwachstelle bei Infrarot-Regaletiketten
BERLIN / LONDON (IT BOLTWISE) – Ein Sicherheitsforscher hat eine Software veröffentlicht, die elektronische Regaletiketten über deren Infrarot-Kommunikation manipulieren kann. Das Tool namens TagTinker läuft auf dem weit verbreiteten Flipper-ähnlichen Hacker-Gadget und nutzt eine typische Schwachstelle: fehlende oder zu schwache Verschlüsselung im Funkkanal. Damit rückt das Risiko für Filial-Preiswerte, Integrität der Warenkennzeichnung und die Angriffsfläche […]
Ultrahuman bestätigt Smart-Ring-Zugriff auf Gesundheitsdaten von 700 Nutzern
BERLIN / LONDON (IT BOLTWISE) – Ultrahuman hat einen Sicherheitsvorfall bestätigt, bei dem Angreifer auf das interne Analysesystem zugreifen konnten. Betroffen waren laut Angaben rund 700 Nutzer, wobei die Täter „schreibgeschützten“ Zugang hatten und damit bestimmte Gesundheitsdaten einsehen, aber nicht verändern konnten. Der Vorfall zeigt erneut, wie verwundbar biometrische Daten in Cloud-Architekturen sind, wenn gestohlene […]
Indisches Gericht macht Telekommunikationsfirmen für SIM-Karten-Betrug haftbar
KARNATAKA / LONDON (IT BOLTWISE) – Das Oberste Gericht des indischen Bundesstaates Karnataka hat Telekommunikationsanbieter bei nachweisbarer Nachlässigkeit in die Haftung für SIM-Karten-Betrug genommen. Im konkreten Fall entstanden der Bank Schäden durch nicht autorisierte Transaktionen nach der Ausstellung einer Ersatz-SIM ohne ausreichende Prüfung. Parallel warnen Sicherheitsanbieter vor einer neuen Betrugswelle, in der KI-Deepfakes und Täuschungsmaschen […]
Indisches Prüfportalsystem offenbart Millionen Datensätze – IIT-Teams schließen Lücken
BENGALURU / LONDON (IT BOLTWISE) – Indische Schul- und Prüfportale waren offenbar monatelang durch gravierende Sicherheitslücken gefährdet. Eine ethische Hacker-Analyse führte dazu, dass rund 30 Millionen eingescannte Schülerantwortbögen und weitere Datensätze zeitweise öffentlich zugreifbar waren. Nach der späteren Einbindung von IIT-Teams wurden Authentifizierungs- und Datenexpositionsprobleme behoben und Portale zur Neuauswertung wieder online gestellt. Zugleich eskalierte […]
Microsoft Edge und Windows Hello: Neue Pflicht für gespeicherte Anmeldedaten
REDMOND / LONDON (IT BOLTWISE) – Microsoft stellt die Sitzungsverwaltung und den Zugriff auf gespeicherte Anmeldedaten neu auf: RDP-Cookie-Unterstützung läuft aus, und bei Edge wird Windows Hello zur Pflicht. Für Unternehmen mit vielen parallelen Sitzungen bedeutet das potenziell neue Workflows, weil moderne Connection-Broker statt cookiebasierter Persistenz erwartet werden. Parallel verschärft Microsoft die Authentifizierung hin zu […]
Passwortsicherheit unter Druck: Versicherer reagieren mit neuen Cyber- und Device-Policen
MÜNSTER / BERLIN / LONDON (IT BOLTWISE) – Neue Versicherungsangebote erweitern den Schutz rund um mobile Geräte, Deepfakes und digitale Schäden. Gleichzeitig zeigen Umfragen, dass viele Nutzer ihr Passwort-Risiko massiv unterschätzen und moderne Verfahren wie Passkeys oder Passwort-Manager seltener nutzen als nötig. Für Unternehmen bedeutet das: Identitäts- und Security-Strategien müssen benutzungsnah und rechtlich belastbar sein. […]
PayPal App: Mobiles Bezahlen in Deutschland – So läuft die Konto-Verknüpfung
DEUTSCHLAND / LONDON (IT BOLTWISE) – Die PayPal App bringt mobile Zahlungen, Kontoverwaltung und Geldsendungen in eine einheitliche Benutzeroberfläche. In Deutschland spielt sie vor allem im Online-Handel eine Rolle, weil Nutzer Zahlungsdaten nicht bei jedem Händler neu eingeben müssen. Entscheidend ist dabei die Verknüpfung des PayPal-Kontos mit Bankkonto oder Karte sowie die Freigabe von Zahlungen […]
Microsoft entfernt Master-Passwörter aus Edge und setzt auf Windows Hello sowie Passkeys
REDMOND / LONDON (IT BOLTWISE) – Microsoft streicht Master-Passwörter in Edge und zwingt Nutzer zur Anmeldung über Windows Hello oder systemeigene Verfahren. Damit verschiebt sich das Sicherheitsmodell weg von browserintern gespeicherten Zugangsdaten hin zu biometrischer Verifikation oder hardwaregebundenen PINs. Zugleich treibt Microsoft Passkeys im Unternehmensumfeld stärker voran und koppelt Arbeitsbereichsdaten an den Edge Sync Service. […]
Streaming im TV-Zeitenplan: Mediatheken, Rechte und Datenschutz bei „Evan Allmächtig“
BERLIN / LONDON (IT BOLTWISE) – Super RTL zeigt „Evan Allmächtig“ am 5.6.2026 live im TV und parallel über eine Mediathek. Doch entscheidend ist weniger der Film selbst als die technische Kette dahinter: Lizenzrechte steuern, ob und wie lange ein Abruf möglich ist, während ein Stream-Routing zuverlässig mit dem TV-Zeitslot zusammenfallen muss. Für Zuschauer wirkt […]
GCash ersetzt SMS-OTP bis Juni 2026 durch In-App-Push
MANILA / LONDON (IT BOLTWISE) – GCash stellt seine OTP-Zustellung von SMS auf Push-Benachrichtigungen in der eigenen App um und beendet damit einen der klassischen Schwachpunkte bei mobilen Transaktionen. Bis zum 22. Juni 2026 sollen Verifikationsanfragen nicht mehr per Textnachricht, sondern über In-App-Mechanismen laufen. Damit will der Anbieter Phishing und SIM-Betrug reduzieren, ohne die Authentifizierungspfade […]
RTL+: CSI Miami im Livestream – wie Plattformen Rechte, Tempo und Datenschutz steuern
MIAMI / LONDON (IT BOLTWISE) – RTL+ überträgt „CSI: Miami“ heute live ab 12.20 Uhr, inklusive der Folge „Gesichter der Kunst“ (50 Minuten). Dabei zeigt sich, wie Streaming-Plattformen technische Skalierung mit Rechte-Logik und Datenschutz zusammenbringen müssen – auch wenn es für Zuschauer wie ein einfacher Klick wirkt. Gleichzeitig lohnt der Blick auf das Timing der […]
KI-Supportbot von Instagram: Kontenübernahmen trotz 2FA und Prompt-Injection
LONDON (IT BOLTWISE) – Instagram beschreibt erneut ein ernstes Sicherheitsproblem: Angreifer manipulierten einen KI-Supportbot bei der Kontowiederherstellung so, dass E-Mail-Daten geändert und Konten anschließend per Passwort-Reset übernommen werden konnten. Betroffen waren auch Profile mit aktivierter Zwei-Faktor-Authentifizierung (2FA), wie Sicherheitsforscher und unabhängige Beobachter berichten. Meta schließt die Lücke zwar zeitnah, warnt aber zugleich vor weiterhin anhaltenden […]
WM-Jahr: Markenverband warnt vor deutlich mehr gefälschten Fußballtrikots
BERLIN / LONDON (IT BOLTWISE) – Experten warnen vor einem Anstieg gefälschter Fußballtrikots rund um die Fußballweltmeisterschaft. Laut Markenverband steigert die höhere Nachfrage nach Fanartikeln erfahrungsgemäß auch das Angebot an Fälschungen. Eine repräsentative YouGov-Umfrage deutet auf ein breites Verbraucherproblem hin, insbesondere bei jungen Zielgruppen. Für Unternehmen wird damit der Ruf nach wirksameren Authentifizierungs- und Durchsetzungsmechanismen […]
Salesforce macht Passkeys für Administratoren ab 1. Juli verpflichtend
BERLIN / LONDON (IT BOLTWISE) – Salesforce verlangt ab dem 1. Juli 2026, dass Administratoren ihre Konten per Passkey nach FIDO2-Standard oder biometrischen Verfahren absichern. Ab dem 20. Juli betrifft die Umstellung dann auch alle Nutzer, während TOTP für die Belegschaft zunächst weiter erlaubt bleibt. Parallel treibt Google den Schutz gegen Fake-Anrufe in Android durch […]
Android-Update im Juni: Google stoppt 124 Lücken und startet Echtzeit-Call-Schutz
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Google liefert im Juni ein umfangreiches Android-Sicherheitsupdate und schließt 124 Schwachstellen, darunter eine als kritisch eingestufte Lücke mit der Kennung CVE-2025-48595. Parallel wächst in Indien der Rollout einer netzwerkbasierten Authentifizierung, die OTPs ablösen und Phishing-Angriffe auf Messenger reduzieren soll. Auch die Messenger-Strategie geht weiter: KI-gestützte Business-Interaktionen für WhatsApp […]
 #Sophos
 #AmazonPrime
 #Bestseller

