




Mobile Sicherheit 2026: KI, NFC-Angriffe und Passkeys im Wettlauf
BERLIN / LONDON (IT BOLTWISE) – Mobile Angriffe erreichen 2026 neue Größenordnungen: KI-gestütztes Phishing, steigende Banking-Trojaner-Zahlen und wachsende Quishing-Wellen treffen Nutzer und Unternehmen gleichzeitig. Die großen Plattformanbieter setzen unterdessen auf strengere Authentifizierung, stärkere Schutzfunktionen und schnellere Updates. Gleichzeitig rückt der rechtliche Rahmen in den Fokus, während sich der Wettbewerb zwischen Angreifern und Abwehr beschleunigt. Der […]
Mobile Cyberkriminalität: 442 Milliarden Euro Schaden und neue Abwehrschritte
BERLIN / LONDON (IT BOLTWISE) – Mobile Cyberkriminalität verursacht laut Branchenanalysen im ersten Quartal 2026 rund 442 Milliarden Euro Schaden. Angriffe über Banking-Trojaner, gefälschte SMS und kompromittierte Apps steigen dabei deutlich an, während Betrugsmechanismen zunehmend KI-gestützt werden. Microsoft stoppt SMS-basierte Authentifizierung, parallel baut Android 17 Schutzfunktionen wie Theft Detection Lock aus. Gleichzeitig rückt die Hardware-Ebene […]
Kimwolf-DDoS-Botnet: Festnahme in Kanada und Hinweise auf Android-ADB-Infektion
OTTAWA / LONDON (IT BOLTWISE) – In Kanada wurde ein mutmaßlicher Betreiber eines DDoS-for-hire-Botnetzes festgenommen, das auf infizierten Android-Geräten basiert. Laut US-Justiz stützte sich das Botnet Kimwolf auf eine Variante namens AISURU und nutzte einen exponierten Android Debug Bridge (ADB)-Dienst. Besonders kritisch: Geräte, die zuvor „firewalled“ vom übrigen Internet waren, wurden offenbar gezielt zur Angriffsfläche […]
Smartphone-Sicherheit 2026: 442 Milliarden Euro Schaden durch KI-Phishing
BERLIN / LONDON (IT BOLTWISE) – Für 2026 zeichnet sich eine drastische Verschärfung der Smartphone-Bedrohungen ab: Medien und Branchenkreise rechnen mit einem weltweiten Gesamtschaden von rund 442 Milliarden Euro. Besonders auffällig ist die Mischung aus neuen Angriffswegen auf Geräteebene und einer hochgradig automatisierten Betrugsökonomie. Gleichzeitig setzen Plattformbetreiber wie Apple, Google und Microsoft spürbar stärker auf […]
LiteSpeed cPanel-Plugin CVE-2026-48172: aktiv ausgenutzt, Root-Ausführung
LONDON (IT BOLTWISE) – LiteSpeed warnt vor einer maximal kritischen Schwachstelle im User-End cPanel Plugin, die bereits aktiv ausgenutzt wird. Unter CVE-2026-48172 (CVSS 10,0) können Angreifer willkürliche Skripte mit Root-Rechten ausführen, indem eine fehlerhafte Berechtigungszuweisung missbraucht wird. Betroffen sind Plugin-Versionen von 2.3 bis 2.4.4, während neuere Releases die Lücke schließen. Entscheidend ist jetzt das zeitnahe […]
Ubiquiti fixt fünf UniFi-OS-Sicherheitslücken mit Höchstrisiko
LONDON (IT BOLTWISE) – Ubiquiti schließt mehrere Höchstrisiko-Sicherheitslücken in UniFi OS, die laut Hersteller auch ohne Privilegien aus der Ferne angreifbar sein können. Betroffen sind sowohl Zugriffskontrolle und Pfadmanipulation als auch Eingabevalidierung, die zu Command-Injection führen kann. Parallel wurden weitere kritische Probleme sowie eine Informationsoffenlegung nachgeschoben. Für Betreiber zählt jetzt vor allem die schnelle Migration […]
Angriffe auf Router, KEV-Formular und KI-Threat-Sharing: Security-Lage im Überblick
LONDON (IT BOLTWISE) – Angreifer zeigen 2026 erneut, wie schnell sich Schwachstellen in industrielle Infrastruktur und Web-Frontends verlagern: von missbrauchten Router-Logins bis zu einem SSFR-Fehler in Open WebUI. Parallel startet CISA ein neues Nomination-Formular, um aktiv ausgenutzte Schwachstellen schneller zu identifizieren und in den KEV-Katalog aufzunehmen. Für die Verteidigung sorgt zugleich Anthropic mit einem Sharing-Feature […]
Kimwolf-DDoS-Botnet: Betreiber in Kanada verhaftet und Infrastruktur zerschlagen
OTTAWA / LONDON (IT BOLTWISE) – Die US-Justiz hat einen kanadischen Verdächtigen wegen angeblicher Steuerung des DDoS-Botnetzes Kimwolf festnehmen lassen. Die Ermittler ordnen das Botnet einer Variante namens AISURU zu und werfen dem Betreiber vor, infizierte Geräte über ein Cybercrime-as-a-Service-Modell an andere Kriminelle zu vermieten. In der Auswertung der Akten geht es unter anderem um […]
Chromium: Offengelegte Details zu dauerhaftem JavaScript-RCE bleiben offenbar ungefixt
LONDON (IT BOLTWISE) – Nachdem Details zu einer ungefixten Chromium-Sicherheitslücke öffentlich geworden sind, zeigt eine erneute Prüfung, dass ein JavaScript-Persistenzverhalten bis in aktuelle Entwicklungs- und Edge-Versionen hinein fortbesteht. Die Schwachstelle soll sich über einen Service Worker missbrauchen lassen, um Code auszuführen, ohne dass Nutzer etwas bemerken müssen, selbst nach dem Schließen des Browsers. Der Fall […]
Android-Sicherheit: KI-Betrugs-Apps und Botnetze nehmen Fahrt auf
LONDON (IT BOLTWISE) – KI-gestützte Betrugs-Apps und infizierte Android-Geräte verschieben das Risiko weg von einzelnen Schadprogrammen hin zu mehrstufigen Kampagnen. Sicherheitsforscher berichten von Fake-Apps, die über Mobilfunkabrechnung abrechnen, sowie von Werbebetrug im großen Stil. Zusätzlich zeigen kompromittierte Streaming-Boxen, wie stark Botnetze inzwischen auch die Heim-IT durch Lieferketten prägen. Der Artikel ordnet ein, welche technischen Kontrollpunkte […]
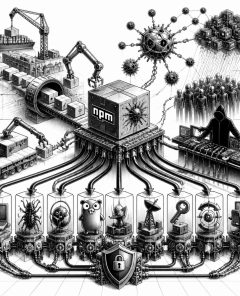
Vier bösartige npm-Pakete liefern Infostealer und Phantom-Bot-DDoS
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher haben vier bösartige npm-Pakete identifiziert, die auf mehrere Angriffsziele abzielen: ein Phantom-Bot-basiertes DDoS-Botnetz sowie unterschiedliche Info-Stealer-Funktionen. Besonders kritisch ist, dass ein Paket den geleakten Shai-Hulud-Wurmcode weitgehend kopiert und mit eigener C2-Infrastruktur in den npm-Verteilungsstrom bringt. Der Beitrag zeigt außerdem, wie Angreifer Exfiltration über SSH-, Cloud- und Wallet-Daten sowie […]
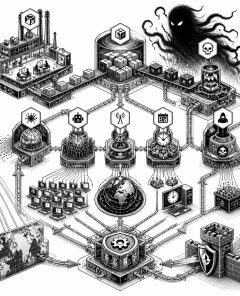
NPM-Supply-Chain-Angriff: Infostealer und Phantom-Bot-DDoS aus vier Paketen
LONDON (IT BOLTWISE) – Sicherheitsforscher melden vier kompromittierte Pakete aus einem weit verbreiteten JavaScript-Paket-Ökosystem. Je nach Library werden entweder Infostealer-Funktionen aktiv oder ein verteiltes DDoS-Botnet namens Phantom Bot. Auffällig ist dabei, dass mindestens ein Paket eine geklonte Version eines zuvor veröffentlichten Wurmcodes enthält. Betroffene sollten Downloads sofort entfernen, Secrets rotieren und den Netzwerkzugriff auf verdächtige […]
Kazuar-Backdoor: Turla baut modulares P2P-Botnetz für Spionage
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten, dass die Turla-Gruppe Kazuar von einer einzelnen Backdoor zu einem modularen Peer-to-Peer-Botnetz umgebaut hat. Dadurch kann die Schadsoftware länger unentdeckt bleiben und interne Ziele über Jahre kontrollieren. Besonders kritisch ist die neue Architektur mit getrennten Modulen für Erkennung, Kommunikation und Spionage. Für Verteidiger verschiebt sich der Fokus weg von […]
Modularer Kazuar-P2P-Botnet: Microsoft warnt vor flexiblen Spionage-Setups
BERLIN / LONDON (IT BOLTWISE) – Forschende berichten, dass die Kazuar-Backdoor weiterentwickelt wurde: Aus dem einzelnen Schadcode wurde ein modularer P2P-Botnet-Ansatz für langfristige Persistenz. Besonders kritisch ist die “Kernel-Bridge-Worker”-Aufteilung, die Kommunikation tarnt und Daten schrittweise für den Abfluss vorbereitet. Für Unternehmen bedeutet das vor allem: Statische Signaturen reichen oft nicht mehr, stattdessen müssen Verhalten und […]
Turla: Kazuar wird aus Backdoor ein modulares P2P-Botnetz für dauerhaften Zugriff
LONDON (IT BOLTWISE) – Turla hat die eigene Backdoor Kazuar von einem eher „monolithischen“ Implantat zu einem modularen P2P-Botnetz weiterentwickelt. Damit zielt die Gruppe auf schwer erkennbare Persistenz in kompromittierten Umgebungen und eine flexible Aufgabenverteilung über mehrere Komponenten. Besonders relevant ist, dass Kernel-, Bridge- und Worker-Module klar entkoppelt sind und so sowohl Ausführungslogik als auch […]
Android 17 rüstet mit KI-Detektion und Forensik gegen Mobile Cyberkriminalität auf
Mit Blick auf die nächsten Schritte ist absehbar, dass Android 17 den Weg für Entwickler in Richtung KI-gestützter Telemetrie-Policies und abgesicherter Authentifikationspfade ebnet. Der entscheidende Unterschied zu früheren Generationen liegt weniger in einzelnen Features, sondern in der Systemlogik: Detektion, Isolation und (optional) forensisches Logging werden als zusammenhängendes Sicherheitsmodell gedacht. Für die Praxis heißt das, dass […]
Router-Sicherheit: FBI warnt vor anhaltender Bedrohung durch Botnet
WASHINGTON / LONDON (IT BOLTWISE) – Trotz einer erfolgreichen FBI-Operation gegen russische Hacker bleibt die Bedrohung durch Router-Botnets bestehen. Millionen von Geräten sind weiterhin anfällig für Angriffe, was Nutzer dazu zwingt, selbst aktiv zu werden, um ihre Netzwerke zu schützen. Die jüngste Warnung des FBI unterstreicht die anhaltende Gefahr, die von kompromittierten Routern ausgeht, selbst […]
Neue Mirai-basierte Botnet-Bedrohung für IoT-Geräte entdeckt
LONDON (IT BOLTWISE) – Eine neue Bedrohung für IoT-Geräte ist aufgetaucht: Das Mirai-basierte Botnet xlabs_v1 nutzt Sicherheitslücken in Android Debug Bridge, um Geräte für DDoS-Angriffe zu kapern. Diese Entwicklung zeigt, wie verwundbar vernetzte Geräte sind und welche Herausforderungen auf die Cybersicherheit zukommen. Cybersecurity-Experten haben ein neues Botnet entdeckt, das auf der berüchtigten Mirai-Malware basiert und […]
Botnetz-Angriffe auf Minecraft-Server: Neue Bedrohung durch xlabs_v1
LONDON (IT BOLTWISE) – Ein neuartiges Botnetzwerk namens xlabs_v1 hat es auf Minecraft-Server abgesehen und nutzt Millionen von Android-Geräten mit offenen ADB-Ports aus. Die Angriffe sind Teil einer größeren Welle von Cyberbedrohungen, die die Spieleindustrie ins Visier nehmen und neue Technologien testen. Ein neuartiges Botnetzwerk, bekannt als xlabs_v1, hat sich auf die gezielte Attacke von […]
Brasilianisches Unternehmen im Zentrum eines DDoS-Botnet-Skandals
BRASILIEN / LONDON (IT BOLTWISE) – Ein brasilianisches Technologieunternehmen, das sich auf den Schutz vor DDoS-Angriffen spezialisiert hat, steht im Mittelpunkt eines Skandals. Es wird beschuldigt, ein Botnet betrieben zu haben, das massive DDoS-Angriffe gegen andere Netzbetreiber in Brasilien durchgeführt hat. Der CEO des Unternehmens behauptet, dass ein Sicherheitsbruch durch einen Konkurrenten die Ursache für […]
SystemBC-Server enthüllt über 1.570 Opfer der Gentlemen-Ransomware
LONDON (IT BOLTWISE) – Eine neue Untersuchung hat die Aktivitäten der Gentlemen-Ransomware-Gruppe aufgedeckt, die mit dem Einsatz von SystemBC-Malware über 1.570 Opfer weltweit kompromittiert hat. Diese Gruppe nutzt ausgeklügelte Techniken, um ihre Angriffe zu verschleiern und ihre Reichweite zu erweitern. Die Bedrohungsakteure, die mit der Ransomware-as-a-Service (RaaS) Operation The Gentlemen in Verbindung stehen, wurden bei […]
Vertrauensbruch durch Vercel: Sicherheitslücken und neue Bedrohungen
LONDON (IT BOLTWISE) – Vercel, ein führender Anbieter von Webinfrastruktur, hat einen Sicherheitsvorfall gemeldet, der durch die Kompromittierung eines Drittanbieter-Tools ausgelöst wurde. Diese Schwachstelle hat es Angreifern ermöglicht, auf interne Systeme zuzugreifen und sensible Daten zu gefährden. Der Vorfall verdeutlicht die zunehmende Bedrohung durch Supply-Chain-Angriffe und die Notwendigkeit, Sicherheitsmaßnahmen zu verstärken. In der heutigen digitalen […]
Cyberangriffe: Neue Bedrohungen und Sicherheitsstrategien
LONDON (IT BOLTWISE) – Die Cyberwelt steht vor neuen Herausforderungen, da Angriffe immer raffinierter werden. Von Datenlecks bei Vercel bis hin zu neuartigen Botnetzen und Ad-Fraud-Kampagnen zeigt sich, dass Angreifer zunehmend auf bestehende Infrastrukturen und Tools setzen, um Sicherheitslücken auszunutzen. Unternehmen müssen ihre Sicherheitsstrategien überdenken, um diesen Bedrohungen effektiv zu begegnen. Die jüngsten Entwicklungen in […]
Nexcorium: Neue Bedrohung für IoT-Geräte durch Mirai-Variante
LONDON (IT BOLTWISE) – Eine neue Variante des berüchtigten Mirai-Botnets, bekannt als Nexcorium, nutzt Sicherheitslücken in TBK-DVRs aus, um IoT-Geräte zu kapern. Diese Bedrohung zeigt, wie anfällig veraltete und ungeschützte Geräte für Cyberangriffe sind, die zu groß angelegten DDoS-Attacken führen können. Die Bedrohung durch IoT-Geräte nimmt weiter zu, da Cyberkriminelle zunehmend Schwachstellen in veralteten und […]
 #Sophos
 #AmazonPrime
 #Bestseller

