




Android-Automatisierung ohne Apps: 6 versteckte KI-nahe Funktionen für Alltag, Akku und Fokus
LONDON (IT BOLTWISE) – Android kann den Alltag spürbar leiser, fokussierter und energiesparender machen, ohne dass Nutzer zusätzliche Automations-Apps installieren. Der Artikel zeigt sechs bereits im Betriebssystem angelegte Automatisierungen wie Adaptive Battery, ortsbasiertes „Rules“ und Live Captions, die unter dem Radar vieler Nutzer bleiben. Besonders relevant ist der Mehrwert fürs Enterprise-ähnliche Setup: weniger manuelle Entscheidungen, […]
Chrome 149 schließt 28 Lücken – CVE-2026-11645 aktiv ausgenutzt
LONDON (IT BOLTWISE) – Chrome 149 patched 28 teils hochkritische Schwachstellen, darunter CVE-2026-11645 im V8-JavaScript-Engine-Code. Die Lücke wird bereits aktiv in der Wildnis ausgenutzt, typischerweise über präparierte Websites und Drive-by-Angriffe. Für Unternehmen heißt das: Update sofort einspielen und das Endpoint-Monitoring auf ungewöhnliche Browser-Prozessketten und verdächtige Skript-Payloads schärfen. Zusätzlich sollten Sicherheitsverantwortliche ihre Browser-Update-Compliance und Restriktionen für […]
Google warnt Pixel-Nutzer vor Boot-Loops und verschiebt Android 17-Fix
LONDON (IT BOLTWISE) – Google fordert Besitzer von Pixel-Smartphones der Generationen 6 bis 10 nach Software-Updates zu einem direkten Support-Kontakt auf. Betroffen sind schwerwiegende Systemfehler, die Geräte in Boot-Loops festsetzen oder den Start komplett verhindern. Gleichzeitig bleibt der Zeitplan für Android 17 hinter den Erwartungen zurück, während die nächsten Testphasen sich überlappen. Im Hintergrund treibt […]
Android 16: CVE-2026-0073 in ADBD ermöglicht Fernangriff ohne Nutzerinteraktion
LONDON (IT BOLTWISE) – Eine schwerwiegende Schwachstelle in Androids Debug-Komponente ADBD betrifft auch Android 16 und ermöglicht Angreifern Fernzugriff ohne Nutzerinteraktion. Gleichzeitig wurde im Android-Browser Chrome eine weitere kritische Lücke in der V8-JavaScript-Engine bekannt, die ebenfalls mit einem Patch adressiert werden muss. Für Unternehmen wird damit das Update- und Mobile-Device-Management-Tempo zur entscheidenden Schutzmaßnahme, zumal parallele […]
Google startet „Information Agents“ im KI-Modus für Premium-Abonnenten
LONDON (IT BOLTWISE) – Google bringt „Information Agents“ in seinen KI-Modus und lässt Premium-Nutzer damit das Web automatisiert rund um die Uhr überwachen. Der Dienst verschafft Updates mit relevanten Links aus Nachrichten, Blogs, sozialen Medien und aktuellen Marktdaten. Gleichzeitig rüstet Google die Suche auf das Gemini-3.5-Flash-Modell um und erweitert in Teilen die browser- und app-nahe […]
Gemini für macOS: Screenshot per Doppel-Command-Taste und neues Sidebar-Layout
LONDON (IT BOLTWISE) – Google bringt Gemini auf macOS in eine neue Version und setzt dabei spürbar auf schnellere Arbeitsabläufe: Mit einer Doppel-Command-Taste erzeugt der Assistent künftig Screenshots des aktiven Fensters und hängt sie direkt an den Chat an. Gleichzeitig überarbeitet das Update das Einstellungsmenü per neu strukturierter Seitenleiste. Ergänzend rollt Google weitere Funktionen aus, […]
CISA warnt vor fünfter Chrome-Zero-Day 2026: Patch-Update und Fristen
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat für Anfang und Mitte Juni mehrere aktiv ausgenutzte Schwachstellen gemeldet und dabei eine hochriskante Chrome-Zero-Day in der Chromium-V8-Engine hervorgehoben. Laut Meldung erhalten Bundesbehörden bis zum 23. Juni Zeit, betroffene Systeme zu patchen. Zusätzlich laufen für weitere Lücken in Netzwerk- und Remote-Access-Produkten deutlich engere Fristen, […]
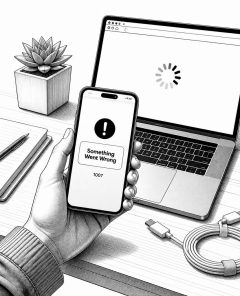
Gemini-App mit teilweisem Ausfall: Fehlercodes 1076/1099 betreffen Web, Mobile und Chrome
LONDON (IT BOLTWISE) – Nutzer melden, dass die Gemini-App derzeit bei manchen Anfragen ausfällt. Betroffen sind Web, Android, iOS, macOS sowie Gemini in Chrome; häufig erscheinen die Fehlercodes „Something Went Wrong 1099“ oder „1076“. Branchenbeobachter erwarten, dass Google den Vorfall schnell über serverseitige Stabilitäts- und Rollback-Maßnahmen entschärft. Der Vorfall zeigt zugleich, wie eng KI-Apps heute […]
Chrome-Notfall-Update schließt 74 Lücken, darunter CVE-2026-11645 mit 8,8 CVSS
LONDON (IT BOLTWISE) – Google hat einen Notfall-Patch für Chrome veröffentlicht, weil Angreifer eine schwerwiegende Schwachstelle in der V8-JavaScript-Engine aktiv ausnutzen. Die gemeldete Lücke CVE-2026-11645 erzielt mit 8,8 einen hohen CVSS-Score. Betroffen sind 74 gelöste Schwachstellen, davon 17 als kritisch eingestuft. Für Unternehmen zählt jetzt ein kontrollierter Rollout mit sofortigem Neustart, um die Schutzwirkung vollständig […]
Ende Juni droht das Aus: Chrome sperrt Manifest‑V2‑Werbeblocker komplett
LONDON (IT BOLTWISE) – Chrome fährt Ende Juni einen finalen Schnitt bei alten Erweiterungen. Betroffen sind Add-ons, die noch auf Manifest V2 basieren – damit dürften viele Werbeblocker wie uBlock Origin in der bisherigen Form ausfallen. Hintergrund ist die Umstellung auf Manifest V3, die den Zugriff von Erweiterungen stärker begrenzt und den Browser zugleich sicherer […]
Chrome V8- Zero-Day CVE-2026-11645 aktiv ausgenutzt: Update dringend
LONDON (IT BOLTWISE) – Google hat Sicherheitsupdates veröffentlicht, die 74 Schwachstellen in Chrome schließen, darunter eine V8-Fehlstelle, die bereits aktiv ausgenutzt wird. Die Lücke (CVE-2026-11645, CVSS 8.8) ermöglicht demnach Out-of-bounds-Zugriffe im JavaScript- und WebAssembly-Umfeld und kann damit den Weg für die Ausführung von Code ebnen. Für Nutzer und Unternehmen ist vor allem die schnelle Aktualisierung […]
Android Juni-Update schließt 18 kritische Lücken – Zero-Day bereits aktiv
LONDON (IT BOLTWISE) – Googles Juni-Android-Patch behebt 18 als kritisch eingestufte Sicherheitslücken, darunter eine bereits aktiv ausgenutzte Zero-Day-Variante im Android-Framework. Parallel veröffentlicht Google ein Notfall-Update für Chrome, das eine hochriskante V8-Schwachstelle schließt. Zusätzlich warnt die Branche vor der anhaltenden Gefahr einer „HTTP/2 Bomb“ in Standard-Serverkonfigurationen. Für Unternehmen bedeutet das: schnelle Rollouts, strenge Patch-Zyklen und eine […]
Chrome-Suchpanne: Google legt KI-Suche in den AI Mode offenbar falsch aus
BERLIN / LONDON (IT BOLTWISE) – In Chrome tauchte zeitweise eine Option auf, die Suchanfragen aus der Adressleiste direkt über den AI Mode laufen lässt. Viele Nutzer befürchteten daraufhin, dass Google die klassische Suche bald durch KI-Ergebnisse ersetzt. Kurz darauf stellte sich Google jedoch selbst schützend vor: Laut einem Search-Engineering-Manager handelte es sich um einen […]
Chrome-Tests: Suchanfragen im Omnibox landen künftig im KI-Modus
LONDON (IT BOLTWISE) – Google testet in Chrome (Canary, Desktop) ein neues Verhalten: Nicht-URL-Eingaben in der Adress-/Suchzeile werden bei Aktivierung einer Flag nicht zur klassischen Suche, sondern direkt in den KI-Modus umgeleitet. Der Test ist offenbar nur zur Exploration gedacht und standardmäßig nicht aktiv. Für Unternehmen und Admins bedeutet das vor allem: Routing, Logging und […]
KI-Agents und Chrome-Fix: 21 Zero-Days in FFmpeg plus Rekord-429-Patches in Chrome 149
LONDON (IT BOLTWISE) – Innerhalb weniger Tage wurden neue Angriffsflächen in zwei zentralen Softwarewelten sichtbar: Ein KI-gestützter Agent deckte 21 bisher unbekannte Zero-Days in FFmpeg auf, während Google mit Chrome 149 einen Rekord von 429 Sicherheitsfixes in einer einzigen Version ausrollt. Der Unterschied liegt nicht nur in der Methodik, sondern vor allem im Betriebstempo: KI […]
Chrome 149 macht PDFs signierbar im Browser und reduziert Druckaufwand
LONDON / LONDON (IT BOLTWISE) – Chrome 149 erweitert den Browser-Workflow so, dass PDFs künftig direkt im Browser signiert und annotiert werden können. Unternehmen gewinnen dadurch Zeit, reduzieren Ausdrucke und vermeiden typische Formatierungsfehler beim Druck aus dem Web. Gleichzeitig zeigt der Markttrend weg vom klassischen Offset hin zu Inkjet und kleineren Auflagen. Was das für […]
M5‑Max-MacBook-Pro: Chrome zeigt bis zu 4× GPU-Vorteil gegen M4 Max
KUPERTINO / LONDON (IT BOLTWISE) – Auf dem 16‑Zoll‑MacBook Pro mit M5‑Max schlägt Chrome in Browser-Benchmarks die Konkurrenz deutlich. Laut gemeldeten Messwerten erreicht der Browser im Speedometer 3.1 61 Punkte und im JetStream 3 sogar 469 Punkte – damit werden Webanwendungs-Reaktivität und JavaScript-/Rendering-Workloads spürbar schneller. Gleichzeitig soll die GPU-Leistung gegenüber M4 Max bis zu vervierfacht […]
KI-Agents finden 21 FFmpeg-Zero-Days, Chrome 149 patched 429 Bugs
LONDON (IT BOLTWISE) – Zwei Security-Meldungen zeigen derzeit eindrucksvoll, wie schnell KI die Schwachstellen-Landschaft verändert. Ein autonomer KI-Agent hat 21 zuvor unbekannte Zero-Days in FFmpeg aufgedeckt – inklusive reproduzierbarer Proof-of-Concepts und Details zu teilweise jahrzehntelang schlummernden Fehlern. Parallel hat Google mit Chrome 149 in einem einzigen Release 429 Bugs behoben, darunter mehrere kritische Speicherfehler, die […]
KI-Agent findet 21 FFmpeg-0-Days und Chrome patcht 429 Bugs – der neue Takt fürs Security-Patching
LONDON (IT BOLTWISE) – Innerhalb weniger Tage haben zwei Meldungen die Security-Landschaft neu kalibriert: Ein KI-gestützter Agent meldete 21 zuvor unbekannte Zero-Days in FFmpeg, während Google mit Chrome 149 einen Rekord von 429 gepatchten Schwachstellen ausliefert. Beide Fälle sind nicht nur ein technischer Erfolg, sondern zeigen, wie sich der Workload für Teams verschiebt – von […]
MacBook Air M5: Preise rutschen vor WWDC auf neue Tiefststände
SAN FRANCISCO / LONDON (IT BOLTWISE) – Kurz vor der WWDC 2026 fallen die Straßenpreise für Apples MacBook Air mit M5-Chip teils auf Rekordtiefs. Händler senken insbesondere beim 13- und 15-Zoll-Modell den Preis spürbar, während gleichzeitig die Marktsignale auf neue macOS-Funktionen im Juni zeigen. Für Käufer verschiebt das Timing die Abwägung zwischen „Jetzt kaufen“ und […]
TA4922 erweitert Phishing nach Europa und nutzt DLL-Side-Loading für RAT
LONDON / LONDON (IT BOLTWISE) – Eine China-verbundene Cybercrime-Gruppe namens TA4922 weitet ihren Fokus auf Unternehmen in Großbritannien, Deutschland, Italien und Südafrika aus. Laut Branchenberichten kombiniert der Akteur einen „rapid operational tempo“ mit ständig wechselnden Malware-Werkzeugen wie ValleyRAT und Atlas RAT sowie neu beobachteten Loadern wie RomulusLoader und SilentRunLoader. Auffällig ist dabei, dass TA4922 zunehmend […]
TA4922 weitet Phishing auf UK, Deutschland, Italien und Südafrika aus
LONDON / LONDON (IT BOLTWISE) – TA4922, eine mutmaßlich China-verknüpfte Cybercrime-Gruppe, erweitert laut Proofpoint ihren Fokus auf europäische Ziele. Im Zentrum stehen Phishing-Kampagnen mit Personal-, Unternehmens- und Steuerbezug, die Zugangsdaten stehlen und Schadsoftware ausliefern. Zusätzlich versuchen die Angreifer Gespräche aus E-Mail-Kanälen in Messenger wie LINE, WhatsApp und Microsoft Teams zu verlagern, um Sicherheitskontrollen zu umgehen. […]
FlutterShell: Neue macOS-Malvertising-Kampagne mit WebView-Backdoor
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Operation FlutterBridge: Über gefälschte Google- und YouTube-Anzeigen wird eine neue macOS-Backdoor namens FlutterShell ausgeliefert. Die Schadsoftware setzt auf eine WebView-Architektur mit JavaScript-zu-Native-Bridge, wodurch der Angreifer Logik dynamisch nachladen kann, ohne neu kompilieren zu müssen. Zusätzlich zur Werbeabwendungs-Komponente beherrscht FlutterShell Shell-Kommandos, Dateisystemzugriffe und das Exfiltrieren von Umgebungsvariablen. […]
Eclipsa Video: Neuer offener HDR10+-Standard mit Blick auf 2026 und iPhones
LONDON (IT BOLTWISE) – Die HDR10+ Alliance bringt mit Eclipsa Video einen offenen HDR-Standard an den Start, der ab 2026 in Smartphones erwartet wird. Das Format basiert auf der SMPTE 2094-50-Spezifikation und soll als Open-Source-Ansatz von der Allianz verwaltet werden. In der Branche gilt die Initiative als strategischer Gegenschlag zur Dominanz von Dolby Vision, während […]
 #Sophos
 #AmazonPrime
 #Bestseller

