




Verdächtige China-nexus Angreifer nutzen Roundcube-Lücken an Unis
USA / LONDON (IT BOLTWISE) – In einer neuen Kampagne sollen verdächtige China-nexus Akteure Roundcube-Webmail gezielt gegen Universitätsbereiche ausrollen. Die Angriffe nutzen gepatchte, aber vorher kritische Schwachstellen (u. A. CVE-2024-42009) und kombinieren den Initialzugriff mit einer zweiten, hochgewichtigen Lücke (CVE-2025-49113). Laut den vorliegenden Untersuchungen werden dabei Browser-Credentials, 2FA-Informationen sowie Cookies abgegriffen und über HTTP exfiltriert. […]
SharkLoader setzt auf Cobalt Strike: StrikeShark kompromittiert Systeme über Exchange, Openfire und GeoServer
LONDON / LONDON (IT BOLTWISE) – Eine neue Malware-Familie namens SharkLoader wird im StrikeShark-Kampagnenkontext beobachtet, die Cobalt Strike Beacon auf kompromittierten Rechnern nachlädt. Laut Kaspersky zielt die Aktion breit auf diplomatische Einrichtungen, Behörden und Softwareunternehmen in mehreren Ländern. Entscheidend ist der technische Einstieg: Verwundbarkeiten in Exchange Server, Openfire und GeoServer werden als opportunistische Hebel genutzt. […]
SharkLoader-Framework liefert Cobalt-Strike über DLL-Hijacking in StrikeShark-Angriffen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Malware-Familie namens SharkLoader, die in der Kampagne StrikeShark auf kompromittierten Systemen Cobalt-Strike Beacon nachlädt. Im Fokus stehen offenbar diplomatische Stellen, Regierungsorganisationen und Softwareentwickler in mehreren Ländern, wobei die initiale Zugriffsstrategie stark auf öffentlich bekannte Schwachstellen setzt. Besonders auffällig ist die technische Kette: Web Shells, Registry-Run-Keys […]
FrostyNeighbor: ESET beschreibt mehrstufige Angriffe gegen Ukraine und NATO-Ziele
WIEN / LONDON (IT BOLTWISE) – ESET dokumentiert mit FrostyNeighbor eine seit Jahren aktive Cyber-Spionagegruppe, die in der Ukraine, Polen und Litauen bevorzugt Infrastruktur und Regierungsnetze ins Visier nimmt. Der Angriff startet mit Phishing-E-Mails samt manipulierten PDF-Dateien und nutzt gezielte IP-Filter, bevor die Infektionskette mit Tools wie PicassoLoader und Cobalt Strike in die Tiefe geht. […]
Operation „Dragon Weave“: China-nahe Kampagne nutzt Rust-Dropper und Azure-Dead-Drops
PRAG / TAIPEH / LONDON (IT BOLTWISE) – Eine neue Spionagekampagne namens „Operation Dragon Weave“ zielt auf Behörden und Bürger in der Tschechischen Republik sowie in Taiwan. Angreifer liefern dabei über Spear-Phishing ZIP-Anhänge und bauen eine mehrstufige Infektionskette mit Rust-Komponenten. Besonders auffällig ist das Kommando-und-Kontroll-Design: Der Schadcode kommuniziert über Microsoft Azure Blob Storage im „Dead-Drop“-Stil. […]
KnowledgeDeliver: Kritische ASP.NET-Lücke ermöglichte Webshells und Backdoors
TOKIO / LONDON (IT BOLTWISE) – Google Mandiant beschreibt eine aktiv ausgenutzte Kritikalücke im KnowledgeDeliver-LMS, die Angreifern die Installation von Webshells und persistenter Malware ermöglicht hat. Der Angriff baut auf hardcodierten ASP.NET machineKeys auf und nutzt ViewState-Deserialisierung, um per Remote-Request Code auszuführen. Besonders brisant: Die Kampagne ging nach der Serverkompromittierung weiter und manipulierte JavaScript sowie […]
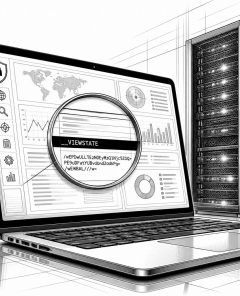
KnowledgeDeliver-LMS: CVE-2026-5426 ermöglicht Godzilla und Cobalt Strike über ViewState
LONDON (IT BOLTWISE) – Eine Schwachstelle im KnowledgeDeliver-LMS wird laut Sicherheitsberichten als Zero-Day missbraucht, um erst einen Webshell-Zugriff (Godzilla) und anschließend eine Cobalt-Strike-Implementierung bereitzustellen. Der Angriff nutzt eine ViewState-Deserialisierung in ASP.NET, die durch hardcodierte machineKey-Werte ermöglicht wird. Für Unternehmen bedeutet das vor allem: Standardisierte Secrets in Deployment-Templates können ganze Installationslandschaften gleichzeitig kompromittieren. Jetzt rücken Patch-Verfügbarkeit, […]
Prometheus-Phishing setzt Ghostwriter Malware in ukrainischen Behörden ein
KYIV / LONDON (IT BOLTWISE) – Ghostwriter, ein Belarus-naher Angreifer, nutzt Prometheus-Bezüge aus der Ukraine, um über Phishing-Mails kompromittierte Zugänge zu Regierungsorganisationen zu gewinnen. Laut CERT-UA wird die Kette über eine PDF-Attrappe mit ZIP-Download und eine verschleierte JavaScript-Nachladung bis hin zu einer Cobalt-Strike-nahen Endkomponente geführt. Besonders kritisch ist die Datenerfassung direkt über Windows-Systeminformationen, die anschließend […]
Prometheus-Phishing gegen Ukraines Regierungsstellen: Ghostwriter missbraucht Malware-Kette
LONDON (IT BOLTWISE) – Ukraine berichtet von einer neu beobachteten Phishing-Welle gegen Regierungsstellen: Dabei werden Prometheus-bezogene Köder eingesetzt, um über PDF-Links ZIP-Archive nachzuladen. Hinter den Downloads steckt eine mehrstufige Malware-Kette mit verschleiertem Payload-Writer, Systemabfrage per HTTP-C2 und anschließender Ausführung weiterer Skripte. Besonders kritisch: Die letzte Stufe wird als Cobalt Strike-ähnliche Operator-Umgebung eingeordnet, was Folgeangriffe wahrscheinlicher […]
FrostyNeighbor: Gezielte Angriffe auf ukrainische Behörden mit neuer JavaScript-Chain
LONDON (IT BOLTWISE) – ESET ordnet FrostyNeighbor erneut aktiven Kampagnen gegen ukrainische Behörden, Militär- und Verteidigungsumfelder zu. Die zuletzt beobachtete Kompromisskette nutzt eine JavaScript-Variante von PicassoLoader, um nach einer serverseitigen Zielvalidierung Cobalt-Strike-Komponenten nachzuladen. Besonders auffällig ist die Mischung aus PDF-Lockmitteln, geografischem Filtering und stärker kontrollierter Auslieferung, bevor der finale Payload landet. Für Unternehmen in Ost- […]
Ghostwriter: Gezielte Angriffe auf ukrainische Regierungsstellen
KIEW / LONDON (IT BOLTWISE) – Die belarusische Hackergruppe Ghostwriter hat erneut ukrainische Regierungsorganisationen ins Visier genommen. Mit gezielten Phishing-Angriffen und der Nutzung von Cobalt Strike zeigt die Gruppe ihre anhaltende Bedrohung für die Region. Die belarusische Hackergruppe Ghostwriter, die seit 2016 aktiv ist, hat eine neue Angriffswelle gegen ukrainische Regierungsorganisationen gestartet. Diese Gruppe, die […]
Silver Dragon: Neue Bedrohung für europäische und südostasiatische Regierungen
LONDON (IT BOLTWISE) – Eine neue Bedrohung namens Silver Dragon, die mit der berüchtigten APT41-Gruppe in Verbindung steht, zielt auf Regierungen in Europa und Südostasien ab. Die Angreifer nutzen fortschrittliche Techniken wie Cobalt Strike und DNS-Tunneling, um ihre Aktivitäten zu verschleiern und die Kontrolle über kompromittierte Systeme zu behalten. Experten warnen vor der zunehmenden Raffinesse […]
Silver Dragon: Neue Bedrohung für Regierungen durch APT41
LONDON (IT BOLTWISE) – Eine neue Bedrohung namens Silver Dragon, die mit der berüchtigten APT41-Gruppe in Verbindung steht, zielt auf Regierungen in Europa und Südostasien ab. Die Hacker nutzen raffinierte Techniken wie Cobalt Strike und DNS-Tunneling, um ihre Angriffe zu verschleiern. Die Cybersecurity-Welt steht vor einer neuen Herausforderung: Silver Dragon, eine Bedrohung, die mit der […]
Neue Bedrohung für US-Bildung und Gesundheitswesen: UAT-10027 mit Dohdoor-Backdoor
WASHINGTON / LONDON (IT BOLTWISE) – Eine bisher unbekannte Bedrohung zielt auf die Bildungs- und Gesundheitssektoren in den USA ab. Die Kampagne, die von Cisco Talos als UAT-10027 verfolgt wird, nutzt eine neuartige Backdoor namens Dohdoor. Diese Bedrohung nutzt DNS-over-HTTPS für die Kommunikation und könnte mit nordkoreanischen Hackergruppen in Verbindung stehen. Eine neue Bedrohung hat […]
Neue Bedrohung für US-Bildung und Gesundheitswesen: Dohdoor-Backdoor entdeckt
LONDON (IT BOLTWISE) – Eine bisher unbekannte Bedrohung, die als UAT-10027 bezeichnet wird, zielt auf das Bildungs- und Gesundheitswesen in den USA ab. Die Angriffe nutzen eine neuartige Backdoor namens Dohdoor, die DNS-over-HTTPS für die Kommunikation verwendet und sich so der Entdeckung entzieht. Eine neue Bedrohung, die als UAT-10027 bekannt ist, hat sich auf das […]
Asiatische Hackergruppe TGR-STA-1030 kompromittiert weltweit Regierungsnetzwerke
LONDON (IT BOLTWISE) – Eine bisher unbekannte asiatische Hackergruppe, die als TGR-STA-1030 bekannt ist, hat weltweit mindestens 70 Regierungs- und Infrastrukturnetzwerke kompromittiert. Die Gruppe nutzt gezielte Phishing-Angriffe und bekannte Schwachstellen, um Zugang zu sensiblen Daten zu erhalten und langfristige Spionageoperationen durchzuführen. Eine neue Bedrohung aus dem asiatischen Raum sorgt für Aufsehen in der internationalen Cybersicherheitslandschaft. […]
Chinesische Cyberkriminelle nutzen IIS-Server für globalen SEO-Betrug
LONDON (IT BOLTWISE) – Eine chinesischsprachige Cybercrime-Gruppe, bekannt als UAT-8099, hat eine globale SEO-Betrugsoperation gestartet, die auf kompromittierten IIS-Servern basiert. Die Angriffe zielen auf hochrangige Server in Indien, Thailand, Vietnam, Kanada und Brasilien ab und betreffen Universitäten, Technologieunternehmen und Telekommunikationsanbieter. Eine chinesischsprachige Cybercrime-Gruppe, die unter dem Codenamen UAT-8099 bekannt ist, hat eine globale SEO-Betrugsoperation gestartet, […]
CountLoader: Neue Bedrohung durch russische Ransomware-Gruppen
KIEW / LONDON (IT BOLTWISE) – Eine neue Malware-Bedrohung namens CountLoader wird von russischen Ransomware-Gruppen genutzt, um gefährliche Software wie Cobalt Strike und PureHVNC RAT zu verbreiten. Diese Bedrohung zielt insbesondere auf ukrainische Nutzer ab und nutzt ausgeklügelte Phishing-Methoden, um ihre Opfer zu täuschen. Cybersecurity-Experten haben eine neue Malware namens CountLoader entdeckt, die von russischen […]
Cyberangriffe auf taiwanesische Webserver durch UAT-7237
TAIWAN / LONDON (IT BOLTWISE) – Eine chinesischsprachige Hackergruppe, bekannt als UAT-7237, hat kürzlich Webserver in Taiwan ins Visier genommen. Die Gruppe nutzt angepasste Open-Source-Tools, um langfristigen Zugriff auf hochkarätige Ziele zu erlangen. Die Bedrohung durch Cyberangriffe auf kritische Infrastrukturen nimmt weltweit zu, und Taiwan ist dabei ein besonders gefährdetes Ziel. Eine chinesischsprachige Hackergruppe, die […]
CrossC2 erweitert Cobalt Strike auf Linux und macOS
TOKIO / LONDON (IT BOLTWISE) – CrossC2 erweitert die Funktionalität von Cobalt Strike auf Linux und macOS, was neue Sicherheitsherausforderungen für Unternehmen darstellt. In der jüngsten Entwicklung der Cyber-Sicherheitslandschaft hat das japanische CERT-Koordinationszentrum (JPCERT/CC) eine neue Bedrohung identifiziert, die die Reichweite von Cobalt Strike auf Linux und macOS ausweitet. Diese Bedrohung nutzt ein Kommando- und […]
CrossC2 erweitert Cobalt Strike auf Linux und macOS
TOKIO / LONDON (IT BOLTWISE) – CrossC2 erweitert die Funktionalität von Cobalt Strike auf Linux und macOS, was neue Sicherheitsbedrohungen mit sich bringt. In einer jüngsten Entdeckung hat das japanische CERT-Koordinationszentrum (JPCERT/CC) auf eine neue Bedrohung hingewiesen, die die Sicherheitslandschaft erheblich beeinflussen könnte. Zwischen September und Dezember 2024 wurden Angriffe beobachtet, bei denen ein Command-and-Control-Framework […]
Cyberangriffe auf Asien: UNG0002 nutzt LNK-Dateien und RATs
LONDON (IT BOLTWISE) – Eine neue Bedrohung hat mehrere Sektoren in China, Hongkong und Pakistan ins Visier genommen. Die als UNG0002 bekannte Gruppe nutzt eine raffinierte Kombination aus LNK-Dateien, VBScript und Post-Exploitation-Tools, um sensible Daten zu stehlen. Die Bedrohungsgruppe UNG0002, auch bekannt als Unknown Group 0002, hat in den letzten Monaten gezielte Cyberangriffe auf verschiedene […]
Neue Malware nutzt Ivanti-Schwachstellen für Cobalt Strike Angriffe
TOKIO / LONDON (IT BOLTWISE) – In einer alarmierenden Entwicklung haben Cybersecurity-Forscher Details zu einer neuen Malware namens MDifyLoader veröffentlicht, die in Verbindung mit Angriffen steht, die Sicherheitslücken in Ivanti Connect Secure (ICS) Appliances ausnutzen. Die jüngsten Enthüllungen von Cybersecurity-Experten werfen ein Schlaglicht auf die zunehmende Bedrohung durch gezielte Cyberangriffe, die Schwachstellen in Ivanti Connect […]
PHP-CGI-Sicherheitslücke: Angriffe auf Japans Technologie- und Telekommunikationssektor
TOKIO / MÜNCHEN (IT BOLTWISE) – Eine kürzlich entdeckte Sicherheitslücke in der PHP-CGI-Implementierung auf Windows-Systemen hat zu einer Reihe von Angriffen auf Unternehmen in Japan geführt. Diese Angriffe, die seit Januar 2025 beobachtet werden, zielen auf verschiedene Sektoren ab, darunter Technologie, Telekommunikation und E-Commerce. Die Bedrohungsakteure, deren Herkunft bisher unbekannt ist, nutzen die Schwachstelle CVE-2024-4577 […]
 #Sophos
 #AmazonPrime
 #Bestseller

