




Razzia gegen Schadsoftware: 27 Millionen Zugangsdaten sichergestellt
DEUTSCHLAND / LONDON (IT BOLTWISE) – Ermittler haben im Rahmen der Operation „Endgame“ in der Zeit vom 15. bis 19. Juni Schadsoftware-Varianten mit mehr als 320 Servern außer Gefecht gesetzt. Dabei wurden rund 27 Millionen Zugangsdaten von über 385.000 Opfern sichergestellt, plus Krypto-Vermögen im Wert von 47 Millionen US-Dollar. Parallel nehmen Phishing-Kampagnen zu, darunter gefälschte […]
SSU und FBI warnen vor Fake-Support-SMS: Kreditdiebstahl bei Messengern
KIEW / LONDON (IT BOLTWISE) – Die ukrainische Security Service (SSU) und das FBI beschreiben eine länger laufende Kampagne russischer Nachrichtendienste, die über Fake-Support-SMS Messenger-Zugänge von Regierungsangehörigen und Privatpersonen übernehmen soll. Ziel sind Konten und gespeicherte Daten, indem Nutzer vermeintliche Support-„Bot“-Nachrichten mit Zugangsdaten beantworten. Die Hinweise betreffen besonders Signal- und WhatsApp-Anwender und raten zu konsequentem […]
Amazon Q Developer: MCP-Konfiguration führt zu Codeausführung per Repo
SEATTLE / LONDON (IT BOLTWISE) – Eine Sicherheitslücke in Amazon Q Developer konnte aus einem geklonten Repository heraus MCP-Server starten und dabei Kommandos ausführen, die auf dem Konto des Entwicklers liefen. Entscheidend war nicht ein fehlendes Passwort, sondern ein vertrauenswürdiges Workspace-Setup: Amazon Q las eine MCP-Konfiguration, spawnt lokale Prozesse und erbt dabei die Umgebung inkl. […]
Fake-Notfallwarnung in Brasilien: Cyberangriff legt Cellbroadcast lahm
BRASILIEN / LONDON (IT BOLTWISE) – Eine mutmaßliche Cyberattacke hat in Brasilien eine öffentliche Notfallwarnung simuliert: Statt echter Gefahrenmeldungen erhielten viele Menschen per Broadcast und SMS einen verfälschten Text. Behörden schalteten daraufhin die Cellbroadcast-Instanz der Zivilverteidigung vorübergehend ab, um die Sicherheitslage zu prüfen. Im Zentrum der Ermittlungen steht eine kompromittierte Regierungskonsole, nachdem ein Mitarbeiter 2016 […]
Operation Endgame: Ermittler stoppen Amadey und StealC und bergen 27 Mio. Passwörter
LONDON (IT BOLTWISE) – Ermittler haben im Rahmen der Operation Endgame die Infrastruktur der Malware-Familien Amadey und StealC zerschlagen. Dabei wurden 326 Server lahmgelegt, 142 Domains beschlagnahmt und rund 41 Millionen Euro in Kryptowährungen eingefroren. Besonders brisant: Über 27 Millionen gestohlene Zugangsdaten kamen zutage, darunter Browserdaten, Krypto-Wallet-Infos, E-Mail-Logins und VPN-Zugänge. Als ungewöhnlicher Hebel analysierte Microsofts […]
Operation Endgame zerschlägt Amadey- und StealC-Malware-Ökosystem
LONDON (IT BOLTWISE) – Behörden und Sicherheitsunternehmen haben in einer koordinierten Aktion Amadey- und StealC-Infrastrukturen stillgelegt und damit die „Cybercrime-as-a-Service“-Kette an der frühen Stelle getroffen. Laut den beteiligten Ermittlern konnten 326 Server und 142 Domains abgebaut sowie Kryptowertwerte kriminellen Ursprungs im Wert von mehr als 47 Millionen US-Dollar gesperrt werden. Besonders relevant für Unternehmen: Bis […]
Operation Endgame: Amadey und StealC MaaS-Netzwerk zerschlagen, 27 Mio. Credentials zurück
THE HAGUE / LONDON (IT BOLTWISE) – In der Operation Endgame haben Ermittler das kriminelle Infrastruktur-„Fließband“ hinter Amadey und StealC gestoppt. Nach Angaben von Europol wurden 326 Server und 142 Domains demontiert, zudem wurden Kryptowertwerte im Umfang von mehr als 47 Millionen US-Dollar blockiert. Besonders brisant: Die Aktion führte zur Wiederherstellung von bis zu 27 […]
Cordyceps: CI/CD-Schwachstelle macht über 300 GitHub-Repos angreifbar
LONDON (IT BOLTWISE) – Forschende beschreiben eine CI/CD-Schwachstelle namens Cordyceps, die Workflows in offenen Projekten so aushebelt, dass Angreifer Code einschleusen und Zugangsdaten abgreifen können. In einer Untersuchung von rund 30.000 besonders relevanten Repositories fanden sie über 300 Instanzen, die vollständig ausnutzbar sein sollen. Betroffen wären demnach große Organisationen wie Microsoft, Google, Apache und Cloudflare. […]
Cordyceps: CI/CD-Workflows von 300+ Repos angreifbar
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen CI/CD-Schwäche, die es Unbefugten ermöglicht, Workflow-Logik in Open-Source-Projekten zu kapern. Unter dem Namen „Cordyceps“ wurden in Stichproben über 300 GitHub-Repositories als vollständig ausnutzbar bewertet. Die Lücke entsteht, wenn Pull Requests mehr Rechte bekommen, als für untrusted Code zulässig ist. Besonders kritisch: Angreifer können dabei Code ausführen, […]
WordPress: Supply-Chain-Angriff manipuliert ShapedPlugin-Pro-Updates mit Backdoor
LONDON (IT BOLTWISE) – Ein Supply-Chain-Angriff hat mehrere Pro-WordPress-Plugins von ShapedPlugin kompromittiert und Backdoor-Code über offizielle Update-Kanäle ausgeliefert. Betroffen sind ausschließlich lizenzierten Builds, die über die EDD-Infrastruktur und den Account des Anbieters verteilt wurden. Die Malware lädt per HTTP Payloads nach, tarnt sich als vermeintliches Plugin und kann Anmeldedaten, 2FA-Codes sowie Web-Shells ablegen. Für betroffene […]
Squidbleed: Squid-Webproxy leakt Cleartext-HTTP samt Credentials (CVE-2026-47729)
LONDON (IT BOLTWISE) – Eine Lücke im Webproxy Squid kann in bestimmten FTP-Ausnahmekonfigurationen fremde Cleartext-HTTP-Anfragen offenlegen, inklusive Credentials und Session-Tokens. Da der Fehler in der Standardkonfiguration nach wie vor aktiv sein kann, steigt der Handlungsdruck für Organisationen mit gemeinsamen Proxy-Nutzern. Sicherheitsforscher haben die Schwachstelle als Squidbleed (CVE-2026-47729) dokumentiert und zeigen einen Proof-of-Concept. Der Beitrag ordnet […]
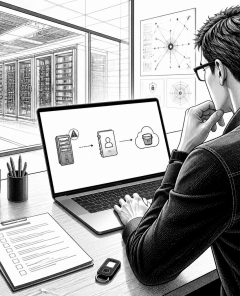
Legacy-Infrastruktur als Einfallstor für KI-Agenten: So stoppen Security-Teams den Missbrauch
LONDON (IT BOLTWISE) – Während Unternehmen ihre KI-Agenten in Produktion bringen, bleibt eine gefährliche Lücke oft ungeprüft: Angreifer nutzen alte, verwundbare Systeme, um die Abhängigkeiten der Agenten zu übernehmen. Der Artikel zeigt anhand eines mehrstufigen Angriffspfads, wie ein ungepatchter Webserver, eine Active-Directory-Fehlkonfiguration und überprivilegierte Cloud-Zugriffe gemeinsam eine kompromittierende Kette bilden. Security-Teams erhalten konkrete Leitplanken, wie […]
Identity Security 2026: Warum Unternehmen Vertrauen verteidigen müssen
LONDON (IT BOLTWISE) – Identity Security 2026 verschiebt den Fokus: Angreifer knüpfen nicht nur an Schwachstellen an, sondern übernehmen den betrieblichen Vertrauensraum über gestohlene Credentials, Tokens und privilegierte Service Accounts. Der Beitrag argumentiert, dass viele Organisationen weiterhin Architekturmodelle aus der Vergangenheit verteidigen, während kompromittierende Zugriffe längst innerhalb legitimer Zugangswege stattfinden. Statt Identität als isolierte Disziplin […]
Klue-Breach: Angreifer stehlen OAuth-Tokens und greifen Salesforce-Konten an
BERLIN / LONDON (IT BOLTWISE) – Bei Klue hat eine kompromittierte Integrations-Authentifizierung offenbar ausgereicht, um OAuth-Tokens zu erbeuten und damit Zugriff auf Kunden-Salesforce-Konten zu gewinnen. Mindestens fünf Security-Firmen berichten von gestohlenen Salesforce-Business-Accounts, und bisher sind acht kluebezogene Folgebreaches bestätigt. Klue will die Angreifer durch Token- und Integrations-Revocation aus dem System drängen und arbeitet hierfür mit […]
O2-Phishing: Gefälschte SMS und Mails übernehmen MyO2-Konten gezielt
BERLIN / LONDON (IT BOLTWISE) – Betroffene melden erneut Phishing-Wellen gegen MyO2-Konten: Betrüger tarnen sich mit SIM-Deaktivierungsdrohungen, angeblichen AGB-Updates und Netzumstellungen. Die Nachrichten setzen auf zeitliche Dringlichkeit, gefälschte O2-Seiten und das Ausspielen von Technikrisiken wie 3G-Abschaltungen. Für Unternehmen und IT-Verantwortliche wird damit klar: Account-Takeover entsteht nicht nur durch „klassische“ Mail-Links, sondern auch durch Nummern- und […]
macOS unter Druck: Infostealer dominieren neue Schädlinge – plus Lieferkettenrisiko
LONDON (IT BOLTWISE) – Mehr als 65 % der neuen macOS-Schädlinge zielen als sogenannte Infostealer auf Datendiebstahl. Sicherheitsforscher beobachten, dass Angreifer immer häufiger über täuschend echte Disk-Images (.dmg) und manipulierte Installationsroutinen einsteigen. Gleichzeitig verschiebt sich die Bedrohung vom einzelnen Download hin zu Lieferkettenangriffen, bei denen kompromittierte Maintainer-Accounts schadhaften Code in viele Pakete tragen. Für Unternehmen […]
FortiBleed: 86.644 FortiGate-Geräte weltweit per Passwort-„Brute-Force“ kompromittiert
LONDON (IT BOLTWISE) – Ermittler sehen bei FortiBleed ein Muster, das weniger auf neue Zero-Days setzt als auf wiederverwendete Zugangsdaten und fehlende Mehrfaktor-Authentifizierung. Betroffen sind 86.644 FortiGate-Systeme in 194 Ländern, darunter auch Organisationen in Europa und bei deutschen Unternehmen. Fortinet ordnet die Attacke als Ausnutzung von Bestandsdaten ein und empfiehlt sofortige Incident-Response-Schritte wie Sitzungen beenden […]
Gravity SMTP: Angreifer exfiltrieren API-Keys über CVE-2026-4020
LONDON (IT BOLTWISE) – Angreifer nutzen eine behobene Schwachstelle im WordPress-Plugin „Gravity SMTP“, um ohne Authentifizierung sensible Konfigurationsdaten auszulesen. Besonders kritisch: Das Leck kann API-Keys, Secrets und OAuth-Token offenlegen, die für E-Mail-Integrationen wie Amazon SES, Google, Mailjet, Resend oder Zoho hinterlegt sind. Sicherheitsanbieter berichten zudem von bereits massiven Versuchen gegen den betroffenen REST-Endpunkt. Wer das […]
CISA warnt Fortinet-Kunden: FortiBleed kompromittiert tausende FortiGate-Geräte
WASHINGTON / LONDON (IT BOLTWISE) – CISA warnt Fortinet-Kunden vor der laufenden Kampagne „FortiBleed“, bei der Angreifer zehntausende internetzugängliche FortiGate-VPN- und Firewall-Endpoints mit gültigen Zugangsdaten angreifen. Stand 19. Juni 2026 sollen 86.644 Geräte betroffen sein. Laut SOCRadar entfallen große Teile der Kompromittierungen auf nicht umbenannte Default-Admin-Accounts sowie auf eingebaute Fortinet-Systemkonten. Besonders kritisch: Die Täter erweitern […]
Shadow AI: Warum Access Control statt Datenleck das echte Risiko ist
LONDON (IT BOLTWISE) – Unternehmen sollten ihre KI-Sicherheitsstrategie von reiner Datenleck-Prävention auf echte Access-Controls für KI-Agenten umstellen. Denn das zentrale Risiko entsteht weniger durch „Copy-Paste“ in öffentliche Tools, sondern durch Agenten, die mit Credentials in Unternehmenssysteme greifen und Aktionen ausführen. Neue Analysen zeigen, dass viele agentische Bots zwar selten genutzt werden, ihre Berechtigungen jedoch weiterhin […]
FortiBleed: Zehntausende Fortinet-Firewalls kompromittiert – offenbar via geleakte Passwörter
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „FortiBleed“: Dabei sollen Cyberkriminelle zehntausende Fortinet-Firewalls und VPN-Zugänge großer Organisationen übernommen haben. Laut Branchenberichten erfolgt der Zugriff offenbar nicht über neue, unbekannte Schwachstellen, sondern über schlecht gepflegte Zugangsdaten und geleakte Passworthintergründe. Die Angreifer scannen fortlaufend das Internet nach exponierten Geräten und ziehen sich nach jedem Eindringen neue Credentials […]
Tailscale-Backdoor macht C2-Abschaltung wirkungslos: Fallbericht zu Keylogger und OpenSSH-Persistenz
LONDON (IT BOLTWISE) – In einem Cato-Analysebericht zeigt ein Angreifer, wie sich Zugriff trotz Offline-Schaltung der Command-and-Control-Infrastruktur fortsetzen lässt. Er installierte vor dem „Go-dark“-Moment OpenSSH und Tailscale auf einem kompromittierten Windows-System und baute damit einen separaten Rückweg. Der Fall macht deutlich, dass Remediation bei reiner C2-Tötung oft zu kurz greift, sobald eine Persistenzschicht existiert. Besonders […]
Bedrohung bleibt nach C2-Ausfall: Angreifer nutzt OpenSSH und Tailscale als Persistence
PARIS / LONDON (IT BOLTWISE) – Ein französischsprachiger Angreifer hielt trotz Offline-Schaltung seines Command-and-Control-Servers Zugriff auf eine kompromittierte Windows-Maschine. Der Trick: Er installierte OpenSSH Server und Tailscale und baute damit einen separaten, verschlüsselten Rückkanal ohne offene Ports. Als die Havoc-Infrastruktur Stunden später ausfiel, reaktivierten sich die Agenten automatisch, sobald der C2 wieder online war. Der […]
24 Milliarden Passwörter: Mega-Leak, neue Trojaner und Supply-Chain-Angriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine offen zugängliche Elasticsearch-Datenbank mit mutmaßlich 24 Milliarden gestohlenen Zugangsdaten entdeckt. Die Veröffentlichung zeigt neben Klartext-Passwörtern auch große Mengen aus Telegram-Datenablagen, was die Lage für Unternehmen und Privatnutzer eskaliert. Parallel laufen neue Kampagnen mit Android-Banking-Trojanern und macOS-Stealern, während Entwickler-Ökosysteme durch kompromittierte npm-Pakete und schädliche JetBrains-Plugins angreifbar werden. Behörden verschärfen […]
 #Sophos
 #AmazonPrime
 #Bestseller

