




SC-Backdoor: WordPress-Persistenz über Dateien, DB und Shared Memory neu gebaut
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine WordPress-Backdoor, die sich nach Bereinigung selbst neu aufbaut. Laut Bericht verteilt sie identische Komponenten über Dateien, Datenbankeinträge und System-V-Shared-Memory, sodass keine einzelne Maßnahme das Ganze zuverlässig stoppt. Der Angreifer nutzt zudem eine Decoder-Logik mit Substitutionschiffre und verknüpft die Befehlskommunikation mit blockchain-nahen Mechanismen. Parallel dazu steht auch eine kritisch […]
Carbonato-Botnet missbraucht Docker-daemons für Telegram-gestützte KI-Agents
COSTA RICA / LONDON (IT BOLTWISE) – Eine neue Malware mit dem Namen Carbonato nutzt ungesicherte Docker-Daemons, um Telegram-gesteuerte KI-Agents der Hermes-Agent-Framework zu verteilen. Der Angriffsablauf installiert zunächst Komponenten unverändert, richtet dann Persistenz über Cron-Jobs und Watchdogs ein und zieht anschließend Credentials priorisiert in den Datenfluss. Für die Fernsteuerung kommt eine Reverse-SSH-Tunnelstrecke zum Einsatz, wobei […]
StyleSmuggler: Ungepatchte Magento- und Adobe-Commerce-Lücke ermöglicht Backdoor ohne Login
LONDON (IT BOLTWISE) – Angreifer nutzen eine ungepatchte Zero-Day-Lücke in Magento Open Source und Adobe Commerce, um ohne Login bösartigen Code auszuführen. Eine Untersuchung der niederländischen E-Commerce-Sicherheitsfirma Sansec beschreibt dabei eine zweistufige Kette aus PHP-Injektion und einer Magento-internen Ausführung über eine Zahlungs-E-Mail-Vorlage. Betroffene Läden sollen laut Zwischenempfehlungen kurzfristig GraphQL deaktivieren, falls sie keine Schutzfunktion ihres […]
„Ted“: Trojanisiertes HAProxy-System greift Webverkehr an und liefert manipulierte Inhalte
SÜDKOREA / LONDON (IT BOLTWISE) – Ein bisher undokumentiertes Linux-Toolkit wurde in manipulierten HAProxy-Load-Balancern von zwei Organisationen in Süd Korea gefunden. Die Hintertür heißt „ted“ und klinkt sich in den laufenden Verkehr ein, indem sie ausgewählte Besucher mit veränderten Webseiten bedient. Laut einer Analyse ist die Komponente keine klassische HAProxy-Schwachstelle; für die Installation braucht es […]
Ted-Backdoor in trojanisierten HAProxy-Instanzen: Verkehr wird gefiltert und verfälscht
LONDON (IT BOLTWISE) – Eine bislang unbekannte Linux-Toolbox ist in trojanisierte HAProxy-Load-Balancer eingebettet worden und soll damit den Webverkehr abfangen. Die Angreifer nutzen ein Implant namens „ted“, das nur bestimmte Requests filtert und dann veränderte Inhalte ausliefert. Dabei sind typische Spuren schwer nachzuvollziehen, weil Kommandoanfragen innerhalb des Load Balancers gelöscht werden und die Verbindungscounter manipuliert […]
Iranische Nimbus-Manticore-Gruppe liefert Cross-Plattform-RATs über Coding-Tests
LONDON (IT BOLTWISE) – Eine iranisch zugeschriebene Nimbus-Manticore-Campagne nutzt scheinbar legale Coding-Tests, um Cross-Plattform-RATs über trojanisierte Node.js-Pakete in die Zielsysteme einzuschleusen. Laut Kaspersky werden dafür zwei Malware-Familien unter den Namen NodeRabbit und PollCat verfolgt, die sowohl Linux als auch macOS erreichen sollen. Als Einstieg dienen Recruiter-Masken auf LinkedIn und Jobportalen, während im Projektarchiv manipulierte serverseitige […]
VMware vCenter: CVE-2026-59310 wird für Root-Zugriff und Babuk-ähnliche Verschlüsselung missbraucht
LONDON (IT BOLTWISE) – Eine neu gepatchte Sicherheitslücke in VMware vCenter wird nach ersten Analysen gezielt ausgenutzt: CVE-2026-59310 (CVSS 9,8) ermöglicht eine nicht-interaktive Code-Ausführung im Root-Kontext. Der Angriff startet offenbar wenige Tage nach der Veröffentlichung der Details und folgt dabei einem klaren Ablauf über Cron, WebSocket-basierte Backdoors und mehrere Maskierungsmechanismen. Die Auswertung nennt zudem eine […]
CVE-2026-59310: Angriffe auf VMware vCenter etablieren persistente Remote-Access-Profile
LONDON (IT BOLTWISE) – Angreifer nutzen offenbar eine kritisch gepatchte Schwachstelle in Broadcoms VMware vCenter (CVE-2026-59310, CVSS 9,8) aktiv aus, um sich dauerhaft per Remote-Access zu etablieren. In betroffenen Umgebungen identifizierten Ermittler Pfad-Traversal-Aktivität, darauf folgt die Installation eines bösartigen Cron-Jobs. Die Ausführung wird dabei über eine Reverse-SSH-Komponente vorbereitet, die ausgehende Verbindungen zum Angreifer ermöglicht und […]
Arch Linux stoppt AUR-Paketadoption nach „Atomic Arch“-Malware-Welle
LONDON (IT BOLTWISE) – Arch Linux hat die Paketadoption im Arch User Repository (AUR) vorübergehend deaktiviert. Auslöser ist eine dritte Welle koordinierter Angriffe, die gezielt verwaiste Pakete übernahmen und mit Schadcode anreicherten. Betroffen sind nach aktuellem Stand über 200 AUR-Pakete, darunter mehrere grafisch und systemnah verwendete Repos. Die Wiederaufnahme der Paketadoption ist noch nicht zeitlich […]
Tengu-Botnet nutzt Hardware-Watchdog für Reboots nach Prozesskill
LONDON (IT BOLTWISE) – Ein neues, Mirai-abgeleitetes Botnet namens Tengu kann kompromittierte Linux-Geräte automatisch neu starten, selbst wenn Verteidiger den Hauptprozess beenden. Dafür missbraucht es einen Hardware-Watchdog: Wird er nicht mehr gefüttert, löst die Maschine einen Reboot aus und verschafft damit den nächsten Persistenzmechanismen erneut die Chance. Die Analyse zeigt außerdem Telnet-Credential-Brute-Force als Weg in […]
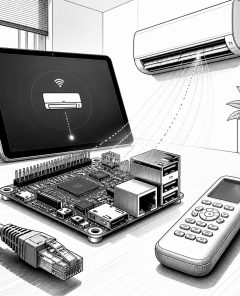
Midea Portasplit: Open-Source-Tool gegen Cloud-API-Abschaltung und Sparmodi
LONDON (IT BOLTWISE) – Midea soll bei der Portasplit-Klimaanlage schrittweise Cloud-APIs abschalten, wodurch bestehende Setups besonders für Smart-Home-Nutzer wackeln. Betroffen ist laut dem beschriebenen Problem unter anderem die Token-basierte Ersteinrichtung über Home Assistant. Das Open-Source-Tool „midea-ieco“ von Frank Seidel soll die Initialisierung lokal ermöglichen und die Steuerung wieder ins Heimnetz holen. Zusätzlich adressiert es einen […]
CRON-Aktie unter Druck: Cronos-Quartalszahlen, Marge und Cannabis-Regulierung im Fokus
TORONTO / LONDON (IT BOLTWISE) – Die CRON-Aktie reagiert aktuell besonders sensibel auf zwei Faktoren: die operative Entwicklung von Cronos und die Erwartungen an den nordamerikanischen Cannabis-Realmarkt. Im Zentrum stehen Nettoumsatz, Adjusted EBITDA und die Bruttomarge, die zusammen zeigen, ob sich der Kostenhebel tatsächlich durchsetzt. Gleichzeitig bleibt die Regulierung ein Kostentreiber und zugleich ein Nachfragefaktor, […]
Langflow-RCE wird missbraucht: Monero-Miner über exponierte KI-App-Endpoints
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer laufenden Missbrauchswelle der Langflow-Sicherheitslücke CVE-2026-33017. Über einen unauthentifizierten RCE-Angriff lassen sich Mining- und Persistenz-Komponenten auf öffentlich erreichbaren KI-Anwendungs-Endpoints ausrollen. In einem 19-tägigen Zeitraum zwischen 27. März und 15. April 2026 wurde die Kampagne beobachtet. Besonders kritisch: Der Payload kann über wiederverwendete SSH-Schlüssel seitliche Bewegungen auslösen […]
JOMANGY nutzt sechs Persistenz-Schichten, um FreePBX-Server nach Angriffen wiederherzustellen
BERLIN / LONDON (IT BOLTWISE) – Angreifer der Gruppe INJ3CTOR3 halten kompromittierte FreePBX-Telefonsysteme mit einem neu entdeckten PHP-Webshell namens JOMANGY langfristig unter Kontrolle. Die Kampagne kombiniert sechs redundante Persistenzkanäle, die sich gegenseitig neu aufbauen können – selbst wenn Verteidiger Teile bereinigen. Dadurch bleibt die Infrastruktur trotz Patchen und öffentlicher Meldungen über Monate aktiv. Besonders kritisch: […]
JOMANGY-Backdoor kapert FreePBX per selbstheilender Persistence-Kette
BERLIN / LONDON (IT BOLTWISE) – Eine neue PHP-Webshell-Familie namens JOMANGY zielt gezielt auf FreePBX-Systeme und missbraucht SIP-Trunks für betrügerische Auslandsrufe. Laut Forschern wird die Kompromittierung über eine mehrstufige Bash-Chain mit „Self-Healing“-Persistence abgesichert, sodass selbst bereinigte Systeme binnen Minuten wiederhergestellt werden. Zusätzlich legt der Angreifer 18 Backdoor-Zugänge an, darunter Root-Äquivalente, um Administrator-Aktivitäten zu imitieren. Die […]
Claude-Code: Wie Boris Cherny tausende KI-Agenten per Loops und Routines laufen lässt
SILICON VALLEY / LONDON (IT BOLTWISE) – Boris Cherny, der Erfinder hinter dem Claude-Code-Workflow, beschreibt ein Setup, bei dem nachts tausende KI-Agenten weiterarbeiten. Entscheidend sind dabei zwei Funktionen: „/loops“ für wiederkehrende Jobs und „Routines“ für serverseitige Daueraufgaben. Damit verschiebt sich KI-Programmierung von der reinen Chat-Nutzung hin zu dauerhaft aktiven Assistenzsystemen. Für Unternehmen ist das besonders […]
Microsoft enthüllt Cookie-gesteuerte PHP-Webshells auf Linux-Servern
LONDON (IT BOLTWISE) – Microsoft hat eine neue Bedrohung für Linux-Server aufgedeckt: PHP-Webshells, die über HTTP-Cookies gesteuert werden. Diese Technik ermöglicht es Angreifern, unbemerkt auf Server zuzugreifen und schädlichen Code auszuführen. Die Verwendung von Cookies als Kontrollmechanismus bietet eine zusätzliche Tarnung, da sie in normalen Webverkehr eingebettet sind. Microsoft hat eine neue Sicherheitsbedrohung für Linux-Server […]
 #Sophos
 #AmazonPrime
 #Bestseller

