




WM 2026: 92 Prozent illegaler Streams treiben KI-Phishing und Malware
LONDON (IT BOLTWISE) – Sicherheitsbehörden und Forscher warnen vor einem massiven WM-2026-Betrugs- und Malware-Ökosystem: 92 Prozent illegaler Stream-Seiten sollen Schadsoftware enthalten. Gleichzeitig zeigen neue Phishing-Techniken mit KI, wie Lookalike-Domains, personalisierte E-Mails und täuschend echte Buchungs-Chatbots die Erkennung erschweren. Besonders kritisch: Die Kampagnen zielen auf Vertrauen in vermeintlich legitime Infrastruktur und treffen zunehmend auch mobile Nutzer. […]
FortiBleed: 86.000 gekaperte FortiGate-Firewalls und was Unternehmen jetzt tun müssen
WASHINGTON / LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor der groß angelegten Kampagne „FortiBleed“: Angreifer haben laut CISA bereits 86.644 FortiGate-Geräte kompromittiert. Im Fokus stehen vor allem Zugangsdaten und persistenter Zugriff, nicht eine einzelne neue Sicherheitslücke. Die Angriffe basieren auf Credential-Stuffing, Brute-Force und werden offenbar zusätzlich durch KI-gestützte Automatisierung verfeinert. Der Kurs der betroffenen Firma […]
WhatsApp und Signal unter Druck: FBI/CISA warnen vor Backup-Schlüssel-Diebstahl
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Außenministerium setzt eine Belohnung von bis zu 10 Millionen Euro für Hinweise auf russische Cyberkriminelle aus, die verschlüsselte Messenger massiv angreifen. Laut FBI und CISA zielen zwei benannte Gruppen (UNC5792 und UNC4221) vor allem auf das Stehlen von Verifikationsdaten und Backup-Wiederherstellungsschlüsseln. Besonders kritisch: Mit gestohlenen Backup-Schlüsseln können Angreifer […]
BfV-Warnung vor Transnationaler Repression: Wie autoritäre Geheimdienstkommandos operieren
BERLIN / LONDON (IT BOLTWISE) – Der aktuelle Verfassungsschutzbericht 2025 zeichnet ein scharfes Bild: Autoritäre Staaten verfolgen Gegner in Deutschland mit sogenannter „Transnationaler Repression“. Laut Bericht setzen die Akteure auf ein Bündel aus Überwachung, Cyberangriffen, Desinformation und dem Druck über konsularische Dienstleistungen. Besonders gefährdet seien laut Behörden Oppositionelle, Journalisten, Menschenrechtsverteidiger sowie Angehörige verfolgter Minderheiten. Der […]
Mustang Panda missbraucht Zoho WorkDrive als Kommando-Kanal in Indien
NEW DELHI / LONDON (IT BOLTWISE) – Eine China-verbundene Spionagegruppe nutzt Zoho WorkDrive als verdeckten Kommando- und Exfiltrationskanal gegen indische Behörden. Laut Acronis wurde die Kompromittierung auf Systemen nachgewiesen, die auch von ranghohen Verwaltungskräften genutzt werden. Die Angreifer tarnten den Datenverkehr als normale Cloud-Aktivität und kombinierten dies mit Side-Loading über legitime, signierte Tools. Für Anwender […]
Attribution wird zum Engpass: Militärische Reaktionen auf Störungen in der Raumlage
DENVER / LONDON (IT BOLTWISE) – Ein Workshop mit US-Vertretern zeigt, wie dramatisch der Entscheidungsdruck steigt, wenn ein Frühwarnsatellit ausfällt und unklar bleibt, ob ein Gegner dahintersteckt. Im Mittelpunkt steht die Frage, wie schnell und glaubwürdig sich Attribution, Wirkbreite und Absicht klären lassen. Gleichzeitig vergleichen die Teilnehmenden Reaktionsoptionen zwischen Diplomatie, militärischen Maßnahmen in mehreren Domänen […]
JLR-Cyberangriff: Russland-Bezug rückt näher – ohne Lösegeld, mit gezielter Sabotage-Logik
LONDON (IT BOLTWISE) – Berichten zufolge verdichten sich Hinweise, dass ein zerstörerischer Cyberangriff auf Jaguar Land Rover von Akteuren mit mutmaßlichem Russland-Bezug unterstützt oder zumindest still gebilligt wurde. Besonders auffällig: Es gab angeblich keine Lösegeldforderung, während die Störung zeitlich kurz vor einem Fahrzeug-Release traf. Experten ordnen das Muster als „saboteurisch“ ein und verweisen darauf, dass […]
Marks & Spencer: Cyberangriff treibt 131,3 Mio. Pfund Kosten hoch
LONDON / LONDON (IT BOLTWISE) – Marks & Spencer meldet nach einem schweren Cyberangriff Kosten von 131,3 Millionen Pfund für Berater und technische Wiederherstellung. Der Gewinn fällt im Geschäftsjahr 2026 um fast 29 Prozent, während der Umsatz gleichzeitig um rund 25 Prozent zulegt. Zeitweise musste der Online-Handel komplett eingestellt werden, was den operativen Druck zusätzlich […]
INSEE-Datenleck: Frankreich stockt Cyber-Sicherheit mit 200 Millionen Euro auf
LONDON (IT BOLTWISE) – Frankreich plant nach dem INSEE-Datenleck die Cybersicherheit der staatlichen IT massiv auszubauen. Betroffen waren Daten von rund 12.800 aktuellen und ehemaligen Mitarbeitern sowie Beamten; nach Angaben der Behörden gelangten keine Passwörter oder sensiblen Finanzdaten in fremde Hände. Die Regierung stellt 200 Millionen Euro für Sofortmaßnahmen bereit und will ab 2027 in […]
Novo Nordisk: Medicare öffnet GLP-1-Kassen ab Juli 2026 und bringt Kursimpulse
KOPENHAGEN / LONDON (IT BOLTWISE) – Ab dem 1. Juli 2026 öffnet Medicare in den USA den Zugang zu Adipositas-Medikamenten deutlich weiter, unter anderem zu Wegovy in allen Dosierungen. Für Novo Nordisk bedeutet das eine massive Vergrößerung des adressierbaren Markts und niedrigere Zuzahlungen für Patienten. Gleichzeitig laufen neue Pipeline-Tests wie Cagrilintide und der Blick auf […]
Lieferketten unter Druck: Tata Electronics und NAIC-Hack zeigen das KI-getriebene Angriffsrisiko
MÜNCHEN / LONDON (IT BOLTWISE) – Zwei neue Sicherheitsfälle – ein Datenabfluss bei Tata Electronics mit 630 GB Fertigungsinformationen sowie ein Oracle PeopleSoft-Einbruch bei der NAIC mit 3,1 TB behaupteter Beute – machen die Verwundbarkeit globaler Lieferketten sichtbar. Gleichzeitig zeigen Umfragen, dass viele Cybersicherheitsexperten KI-gestützte Tests nur eingeschränkt vertrauen und häufige KI-Scanner-Fehler in der Praxis […]
KI-Ransomware-Labor: Claude Opus 4.5 erzeugt 80 Malware-Module und testet EDR-Umgehung
BRÜSSEL / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben ein KI-gestütztes Labor, in dem Claude Opus 4.5 mehr als 80 Malware-Module generiert und gleichzeitig über 70 Umgehungstechniken gegen EDR-Umgebungen testet. Die Ergebnisse deuten darauf hin, dass moderne Endpoint-Defense-Mechanismen in realistischen Szenarien weniger robust sind, als Unternehmen bislang annehmen. Ergänzend tauchen Artefakte auf, die auf Vorbereitung für […]
OpenAI und Broadcom: Eigener KI-Chip, Anthropic prüft Alter, Bitcoin rutscht ab
LONDON / LONDON (IT BOLTWISE) – OpenAI bringt mit Broadcom einen eigenen KI-Chip für Inferenz an den Start, um die Kontrolle über die AI-Stack-Infrastruktur zu erhöhen. Gleichzeitig schärft Anthropic bei Claude die Regeln zur Alters- und Identitätsprüfung und adressiert damit neue Privacy-Erwartungen. Während Apple wegen Speicher- und Chipknappheit Preise anhebt, gerät Bitcoin unter Druck und […]
Oracle PeopleSoft: CVE-2026-35273 trifft 300+ Instanzen und Schulen
WASHINGTON / LONDON (IT BOLTWISE) – ShinyHunters hat offenbar mit der Oracle-PeopleSoft-Lücke CVE-2026-35273 (CVSS 9,8) Daten aus mehr als 300 Instanzen erbeutet und veröffentlicht. Nach Angaben der NAIC geht es dabei vor allem um statistische Finanzberichte und Kreditratingdaten, während personenbezogene Identifikatoren nicht betroffen sein sollen. Branchenverbände kritisieren jedoch die späte öffentliche Benachrichtigung. Der Vorfall fällt […]
Fake-Notfallwarnung in Brasilien: Cyberangriff legt Cellbroadcast lahm
BRASILIEN / LONDON (IT BOLTWISE) – Eine mutmaßliche Cyberattacke hat in Brasilien eine öffentliche Notfallwarnung simuliert: Statt echter Gefahrenmeldungen erhielten viele Menschen per Broadcast und SMS einen verfälschten Text. Behörden schalteten daraufhin die Cellbroadcast-Instanz der Zivilverteidigung vorübergehend ab, um die Sicherheitslage zu prüfen. Im Zentrum der Ermittlungen steht eine kompromittierte Regierungskonsole, nachdem ein Mitarbeiter 2016 […]
Boulderhalle in Gilching: Verein investiert über 6 Millionen Euro bis 2027
GILCHING / LONDON (IT BOLTWISE) – Der Alpenverein baut bis Februar 2027 eine barrierefreie Boulderhalle in Gilching, finanziert aus Vereinsmitteln und Crowdfunding. Mit rund 750 Quadratmetern neuer Boulderfläche und einer Holzständerbauweise setzt das Projekt auf nachhaltige Infrastruktur. Gleichzeitig zeigt der Fitnessmarkt, wie eng Wachstum und digitale Risiken zusammenhängen: Ein Cyberangriff auf Basic-Fit 2026 führte Berichten […]
Polymarket-Hack: Angreifer stehlen Nutzergelder nach Drittanbieter-Panne und liefern Refunds
LONDON (IT BOLTWISE) – Polymarket meldet einen echten Sicherheitsvorfall: Über die Kompromittierung eines Drittanbieter-Vendors konnten Angreifer bei einzelnen Nutzern Schadcode einschleusen. Laut Unternehmen wurden die betroffenen Gelder bereits „in voller Höhe“ erstattet, während genaue Details zum Ablauf noch unklar bleiben. Parallel berichten Blockchain-Überwachungsdaten und Analysten von mehreren Opfern und einem Schadensvolumen von rund 3 Millionen […]
Datenleck am ZOiS: Angreifer stehlen mutmaßlich Daten russischer Kooperationspartner
BERLIN / LONDON (IT BOLTWISE) – Ein Angriff auf das Zentrum für Osteuropa- und internationale Studien (ZOiS) legt mutmaßlich personenbezogene Daten aus dem Umfeld russischer Kooperationspartner offen. Die Täter hatten sich offenbar Zugriff auf interne Dateiserver verschafft und erst Wochen später wurde der Vorfall publik. Direktorin Gwendolyn Sasse warnt insbesondere vor Risiken für russische Staatsangehörige, […]
FMA warnt: So verwahren Verbraucher Kryptoassets sicher – Wallets, Keys und MiCAR-Pflichten
WIEN / LONDON (IT BOLTWISE) – Die österreichische Finanzmarktaufsicht FMA ordnet in „Reden wir über Geld“ ein, wie Verbraucher Kryptoassets sicher verwahren: vom Unterschied zwischen Online- und Offline-Wallets bis zur zentralen Rolle von Zugangsschlüsseln. Der Beitrag stellt gleichzeitig klar, welche Verantwortung bei Selbstverwahrung beim Nutzer liegt und wann die Abgabe an einen regulierten CASP nach […]
Anthropic warnt vor KI-Modell-Exfiltration und fordert US-Schutzmaßnahmen
WASHINGTON D.C. / LONDON (IT BOLTWISE) – Anthropic macht Alibaba und mit ihm verbundene Akteure für groß angelegte Zugriffe auf das KI-Modell Claude verantwortlich. Laut dem an den US-Kongress gerichteten Schreiben nutzen Angreifer dabei eine als „Destillation“ bekannte Methode, um das Verhalten von Modellen auszulesen. Das Unternehmen fordert verschärfte Maßnahmen gegen solche Angriffe sowie bessere […]
One Medical: 8,8 Terabyte Patientendaten gestohlen – ePA & TI 2.0 unter Sicherheitsdruck
BERLIN / LONDON (IT BOLTWISE) – Zwischen dem 8. und 11. Juni 2026 soll ein Cyberangriff auf One Medical rund 8,8 Terabyte Patientendaten ausgelagert haben. Die Meldung trifft auf eine Branche, die parallel ePA, E-Rezept, KI-Workflows und die Modernisierung der Telematikinfrastruktur TI 2.0 vorantreibt. Für Unternehmen wird damit klar: Die nächste Sicherheitslücke entsteht häufig nicht […]
Ransomware 2026: Fast die Hälfte erkennt Angriffe erst nach Datenraub
LONDON (IT BOLTWISE) – Fast die Hälfte der Unternehmen erkennt Ransomware erst, nachdem Angreifer bereits Daten exfiltriert haben. Laut einer Umfrage unter über 1.800 Sicherheitsverantwortlichen steigt die Quote der späten Erkennung von 31% auf 49% im Vergleich zum Vorjahr. Gleichzeitig halten Angreifer im Schnitt rund 2,5 Wochen unentdeckt durch, während bei Betroffenen vielfach trotz hoher […]
Black Wolves Angriff lahmt Irans Bankenzahlungen: Was Unternehmen daraus lernen
IRAN / LONDON (IT BOLTWISE) – Ein massiver Cyberangriff hat in Iran kartengestützte Zahlungen sowie Geldautomaten und Mobile-Banking in großen Teilen des Landes lahmgelegt. Betroffen sind laut Meldungen mehrere Staatsbanken, während die staatliche ISC die Störungen vorerst vor allem zur Eindämmung von unbefugtem Zugriff stoppt. Der Vorfall stützt die These, dass APT-Gruppen gezielt zentrale Interbank-Kommunikation […]
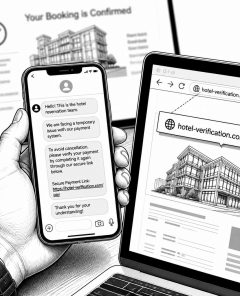
Phishing-Welle trifft Reisende: Datenleck bei Booking.com und KI erhöhen Betrugsquote
BERLIN / LONDON (IT BOLTWISE) – Eine neue Phishing-Welle kombiniert gestohlene Reisedaten aus einem Booking.com-Vorfall mit KI-generierten Nachrichten und trifft damit vor allem Reisende sowie Kunden großer Onlinehändler. Besonders kritisch: Die Betrüger nutzen glaubwürdige Details, schreiben in mehreren Sprachen und führen Opfer häufig über Messenger wie WhatsApp auf gefälschte Webseiten. Parallel sorgen Rabatt-Events wie der […]
 #Sophos
 #AmazonPrime
 #Bestseller

